نشانی پروکسی تازهخریدهتان را در یک سایت استعلام IP وارد میکنید و نشانگری قرمز پیش رویتان میآید: «Fraud Score: 64, High Risk». همان نشانی را در سرویس دوم وارد میکنید و این بار امتیاز 0 است. روزی دیگر نشانی اینترنت خانهتان را نگاه میکنید و با اینکه هیچ کاری نکردهاید، نوشته است «ریسک متوسط». صفحه نتیجه نمیگوید این عدد دقیقاً چه چیزی را میسنجد.
در این نوشته توضیح میدهیم IP fraud score چیست، از چه دادههایی ساخته میشود و چرا نشانی را میسنجد و نه شخص را. مقیاسهای Scamalytics، IPQualityScore (IPQS)، MaxMind minFraud و AbuseIPDB را از مستندات خودشان نقل میکنیم و صفحه نتیجه Scamalytics و IPQS را سطر به سطر میخوانیم. در بخشهای پایانی میبینید نشانی پروکسی را پیش از استفاده چگونه بررسی کنید و اگر امتیاز بالا بود به چه ترتیبی پیش بروید.
IP fraud score چیست؟
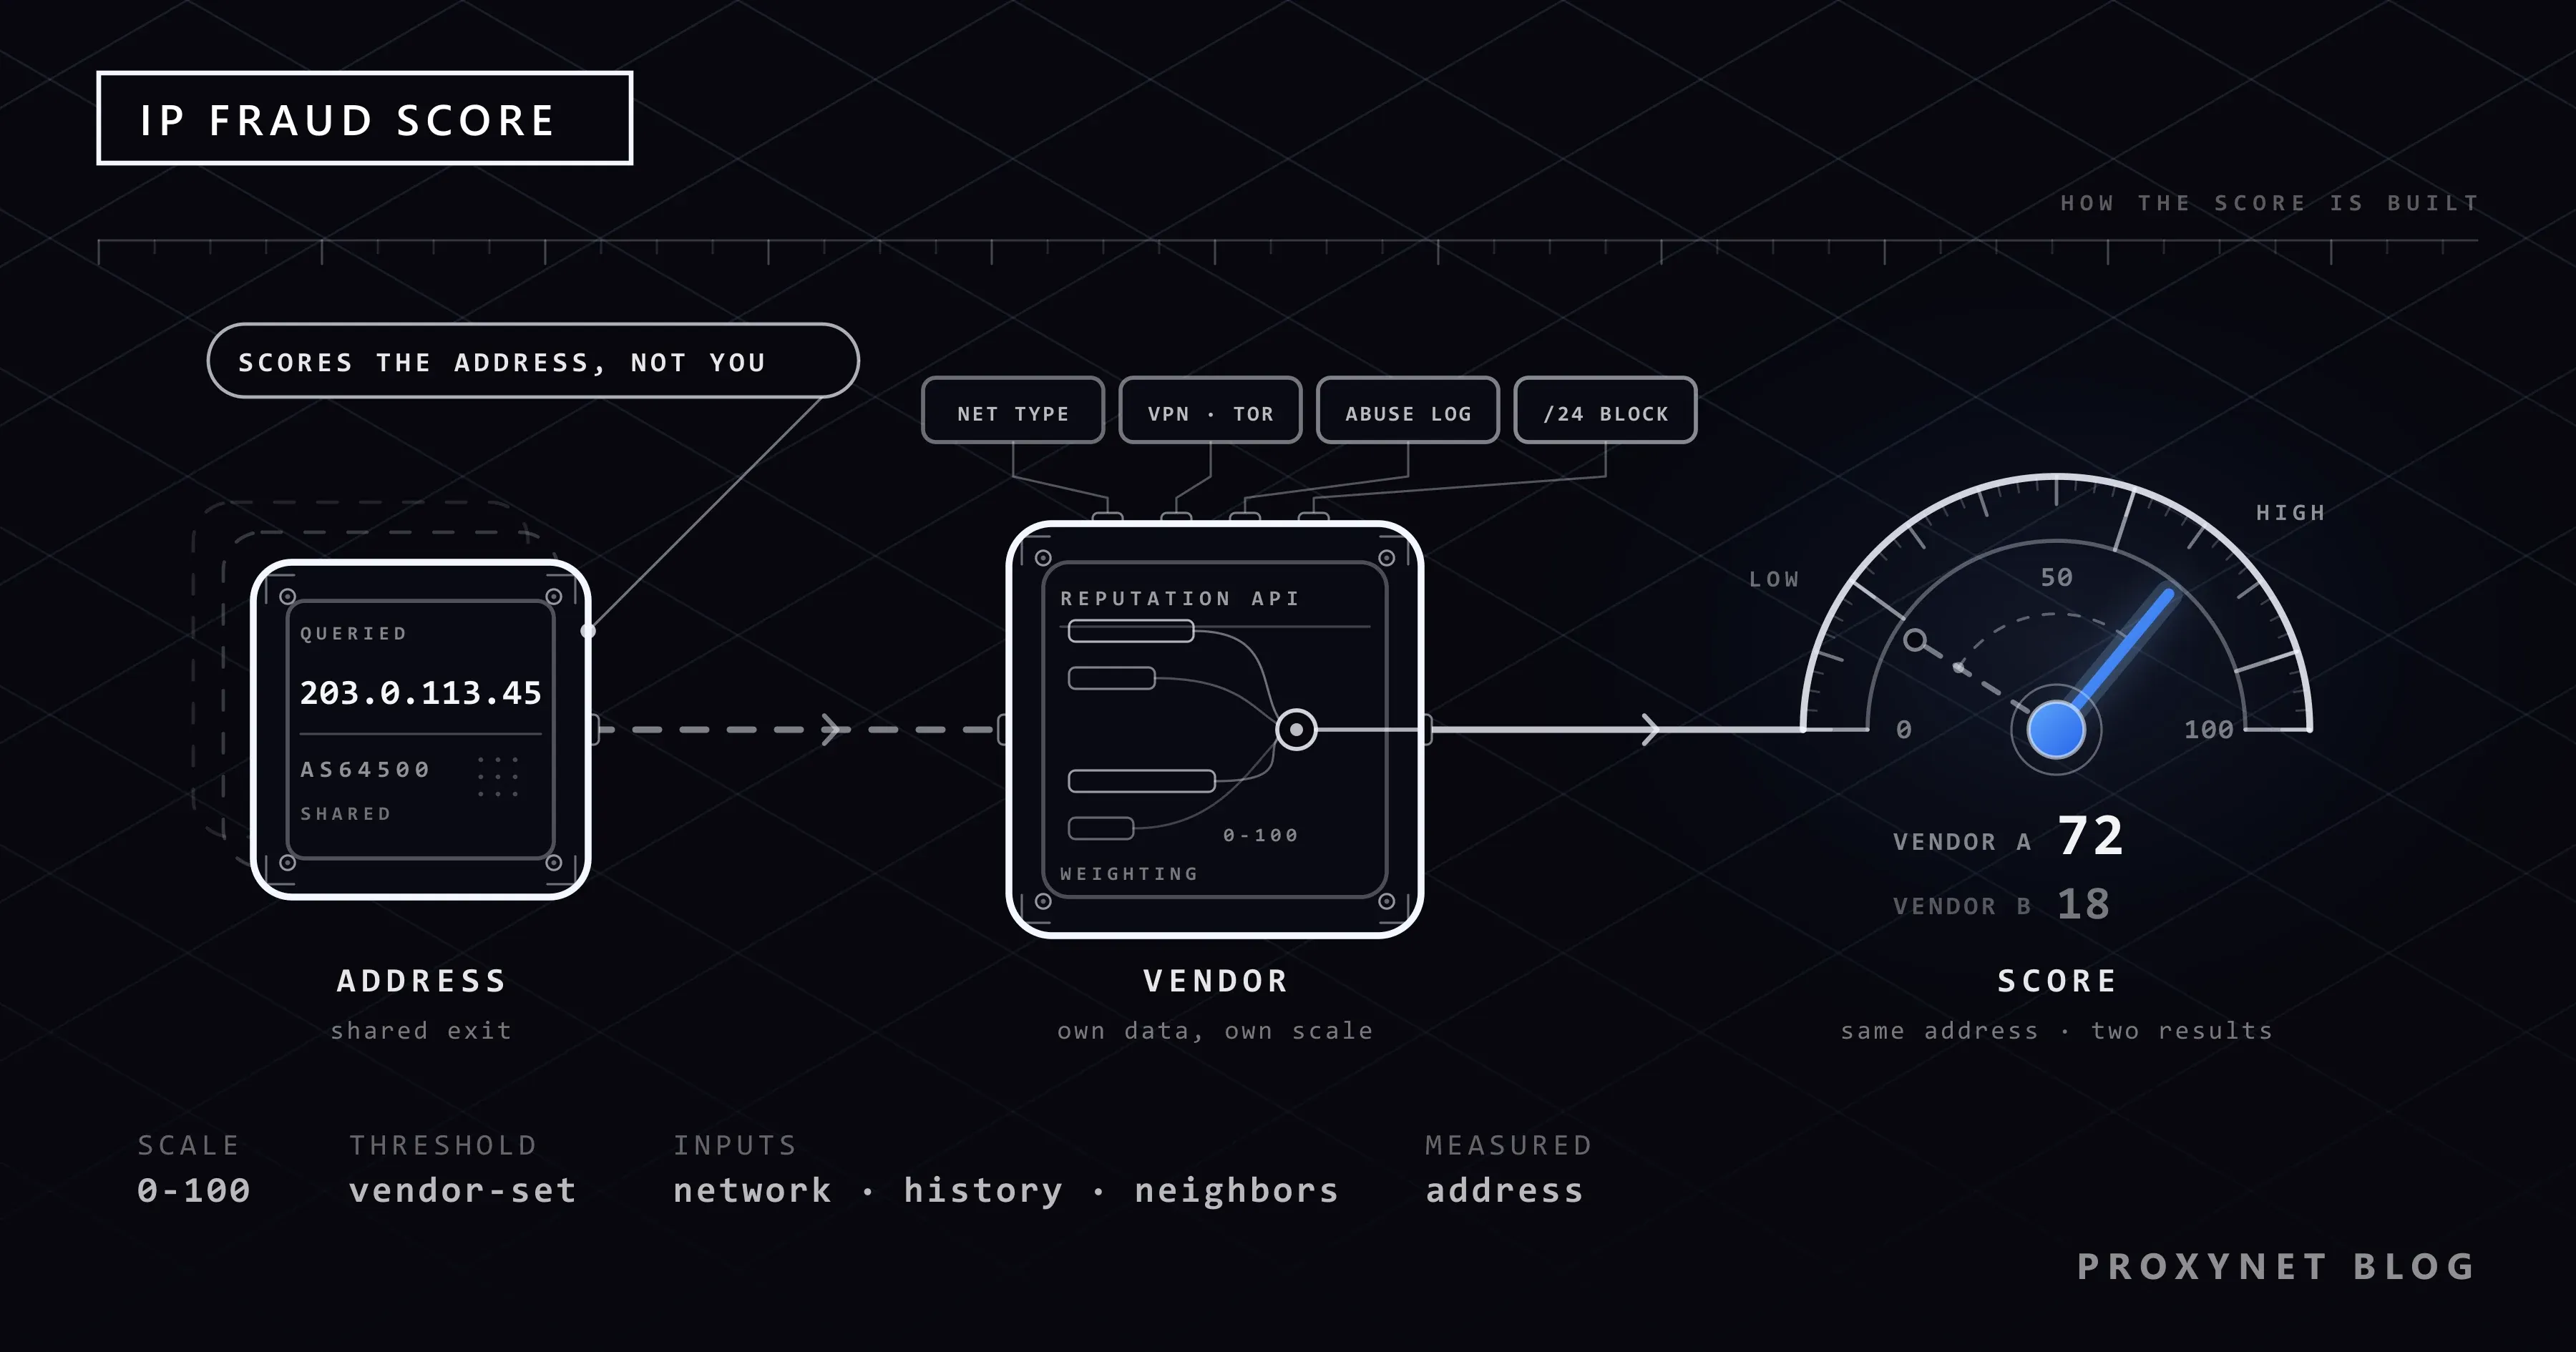
IP fraud score مقدار ریسکی است که یک سرویس هوش IP برای یک نشانی محاسبه میکند. با نامهای «امتیاز ریسک IP»، «امتیاز اعتبار IP» یا «IP spam score» هم جستوجو میشود. استفادهکنندگان این امتیاز بیشتر سایتهایی هستند که پرداخت میگیرند یا حساب کاربری باز میکنند: سایت در مرحله پرداخت یا در فرم ثبتنام، نشانی مبدأ اتصال را از سرویس میپرسد و بر پایه عددی که برمیگردد رفتار میکند. با امتیاز پایین تراکنش انجام میشود، با امتیاز متوسط تأیید پیامکی یا CAPTCHA میآید و با امتیاز بالا تراکنش رد میشود یا به بررسی دستی میرود.
این امتیاز را بسیاری با فهرست سیاه اشتباه میگیرند. فهرست سیاه به پرسش «آیا این نشانی در فهرست هست» با بله یا نه پاسخ میدهد. fraud score اما اطلاعاتی از همان جنس را، همراه با سوابق فهرست سیاه، در یک عدد درجهبندیشده جمع میکند. شیوه کار فهرستها و ترتیب درخواست خروج از فهرست را در نوشته فهرست سیاه IP چیست؟ توضیح دادهایم؛ این نوشته بر خود امتیاز تمرکز دارد.
fraud score یک سابقه رسمی نیست؛ برآوردی است که شرکتهای خصوصی بر پایه مشاهدات خودشان تولید میکنند. Scamalytics این را پایین هر صفحه نتیجه مینویسد: شرکت اعلام میکند همه اینترنت را نمیبیند و گفتههای صفحه دیدگاهی است بر پایه اطلاعات محدودی که در اختیار دارد.
امتیاز ریسک IP چگونه محاسبه میشود؟
فرمول سرویسها بسته است، اما در مستنداتشان میگویند از چه نوع دادهای استفاده میکنند. روند کار کموبیش این گامها را دارد:
- بازخورد جمع میشود. سایتهایی که مشتری سرویس هستند رویدادهای تأییدشده سوءاستفاده را به سرویس گزارش میکنند. در مستندات IPQS برگشت وجه (chargeback)، تصاحب حساب، ثبتنام جعلی و حمله بات برشمرده شده است. Scamalytics هم امتیازش را بر شبکهای از سایتها بنا میکند که تقلب تأییدشده را گزارش میدهند.
- هویت نشانی مشخص میشود. بررسی میشود نشانی به کدام شبکه (ASN) و کدام سازمان تعلق دارد و نوع اتصال با برچسب خانگی، موبایل، سازمانی یا مرکز داده مشخص شده است. سابقه ASN و شیوه تولید این برچسبها را در نوشته تفاوت پروکسی ISP و پروکسی مسکونی توضیح دادهایم.
- نشانههای ناشناسساز جستوجو میشود. آیا نشانی خروجی یک سرویس VPN شناختهشده است، گره خروج Tor است، در فهرستهای عمومی پروکسی یا در یک شبکه پروکسی مسکونی دیده شده است؟ هر کدام یک فیلد بله یا نه جداگانه است.
- به همسایهها نگاه میشود. Scamalytics میگوید اطلاعاتی را که جمع میکند بر پیرامون نشانی هم اعمال میکند: نشانیهای همان زیرشبکه، همان ASN و همان بلوک میزبانی. نشانیای که نزدیک نشانیهای شناختهشده مخرب است میتواند امتیاز بالا بگیرد، حتی اگر خودش هرگز گزارش نشده باشد.
- فهرستهای بیرونی افزوده میشود. اینکه نشانی در فهرستهای متنباز مانند Spamhaus و Firehol ثبت شده است یا نه در نتیجه لحاظ میشود.
- همه به یک عدد فشرده میشود. سرویس این ورودیها را وزن میدهد و یک امتیاز واحد تولید میکند. اینکه امتیاز چگونه به کار رود تصمیم سایت است؛ آستانه را خود سایت برمیگزیند.
گام ششم دلیل آن است که با یک امتیاز یکسان در یک سایت بیدردسر کار میکنید و در سایت دیگر به تأیید اضافی میخورید. سایتها افزون بر امتیاز IP به نشانههای دیگری هم نگاه میکنند؛ این لایهها را در نوشته تشخیص بات چگونه کار میکند؟ مییابید.
چرا امتیاز نشانی را میسنجد و نه شخص را؟
سرویس شما را نمیشناسد. دادهای که دارد رفتار ترافیکی است که پیشتر از آن نشانی آمده است. پیوند میان نشانی و شخص هم سستتر از آن است که گمان میرود.
در اینترنت خانگی نشانیها دستبهدست میشوند. نشانیای که امروز به شما داده شده هفته پیش نزد مشترک دیگری بود و امتیاز ممکن است رد آن روزها را با خود داشته باشد. در خطوط موبایل و برخی اشتراکهای خانگی، اپراتور شمار زیادی مشترک را همزمان پشت یک نشانی عمومی جمع میکند. در این وضعیت که در Türkiye فراوان دیده میشود، رفتار یکی از آنان در امتیاز همه کسانی که آن نشانی را به اشتراک دارند بازتاب مییابد. عادیترین توضیح برای اینکه نشانی خانهتان بیآنکه کاری کرده باشید ریسک متوسط یا بالا نشان میدهد همین است. جزئیات این سازوکار در نوشته CGNAT چیست؟ آمده و دلیل تغییر نشانیها در نوشته تفاوت IP ثابت و IP پویا.
سرویسها هم از این سستی آگاهاند. IPQS نشانیهایی را که احتمال دارد همزمان بیش از یک کاربر داشته باشند (شبکههای موبایل، خروجیهای شرکتی، شبکه کتابخانه، کافه و هتل) با فیلد shared_connection و اتصالهایی را که کاربرشان بهزودی به نشانی دیگری میرود با فیلد dynamic_connection جداگانه علامت میزند. Scamalytics نیز به نشانیای که ترافیکش را هرگز ندیده، امتیاز را بر پایه ریسک کلی ارائهدهندهاش میدهد؛ عدد روی صفحه گاهی میانگین اپراتور شماست، نه نشانی شما.
سرویسها امتیاز را چگونه مقیاسبندی میکنند؟
مقیاس و آستانههای چهار سرویس رایج در جدول زیر آمده است. هر داده جدول از مستندات خود همان سرویس گرفته شده است.
| سرویس | مقیاس | امتیاز بر چه پایهای است؟ | آستانهها در مستندات |
|---|---|---|---|
| Scamalytics | 0 تا 100 | گزارش تقلب از شبکهای از سایتها؛ همسایگی در زیرشبکه، ASN و بلوک میزبانی | 0 تا 19 پایین، 20 تا 59 متوسط، 60 تا 89 بالا، 90 تا 100 بسیار بالا |
| IPQS | 0 تا 100 | افزون بر IP، شناسه مرورگر (user agent)، زبان و دیگر اطلاعات فرستادهشده با درخواست | 75 و بالاتر مشکوک، 90 و بالاتر پرخطر |
| MaxMind minFraud (امتیاز ریسک IP) | 0.01 تا 99 | ریسک لحظهای نشانی؛ همراه با مقدار جداگانه «snapshot» خوانده میشود که هفت روز گذشته را نشان میدهد | در مستندات آستانه ثابتی نیامده؛ امتیاز مستقیماً بهصورت درصد احتمال تعریف شده است |
| AbuseIPDB | 0 تا 100 | گزارشهای سوءاستفادهای که کاربران میفرستند؛ وزن گزارش با گذشت زمان کم میشود و امتیاز هر روز از نو محاسبه میشود | آستانه ندارد؛ امتیاز نشان میدهد سرویس «چقدر مطمئن است» که نشانی مخرب است |
مقیاسها همانند به نظر میرسند، اما عددها یک چیز را نمیگویند. به گفته Scamalytics امتیاز 70 یعنی حدود هفت نفر از هر ده کاربری که از آن نشانی دیده شدهاند با تقلب مرتبط دانسته شدهاند. در MaxMind امتیاز 20 یعنی تراکنش، تنها با نگاه به نشانی IP، به احتمال 20 درصد جعلی است. در IPQS امتیاز 75 جمله دیگری میگوید: اتصال به احتمال زیاد از راه پروکسی، VPN یا Tor میآید، اما کاربر لزوماً متقلب نیست؛ شاید فقط از حریم خصوصیاش محافظت میکند. مستندات، مسدودسازی را برای 90 و بالاتر توصیه میکند.
آستانهها هم توصیهاند. Scamalytics بازههایش را «نقطه شروع» مینامد؛ IPQS نیز مینویسد سایتها ممکن است آستانهای بالاتر یا پایینتر را سودمند بیابند. آنچه AbuseIPDB میسنجد تقلب نیست، بلکه ترافیک سوءاستفادهای است که کاربرانش گزارش میکنند؛ دلیل حضورش در جدول این است که سایتهای استعلام آن را با نام «امتیاز IP» پیش روی شما میگذارند.
صفحه نتیجه Scamalytics سطر به سطر چگونه خوانده میشود؟
وقتی نشانیای را در Scamalytics استعلام میکنید، صفحه از بالا به پایین با این بخشها باز میشود:
- نشانگر و برچسب. امتیاز میان 0 و 100 و برچسب ریسک متناظر با آن (low، medium، high، very high).
- بند توضیحی. بخشی از صفحه که بیش از همه نادیده میماند و بیش از همه اطلاعات دارد. میگوید نشانی را کدام ارائهدهنده اداره میکند، سرویس چه اندازه ترافیک از آن ارائهدهنده میبیند و نشانی یک اتصال خانگی است یا یک سرور تجاری. اگر جملهای را میبینید که با «We have no visibility into the web traffic directly from...» آغاز میشود، امتیاز از آن ارائهدهنده شماست، نه نشانی شما.
- Operator. نام میزبان (hostname)، ASN، نام ISP، نام سازمان و نوع اتصال. برای خریدار پروکسی نخستین سطرهایی که باید دید همینهاست: نشانی به نام یک ارائهدهنده دسترسی ثبت شده یا به نام یک شرکت میزبانی؟
- Location و Datacenter. کشور، شهر و اینکه دستگاه در یک مرکز داده قرار دارد یا نه. اینکه چرا داده موقعیت از سرویسی به سرویس دیگر فرق میکند را در نوشته آیا از آدرس IP میتوان موقعیت را یافت؟ بررسی کردهایم.
- External Blacklists. اینکه نشانی در فهرستهای Firehol، IP2ProxyLite، IPsum، Spamhaus و X4Bnet ثبت شده است یا نه.
- Proxies و Residential Proxy. سطرهای VPN ناشناسساز، گره خروج Tor، پروکسی عمومی، وب پروکسی و ربات موتور جستوجو، و نیز اینکه نشانی در یک شبکه پروکسی مسکونی دیده شده است یا نه.
نخست بند توضیحی را ببینید و سپس بخشهای Operator و Proxies را. اگر امتیاز بالاست اما همه سطرها «No» هستند، بالا بودن به احتمال زیاد از همسایگی یا میانگین ارائهدهنده میآید. اگر سطر «Public Proxy» یا «Tor Exit Node» مقدار «Yes» دارد، دلیل در خود نشانی است.
در نتیجه IPQS به کدام فیلدها باید نگاه کرد؟
IPQS نتیجه را به جای یک عدد، در قالب فیلدها میدهد و در مستنداتش توصیه میکند تصمیم تنها به امتیاز سپرده نشود. فیلدهایی که به کار خریدار پروکسی میآید اینهاست:
fraud_score: امتیاز کلی. تنها بر IP تکیه ندارد؛ بر شناسه مرورگر و زبانی که با درخواست فرستاده میشود هم استوار است.proxy،vpn،tor: اینکه نشانی بهعنوان اتصال پروکسی، VPN یا Tor شناخته میشود یا نه. فیلدvpnمیتواند بازههای مرکز دادهای را هم در بر بگیرد که هر لحظه ممکن است به VPN فعال بدل شوند.connection_type: یکی از مقدارهای «Residential»، «Corporate»، «Education»، «Mobile» یا «Data Center».recent_abuseوabuse_velocity: اینکه در چند روز گذشته سوءاستفاده تأییدشده دیده شده است یا نه و بسامد آن («high»، «medium»، «low»، «none»).bot_status: اینکه نشانی بهتازگی برای ترافیک خودکار به کار رفته است یا نه.frequent_abuser: نشانیهایی که شش ماه یا بیشتر است در آنها سوءاستفاده دیده میشود. تنها در بسته سازمانی برگردانده میشود.
فیلدها وقتی کنار هم خوانده شوند معنا پیدا میکنند. نشانیای با proxy: true و recent_abuse: false یعنی «بهعنوان پروکسی شناخته میشود اما بهتازگی از آن سوءاستفاده نشده است». recent_abuse: true همراه با abuse_velocity: high نشان میدهد نشانی در آن روزها فرسوده شده است؛ این تصویری است که در نشانیهای اشتراکی دیده میشود.
چرا یک IP در دو سرویس دو امتیاز متفاوت میگیرد؟
- هر سرویس بخش دیگری از اینترنت را میبیند. امتیاز بر گزارش سایتهایی استوار است که مشتری سرویس هستند. اگر سرویس هرگز ترافیکی از نشانی شما ندیده باشد، امتیاز را بر پایه میانگین ارائهدهنده یا همسایگی میدهد.
- ورودیها متفاوتاند. امتیاز IPQS با شناسه مرورگر هم تغییر میکند؛ یک نشانی میتواند در فرم وب و در یک اسکریپت نتیجه متفاوتی بدهد.
- پنجرههای زمانی متفاوتاند. MaxMind در کنار امتیاز لحظهای مقداری هفتروزه نگه میدارد و توصیه میکند این دو با هم مقایسه شوند: اگر امتیاز لحظهای بالا و مقدار هفتروزه پایین باشد، نشانی بهتازگی پرخطر شده است؛ اگر هر دو بالا باشند، مدتی است چنین است. AbuseIPDB امتیاز را هر روز از نو محاسبه میکند و وزن گزارشهای قدیمی را کم میکند.
- محاسبه همسایگی ویژه هر سرویس است. سرویسی که بلوک را جریمه میکند و سرویسی که تنها به یک نشانی نگاه میکند برای همان نشانی به نتیجههای جدا میرسند. منطق سطح بلوک را در بخش
/24نوشته فهرست سیاه توضیح دادهایم.
بیشتر وقتها از بیرون نمیتوانید بدانید سایتی که با آن کار خواهید کرد از کدام سرویس استفاده میکند. از همین رو امتیاز یک بررسی مقدماتی است و حرف آخر را آزمایشی کوچک در سایت مقصد میزند.
چرا امتیاز IPهای مرکز داده، ISP و مسکونی از هم فاصله میگیرد؟
یکی از ورودیهای سنگین امتیاز نوع شبکه است. اتصالی که از ASN یک شرکت میزبانی میآید از دید سرویس یعنی «پشت آن سرور است، نه انسان». Scamalytics این را آشکارا در بند نتیجه مینویسد: نشانی یک اتصال خانگی معمولی نیست؛ سروری تجاری است که ممکن است ترافیک مکان دیگری را واسطهگری کند. در نشانیهای اشتراکی مرکز داده اثر همسایگی هم به این افزوده میشود: ترافیک مشتریان دیگری که از همان بلوک استفاده میکنند در امتیاز بازتاب مییابد.
در نشانیهایی که به نام یک ارائهدهنده دسترسی ثبت شدهاند (ISP، مسکونی، موبایل) نقطه شروع متفاوت است، چون نوع شبکه بهتنهایی بدگمانی نمیسازد. این یک ضمانت نیست: نشانیهای مسکونی ممکن است با برچسب «residential proxy» علامت بخورند، برخی پایگاههای داده ممکن است نشانیهای ISP را با گذشت زمان دوباره در رده میزبانی بگذارند و نشانیهای اشتراکی موبایل ممکن است رد شخص دیگری را با خود داشته باشند. تفاوت انواع را در نوشته تفاوت پروکسی مسکونی و دیتاسنتر چیست؟ و تمایز نشانی اشتراکی و اختصاصی را در نوشته پروکسی اختصاصی واقعاً یعنی چه؟ مییابید.
هیچ ارائهدهندهای، از جمله ما، نمیتواند امتیازی را که یک سرویس شخص ثالث به یک نشانی خواهد داد ضمانت کند. امتیاز را سرویس تولید میکند، نه ارائهدهنده، و سرویس ممکن است فردا به نتیجه دیگری برسد. چیزهایی که ارائهدهنده میتواند قول بدهد از جنس دیگری است: اینکه نشانی تنها به شما اختصاص یابد، به کدام شبکه ثبت شده باشد و نشانی مشکلدار تعویض شود.
نشانی پروکسی را پیش از استفاده چگونه بررسی کنید؟
چهار گام نوشته آیا پروکسی کار میکند؟ چگونه پروکسی را آزمایش کنیم (نشانی، موقعیت، سرعت، نشت) نشان میدهد پروکسی کار میکند. بررسی اعتبار گام پنجم این ترتیب است و بدون کد هم شدنی است: با پروکسی روشن، نشانی خروجیتان را از یک سایت نمایش IP بیابید و سپس آن را در صفحه استعلام Scamalytics و IPQS وارد کنید. در نشانیهای ثابت یک بار انجام این کار در روز تحویل بس است. در استخرهای چرخشی نشانی در هر درخواست عوض میشود و نگاه کردن تکتک امتیازها معنایی ندارد؛ آنجا به نرخ موفقیت در سایت مقصد نگاه میشود.
اگر نشانی ثابت فراوان دارید، میتوانید همین بررسی را با یک اسکریپت انجام دهید. نمونه زیر نشانی خروجی را از راه پروکسی مییابد، شبکهای را که نشانی به آن ثبت شده چاپ میکند و اگر در متغیر محیطی کلید IPQS باشد، امتیاز و فیلدهای دلیل را هم میافزاید:
import os

import requests

PROXY = "http://user:pass@pr.proxynet.io:8000"
IPQS_KEY = os.environ.get("IPQS_KEY", "")  # the key is never hard-coded, it is read from the environment


def get_exit_ip(proxy):
    # Go out through the proxy and learn the address the site sees
    r = requests.get("https://api.ipify.org", proxies={"http": proxy, "https": proxy}, timeout=15)
    r.raise_for_status()
    return r.text.strip()


def get_owner(ip):
    # ASN and organization name: the first line to check before the score (this lookup runs without the proxy)
    r = requests.get(f"https://ipinfo.io/{ip}/json", timeout=15)
    r.raise_for_status()
    return r.json().get("org", "unknown")


def get_ipqs_report(ip, key):
    r = requests.get(f"https://ipqualityscore.com/api/json/ip/{key}/{ip}", timeout=15)
    report = r.json()
    if not report.get("success"):
        raise RuntimeError(report.get("message", "lookup failed"))
    return report


def read_score(score):
    # Thresholds from the IPQS documentation: 75 and above suspicious, 90 and above high risk
    if score >= 90:
        return "high risk"
    if score >= 75:
        return "suspicious"
    return "below the suspicious threshold"


if __name__ == "__main__":
    ip = get_exit_ip(PROXY)
    print("exit ip :", ip)
    print("owner   :", get_owner(ip))

    if not IPQS_KEY:
        print("IPQS_KEY is not set, skipping the score lookup")
    else:
        try:
            report = get_ipqs_report(ip, IPQS_KEY)
        except RuntimeError as err:
            print("lookup  :", err)
        else:
            print("score   :", report["fraud_score"], "->", read_score(report["fraud_score"]))
            # The reasons behind the score live in these fields
            for field in ("proxy", "vpn", "tor", "recent_abuse", "bot_status"):
                print(f"{field:<8}:", report.get(field))
وقتی کلید تعریف نشده باشد خروجی دو سطر است، برای نمونه exit ip : 203.0.113.25 و owner : AS64500 Example Net. با کلید نامعتبر، سرویس success: false و یک پیام خطا برمیگرداند؛ اسکریپت پیام را چاپ میکند و پایان مییابد. استعلام امتیاز مستقیم انجام میشود و نه از راه پروکسی، چون چیزی که از سرویس میپرسید خودِ نشانی پروکسی است.
اگر امتیاز بالا بود چه باید کرد؟
fraud score فرم درخواست ندارد و از بیرون «صفر» نمیشود. امتیاز ترافیکی را دنبال میکند که از نشانی دیده میشود. وقتی ترافیک مشکلدار پایان یابد، وزن گزارشها با گذشت زمان پایین میآید؛ AbuseIPDB این را آشکارا در مستنداتش مینویسد و IPQS هم سوءاستفاده تازه (recent_abuse) را از سوءاستفاده درازمدت (frequent_abuser) جدا نگه میدارد.
کارهایی که باید کرد به وضعیت بستگی دارد.
اگر نشانی پروکسی تازه تحویل شده است:
- دلیل را بخوانید. کدام سطر امتیاز را بالا برده است: نوع شبکه، سابقه در فهرست بیرونی یا سوءاستفاده تازه؟
- به سرویس دوم نگاه کنید. امتیاز بالا در یک سرویس ممکن است از همسایگی یا میانگین ارائهدهنده بیاید. اگر در هر دو سرویس بالا بودن با دلیل همراه است، مشکل در نشانی است.
- در سایت مقصد آزمایشی کوچک انجام دهید. اگر سایت نشانی را بیدردسر میپذیرد، امتیاز برای کار شما پیامد عملی ندارد.
- به ارائهدهنده خبر دهید. نشانی، تصویر صفحه نتیجه استعلام و رفتار سایت مقصد را بفرستید و تعویض بخواهید. پرسشهایی را که باید پیش از خرید مطرح شود در نوشته هنگام خرید پروکسی به چه نکاتی باید توجه کرد؟ گرد آوردهایم.
اگر امتیاز نشانیای که مدتی است استفاده میکنید بالا رفته است، نخست به ترافیک خودتان نگاه کنید. نرخ درخواست بالا و درخواستهایی که با وجود پاسخهای خطا ادامه مییابند نشانی را در دست خود شما فرسوده میکنند. در این حالت عوض کردن نشانی مشکل را فقط عقب میاندازد. راههای کم کردن بار را در نوشته وب اسکرپینگ بدون مسدود شدن: راهنمای عملی توضیح دادهایم.
اگر نشانی خانه خودتان است، بیشتر وقتها لازم نیست کاری بکنید. اگر سایتی واقعاً شما را برمیگرداند، VPN روشن را خاموش کنید، با داده موبایل امتحان کنید و مودم را دوباره راهاندازی کنید تا ببینید نشانی عوض میشود یا نه؛ روشها در نوشته نشانی IP چگونه عوض میشود؟ آمده است. اگر امتیاز در نشانی تازه هم بالا میرود، شاید دستگاهی در شبکه شما ترافیک مشکلدار تولید میکند.
امتیاز ریسک IP در چه کارهایی به کار میآید؟
- راستیآزمایی تبلیغات. شبکههای تبلیغاتی ممکن است به نشانیهایی که مشکوک میدانند تبلیغ دیگری نشان دهند یا هیچ تبلیغی نشان ندهند. برای بررسی اینکه کارزارتان به چشم کاربر واقعی چگونه میآید، به نشانیای نیاز دارید که به شبکه خانگی یا موبایل ثبت شده باشد. سناریوها در صفحه راستیآزمایی تبلیغات آمده است.
- پایش قیمت و موجودی. برای خزندهای که صفحههای عمومی محصول را میخواند، عامل تعیینکننده امتیاز نیست؛ نرخ درخواست است. اگر سایت مقصد شبکههای میزبانی را یکجا برمیگرداند، نوع شبکه اهمیت مییابد. جزئیات در صفحه پایش قیمت است.
- مدیریت حسابهای فروشگاه و شبکه اجتماعی خودتان. مرحلههای ورود و پرداخت حساسترین جاها به امتیاز هستند. آنچه اینجا میخواهید نشانیای است که در طول ماه عوض نشود و تنها به شما اختصاص داشته باشد: پروکسی ISP. برای بخش بازارگاهها میتوانید صفحه پروکسی تجارت الکترونیک را ببینید.
- محافظت از سایت خودتان. اگر استفادهکننده امتیاز خود شما هستید، آستانه سختگیرانه مشتری مشروع را هم برمیگرداند: خریداری واقعی که از نشانی اشتراکی موبایل میآید ممکن است ریسک متوسط دیده شود. معادل این موضوع در سمت کلیک را در نوشته کلیک جعلی در Google Ads چیست؟ بررسی کردهایم.
خطاهای رایج
- تصمیمگیری بر پایه یک عدد از یک سرویس. اینکه چه چیزی امتیاز را بالا برده در سطرهای دلیل نوشته شده است.
- ضمانت دانستن امتیاز صفر. شاید سرویس هرگز آن نشانی را ندیده باشد.
- عوض کردن فوری نشانی به دلیل امتیاز بالا. اگر بالا بودن را ترافیک خودتان میسازد، نشانی تازه هم به همانجا میرسد.
- جدا دیدن امتیاز از نشانههای مرورگر. اگر نشانی پاک است و باز به تأیید میخورید، یکی از دلیلها میتواند اثر انگشت مرورگر باشد.
- پول دادن به خدمت «پاکسازی امتیاز». در مستندات سرویسها چنین مسیر درخواستی تعریف نشده است.
راهنمای انتخاب
| کار شما | حساسیت به امتیاز | نوع نشانی پیشنهادی |
|---|---|---|
| ورود، پرداخت و کارهای پنل با حسابهای خودتان | بالا؛ تأیید اضافی و رد شدن در همین مرحلهها پیش میآید | نشانی ثابت ISP که به شما اختصاص دارد؛ بررسی دلیل در روز تحویل |
| راستیآزمایی تبلیغات، بررسی محتوای محلی | بالا؛ نوع شبکه نباید «میزبانی» باشد | پروکسی مسکونی یا موبایل |
| پایش قیمت و موجودی در صفحههای عمومی | متوسط؛ محدودیت نرخ پیش از امتیاز میآید | مسکونی چرخشی؛ اگر سایت بپذیرد مرکز داده |
| دسترسی به API و پنلهایی که لیست سفید IP میخواهند | پایین؛ طرف مقابل نشانی را از پیش میشناسد | پروکسی دیتاسنتر یا ISP ثابت |
| آزمایش اپلیکیشن موبایل | متوسط؛ در نشانی اشتراکی امتیاز ممکن است در طول روز عوض شود | پروکسی موبایل |
| محافظت از سایت خودتان در برابر ثبتنام و پرداخت جعلی | آستانه تصمیم شماست | با آستانه پیشنهادی سرویس آغاز کنید و بر پایه داده خودتان تنظیمش کنید |
پرسشهای متداول
fraud score چند باید باشد؟
یک عدد درست وجود ندارد؛ آستانه را سایتی تعیین میکند که از امتیاز استفاده میکند. توصیههای سرویسها دیدی کلی میدهد: Scamalytics بازه 0 تا 19 را کمخطر میشمارد و IPQS امتیاز 75 و بالاتر را مشکوک میداند و مسدودسازی را برای 90 و بالاتر توصیه میکند.
fraud score صفر یعنی چه؟
یعنی سرویس از آن نشانی یا از شبکهای که نشانی به آن وصل است ترافیک مشکلدار ندیده است؛ به این معنا نیست که نشانی در هر سایتی بیدردسر کار میکند. Scamalytics در نشانیهایی که مستقیم نمیبیند امتیاز را بر پایه ریسک کلی ارائهدهنده میدهد؛ در آن حالت صفر مقداری است که به اپراتور شما تعلق دارد.
امتیاز IP خودم را چگونه ببینم؟
نشانی عمومیتان را از یک سایت نمایش IP بیابید و سپس آن را در صفحه استعلام Scamalytics یا IPQS وارد کنید. برای نشانی پروکسی همین کار را با پروکسی روشن انجام دهید.
چرا امتیاز اینترنت خانهام بالا درمیآید؟
دو دلیل رایجتر، کاربر پیشین نشانی و مشترکان دیگری هستند که همزمان از همان نشانی استفاده میکنند. تا وقتی سایتی شما را برنگردانده، این یک خرابی نیست. اگر VPN یا افزونه پروکسی روشن دارید، پیش از استعلام خاموشش کنید؛ وگرنه خروجی VPN را میسنجید.
آیا استفاده از پروکسی fraud score را بالا میبرد؟
استفاده از پروکسی امتیاز نشانی خانه شما را تغییر نمیدهد؛ سایت نشانی پروکسی را میبیند و به امتیاز همان نشانی نگاه میکند. آن امتیاز را نوع شبکه، اینکه سرویسها نشانی را پروکسی میشناسند یا نه و اینکه چه کسی پیش از شما یا همزمان با شما از نشانی چگونه استفاده کرده است تعیین میکند.
آیا میتوان fraud score را پایین آورد؟
با درخواستی از بیرون پایین نمیآید. وقتی ترافیک مشکلدار پایان یابد، اثر گزارشها با گذشت زمان کم میشود. کاری که از شما برمیآید از میان برداشتن علت است: بازبینی نرخ درخواست خودتان، یافتن دستگاه مشکلدار در شبکه یا درخواست تعویض از ارائهدهنده برای نشانی پروکسیای که مشکلدار تحویل شده است.
خلاصه
IP fraud score برآورد ریسکی است که سرویسهای هوش IP برای یک نشانی تولید میکنند. چون نشانی را میسنجد و نه شخص را، در نشانیهای اشتراکی و دستبهدستشونده ممکن است پیشینهای را بازتاب دهد که ربطی به شما ندارد. مقیاسها و آستانههای سرویسها متفاوت است؛ به جای مقایسه عددها با یکدیگر، سطرهای دلیل را بخوانید، نشانیهای ثابت را در روز تحویل بررسی کنید و تصمیم نهایی را به آزمایشی کوچک در سایت مقصد بسپارید. امتیاز را هیچکس نمیتواند ضمانت کند؛ آنچه میتوانید برگزینید نوع نشانی است و اینکه تنها به شما اختصاص دارد یا نه. گزینهها را میتوانید در صفحه خدمات پروکسی کنار هم ببینید.