Num domingo à noite, um cano estoura em cima de um pequeno escritório. Na segunda-feira, o servidor está debaixo d'água, e o pendrive com o backup da noite também, porque ficava na prateleira bem ao lado do servidor. O escritório tinha backup; só não tinha uma cópia em nenhum outro lugar.
A regra de backup 3-2-1 existe para manhãs como essa. Este artigo explica o que cada número significa, o que conta como cópia, o que a variante 3-2-1-1-0 acrescenta, como aplicar a regra em casa e numa pequena empresa, como testar uma restauração e o que criptografia, retenção, RPO e RTO significam para os backups.
O que é a regra de backup 3-2-1?
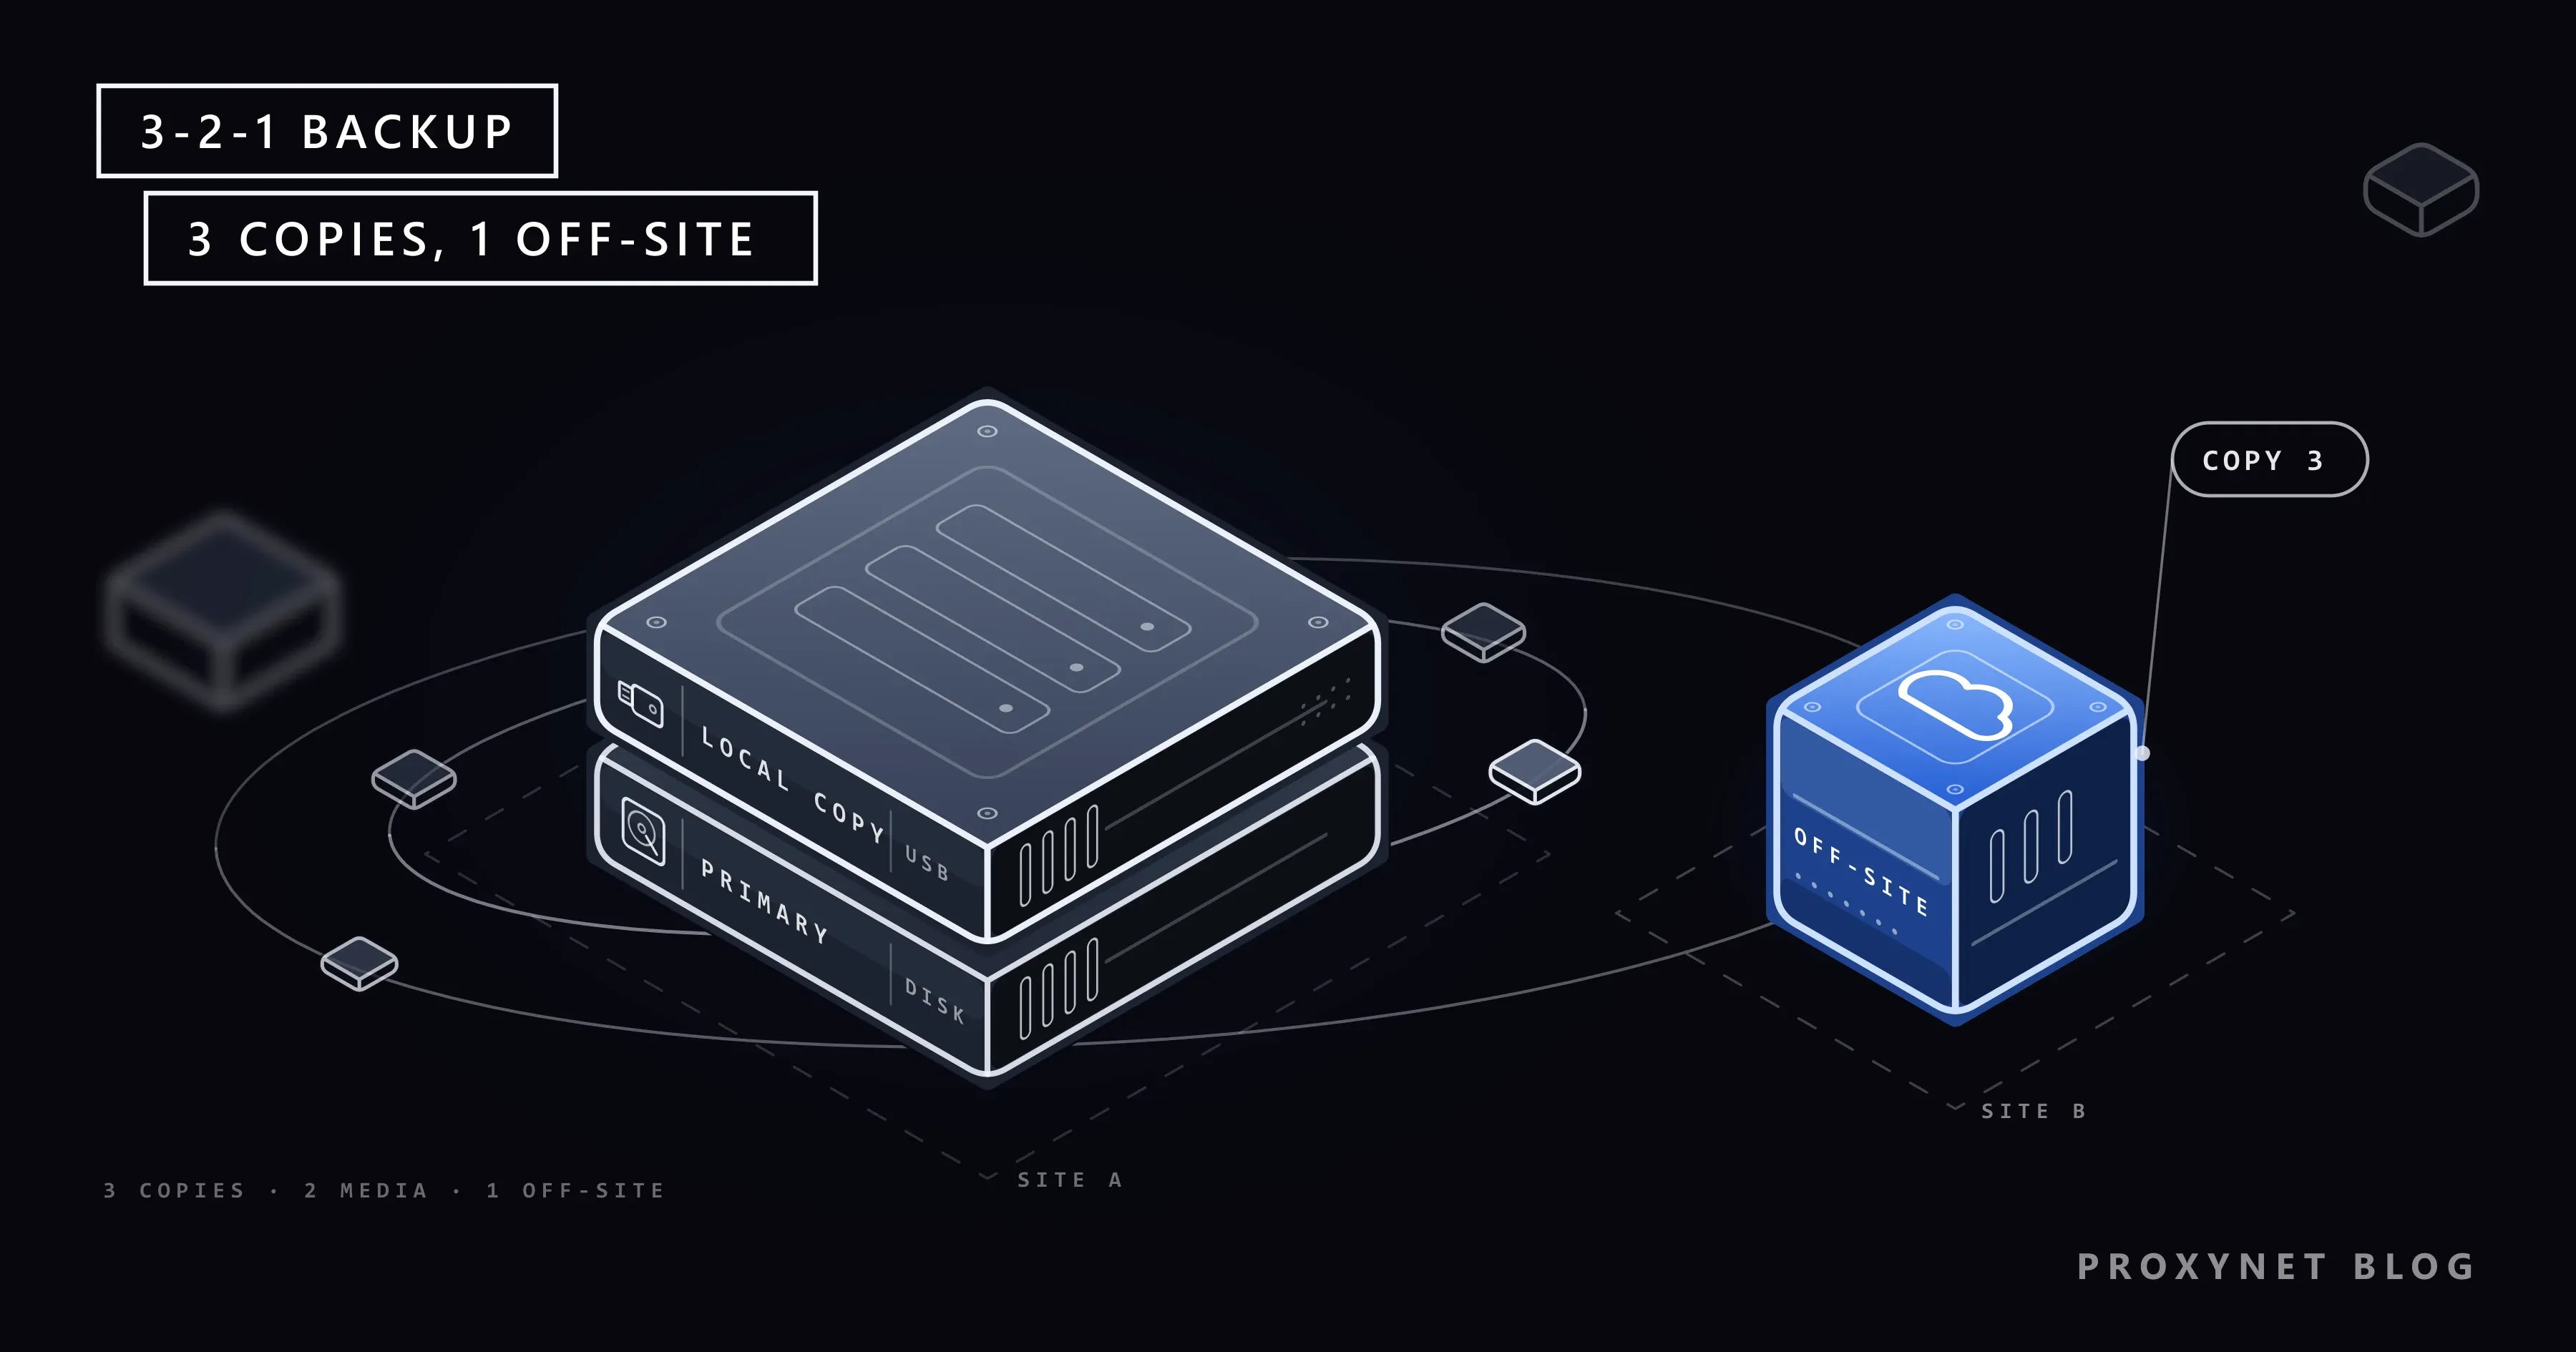
A regra de backup 3-2-1 é uma regra prática sobre quantas cópias dos seus dados manter e onde: três cópias, em dois tipos de armazenamento, uma delas em outro local (off-site). Um backup é uma cópia separada à qual você pode voltar se o original se perder ou for danificado.
A regra vem da fotografia. Um documento de 2012 do US-CERT, a equipe que hoje faz parte da CISA, a agência de cibersegurança dos Estados Unidos, atribui a regra ao livro The DAM Book, de Peter Krogh, um guia de 2009 sobre a gestão de acervos de fotos digitais. O documento, Data Backup Options, apresenta a regra tanto para usuários domésticos quanto para empresas. A regra não cita nenhum produto nem tecnologia, então serve igualmente para a coleção de fotos de uma família e para o servidor de arquivos de uma empresa.
O que significa cada número da regra 3-2-1?
Cada número protege contra uma forma diferente de perder dados:
- 3 cópias. Uma cópia principal, o arquivo com que você trabalha todo dia, e dois backups. Dois backups em vez de um cobrem o momento em que você descobre que um deles está corrompido, desatualizado ou sem o arquivo de que você precisa.
- 2 tipos de armazenamento. As cópias não devem ficar todas no mesmo tipo de armazenamento, porque um único tipo de falha pode atingir todas. Os pares mais comuns são o disco interno mais um HD externo, um armazenamento em rede (NAS) ou um armazenamento em nuvem. Duas partições do mesmo disco são um único dispositivo de armazenamento, não dois.
- 1 cópia em outro local. Pelo menos uma cópia fica em outro lugar: outro prédio, a casa de um parente ou um serviço de nuvem. Incêndio, enchente e arrombamento destroem tudo o que está num mesmo lugar, backups incluídos.
Juntos, os três números impedem que um único evento alcance todas as cópias.
Contra o que a regra 3-2-1 protege?
A regra protege contra as formas cotidianas de perder dados: falhas de hardware, malware, roubo, erros humanos e desastres no prédio. A tabela mostra qual cópia sobrevive a cada um:
| Evento | O que ele destrói | Cópia que salva você |
|---|---|---|
| Falha do disco | O disco principal | Qualquer um dos dois backups |
| Ransomware | Toda unidade que ele alcança | Uma cópia desconectada ou a cópia em outro local |
| Exclusão por engano | O arquivo e qualquer cópia sincronizada | Um backup com versões anteriores |
| Roubo de um notebook | O aparelho e as unidades próximas | A cópia em outro local |
| Incêndio ou enchente | Tudo o que há no prédio | A cópia em outro local |
O ransomware é o caso que mudou a forma de fazer backup. É um malware que criptografa seus arquivos e exige pagamento pela chave, e o guia da CISA alerta que muitas variantes procuram os backups que conseguem alcançar e os apagam ou criptografam. O que é ransomware e como se proteger dele? trata do ataque em si; para os backups, a lição é que uma cópia que o computador infectado consegue alcançar não está segura.
Os erros são a causa menos dramática: uma planilha salva por cima com uma vazia, um celular restaurado sem verificar nada antes. A regra cobre esses casos desde que uma cópia seja mais antiga que o erro.
O que conta como cópia de backup?
Uma cópia de backup é uma cópia separada, de um momento específico, que não é afetada por mudanças no original. Muita coisa que parece backup não passa nesse teste.
Sincronização não é backup. Pastas em nuvem como OneDrive, Google Drive e iCloud Drive replicam seus arquivos entre os aparelhos: quando você apaga ou danifica um arquivo em um deles, a mudança chega a todas as outras cópias. A página de suporte da Apple sobre apagar fotos diz isso com clareza: com o Fotos do iCloud ativado, uma foto apagada em um aparelho é apagada nos seus outros aparelhos, e fica no álbum Apagados por apenas 30 dias. O histórico de versões e as lixeiras ajudam, mas duram um tempo limitado.
Na nossa máquina de teste, espelhamos 40 arquivos pequenos numa segunda pasta com o robocopy /MIR do Windows e também salvamos um arquivo zip. Depois de apagar um arquivo, sobrescrever outro e espelhar de novo, o espelho tinha perdido o primeiro e recebido o segundo já danificado, enquanto o zip restaurou os 40 arquivos com somas de verificação iguais às dos originais.
Outras coisas que, sozinhas, não são backup:
- RAID. Dois discos que espelham um ao outro dentro de um computador ou NAS sobrevivem à falha de um deles, mas exclusões, ransomware e incêndio atingem os dois discos ao mesmo tempo.
- Uma cópia no mesmo disco. Uma pasta "Backup" ao lado dos originais morre junto com o disco.
- Uma unidade sempre conectada. Ela conta como cópia, mas não como uma cópia segura; o NCSC recomenda desconectar mídias removíveis quando não estão em uso, porque o malware pode passar para unidades conectadas.
O que é a regra 3-2-1-1-0?
A regra 3-2-1-1-0 é uma versão ampliada que acrescenta dois dígitos: uma cópia offline ou imutável, e zero erros ao verificar se os backups podem ser restaurados. Ela aparece em softwares de backup e em orientações do setor, para um mundo em que os atacantes miram os backups de propósito.
O 1 extra é uma cópia que o ransomware não consegue alterar nem com senhas de administrador roubadas. Offline significa fisicamente desconectada, como um HD numa gaveta ou uma fita numa prateleira. Imutável significa um armazenamento que se recusa a alterar ou apagar dados até uma data definida, algo que alguns serviços de nuvem oferecem como configuração. O guia #StopRansomware da CISA pede que as organizações mantenham backups offline e criptografados dos dados críticos, e faz uma ressalva sobre o armazenamento imutável: ele não atende aos critérios de conformidade de algumas regulamentações, e uma configuração errada pode sair cara.
O 0 significa zero erros depois de uma restauração de teste. Uma tarefa de backup que informa "concluída" prova apenas que algo foi gravado; um arquivo restaurado que abre prova o resto.
Como aplicar a regra 3-2-1 em casa?
Em casa, a regra exige três coisas: o original no seu aparelho, um backup num HD externo que você desconecta e uma cópia num serviço de backup em nuvem ou em outra casa. Por exemplo:
- Fotos do celular. Ative o backup de fotos do celular na nuvem. Essa é a sua cópia em outro local, mas lembre que ela se comporta como uma sincronização.
- O computador. Copie as fotos do celular para o computador a cada um ou dois meses. No Windows, o Histórico de Arquivos, em Painel de Controle > Sistema e Segurança, salva cópias dos seus arquivos e das versões anteriores deles num HD externo; os Macs têm o Time Machine para a mesma função.
- O HD externo. Conecte-o para fazer o backup, depois desconecte e guarde. Isso faz dele a sua cópia offline.
- Um lembrete. Coloque um lembrete mensal na agenda para conectar o HD, caso o backup não rode sozinho.
O Centro Nacional de Cibersegurança do Reino Unido (NCSC) tem uma página curta sobre backup em casa com dois pontos que vale acrescentar: faça backup de tudo de que você sentiria falta, e lembre que quem entra na sua conta de nuvem também entra nos seus backups. Uma senha forte e a verificação em duas etapas nessa conta protegem a cópia em outro local.
Como aplicar a regra 3-2-1 numa pequena empresa?
Numa pequena empresa, a regra costuma significar os dados num servidor ou em aplicativos na nuvem, um backup local num dispositivo separado e uma cópia em outro local que as contas comuns da equipe não alcançam. A cópia local, muitas vezes um NAS, permite restaurações rápidas; a cópia em outro local, um serviço de backup em nuvem ou um segundo escritório, sobrevive ao que acontecer com o prédio.
Três pontos pesam mais no trabalho do que em casa:
- Credenciais separadas. A conta que pode apagar os backups não deve ser uma que a equipe usa todo dia, para que uma senha do dia a dia roubada não consiga apagá-los.
- Aplicativos na nuvem também são dados. E-mails e documentos compartilhados em aplicativos de software como serviço (SaaS) ficam nos servidores do fornecedor, e a lixeira dele guarda os itens apagados só por um período definido; por isso, verifique se você precisa de um backup próprio.
- Imagens do sistema. A CISA recomenda ter prontas "imagens de referência" (golden images) dos sistemas críticos, para que um servidor possa ser reconstruído rapidamente em vez de reinstalado à mão.
Um backup traz arquivos de volta; ele não desfaz a cópia de dados que saíram da empresa. Quando essa é a preocupação, as equipes de segurança monitoram sites públicos em busca de arquivos vazados da empresa e encaminham essa pesquisa por proxies para que a rede da própria empresa fique fora de vista, como descreve a nossa página de segurança de dados.
Para verificações que se repetem em horários definidos, os Proxies ISP mantêm o mesmo endereço de uma execução para a outra.
Como testar se um backup pode ser restaurado?
Você testa um backup restaurando a partir dele: escolha um arquivo, uma pasta ou um sistema inteiro, recupere-o em outro local e verifique se ele abre. A CISA pede que as organizações testem os backups regularmente, e o motivo é simples: um backup que nunca foi restaurado é uma esperança, não uma cópia.
Em casa, uma verificação de cinco minutos a cada poucos meses basta: restaure uma foto antiga e um documento recente de cada backup e abra os dois. No trabalho, restaure um servidor inteiro numa máquina reserva ou virtual pelo menos uma vez por ano, cronometre e anote os passos.
Para grandes conjuntos de arquivos, compare somas de verificação. Uma soma de verificação (checksum) é uma impressão digital curta calculada a partir do conteúdo de um arquivo; se a impressão digital do arquivo restaurado for igual à do original, o conteúdo é idêntico. Foi assim que verificamos os 40 arquivos do nosso teste, com o Get-FileHash do PowerShell.
Os backups devem ser criptografados?
Sim, principalmente a cópia em outro local e qualquer disco que possa ser perdido ou roubado. A criptografia embaralha os dados de forma que só quem tem a chave consegue lê-los; um HD de backup criptografado esquecido num trem não revela nada. O que é criptografia? Criptografia simétrica e assimétrica explica como ela funciona.
O problema é a chave. O guia de planejamento de contingência do NIST diz que as chaves devem ser guardadas separadamente dos backups criptografados, mas continuar acessíveis quando necessário. Se você perder a senha, o backup está tão perdido quanto o original; por isso, guarde-a num gerenciador de senhas e em papel num lugar seguro, não apenas no computador do qual você faz backup.
Por quanto tempo guardar os backups?
Guarde os backups por tempo suficiente para voltar a um ponto anterior a qualquer problema que você talvez perceba tarde. Um arquivo danificado em março e descoberto em junho só pode ser restaurado a partir de um backup anterior a março.
Um padrão comum é guardar os backups diários por uma ou duas semanas, os semanais por um ou dois meses e os mensais por um ano; os programas de backup chamam isso de política de retenção. O malware também pode passar um tempo sem ser notado, então as versões antigas importam. No trabalho, verifique se a lei ou os contratos definem um prazo mínimo ou máximo; dados pessoais não devem existir para sempre só porque estão num backup.
O que são RPO e RTO?
RPO e RTO são os dois números que decidem com que frequência você faz backup e com que rapidez precisa restaurar. Os dois vêm do planejamento de continuidade de negócios, e o Contingency Planning Guide do NIST define ambos:
- O objetivo de ponto de recuperação (RPO) é o momento até o qual os dados podem ser recuperados, e define quanto trabalho recente você pode se dar ao luxo de perder. Com um backup por noite, você pode perder até um dia.
- O objetivo de tempo de recuperação (RTO) é o tempo máximo que um sistema pode ficar fora do ar antes que o prejuízo se torne inaceitável. Se o site da loja pode ficar offline por no máximo quatro horas, a restauração precisa caber em quatro horas.
Para uma loja virtual, o RPO poderia ser de uma hora e o RTO de uma tarde, o que descarta restaurar um servidor inteiro a partir de uma cópia na nuvem por uma conexão lenta; a cópia local existe pela velocidade, e a cópia em outro local, pela sobrevivência dos dados.
Onde você encontra a regra 3-2-1
Em softwares de backup que pedem um destino local e outro na nuvem. Em auditorias de TI e checklists de segurança para pequenas empresas. No trabalho com fotos e vídeos, onde a regra nasceu. Nas orientações sobre ransomware das agências nacionais de cibersegurança, geralmente sob "mantenha backups offline".
Erros comuns
- Deixar o HD de backup ao lado do computador, sempre conectado. Ransomware, roubo e incêndio atingem os dois ao mesmo tempo.
- Tratar a sincronização em nuvem como backup. Exclusões e danos são sincronizados em todas as cópias.
- Nunca testar uma restauração. Um backup não testado pode falhar justamente no dia em que você precisar dele.
- Fazer backup numa segunda partição do mesmo disco. Uma única falha de disco leva as duas.
- Criptografar o backup e guardar a única chave no computador de origem do backup.
- Manter só a versão mais recente. Um erro percebido tarde não pode mais ser desfeito.
- Esquecer os dados dos aplicativos na nuvem. E-mails e documentos compartilhados também precisam de um plano.
Guia de decisão
| Sua situação | O que fazer |
|---|---|
| Só um celular, com as fotos na nuvem | Copie as fotos para um computador ou HD de vez em quando |
| Um computador em casa | Backup em nuvem mais um HD externo que você desconecta |
| Fotos de família que você não pode substituir | Acrescente uma cópia na casa de um parente |
| Escritório pequeno com um servidor | Backup local num NAS mais uma cópia na nuvem em outro local |
| Preocupação com ransomware | Acrescente uma cópia offline ou imutável |
| Não sabe se os seus backups funcionam | Restaure hoje um arquivo de cada backup |
Perguntas frequentes
A regra de backup 3-2-1 ainda é relevante?
Sim, como ponto de partida mínimo. Os números foram pensados para falhas de hardware e desastres, e continuam cobrindo bem esses casos; o que mudou é que hoje os atacantes miram os backups, por isso muita gente acrescenta uma cópia offline ou imutável e testes regulares de restauração, a versão 3-2-1-1-0.
O armazenamento em nuvem basta como backup?
Sozinho, não. Uma cópia na nuvem é uma boa cópia em outro local, mas uma pasta sincronizada também copia exclusões e arquivos criptografados, e qualquer pessoa que entre na conta pode apagá-la. Combine-a com uma cópia local e prefira um serviço que guarde versões anteriores.
Um HD externo conta como cópia em outro local?
Só quando fica guardado em outro lugar. Um HD no mesmo cômodo é um segundo tipo de armazenamento, mas não está em outro local; o mesmo HD guardado no trabalho ou na casa de um parente é as duas coisas. Algumas pessoas fazem rodízio entre dois HDs, um em casa e outro fora, e trocam os dois toda semana ou todo mês.
Um NAS conta como backup?
Um NAS conta como uma cópia de backup se guardar uma cópia separada dos seus dados, e não a única cópia. Se for o lugar principal onde os arquivos ficam, ele é a cópia principal, e os discos espelhados dele só protegem contra a falha de um disco; então ele precisa de backups próprios.
Com que frequência fazer backup?
Com a frequência que corresponde à quantidade de trabalho que você aceita perder; essa quantidade é o seu RPO. Diariamente combina com um computador de trabalho, uma vez por semana costuma bastar para um acervo de família, e backups automáticos rodam mesmo quando você esquece.
Um backup pode estar infectado por malware?
Sim. Se havia malware no computador quando o backup rodou, o backup também o contém, e a restauração o traz de volta. Manter versões antigas permite restaurar a partir de um ponto anterior à infecção, e O que é malware? Tipos, sinais e como remover explica como limpar um aparelho antes de restaurar nele.
Em resumo
A regra de backup 3-2-1 pede três cópias do que importa, em dois tipos de armazenamento, com uma cópia longe do prédio. Sincronização e discos espelhados não são backup, uma cópia desconectada ou imutável protege contra ransomware, e um backup só vale depois que você restaurou a partir dele. Comece com um HD externo que você desconecta e uma cópia em outro local, e a próxima segunda-feira ruim vai custar uma restauração em vez dos dados.