Pazar gecesi küçük bir ofisin üst katında bir boru patlıyor. Pazartesi sabahı sunucu su altında; gece yedeğinin alındığı USB disk de öyle, çünkü sunucunun hemen yanındaki rafta duruyordu. Ofisin yedeği vardı, ama başka hiçbir yerde kopyası yoktu.
3-2-1 yedekleme kuralı tam da böyle sabahlar için var. Bu yazıda her sayının ne anlama geldiğini, neyin kopya sayıldığını, 3-2-1-1-0 çeşidini, kuralın evde ve küçük bir işletmede nasıl uygulandığını, geri yüklemenin nasıl test edildiğini ve şifreleme, saklama süresi, RPO ve RTO kavramlarının yedekler için ne demek olduğunu anlatıyoruz.
3-2-1 yedekleme kuralı nedir?
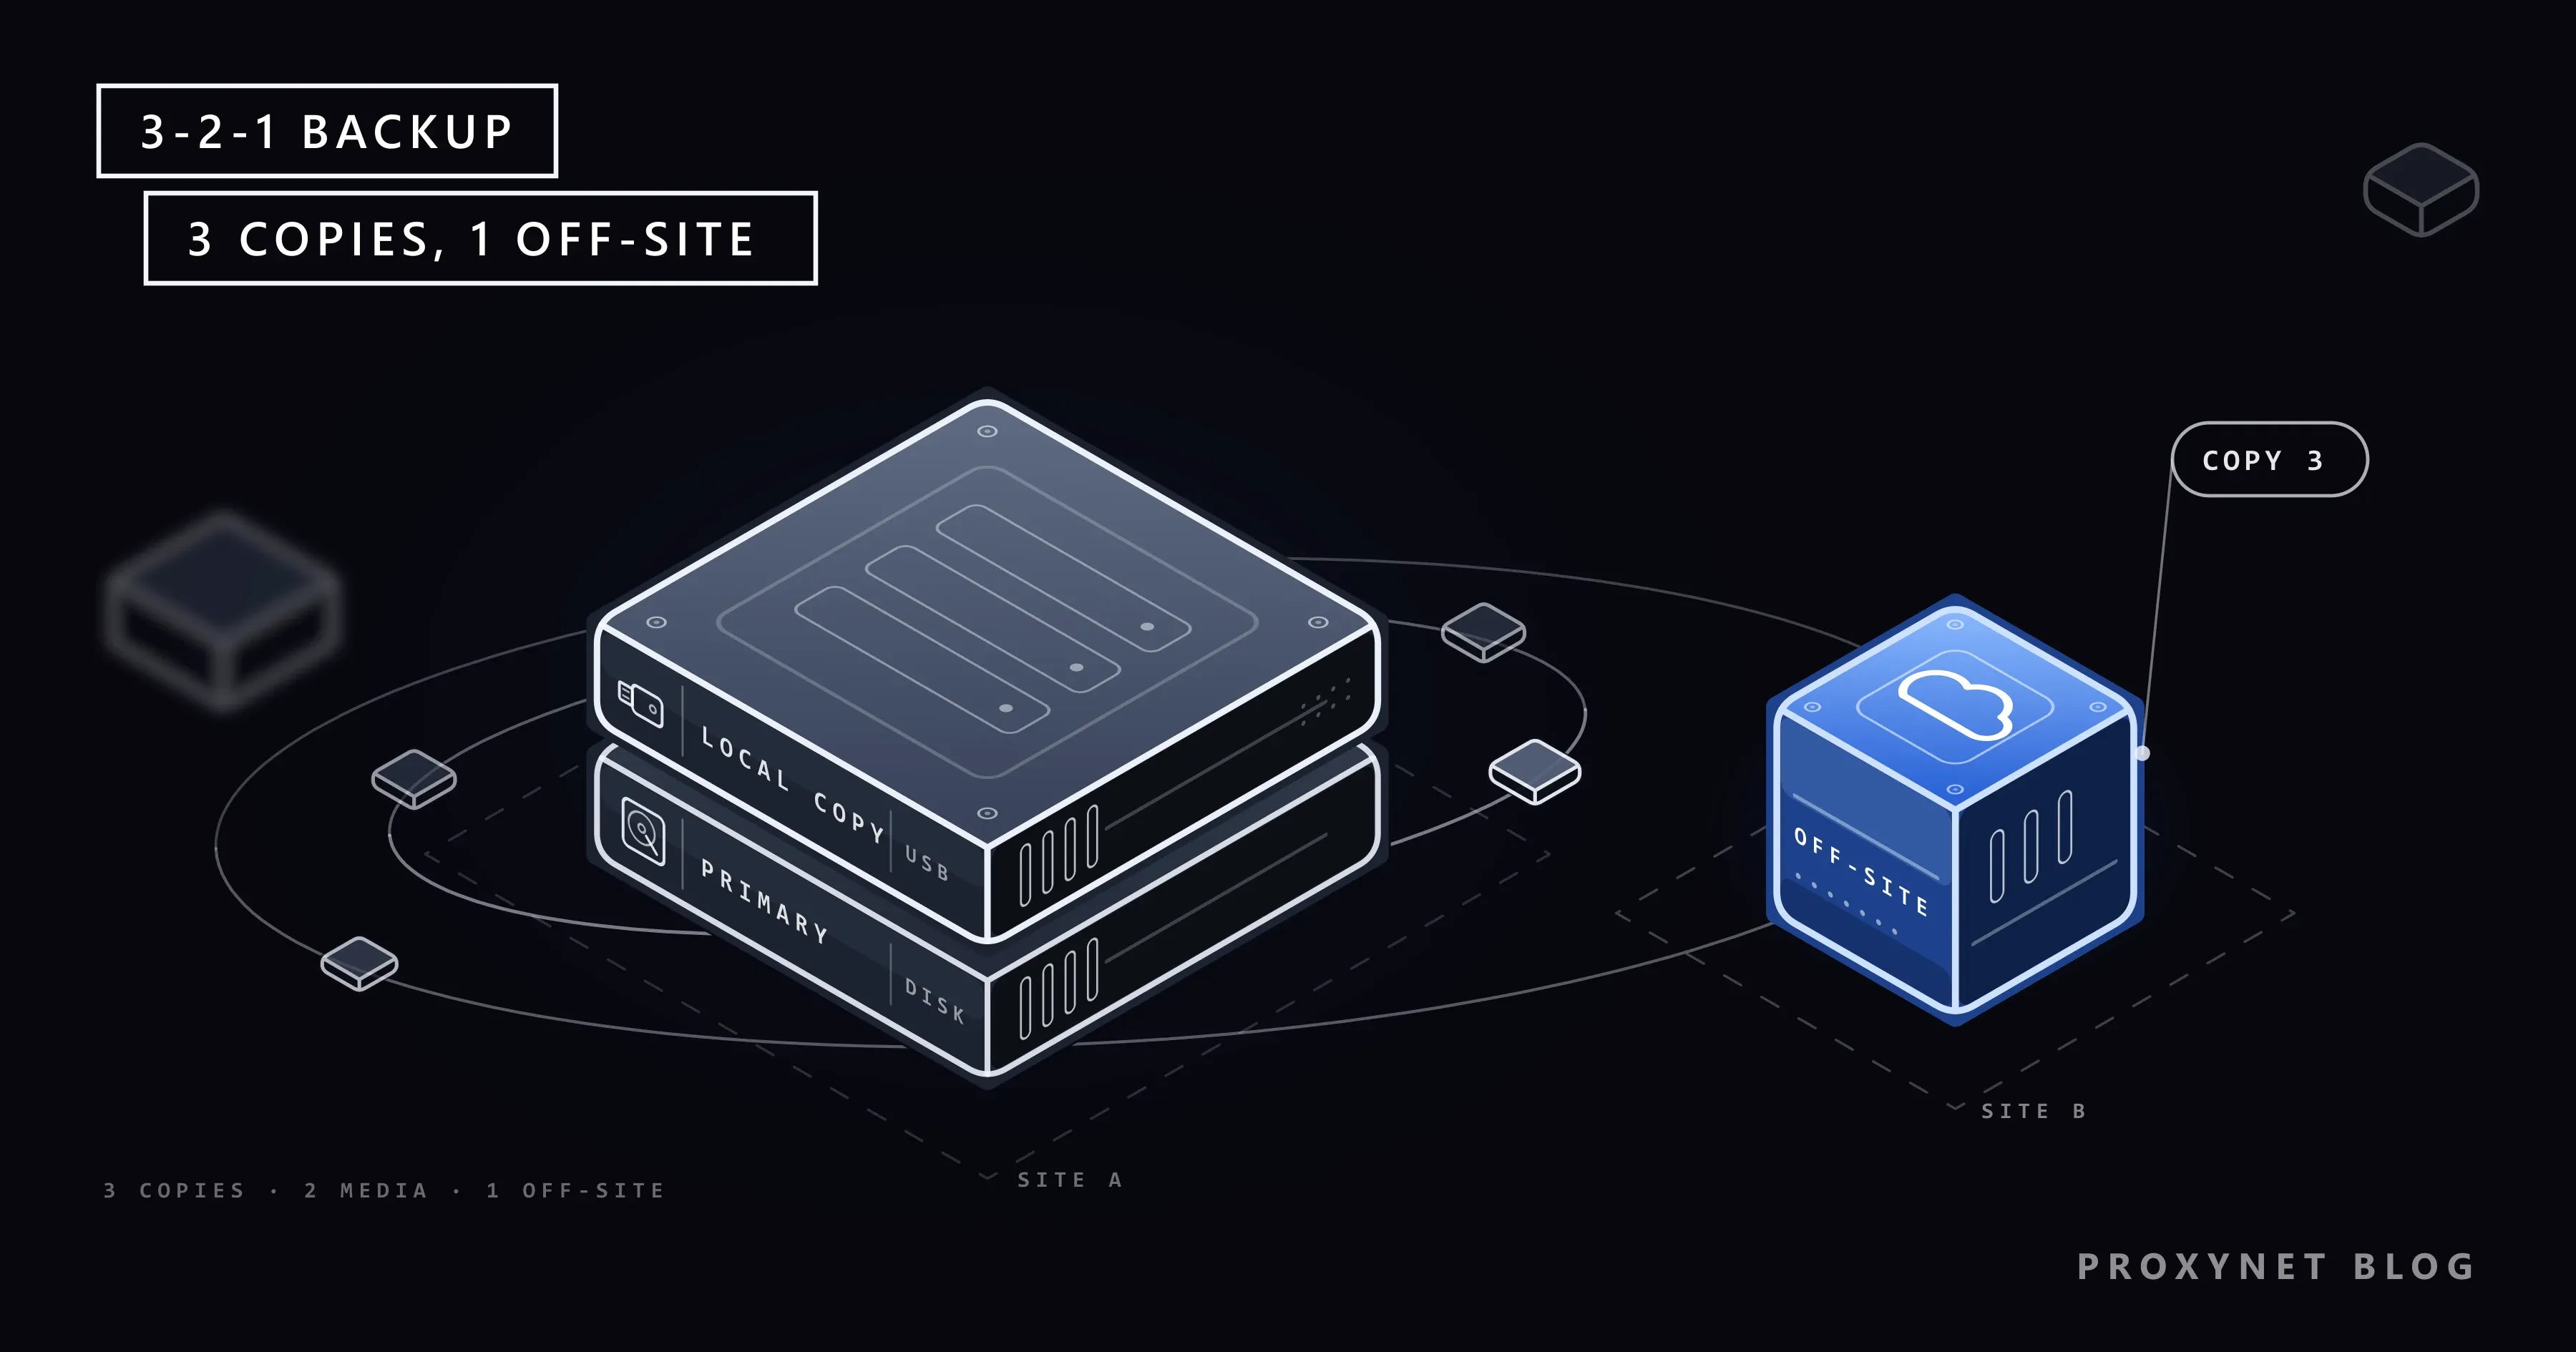
3-2-1 yedekleme kuralı, verinizin kaç kopyasını ve nerede tutacağınızı söyleyen pratik bir ölçüdür: üç kopya, iki depolama türü, bunlardan biri başka bir konumda. Yedek ise asıl dosya kaybolur ya da bozulursa dönebileceğiniz ayrı bir kopyadır.
Kural fotoğrafçılıktan gelir. Bugün ABD'nin siber güvenlik ajansı CISA'nın bünyesinde olan US-CERT'in 2012 tarihli bir çalışması, kuralı Peter Krogh'un dijital fotoğraf arşivlerini yönetmeye dair 2009 tarihli kitabı The DAM Book'a dayandırır. Data Backup Options adlı bu çalışma, kuralı ev kullanıcıları ve işletmeler için aynı biçimde anlatır. Kural hiçbir ürün ya da teknoloji adı vermez; bu yüzden bir ailenin fotoğraf arşivine de bir şirketin dosya sunucusuna da aynı şekilde uyar.
3-2-1 kuralındaki sayılar ne anlama gelir?
Her sayı, veriyi kaybetmenin farklı bir yoluna karşı korur:
- 3 kopya. Her gün üzerinde çalıştığınız asıl dosya ve iki yedek. Bir yerine iki yedek, yedeklerden birinin bozuk ya da eski olduğunu veya aradığınız dosyayı içermediğini fark ettiğiniz anda sizi kurtarır.
- 2 depolama türü. Kopyaların hepsi aynı tür depolamada durmamalı, çünkü tek bir arıza türü hepsini birden vurabilir. Dahili disk ile harici disk, ağ depolama cihazı (NAS) ya da bulut depolama sık kullanılan eşleşmelerdir. Aynı diskin iki bölümü iki değil, tek bir depolama aygıtıdır.
- 1 kopya başka bir konumda. Kopyalardan en az biri başka bir yerde durur: başka bir binada, bir aile üyesinin evinde ya da bir bulut hizmetinde. Yangın, sel ve hırsızlık bir yerdeki her şeyi, yedekler dahil, yok eder.
Üç sayı birlikte, tek bir olayın bütün kopyalara ulaşmasını önler.
3-2-1 kuralı neye karşı korur?
Kural, verinin gündelik kaybolma yollarına karşı korur: donanım arızası, kötü amaçlı yazılım, hırsızlık, insan hatası ve binanın başına gelen felaketler. Tablo, her olayda hangi kopyanın ayakta kaldığını gösteriyor:
| Olay | Neyi yok eder | Sizi kurtaran kopya |
|---|---|---|
| Disk arızası | Asıl diski | Yedeklerden herhangi biri |
| Fidye yazılımı | Ulaşabildiği her diski | Takılı olmayan ya da uzaktaki kopya |
| Yanlışlıkla silme | Dosyayı ve eşitlenen kopyasını | Eski sürümleri tutan bir yedek |
| Dizüstü hırsızlığı | Cihazı ve yanındaki diskleri | Başka konumdaki kopya |
| Yangın ya da sel | Binadaki her şeyi | Başka konumdaki kopya |
Yedekleme alışkanlıklarını değiştiren olay fidye yazılımı oldu. Fidye yazılımı, dosyalarınızı şifreleyip anahtar için para isteyen kötü amaçlı yazılımdır ve CISA'nın rehberi, birçok türün ulaşabildiği yedekleri arayıp sildiği ya da şifrelediği konusunda uyarır. Saldırının kendisini Fidye Yazılımı (Ransomware) Nedir, Nasıl Korunulur? yazısında anlattık; yedekler açısından ders şu: fidye yazılımı bulaşmış bilgisayarın ulaşabildiği bir kopya güvende değildir.
İnsan hatası en sessiz nedendir: boş bir tablonun dolu olanın üzerine kaydedilmesi, kontrol edilmeden sıfırlanan bir telefon. Kopyalardan biri hatadan eski olduğu sürece kural bunları da karşılar.
Hangi kopya yedek sayılır?
Yedek, asıl dosyada yapılan bir değişikliğin dokunmadığı, belirli bir anın ayrı kopyasıdır. Yedek gibi görünen pek çok şey bu sınavı geçemez.
Eşitleme yedek değildir. OneDrive, Google Drive ve iCloud Drive gibi bulut klasörleri dosyalarınızı cihazlar arasında eşitler: bir cihazda bir dosyayı silerseniz ya da bozarsanız değişiklik diğer bütün kopyalara ulaşır. Apple'ın fotoğraf silme destek sayfası bunu açıkça söyler: iCloud Fotoğrafları açıkken bir cihazda sildiğiniz fotoğraf diğer cihazlarınızdan da silinir ve Son Silinenler albümünde yalnız 30 gün kalır. Sürüm geçmişi ve geri dönüşüm kutuları işe yarar, ama sınırlı bir süre için.
Test makinemizde 40 küçük dosyayı Windows'un robocopy /MIR komutuyla ikinci bir klasöre aynaladık ve ayrıca bir zip arşivi aldık. Bir dosyayı silip bir başkasının üzerine yazdıktan sonra yeniden aynaladığımızda, ayna ilk dosyayı kaybetmiş ve ikincinin bozuk hâlini almıştı; arşiv ise 40 dosyanın hepsini, sağlama toplamları asıllarıyla eşleşerek geri getirdi.
Tek başına yedek sayılmayan başka şeyler:
- RAID. Bir bilgisayarın ya da NAS'ın içinde birbirini aynalayan iki disk, disklerden birinin bozulmasını atlatır; ama silme, fidye yazılımı ve yangın iki diske birden ulaşır.
- Aynı diskteki bir kopya. Asıl dosyaların yanındaki "Yedek" klasörü diskle birlikte gider.
- Sürekli takılı duran bir disk. Bir kopya sayılır, ama güvenli bir kopya değildir; NCSC, kötü amaçlı yazılım takılı disklere kendiliğinden geçebildiği için çıkarılabilir medyanın kullanılmadığı zaman bilgisayardan ayrılmasını önerir.
3-2-1-1-0 kuralı nedir?
3-2-1-1-0 kuralı, iki rakam ekleyen genişletilmiş bir çeşittir: çevrimdışı ya da değiştirilemez (immutable) bir kopya ve geri yükleme testinde sıfır hata. Saldırganların yedekleri bilerek hedef aldığı bugünkü koşullar için düşünülmüştür; yedekleme yazılımlarında ve sektör rehberlerinde karşınıza çıkar.
Fazladan 1, fidye yazılımının çalınmış yönetici şifreleriyle bile değiştiremeyeceği bir kopya demektir. Çevrimdışı kopya, fiziksel olarak bağlantısı kesilmiş kopyadır: çekmecedeki bir disk ya da raftaki bir teyp gibi. Değiştirilemez depolama ise belirlenen bir tarihe kadar veriyi değiştirmeyi ve silmeyi reddeden depolamadır; bazı bulut hizmetleri bunu bir ayar olarak sunar. CISA'nın #StopRansomware rehberi, kuruluşlardan kritik verilerin çevrimdışı ve şifreli yedeklerini tutmalarını ister ve değiştirilemez depolama için bir uyarı ekler: bazı düzenlemelerin uyum ölçütlerini karşılamaz ve yanlış yapılandırma pahalıya patlayabilir.
0, test amaçlı geri yüklemede sıfır hata demektir. "Tamamlandı" diyen bir yedekleme işi yalnız bir şeylerin yazıldığını kanıtlar; gerisini, geri yüklenip açılan bir dosya kanıtlar.
3-2-1 kuralı evde nasıl uygulanır?
Evde kural üç şey ister: cihazınızdaki asıl dosyalar, takıp çıkardığınız harici bir diskteki yedek ve bir bulut yedekleme hizmetinde ya da başka bir evde duran bir kopya. Örneğin:
- Telefondaki fotoğraflar. Telefonun fotoğraflarını buluta yedekleme özelliğini açın. Bu, başka konumdaki kopyanızdır; yalnız eşitleme gibi davrandığını unutmayın.
- Bilgisayar. Telefondaki fotoğrafları bir iki ayda bir bilgisayara kopyalayın. Windows'ta Denetim Masası > Sistem ve Güvenlik altındaki Dosya Geçmişi, dosyalarınızın kopyalarını ve önceki sürümlerini harici bir diske kaydeder; Mac'lerde aynı işi Time Machine yapar.
- Harici disk. Yedekleme için takın, bitince çıkarıp kaldırın. Böylece çevrimdışı kopyanız olur.
- Hatırlatıcı. Yedekleme kendiliğinden çalışmıyorsa diski takmak için takviminize aylık bir hatırlatıcı koyun.
Birleşik Krallık'ın Ulusal Siber Güvenlik Merkezi (NCSC), evde yedekleme üzerine kısa sayfasında iki noktanın altını çizer: kaybettiğinizde arayacağınız her şeyi yedekleyin ve bulut hesabınıza giren kişinin yedeklerinize de girebileceğini unutmayın. O hesapta güçlü bir şifre ve iki adımlı doğrulama, başka konumdaki kopyanızı korur.
3-2-1 kuralı küçük bir işletmede nasıl uygulanır?
Küçük bir işletmede kural genellikle şu anlama gelir: sunucudaki ya da bulut uygulamalarındaki veriler, ayrı bir cihazdaki yerel yedek ve sıradan personel hesaplarının ulaşamadığı, başka konumdaki bir kopya. Çoğu zaman bir NAS olan yerel kopya hızlı geri yükleme sağlar; bir bulut yedekleme hizmeti ya da ikinci bir ofis olan uzak kopya ise binanın başına geleni atlatır.
İş yerinde üç nokta evdekinden daha fazla önem taşır:
- Ayrı kimlik bilgileri. Yedekleri silebilen hesap, personelin her gün kullandığı hesap olmamalı; böylece çalınan gündelik bir şifre yedekleri silemez.
- Bulut uygulamaları da veridir. Hizmet olarak yazılım (SaaS) uygulamalarındaki e-postalar ve ortak belgeler sağlayıcının sunucularında durur, geri dönüşüm kutusu da silinen öğeleri yalnız belirli bir süre tutar; kendi yedeğinize ihtiyaç olup olmadığına bakın.
- Sistem imajları. CISA, kritik sistemlerin hazır "altın imajlarını" (golden image) tutmayı önerir; böylece bir sunucu elle kurulmak yerine hızla yeniden ayağa kaldırılır.
Yedek dosyaları geri getirir, ama şirketin dışına kopyalanmış veriyi geri alamaz. Kaygı buysa güvenlik ekipleri herkese açık sitelerde sızdırılmış şirket dosyalarını izler ve şirketin kendi ağı görünmesin diye bu araştırmayı proxy'ler üzerinden yürütür; veri güvenliği sayfamız bu kullanımı anlatıyor.
Düzenli aralıklarla tekrarlanan kontroller için ISP Proxy, bir çalıştırmadan ötekine aynı adresi korur.
Bir yedeğin geri yüklenebildiği nasıl test edilir?
Bir yedeği, ondan geri yükleme yaparak test edersiniz: bir dosya, bir klasör ya da bütün bir sistem seçin, başka bir konuma geri yükleyin ve açılıp açılmadığına bakın. CISA kuruluşlardan yedekleri düzenli olarak test etmelerini ister; nedeni basit: hiç geri yüklenmemiş bir yedek bir kopya değil, bir umuttur.
Evde birkaç ayda bir beş dakikalık bir kontrol yeter: her yedekten eski bir fotoğrafı ve yeni bir belgeyi geri yükleyip açın. İş yerinde ise yılda en az bir kez bütün bir sunucuyu boştaki bir makineye ya da sanal makineye geri yükleyin, süresini ölçün ve adımları yazıya dökün.
Büyük dosya kümelerinde sağlama toplamlarını karşılaştırın. Sağlama toplamı (checksum), bir dosyanın içeriğinden hesaplanan kısa bir parmak izidir; geri yüklenen dosyanın parmak izi aslınınkiyle eşleşiyorsa içerik birebir aynıdır. Testimizdeki 40 dosyayı da PowerShell'in Get-FileHash komutuyla böyle karşılaştırdık.
Yedekler şifrelenmeli mi?
Evet, özellikle başka konumdaki kopya ve kaybolabilecek ya da çalınabilecek her disk. Şifreleme veriyi yalnız anahtarı olanın okuyabileceği biçimde karıştırır; trende unutulan şifreli bir yedek diski hiçbir şey açığa çıkarmaz. Nasıl çalıştığını Şifreleme Nedir? Simetrik ve Asimetrik Şifreleme yazısında anlattık.
İşin püf noktası anahtardır. NIST'in acil durum planlama rehberi, anahtarların şifreli yedeklerden ayrı saklanmasını ama gerektiğinde erişilebilir olmasını söyler. Şifreyi kaybederseniz yedek de asıl dosya kadar kaybolmuş olur; bu yüzden onu bir şifre yöneticisinde ve güvenli bir yerde kâğıt üzerinde tutun, yalnız yedeğini aldığınız bilgisayarda değil.
Yedekler ne kadar süre saklanmalı?
Yedekleri, geç fark edebileceğiniz bir sorunun öncesine dönebileceğiniz kadar uzun saklayın. Martta bozulup haziranda fark edilen bir dosya, ancak marttan eski bir yedekten geri gelir.
Sık kullanılan bir düzen şöyledir: günlük yedekler bir iki hafta, haftalıklar bir iki ay, aylıklar bir yıl saklanır; yedekleme programları buna saklama politikası (retention policy) der. Kötü amaçlı yazılım da bir süre fark edilmeden kalabilir, bu yüzden eski sürümler önemlidir. İş yerinde, sakladığınız veriler için yasaların ya da sözleşmelerin bir alt ya da üst süre koyup koymadığına bakın; kişisel veriler yalnız bir yedekte durduğu için sonsuza kadar saklanmamalı.
RPO ve RTO nedir?
RPO ve RTO, ne sıklıkla yedek alacağınızı ve ne kadar hızlı geri yüklemeniz gerektiğini belirleyen iki değerdir. İkisi de iş sürekliliği planlamasından gelir ve NIST'in Contingency Planning Guide adlı rehberi ikisini de tanımlar:
- Kurtarma noktası hedefi (RPO), verinin geri getirilebileceği zaman noktasıdır; son çalışmalarınızın ne kadarını kaybetmeyi göze alabileceğinizi belirler. Her gece yedek alıyorsanız bir güne kadar veri kaybedebilirsiniz.
- Kurtarma süresi hedefi (RTO), bir sistemin zarar kabul edilemez hâle gelmeden önce kapalı kalabileceği en uzun süredir. Mağazanın web sitesi en fazla dört saat kapalı kalabiliyorsa geri yükleme dört saate sığmalıdır.
Bir online mağaza için RPO bir saat, RTO bir öğleden sonra olabilir; bu da bütün bir sunucuyu yavaş bir bağlantı üzerinden buluttaki kopyadan geri yüklemeyi dışarıda bırakır. Yerel kopya hız için, uzaktaki kopya ise ayakta kalmak için vardır.
3-2-1 kuralıyla nerelerde karşılaşırsınız?
Yerel ve bulut hedefi isteyen yedekleme yazılımlarında. Küçük şirketlerin BT denetimlerinde ve güvenlik kontrol listelerinde. Kuralın doğduğu fotoğraf ve video işlerinde. Ulusal siber güvenlik kurumlarının fidye yazılımı rehberlerinde, genellikle "çevrimdışı yedek tutun" başlığı altında.
Sık yapılan hatalar
- Yedek diski bilgisayarın yanında, sürekli takılı tutmak. Fidye yazılımı, hırsızlık ve yangın ikisine birden ulaşır.
- Bulut eşitlemesini yedek sanmak. Silme ve bozulma her kopyaya eşitlenir.
- Geri yüklemeyi hiç test etmemek. Test edilmemiş bir yedek, tam ihtiyaç duyulduğu gün işe yaramayabilir.
- Aynı diskin ikinci bölümüne yedek almak. Tek bir disk arızası ikisini birden götürür.
- Yedeği şifreleyip tek anahtarı yedeği alınan bilgisayarda tutmak.
- Yalnız en yeni sürümü saklamak. Geç fark edilen bir hata geri alınamaz.
- Bulut uygulamalarındaki verileri unutmak. E-postalar ve ortak belgeler için de bir plan gerekir.
Karar rehberi
| Durumunuz | Ne yapmalı |
|---|---|
| Yalnız telefon var, fotoğraflar bulutta | Fotoğrafları ara ara bilgisayara ya da diske kopyalayın |
| Evde tek bir bilgisayar | Bulut yedeği ve çıkarıp kaldırdığınız harici disk |
| Yeri doldurulamaz aile fotoğrafları | Bir yakınınızın evine bir kopya daha |
| Tek sunuculu küçük ofis | Yerel NAS yedeği ve buluttaki uzak kopya |
| Fidye yazılımından endişeliyseniz | Çevrimdışı ya da değiştirilemez bir kopya ekleyin |
| Yedeklerin çalıştığından emin değilseniz | Bugün her yedekten bir dosya geri yükleyin |
Sıkça sorulan sorular
3-2-1 yedekleme kuralı hâlâ geçerli mi?
Evet, en azından bir taban olarak. Sayılar donanım arızası ve felaketler düşünülerek konmuştu ve bunları hâlâ iyi karşılıyor; değişen şey, saldırganların artık yedekleri hedef alması. Bu yüzden birçok kişi çevrimdışı ya da değiştirilemez bir kopya ile düzenli geri yükleme testleri ekliyor, yani 3-2-1-1-0 çeşidini uyguluyor.
Bulut depolama tek başına yedek için yeterli mi?
Tek başına yeterli değildir. Buluttaki kopya iyi bir uzak kopyadır, ama eşitlenen bir klasör silinen ve şifrelenen dosyaları da kopyalar, hesaba giren biri de onu silebilir. Yanına yerel bir kopya ekleyin ve eski sürümleri tutan bir hizmeti tercih edin.
Harici disk başka konumdaki kopya sayılır mı?
Yalnız başka bir yerde tutulduğunda sayılır. Aynı odadaki bir disk ikinci bir depolama türüdür, ama başka konumda değildir; aynı disk iş yerinde ya da bir yakınınızın evinde duruyorsa ikisini de karşılar. Bazıları iki diski dönüşümlü kullanır: biri evde, biri dışarıda durur ve her hafta ya da her ay yer değiştirir.
NAS yedek sayılır mı?
Verinizin tek kopyasını değil, ayrı bir kopyasını tutuyorsa NAS bir yedek sayılır. Dosyaların asıl durduğu yer NAS ise o, asıl kopyadır; birbirini aynalayan diskleri yalnız disk arızasına karşı korur, dolayısıyla onun da kendi yedekleri olmalıdır.
Ne sıklıkla yedek almalısınız?
Kaybetmeyi göze alabileceğiniz iş miktarı kadar sık; o miktar sizin RPO'nuzdur. İş bilgisayarı için günlük yedek uygundur, bir aile arşivi için çoğu zaman haftalık yeter; otomatik yedekler ise siz unuttuğunuzda bile çalışır.
Bir yedeğe kötü amaçlı yazılım bulaşabilir mi?
Evet. Yedek alınırken bilgisayarda kötü amaçlı yazılım varsa yedek onu da içerir ve geri yükleme onu geri getirir. Eski sürümleri saklamak, bulaşmadan önceki bir noktaya dönmenizi sağlar; geri yüklemeden önce cihazı nasıl temizleyeceğinizi Malware (Kötü Amaçlı Yazılım) Nedir? yazısı anlatıyor.
Özet
3-2-1 yedekleme kuralı, önemli olan her şeyin iki farklı depolama türünde üç kopyasını ister ve bu kopyalardan birinin binanın dışında durmasını şart koşar. Eşitleme ve aynalanmış diskler yedek değildir, takılı olmayan ya da değiştirilemez bir kopya fidye yazılımına karşı korur ve bir yedek ancak ondan geri yükleme yaptığınızda yedektir. Çıkarıp kaldırdığınız bir harici disk ve başka konumdaki tek bir kopyayla başlayın; bir dahaki kötü pazartesi size verinize değil, yalnız bir geri yüklemeye mal olur.