میخواهید در یک فروشگاه اینترنتی کوچک که از راه یک تبلیغ پیدا کردهاید پرداخت کنید. نوار آدرس همان نماد همیشگی را نشان میدهد و یکی از دوستانتان میگوید سایت «SSL دارد»، پس لابد مشکلی نیست. گواهی پشت آن نماد واقعاً چیزی را ثابت میکند، اما کمتر از آنچه بیشتر مردم فکر میکنند: اینکه اتصال رمزگذاریشده واقعاً به همان نشانی وب میرسد، نه اینکه فروشگاه سفارش شما را واقعاً ارسال میکند.
این نوشته توضیح میدهد درون یک گواهی چه چیزی هست، مرورگر شما چگونه آن را بررسی میکند، انواع اصلی آن کداماند و چگونه میتوانید گواهی را در کروم، اج، فایرفاکس و سافاری باز کنید. همچنین میگوید چرا عمر گواهیها کوتاهتر میشود، صاحب یک سایت چگونه گواهی رایگان میگیرد و پروکسی با گواهی چه میکند.
گواهی SSL چیست؟
گواهی SSL یک گواهی دیجیتال است که ثابت میکند یک وبسایت نام دامنهاش را در اختیار دارد و به مرورگر شما امکان میدهد یک اتصال HTTPS رمزگذاریشده با آن برقرار کند. آن را مانند کارت شناساییای در نظر بگیرید که یک مرجع صدور گواهی (CA) صادر کرده است؛ سازمانی که سازندگان مرورگرها و سیستمعاملها پذیرفتهاند به آن اعتماد کنند. CA بررسی میکند که درخواستکننده دامنه را در اختیار دارد و سپس فایلی را امضا میکند که نام دامنه و کلید عمومی سایت در آن است.
کلید عمومی یک نیمه از یک جفت کلید است؛ نیمه دیگر، یعنی کلید خصوصی، هرگز از وبسرور بیرون نمیرود. سرور در هر اتصال باید ثابت کند آن کلید خصوصی را دارد، کاری که از یک گواهی کپیشده برنمیآید. اینکه این دو کلید چگونه با هم کار میکنند در نوشته رمزنگاری چیست؟ تفاوت رمزنگاری متقارن و نامتقارن آمده است.
SSL کوتاهشده Secure Sockets Layer است، پروتکلی از دهه 1990 که TLS (Transport Layer Security، امنیت لایه انتقال) مدتها پیش جای آن را گرفت. نام قدیمی ماندگار شد، پس «گواهی SSL»، «گواهی TLS» و «گواهی HTTPS» یک چیزند.
درون گواهی SSL چه چیزی هست؟
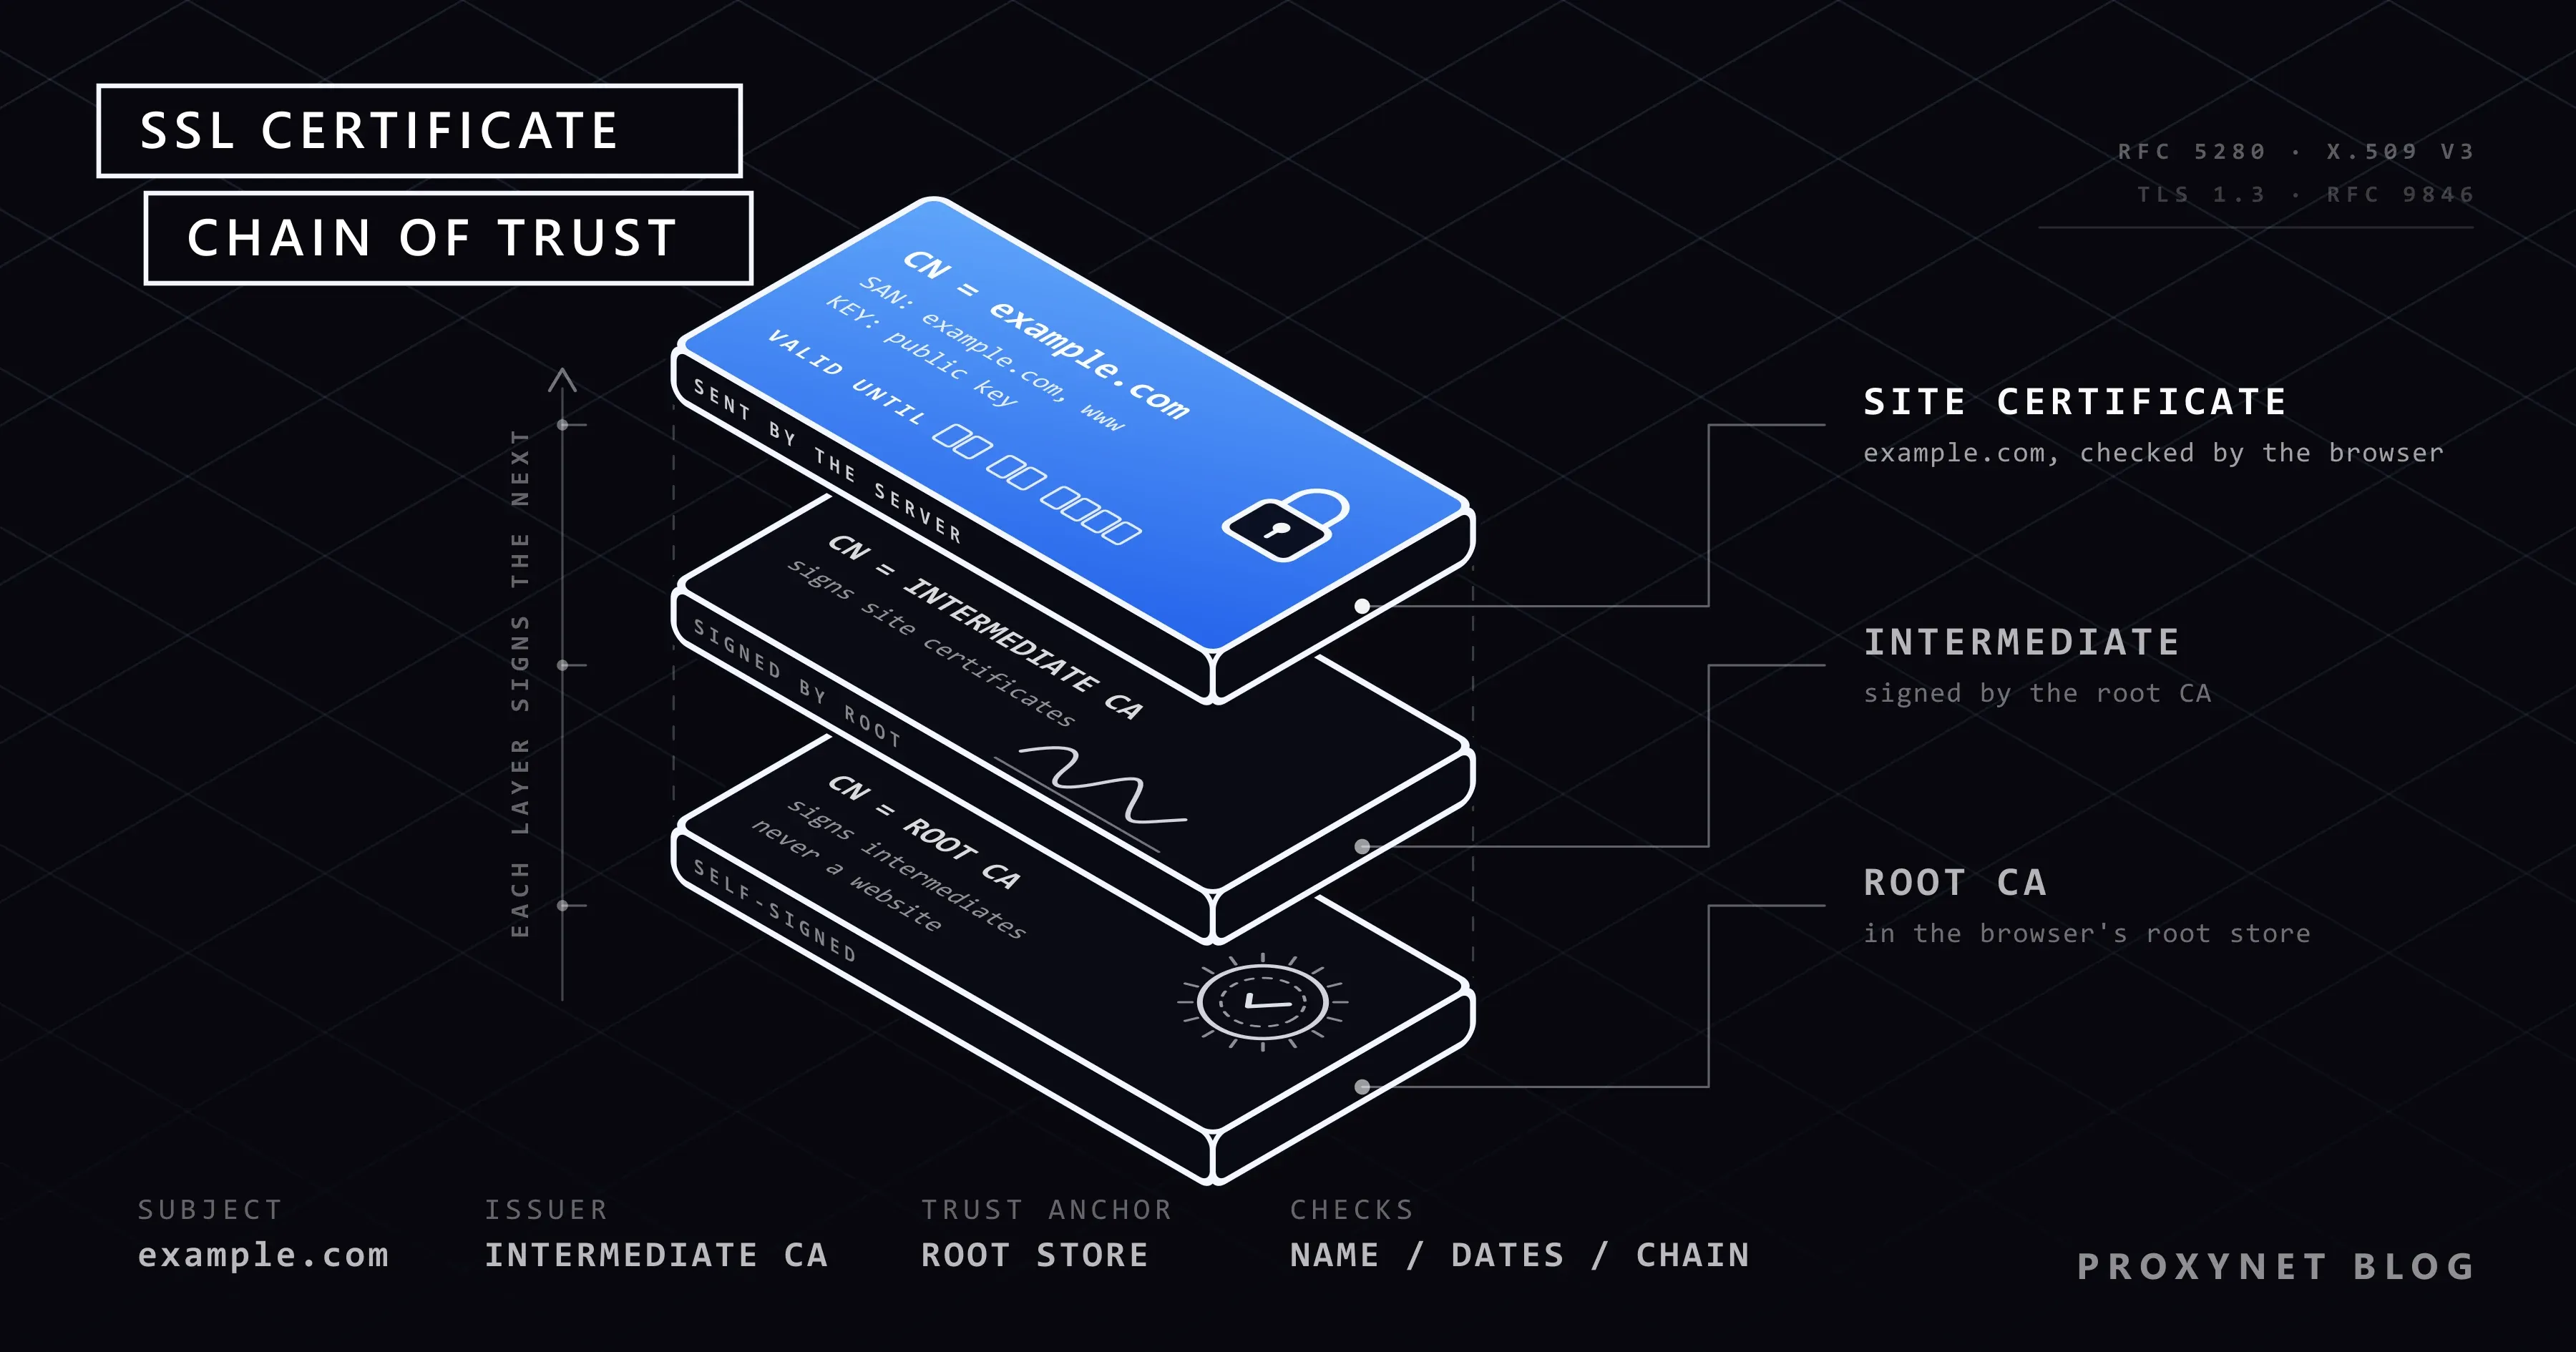
گواهی فهرست کوتاهی از فیلدهاست که سند RFC 5280 تعریف کرده است؛ همان استاندارد X.509 که مرورگرها و مراجع صدور گواهی از آن پیروی میکنند:
| فیلد | چه چیزی در آن است | نام در نمایشگر گواهی کروم |
|---|---|---|
| Subject (موضوع) | گواهی برای چه کسی صادر شده است | صادر شده برای |
| Subject Alternative Name (SAN) | همه نامهای دامنهای که پوشش میدهد | زبانه جزئیات |
| Issuer (صادرکننده) | مرجعی که آن را امضا کرده است | صدور توسط |
| Validity (اعتبار) | تاریخ شروع و پایان (Not Before، Not After) | مدت اعتبار |
| کلید عمومی | کلید عمومی سرور | زبانه جزئیات |
| شماره سریال | شماره یکتایی که CA به آن داده است | زبانه جزئیات |
| امضا | امضای CA روی همه فیلدها | زبانه جزئیات |
مرورگرها نشانیای را که باز کردهاید با فهرست Subject Alternative Name مقایسه میکنند؛ فیلد قدیمیتر Common Name درون Subject دیگر به حساب نمیآید. کلید خصوصی هرگز در گواهی نیست و روی سرور میماند.
مرورگر گواهی SSL را چگونه بررسی میکند؟
مرورگر در هر اتصال HTTPS همین بررسیها را انجام میدهد، در جریان دستدادن TLS و پیش از فرستادن هر داده صفحه یا فیلد فرم:
- سرور گواهی خود را میفرستد، همراه با یک یا چند گواهی میانی.
- مرورگر زنجیره را میسازد. هر گواهی باید با گواهی بالاتر از خودش امضا شده باشد و زنجیره باید به یک گواهی ریشه در مخزن اعتماد (root store) مرورگر یا سیستمعامل برسد؛ یعنی فهرست داخلی مراجع صدور گواهی مورد اعتماد.
- تاریخها را بررسی میکند. تاریخ امروز، طبق ساعت دستگاه شما، باید میان Not Before و Not After باشد.
- نام را بررسی میکند. نشانی نوار آدرس باید با یکی از نامهای فهرست Subject Alternative Name مطابقت داشته باشد.
- وضعیت را بررسی میکند. CA نباید گواهی را لغو (revoke) کرده باشد و کروم همچنین لازم میداند گواهی در لاگهای عمومی شفافیت گواهی (Certificate Transparency) ثبت شده باشد.
- سرور ثابت میکند کلید خصوصی را دارد، با امضای دستدادن؛ سند RFC 9846، یعنی استاندارد TLS 1.3 که در ژوئیه 2026 منتشر شد، این پیام را CertificateVerify مینامد.
- همه بررسیها قبول میشوند: دو طرف بر سر کلیدهای نشست توافق میکنند و صفحه بارگذاری میشود. اگر یکی رد شود، یک هشدار تمامصفحه میبینید و هیچ چیزی فرستاده نمیشود.
گام 6 دلیل بیفایده بودن گواهی کپیشده برای یک جاعل است: هر کسی میتواند گواهی یک سایت را دانلود کند، اما هیچکس بدون کلید خصوصی نمیتواند دستدادن را کامل کند.
گواهی ریشه، میانی و سایت چیست؟
این سه، حلقههای زنجیره اعتماد هستند: یک CA ریشه گواهیهای میانی را امضا میکند و یک گواهی میانی، گواهیای را که وبسایت به کار میبرد. انجمن CA/Browser، یعنی نهادی از مراجع صدور گواهی و سازندگان مرورگر که قواعد گواهیهای وبسایت را تعیین میکند، امضای مستقیم گواهی وبسایت با کلیدهای ریشه را ممنوع کرده است. به این ترتیب، اگر یک گواهی میانی به خطر بیفتد، میتوان آن را لغو کرد بیآنکه ریشهای که درون مرورگرها و دستگاهها قرار دارد جایگزین شود.
برای نمونه، در letsencrypt.org گواهی سایت را یک گواهی میانی به نام YE2 امضا کرده است که به یکی از ریشههای ISRG میرسد؛ سازمان غیرانتفاعی پشت Let's Encrypt. وقتی سروری فراموش میکند گواهی میانیاش را بفرستد، مرورگرها ممکن است کنار بیایند، اما بسیاری از برنامهها و ابزارهای خط فرمان خطای صادرکننده ناشناخته (unknown issuer) میدهند.
گواهیهای SSL چه انواعی دارند؟
گواهیها در میزان بررسی CA درباره مالک و در تعداد نامهایی که پوشش میدهند با هم فرق دارند؛ رمزگذاریای که ممکن میکنند یکسان است.
| نوع | چه چیزی را ثابت میکند یا پوشش میدهد | کاربرد معمول |
|---|---|---|
| اعتبارسنجی دامنه (DV) | فقط در اختیار داشتن دامنه | بیشتر سایتها، وبلاگها، فروشگاهها |
| اعتبارسنجی سازمان (OV) | دامنه بهعلاوه هویت سازمان | سایتهای شرکتی |
| اعتبارسنجی گسترده (EV) | دامنه بهعلاوه وجود حقوقی، فیزیکی و عملیاتی | بانکها، شرکتهای بزرگ |
| وایلدکارت (Wildcard) | همه نامهای یک سطح پایینتر از یک دامنه | زیردامنههای زیاد |
| چنددامنهای (SAN) | فهرستی از نامهای مختلف | چند سایت روی یک سرور |
| خودامضا | هیچ: هیچ CA پشتوانه آن نیست | سرورهای آزمایشی، دستگاههای خانگی |
در نوار آدرس، DV، OV و EV یکسان دیده میشوند؛ برای نمونه، فایرفاکس نام حقوقی دارنده یک گواهی EV را فقط پس از کلیک روی نماد نشان میدهد. گواهی وایلدکارت دقیقاً با یک بخش از نام (label) مطابقت دارد: *.example.com نشانیهای www.example.com و shop.example.com را پوشش میدهد، اما a.b.example.com یا خود example.com را نه. این قاعده از RFC 9525 میآید و به همین دلیل گواهی خود example.com دامنه بدون پیشوند و وایلدکارت را دو نام جداگانه فهرست میکند.
گواهی SSL چه چیزی را ثابت میکند و چه چیزی را نه؟
گواهی ثابت میکند هر کسی که سرور را اداره میکند دامنه نوار آدرس را در اختیار دارد و کلید خصوصی متناظر را نگه میدارد. ثابت نمیکند کسبوکار پشت آن دامنه درستکار یا واقعی است یا خرید از آن امن است.
گواهی DV پس از یک بررسی خودکار دامنه صادر میشود، اغلب در چند ثانیه و رایگان؛ پس یک سایت فیشینگ روی نشانیای شبیه نشانی اصلی میتواند به همان آسانی بانک شما گواهی بگیرد. راهنمای سافاری اپل این را صریح میگوید: رمزگذاری اتصال شما به وبسایت را امن میکند، اما تضمین نمیکند که خود وبسایت قابل اعتماد باشد. پیش از تایپ هر چیزی، نام سایت را در نوار آدرس بررسی کنید.
گواهی SSL یک وبسایت را چگونه بررسی کنیم؟
روی نماد کنار نشانی وب (در رابط فارسی، سمت راست آن) کلیک کنید و گواهی را از پنلی که باز میشود ببینید؛ مرورگرهای دسکتاپ همان فیلدها را با نامهایی کمی متفاوت نشان میدهند. نام گزینههای کروم و فایرفاکس در این بخش از فایلهای ترجمه فارسی خود این مرورگرها آمده است.
کروم و اج
- روی نماد کنار نشانی کلیک کنید؛ کروم آن را مشاهدهٔ اطلاعات سایت مینامد.
- اتصال ایمن است و سپس گواهینامه معتبر است را انتخاب کنید.
- زبانه عمومی فیلدهای صادر شده برای، صدور توسط و مدت اعتبار را همراه با تاریخ صدور و تاریخ انقضا نشان میدهد؛ زبانه جزئیات همه فیلدها، از جمله Subject Alternative Name، را فهرست میکند.
مایکروسافت اج بر همان موتور ساخته شده است و از همان نماد، پنل مشابهی باز میکند.
فایرفاکس
- روی نماد سپر کنار نشانی کلیک کنید؛ نسخههای قدیمیتر بهجای آن یک قفل نشان میدهند.
- اتصال امن است و سپس اطلاعات بیشتر دربارهٔ سایت را انتخاب کنید.
- در زبانه امنیت پنجره اطلاعات صفحه، نمایش گواهی را انتخاب کنید. کلیدهای Ctrl + I همین پنجره را باز میکنند.
سافاری در مک
برای دیدن اینکه اتصال رمزگذاری شده است یا نه، در نوار منو Safari > Connection Security Details (سافاری > جزئیات امنیت اتصال) را انتخاب کنید. وقتی سافاری هشدار گواهی نشان میدهد، Show Certificate (نمایش گواهی) خود گواهی را باز میکند. اپل راهنمای سافاری را به فارسی ندارد، پس نام گزینهها را به انگلیسی و با ترجمه در پرانتز آوردهایم. مرورگرهای گوشی جزئیات کمتری نشان میدهند.
از خط فرمان (برای صاحبان سایت)
ابزارهای آنلاین بررسی SSL یک سرور را از بیرون آزمایش میکنند، از جمله اینکه گواهیهای میانیاش را میفرستد یا نه. OpenSSL موارد اصلی را با یک فرمان چاپ میکند؛ ما آن را در 15 نوامبر 2026 در Git Bash روی رایانه آزمایشی ویندوزی خودمان اجرا کردیم و در ترمینال مک یا لینوکس هم به همین شکل کار میکند:
openssl s_client -connect letsencrypt.org:443 -servername letsencrypt.org </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer -datessubject=CN=letsencrypt.org
issuer=C=US, O=Let's Encrypt, CN=YE2
notBefore=Nov 3 13:44:34 2026 GMT
notAfter=Feb 1 13:44:33 2027 GMTاعتبار آن گواهی دقیقاً 90 روز است؛ برای فهرست کردن نامهایش، -ext subjectAltName را به فرمان دوم اضافه کنید. چون کروم شفافیت گواهی را الزامی میداند، میتوانید در همان لاگهای عمومی دنبال گواهیهایی هم بگردید که برای دامنه شما صادر شدهاند اما هرگز درخواستشان نکردهاید.
چرا عمر گواهیهای SSL کوتاهتر میشود؟
چون انجمن CA/Browser در آوریل 2025، در رأیگیری SC-081، تصمیم گرفت حداکثر عمر گواهیهای وبسایت را گامبهگام از 398 روز به 47 روز تا مارس 2029 کاهش دهد. این تاریخها اکنون بخشی از الزامات پایه (Baseline Requirements) این انجمناند؛ قواعدی که هر CA مورد اعتماد عمومی باید رعایت کند:
| دوره | حداکثر اعتبار | مدت قابل استفاده بودن بررسی دامنه |
|---|---|---|
| تا 14 مارس 2026 | 398 روز | 398 روز |
| از 15 مارس 2026 | 200 روز | 200 روز |
| از 15 مارس 2027 | 100 روز | 100 روز |
| از 15 مارس 2029 | 47 روز | 10 روز |
ستون آخر نشان میدهد یک CA تا چه مدت میتواند به اثبات قبلیای تکیه کند که نشان داده دامنه در اختیار شماست. عمر کوتاهتر آسیب دزدیده شدن کلید خصوصی یا صدور اشتباه یک گواهی را محدود میکند و همه را بهسوی تمدید خودکار میبرد. Let's Encrypt که از سال 2015 گواهیهای 90 روزه صادر میکند، قصد دارد مدت پیشفرض خود را در 10 فوریه 2027 به 64 روز و در 16 فوریه 2028 به 45 روز کاهش دهد.
یک وبسایت چگونه گواهی SSL میگیرد؟
صاحب سایت در اختیار داشتن دامنه را به یک CA ثابت میکند، گواهی امضاشده را دریافت میکند و آن را نصب میکند؛ بهتر است با نرمافزاری که گواهی را بهطور خودکار تمدید کند.
- نوع را انتخاب کنید. DV تقریباً برای هر سایتی کافی است؛ OV و EV که هویت سازمان را بررسی میکنند، از CAهای تجاری و در ازای پرداخت هزینه گرفته میشوند.
- اول گزینه هاست خود را امتحان کنید. بسیاری از کنترل پنلهای هاستینگ با یک کلید، گواهی رایگان را درخواست و تمدید میکنند؛ نوشته هاست چیست؟ انواع میزبانی وب و نحوه انتخاب هاست توضیح میدهد هاست چه کارهای دیگری را مدیریت میکند.
- یا یک کلاینت ACME روی سرور خودتان اجرا کنید. ACME (RFC 8555) پروتکل صدور خودکار است؛ Let's Encrypt در راهنمای شروع کار خود کلاینت Certbot را توصیه میکند.
- در اختیار داشتن دامنه را ثابت کنید. کلاینت یک فایل در مسیر
/.well-known/acme-challenge/روی پورت 80 قرار میدهد (HTTP-01) یا یک رکورد DNS از نوع TXT در_acme-challenge.<your domain>میسازد (DNS-01). گواهیهای وایلدکارت به DNS-01 نیاز دارند. - بگذارید خودش تمدید شود. همانطور که Let's Encrypt توصیه میکند، حدود دوسوم عمر گواهی که گذشت آن را تمدید کنید و برای حالتی که تمدید شکست بخورد هشدار تنظیم کنید.
Let's Encrypt، یک مرجع صدور گواهی رایگان و خودکار که سازمان غیرانتفاعی Internet Security Research Group آن را اداره میکند، فقط گواهی DV صادر میکند، چون بررسیهای OV و EV خودکارشدنی نیستند.
هشدار «امن نیست» و هشدار گواهی منقضیشده یعنی چه؟
امن نیست در کنار نشانی یعنی صفحه از راه HTTP ساده و بدون هیچ گواهیای رسیده است، پس هر چیزی که تایپ کنید بدون رمزگذاری منتقل میشود. هشدار قرمز تمامصفحه یعنی گواهی وجود دارد اما در یکی از بررسیهای بالا رد شده است.
گواهی منقضیشده علت رایجی است: کروم و اج NET::ERR_CERT_DATE_INVALID را نشان میدهند، همان کدی که ساعت نادرست دستگاه خودتان هم ایجاد میکند. گواهیای که برای نام دیگری صادر شده NET::ERR_CERT_COMMON_NAME_INVALID میدهد و گواهی بدون ریشه مورد اعتماد NET::ERR_CERT_AUTHORITY_INVALID. اینکه برای هر کد چه چیزی را بررسی کنید، در نوشته خطای «اتصال شما خصوصی نیست» یعنی چه و چگونه رفع میشود؟ آمده است.
هرگز در صفحه ورود یا پرداخت از چنین هشداری عبور نکنید. اگر سایت از آن شماست، گواهی را تمدید کنید، گواهیهای میانی را بفرستید و مطمئن شوید هر نامی که سایت با آن در دسترس است، از جمله www، در گواهی آمده است.
آیا پروکسی گواهی SSL یک وبسایت را تغییر میدهد؟
یک پروکسی HTTPS معمولی نه: فقط یک تونل رمزگذاریشده را منتقل میکند و مرورگر شما گواهی خود سایت را از درون آن بررسی میکند. مرورگر یک درخواست CONNECT به پروکسی میفرستد که فقط نام میزبان و پورت را دارد؛ طبق RFC 9110، یعنی استاندارد HTTP، پروکسی پس از آن بایتها را کورکورانه در هر دو جهت منتقل میکند، در حالی که دستدادن TLS میان مرورگر شما و سایت انجام میشود.
ما این را روی رایانه آزمایشی ویندوزی خودمان بررسی کردیم: گواهی letsencrypt.org، چه مستقیم و چه از راه یک پروکسی محلی کوچک، اثر انگشت SHA-256 یکسانی داشت و گزارش آن پروکسی فقط CONNECT letsencrypt.org:443 و دو عدد برای حجم بایتها را ثبت کرده بود. پروکسی HTTPS از Proxynet هم به همین شکل کار میکند و نیازی به نصب هیچ گواهیای ندارد.
پروکسیهای رهگیر (interception) فرق دارند. ابزارهای اشکالزدایی، بازرسی TLS در شرکتها و اسکن HTTPS آنتیویروسها عمداً ترافیک را رمزگشایی میکنند و گواهی خودشان را نشان میدهند؛ مرورگر شما فقط وقتی آن را میپذیرد که گواهی ریشه آن ابزار نصب شده باشد. چنین گواهیای را فقط برای ابزار اشکالزدایی خودتان یا وقتی واحد فناوری اطلاعات (IT) شرکتتان آن را الزامی میکند نصب کنید؛ پروکسی، VPN یا وبسایتی که آن را از شما میخواهد قصد دارد ترافیک رمزگذاریشده شما را بخواند.
جاهایی که با گواهی SSL سروکار دارید
- هر وبسایتی که با
https://باز میشود، از جمله بانکداری اینترنتی، ایمیل و خرید آنلاین. - برنامههای موبایل و برنامههای ایمیل، که در پسزمینه از راه TLS با سرورهایشان ارتباط دارند.
- APIها و اسکریپتها: curl و پایتون وقتی زنجیره ناقص باشد با خطا متوقف میشوند.
- شبکههای شرکتها و مدرسهها که ترافیک را با گواهی ریشه خودشان بازرسی میکنند.
- روترها، پرینترها و سرورهای آزمایشی، که اغلب از گواهیهای خودامضا استفاده میکنند.
اشتباههای رایج
- برداشت «سایت امن» از نماد قفل. این نماد دامنه را ثابت میکند، نه کسبوکار را.
- تمدید دستی. با کوتاهتر شدن عمر گواهیها، یک یادآوری فراموششده یعنی از دسترس خارج شدن سایت.
- پوشش دادن
example.comاما نهwww.example.com. - نفرستادن گواهی میانی. مرورگرها ممکن است کنار بیایند، در حالی که برنامهها خطا میدهند.
- خاموش کردن بررسی گواهی در کد (
verify=False،curl -k) برای ساکت کردن یک خطا. - نصب یک گواهی ریشه فقط چون یک سایت یا برنامه از شما خواسته است.
- خرید EV برای نوار آدرس متفاوت. نام شرکت فقط در جزئیات دیده میشود.
راهنمای انتخاب
| وضعیت شما | چه کنید |
|---|---|
| میخواهید بدانید یک صفحه ورود واقعی است یا نه | اول نام دامنه، سپس «صادر شده برای» را بررسی کنید |
| نوار آدرس «امن نیست» را نشان میدهد | رمز عبور یا شماره کارت وارد نکنید |
| یک هشدار گواهی تمامصفحه ظاهر میشود | در صفحههای ورود یا پرداخت ادامه ندهید |
| یک وبلاگ یا فروشگاه کوچک دارید | گواهی DV رایگان با تمدید خودکار |
| باید نام شرکتتان تأیید شود | OV یا EV از یک CA تجاری |
| زیردامنههای زیادی دارید | گواهی وایلدکارت با چالش DNS-01 |
| برنامهای از شما میخواهد گواهی ریشه نصب کنید | نپذیرید، مگر اینکه ابزار خودتان باشد یا واحد IT شما بخواهد |
| ترافیک HTTPS را از پروکسی میفرستید | پروکسی HTTPS (CONNECT) یا SOCKS5؛ گواهی همان گواهی خود سایت میماند |
پرسشهای متداول
آیا نماد قفل یعنی وبسایت امن است؟
نه. نماد قفل، یا نماد پیشفرض کروم، یعنی اتصال رمزگذاری شده است و گواهی برای همان نشانی معتبر است. سایتهای کلاهبرداری و فیشینگ هم برای دامنههای خودشان گواهی معتبر میگیرند، پس پیش از ورود به حساب یا پرداخت، نشانی را بخوانید.
آیا SSL همان TLS است؟
TLS جانشین SSL است. TLS 1.0 که در ژانویه 1999 با شماره RFC 2246 منتشر شد، بر پایه SSL 3.0 ساخته شده بود و RFC 7568 در ژوئن 2015 استفاده از SSL 3.0 را ممنوع کرد. اتصالهای امروزی از TLS 1.2 یا TLS 1.3 استفاده میکنند؛ «گواهی SSL» نام رایج همان گواهی X.509 باقی مانده است.
آیا گواهیهای SSL رایگان امن هستند؟
بله. گواهی DV رایگان Let's Encrypt اتصال را دقیقاً مانند یک گواهی پولی رمزگذاری میکند و مرورگرها به همان شکل به آن اعتماد میکنند. گواهی پولی پشتیبانی یا بررسی هویت OV یا EV را اضافه میکند، نه رمزگذاری قویتر.
گواهی SSL چه مدت معتبر است؟
برای گواهیهایی که از 15 مارس 2026 صادر شدهاند حداکثر 200 روز؛ این سقف در 15 مارس 2027 به 100 روز و در 15 مارس 2029 به 47 روز میرسد. بسیاری از گواهیها کوتاهترند: Let's Encrypt بهطور پیشفرض گواهیهای 90 روزه صادر میکند.
وقتی گواهی SSL منقضی میشود چه اتفاقی میافتد؟
مرورگرها بیدرنگ اعتماد به آن را کنار میگذارند و به هر بازدیدکنندهای یک هشدار تمامصفحه مانند NET::ERR_CERT_DATE_INVALID نشان میدهند؛ بسیاری از برنامهها هم از اتصال خودداری میکنند. فقط یک گواهی تمدیدشده مشکل را حل میکند و به همین دلیل تمدید باید پیش از موعد و بهطور خودکار انجام شود.
اگر وبسایتم صفحه ورود یا پرداخت ندارد، باز هم به گواهی SSL نیاز دارم؟
بله. بدون گواهی، مرورگرها همه صفحهها را «امن نیست» علامت میزنند و هر کسی در مسیر شبکه میتواند آنچه بازدیدکنندگان شما میبینند را بخواند یا تغییر دهد. بسیاری از سرویسهای هاست گواهی رایگان ارائه میدهند، پس اغلب فقط یک تنظیم لازم است.
خلاصه
گواهی SSL فایلی است که یک CA امضا کرده و نام دامنه را به کلید عمومی سرور پیوند میدهد. مرورگرها پیش از فرستادن هر دادهای زنجیره، تاریخها، نامها و وضعیت آن را بررسی میکنند. حداکثر عمر گواهی امروز 200 روز است و از 2029 به 47 روز میرسد، پس تمدید باید خودکار باشد. نماد قفل دامنه را ثابت میکند، نه کسبوکار را، و یک پروکسی HTTPS معمولی به گواهی دست نمیزند؛ برای انتخاب نوع پروکسی، گزینهها را در صفحه محصولات پروکسی ما مقایسه کنید.