


































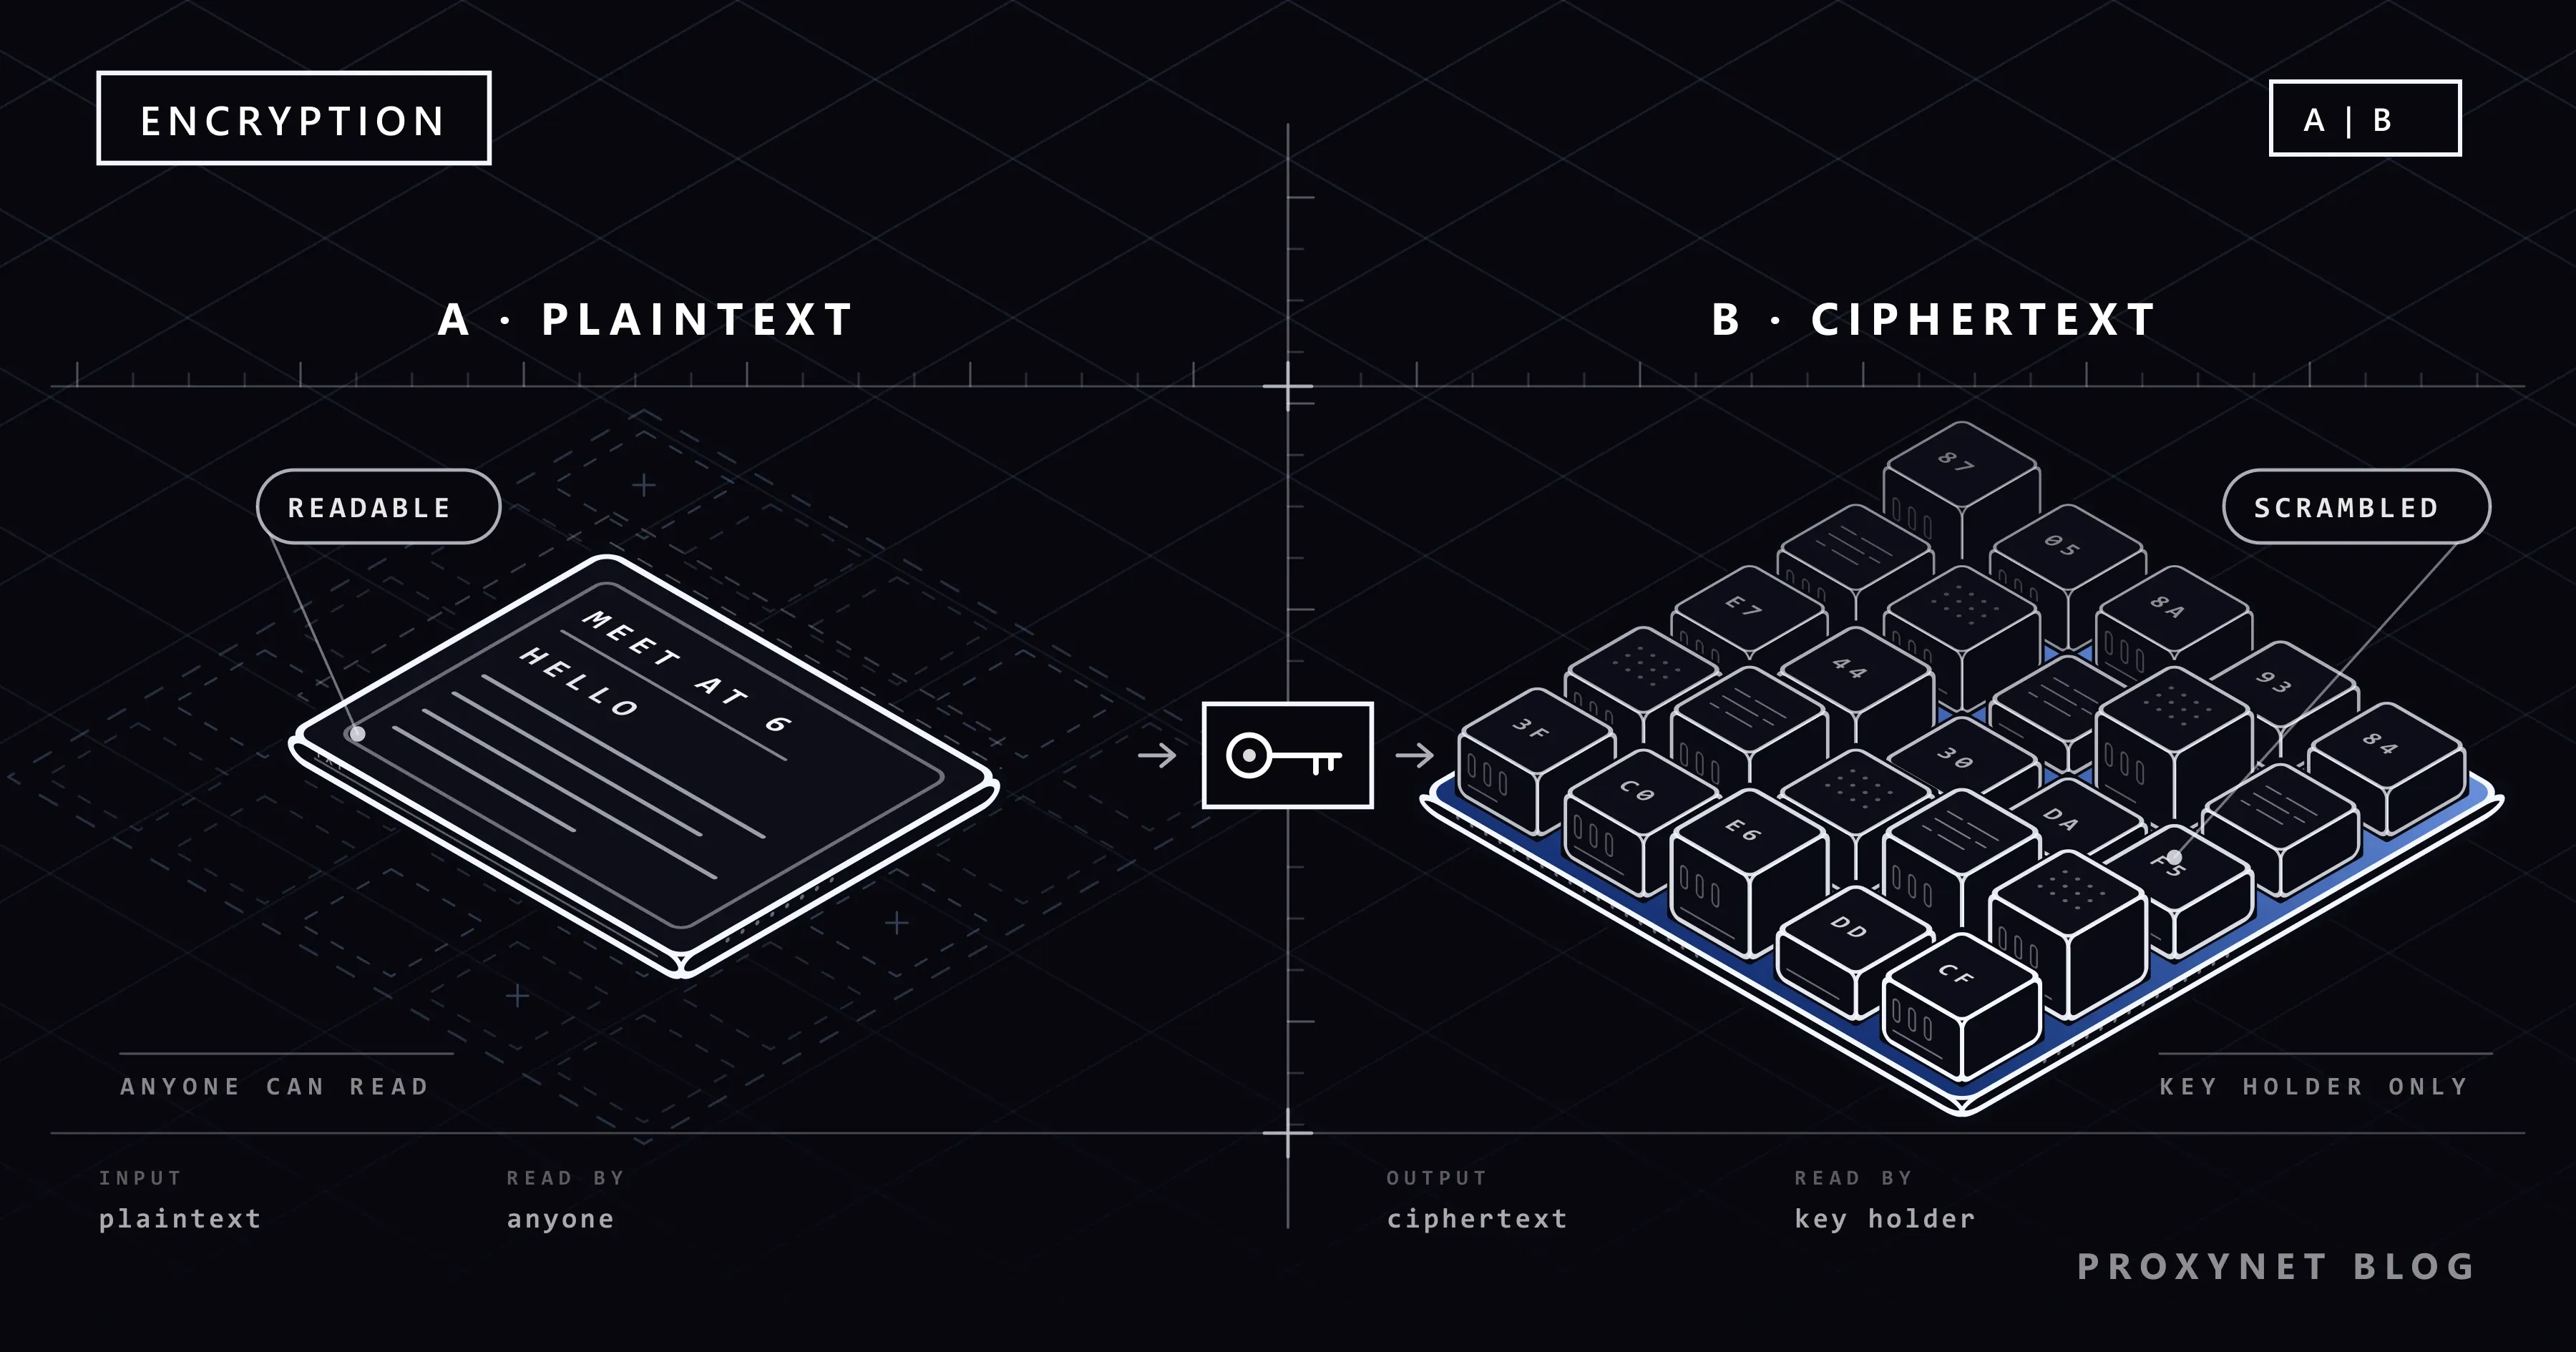
در یک کافه نشستهاید و با گوشی یک جفت کفش میخرید. شماره کارت شما از Wi-Fi کافه، از ارائهدهنده اینترنت آن و از چند شبکه دیگر که هرگز نامشان را نمیشنوید میگذرد و هرکدام از آنها میتواند دادهای را که از آن عبور میکند کپی کند. چیزی که مانع خواندن شماره میشود رمزنگاری است؛ همان ایدهای که از پیام صوتی شما به یک دوست و از فایلهای لپتاپی که در قطار جا مانده محافظت میکند.
این نوشته توضیح میدهد رمزنگاری چیست، یک کلید چگونه متن را به متن رمزشده تبدیل میکند و دوباره برمیگرداند، و رمزنگاری متقارن و نامتقارن چه تفاوتی دارند. سپس رمزنگاری را از هش و کدگذاری جدا میکند و نشان میدهد دادههای شما در حال انتقال، در حال سکون و بهصورت سرتاسری کجا رمزگذاری میشوند، چگونه اتصال یک سایت را در مرورگر بررسی کنید و یک پروکسی چه چیزی را میبیند.
رمزنگاری چیست؟
رمزنگاری (encryption)، که رمزگذاری هم نامیده میشود، فرایند تبدیل متن آشکار به متن رمزشده با یک الگوریتم رمزنگاری و یک کلید است؛ NIST، نهادی آمریکایی که استانداردهای رمزنگاری را منتشر میکند، آن را همینطور تعریف میکند. متن آشکار (plaintext) هر داده خوانایی است: یک پیام، یک عکس، یک رمز عبور. متن رمزشده (ciphertext) نتیجه درهمریختهای است که شبیه بایتهای تصادفی به نظر میرسد. رمزگشایی (decryption) آن را دوباره به متن آشکار تبدیل میکند.
الگوریتم (cipher) روش کار است و معمولاً عمومی است. کلید مقدار مخفیای است که نتیجه را در هر بار متفاوت میکند. امنیت مدرن فرض میکند مهاجم الگوریتم را میداند و فقط کلید را ندارد؛ به همین دلیل میلیونها نفر میتوانند از یک الگوریتم استفاده کنند بیآنکه دادههای یکدیگر را بخوانند.
این ایده قدیمی است. سوئتونیوس، مورخ رومی، نوشته است که ژولیوس سزار در نامههای خصوصیاش هر حرف را با حرفی که سه جایگاه جلوتر در الفبا بود جایگزین میکرد، یعنی D بهجای A؛ به این ترتیب HELLO به KHOOR تبدیل میشود. با فقط 25 جابهجایی ممکن، این «رمز سزار» امروز یک معماست، نه وسیله محافظت.
رمزنگاری چگونه کار میکند؟
رمزنگاری متن آشکار را با یک کلید و از راه گامهایی ریاضی درهم میآمیزد؛ گامهایی که با داشتن کلید سریع اجرا میشوند و بدون آن عملاً برگرداندنی نیستند:
- با متن آشکار شروع میکنید، مثلاً «ساعت 6».
- یک کلید ساخته میشود: در یک الگوریتم مدرن، عددی تصادفی به طول 128 یا 256 بیت که دستگاه تولید میکند.
- الگوریتم متن آشکار و کلید را ترکیب میکند. در یک آزمایش کوتاه با AES-256، «ساعت 6» به بایتهای
5ef3cbbf14230f022ad0تبدیل شد؛ یک کلید تازه بایتهای کاملاً متفاوتی میدهد. - متن رمزشده منتقل یا ذخیره میشود. شبکهها، سرورها و دیسکهای میان راه فقط با بایتهای درهمریخته سروکار دارند.
- گیرنده آن را با کلید درست رمزگشایی میکند. کلید نادرست دادهای بیمعنا یا یک خطا میدهد.
- دستکاری آشکار میشود. روشهای امروزی یک مقدار کنترلی اضافه میکنند، پس متن رمزشدهای که در راه تغییر کرده باشد بهجای تولید پیامی تغییریافته، اصلاً رمزگشایی نمیشود.
بخش دشوار معمولاً خود کلید است: چه کسی آن را دارد، کجا نگه داشته میشود و چگونه به طرف دیگر رسیده است. همین پرسش آخر رمزنگاری را به دو خانواده تقسیم میکند.
رمزنگاری متقارن چیست؟
رمزنگاری متقارن برای رمزگذاری و رمزگشایی از یک کلید مخفی یکسان استفاده میکند. هر دو طرف به نسخهای یکسان از کلید نیاز دارند و هر کس دیگری که آن را به دست آورد میتواند همهچیز را بخواند.
نمونه استاندارد آن AES یا Advanced Encryption Standard (استاندارد رمزنگاری پیشرفته) است که NIST در سال 2001 با نام FIPS 197 منتشر کرد. AES روی بلوکهای 128 بیتی کار میکند و در سه نسخه AES-128، AES-192 و AES-256 عرضه میشود؛ عدد، طول کلید بر حسب بیت است. الگوریتمهای متقارن سریعاند و به همین دلیل تقریباً همه دادههای واقعی را رمزگذاری میکنند: صفحههای وب، تماسهای تصویری، دیسکها. نقطه ضعفشان تحویل کلید است: نمیتوانید یک کلید مخفی را بهسادگی از همان شبکهای برای یک سایت بفرستید که میخواهید از آن محافظت کنید.
رمزنگاری نامتقارن چیست؟
رمزنگاری نامتقارن، که رمزنگاری کلید عمومی (public-key cryptography) هم نامیده میشود، از دو کلید مرتبط استفاده میکند: یک کلید عمومی (public key) که هر کسی میتواند داشته باشد و یک کلید خصوصی (private key) که مالکش هرگز آن را با کسی به اشتراک نمیگذارد. تعریف NIST ویژگیای را که همهچیز بر آن استوار است بیان میکند: به دست آوردن کلید خصوصی از روی کلید عمومی از نظر محاسباتی ناممکن است.
این ویژگی مشکل تحویل را حل میکند. یک سایت کلید عمومیاش را منتشر میکند؛ مرورگر شما با آن یک راز مشترک را آغاز میکند که فقط خود سایت، یعنی دارنده کلید خصوصی، میتواند کاملش کند. همین جفت کلید امضای دیجیتال هم میسازد: مالک با کلید خصوصی امضا میکند و هر کسی میتواند امضا را با کلید عمومی بررسی کند؛ سایت از همین راه ثابت میکند همان سایتی است که در نوار آدرس میبینید.
شناختهشدهترین الگوریتمها RSA، که نامش را از ریوست، شامیر و ادلمن گرفته است، و رمزنگاری منحنی بیضوی (ECC) هستند؛ روش تبادل کلید ECC یکی از روشهایی است که TLS 1.3 به کار میبرد. عملیات نامتقارن بسیار کندتر از عملیات متقارن است، پس کارهای کوتاه را بر عهده میگیرد: توافق بر سر کلید و امضا کردن.
تفاوت رمزنگاری متقارن و نامتقارن چیست؟
رمزنگاری متقارن یک کلید مخفی را میان دو طرف به اشتراک میگذارد، در حالی که رمزنگاری نامتقارن از یک کلید عمومی و یک کلید خصوصی استفاده میکند. در عمل این دو مکمل یکدیگرند.
| ویژگی | متقارن | نامتقارن |
|---|---|---|
| کلیدها | یک کلید مخفی مشترک | کلید عمومی + کلید خصوصی |
| نمونهها | AES | RSA، ECC |
| سرعت | سریع، مناسب دادههای حجیم | کند، مناسب کارهای کوتاه |
| کار اصلی | رمزگذاری خود داده | توافق بر سر کلید، امضا |
| نقطه ضعف | رساندن امن کلید به طرف دیگر | خصوصی نگه داشتن کلید خصوصی |
وقتی مرورگر شما یک سایت HTTPS را باز میکند، رمزنگاری نامتقارن گواهی سایت را بررسی میکند و به دو طرف امکان میدهد روی یک کلید نشست تازه توافق کنند؛ از آن به بعد، رمزنگاری متقارن از صفحه و هر چیزی که میفرستید محافظت میکند. برنامههای پیامرسان هم همین الگو را دنبال میکنند.
تفاوت رمزنگاری، هش و کدگذاری چیست؟
رمزنگاری با کلید برگشتپذیر است، هش اصلاً برگشتپذیر نیست و کدگذاری را هر کسی میتواند برگرداند. این سه را اغلب با هم اشتباه میگیرند، چون هر سه متن را به رشتههایی تبدیل میکنند که تصادفی به نظر میرسند.
| روش | برگشتپذیر است؟ | کلید لازم دارد؟ | کاربرد |
|---|---|---|---|
| رمزنگاری (AES، RSA) | بله، با کلید | بله | مخفی نگه داشتن داده |
| هش (SHA-256) | خیر | خیر | رمزهای عبور، بررسی فایل |
| کدگذاری (Base64) | بله، برای همه | خیر | جا دادن داده در متن |
تابع هش (hash function) هر ورودی را به اثرانگشتی با طول ثابت تبدیل میکند و یکطرفه است: پیدا کردن ورودیای که یک هش مشخص را بسازد از نظر محاسباتی ناممکن است. تغییر یک حرف کل اثرانگشت را تغییر میدهد؛ هش SHA-256 واژه hello با 2cf24dba شروع میشود و هش Hello با 185f8db3. به همین دلیل راهنمای رمز عبور NIST از سرویسها میخواهد رمزهای عبور را نمکزده (salted) و هششده ذخیره کنند: سایت میتواند آنچه را تایپ میکنید بررسی کند، بیآنکه خود رمز عبور را نگه دارد.
کدگذاری (encoding) فقط قالب را تغییر میدهد. Base64 عبارت user:pass را به dXNlcjpwYXNz تبدیل میکند و هر رایانهای فوراً آن را برمیگرداند. خود استاندارد Base64 میگوید این روش اطلاعات را فقط از دید چشم پنهان میکند و هیچ محرمانگیای فراهم نمیکند.
تفاوت رمزگذاری در حال انتقال، در حال سکون و سرتاسری چیست؟
این سه اصطلاح میگویند دادههای شما کجا محافظت میشوند: در مسیر (در حال انتقال)، روی یک وسیله ذخیرهسازی (در حال سکون) یا در کل مسیر از فرستنده تا گیرنده، بیآنکه چیزی در میانه بتواند آن را بخواند (سرتاسری).
| نوع | از چه محافظت میکند | چه کسی میتواند بخواند | نمونه |
|---|---|---|---|
| در حال انتقال | داده روی شبکه | شما و سرور | HTTPS |
| در حال سکون | داده روی دیسک یا گوشی | کسی که قفل دستگاه را باز کند | BitLocker، FileVault |
| سرتاسری | پیامهای میان افراد | فقط فرستنده و گیرندگان | گفتگوهای واتساپ |
در حال انتقال: HTTPS و TLS
رمزگذاری در حال انتقال از دادهها میان دستگاه شما و یک سرور محافظت میکند؛ در وب، TLS (Transport Layer Security، امنیت لایه انتقال) این کار را برای هر آدرس https:// انجام میدهد. TLS 1.3 در سند RFC 9846 تعریف شده است که در ژوئیه 2026، بدون تغییر شماره نسخه، جای RFC 8446 را گرفت. این پروتکل سه چیز را تضمین میکند: سرور همیشه احراز هویت میشود، دادههای پس از دستدادن، یعنی گفتوگوی آغازین اتصال، فقط برای دو سر اتصال دیده میشوند و هیچکس نمیتواند بیآنکه معلوم شود آنها را تغییر دهد. هر اتصال کلیدهای خودش را هم میگیرد، پس کلید سروری که بعدها دزدیده شود نمیتواند ترافیکی را که پیشتر ضبط شده رمزگشایی کند؛ به این ویژگی محرمانگی پیشرو (forward secrecy) میگویند.
احراز هویت بر گواهی سایت تکیه دارد؛ شناسهای دیجیتال که یک مرجع صدور گواهی مورد اعتماد مرورگر شما آن را امضا کرده است. وقتی این بررسی شکست بخورد، مرورگر پیش از فرستادن هر چیزی متوقف میشود؛ معنای کدهای هشدار آن در نوشته خطای «اتصال شما خصوصی نیست» یعنی چه و چگونه رفع میشود؟ آمده است.
در حال سکون: BitLocker، FileVault و گوشیها
رمزگذاری در حال سکون از دادههای ذخیرهشده محافظت میکند، پس دستگاه گمشده یا دزدیدهشده فقط متن رمزشده به دست یک غریبه میدهد. کلید با ورود شما به دستگاه باز میشود: لپتاپی که خاموش است محافظت میشود، اما لپتاپی که روشن و با حساب واردشده رها شده محافظت نمیشود. مایکروسافت و اپل این صفحهها را به فارسی ندارند، پس نام گزینههای ویندوز و مک را همانطور که در رابط انگلیسی دیده میشوند آوردهایم و ترجمهشان را داخل پرانتز نوشتهایم.
- ویندوز: طبق صفحه مایکروسافت درباره رمزگذاری دستگاه در ویندوز، قابلیت device encryption (رمزگذاری دستگاه) بهطور خودکار BitLocker را روشن میکند، حتی در نسخه Home؛ نسخههای Pro، Enterprise و Education قابلیت کامل BitLocker Drive Encryption (رمزگذاری درایو BitLocker) را هم دارند. وضعیت را در Settings > Privacy & security > Device encryption (تنظیمات > حریم خصوصی و امنیت > رمزگذاری دستگاه) بررسی کنید.
- مک: مکی که تراشه Apple silicon یا تراشه امنیتی Apple T2 دارد دادههایش را بهطور خودکار رمزگذاری میکند و FileVault شرط وارد کردن رمز ورود شما را به آن اضافه میکند. راهنمای FileVault اپل این مسیر را میدهد: Apple menu > System Settings > Privacy & Security > FileVault (منوی اپل > تنظیمات سیستم > حریم خصوصی و امنیت > FileVault).
- آیفون و اندروید: تعیین کد عبور (passcode) در آیفون قابلیت Data Protection (محافظت از دادهها) اپل را روشن میکند؛ دستگاههای اندرویدی کنونی از رمزگذاری مبتنی بر فایل استفاده میکنند.
رمزنگاری برای مالک هم کلید یدکی ندارد، پس بدانید کلید بازیابی (recovery key) شما کجاست. مایکروسافت کلید بازیابی رمزگذاری دستگاه را به حساب مایکروسافتی متصل میکند که با آن وارد میشوید؛ FileVault یک کلید بازیابی میسازد یا اجازه میدهد قفل را با حساب iCloud خود باز کنید.
سرتاسری: واتساپ و پیامرسانهای دیگر
رمزگذاری سرتاسری یعنی پیام روی دستگاه فرستنده رمزگذاری و فقط روی دستگاههای گیرندگان رمزگشایی میشود، پس سرویسی که در میانه است متن رمزشدهای را جابهجا میکند که نمیتواند بخواند. رمزگذاری در حال انتقال بهتنهایی در سرور شرکت پایان مییابد.
طبق صفحه راهنمای واتساپ با عنوان درباره رمزگذاری سرتاسری، پیامها، عکسها، ویدیوها، پیامهای صوتی، اسناد، مکان لحظهای، بهروزرسانیهای وضعیت و تماسها با پروتکل رمزگذاری Signal محافظت میشوند، آن هم بهطور خودکار و بیآنکه لازم باشد تنظیمی را روشن کنید؛ هیچ فردی خارج از گفتگو، «حتی واتساپ»، نمیتواند آنها را بخواند. برای بررسی یک گفتگو، صفحه اطلاعات مخاطب را باز کنید و روی رمزگذاری ضربه بزنید: هر دو گوشی باید کد QR و کد 60 رقمی یکسانی نشان دهند. این رمزگذاری از مسیر محافظت میکند، نه از دو سر آن: هر کسی که گوشی قفلنشده شما را در دست داشته باشد همچنان میتواند پیامها را بخواند.
چگونه بفهمیم اتصال یک سایت رمزگذاریشده است؟
به نماد وضعیت امنیت کنار نشانی وب نگاه کنید (در کروم فارسی، سمت راست آن): نماد پیشفرض کروم یعنی صفحه از راه HTTPS رمزگذاریشده رسیده است، در حالی که امن نیست یعنی HTTP ساده که هر کسی در مسیر میتواند بخواند. نام گزینهها از فایلهای ترجمه فارسی کروم آمده است.
- نماد کنار نشانی وب را انتخاب کنید.
- اتصال ایمن است یعنی TLS کار میکند.
- همین سطر و سپس گواهینامه معتبر است را انتخاب کنید تا ببینید گواهی متعلق به کیست، چه کسی آن را صادر کرده و کی منقضی میشود.
- اگر نوار آدرس امن نیست را نشان میدهد، در آن صفحه رمز عبور یا شماره کارت وارد نکنید.
مرورگرهای دیگر نماد مشابهی را در همان جا قرار میدهند. این نماد ثابت میکند خط ارتباطی شما با سایت خصوصی است، نه اینکه سایت درستکار است: یک فروشگاه جعلی هم میتواند برای آدرس مشابه خودش گواهی معتبر داشته باشد.
آیا پروکسی ترافیک رمزگذاریشده شما را میبیند؟
پروکسی میبیند به کدام سایت وصل میشوید و چه مقدار داده جابهجا میشود، اما محتوای یک صفحه HTTPS را نمیبیند. برای یک سایت امن، مرورگر یک درخواست CONNECT به پروکسی میفرستد که فقط نام میزبان و پورت را دارد؛ سپس استاندارد HTTP، یعنی RFC 9110، کار پروکسی را به انتقال کورکورانه دادهها در هر دو جهت محدود میکند و TLS درون همین تونل، میان مرورگر شما و سایت، برقرار میشود.
ما این را با یک پروکسی کوچک ثبتکننده روی رایانه آزمایشی ویندوزی خودمان بررسی کردیم. برای https://example.com این پروکسی CONNECT example.com:443، 659 بایت ارسالی و 5,806 بایت دریافتی را ثبت کرد و حتی یک کلمه از صفحه را ثبت نکرد. برای http://example.com گزارش شامل آدرس کامل، هدرهای درخواست و کد HTML صفحه بود.
- HTTPS از راه پروکسی HTTP: پروکسی نام میزبان، زمانبندی و تعداد بایتها را میبیند، اما هرگز صفحه، کوکیها یا دادههای فرم را نمیبیند. پروکسی HTTPS از Proxynet هم به همین شکل کار میکند و نیازی به نصب هیچ گواهیای ندارد.
- SOCKS5: این پروتکل اتصال را بدون رمزگذاری جابهجا میکند و رمزگذاری را TLS درونی انجام میدهد؛ پس یک پروکسی SOCKS5 هم HTTPS را به همان اندازه دربسته منتقل میکند.
- HTTP ساده از راه هر پروکسی: برای پروکسی و هر شبکهای در مسیر خواناست.
جزئیات دستدادن خود SOCKS5 در نوشته پروکسی SOCKS5 چیست؟ آمده است. یک نکته دیگر: در احراز هویت با نام کاربری و رمز عبور، کلاینت HTTP رمز عبور پروکسی را بهصورت Base64 در هدر Proxy-Authorization میفرستد؛ این کدگذاری است، نه رمزنگاری. در شبکهای که به آن اعتماد ندارید، لیست سفید آیپی، یعنی فهرست آدرسهای مجاز، نیاز به فرستادن رمز عبور را از میان برمیدارد.
جاهایی که با رمزنگاری سروکار دارید
- سایتها و برنامههایی که از HTTPS استفاده میکنند، از جمله بانکداری اینترنتی و پرداخت با کارت.
- برنامههای پیامرسان با رمزگذاری سرتاسری.
- فضای ذخیرهسازی لپتاپ، گوشی و هارد اکسترنال.
- برنامههای مدیریت رمز عبور، که اطلاعات ورود ذخیرهشده را رمزگذاریشده نگه میدارند.
- VPN و اتصالهای دورکاری.
اشتباههای رایج
- «رمزنگاری» نامیدن Base64 یا هش.
- رد شدن از هشدارهای گواهی در صفحههای ورود یا پرداخت.
- خاموش کردن بررسی گواهی در کد (
verify=False،curl -k) برای ساکت کردن یک خطا. - گم کردن کلید بازیابی یک دیسک رمزگذاریشده.
- برداشت «سایت امن» از نماد قفل. این نماد فقط یعنی اتصال رمزگذاری شده است.
- این تصور که پروکسی ترافیک را رمزگذاری میکند. پروکسی آن را منتقل میکند؛ HTTPS آن را رمزگذاری میکند.
- نوشتن الگوریتم رمزنگاری خودتان بهجای استفاده از کتابخانههای استاندارد و TLS.
راهنمای انتخاب
| نیاز شما | از چه استفاده کنید |
|---|---|
| محافظت از فایلهای لپتاپ گمشده | رمزگذاری دستگاه یا BitLocker؛ در مک FileVault |
| گفتگوهای خصوصی | پیامرسان با رمزگذاری سرتاسری، با کد امنیتی بررسیشده |
| اطمینان از واقعی بودن صفحه ورود | «اتصال ایمن است» بهعلاوه آدرس درست |
| عبور HTTPS از پروکسی | پروکسی HTTP (CONNECT) یا SOCKS5؛ TLS دستنخورده میماند |
| پنهان کردن سایتهای بازدیدشده از Wi-Fi عمومی | یک VPN مورد اعتماد |
| ذخیره رمزهای عبور کاربران در برنامه خودتان | هش نمکزده رمز عبور، هرگز Base64 |
| ورود به پروکسی در شبکه نامطمئن | لیست سفید آیپی بهجای رمز عبور |
پرسشهای متداول
آیا رمزنگاری شکستنی است؟
نه با حدس زدن کلید: یک کلید 128 بیتی 2¹²⁸ مقدار ممکن دارد، بسیار بیشتر از آنچه هر رایانهای بتواند امتحان کند. شکستهای واقعی از اطراف الگوریتم میآیند: رمزهای عبور ضعیف، کلیدهای دزدیدهشده، بدافزار، پروتکلهای قدیمی و باگها. خطر بلندمدت، رایانش کوانتومی است که میتواند الگوریتمهای کلید عمومی امروز را بشکند؛ NIST نخستین استانداردهای پساکوانتومی خود را، از جمله FIPS 203 برای تبادل کلید، در اوت 2024 منتشر کرد.
آیا HTTPS برای امنیت آنلاین کافی است؟
لازم است اما کافی نیست. HTTPS اتصال را خصوصی و در برابر دستکاری مقاوم نگه میدارد، اما نشان نمیدهد یک سایت درستکار است یا نه، سایتهایی را که بازدید میکنید از شبکه پنهان نمیکند و نمیتواند از دستگاهی که از پیش به بدافزار آلوده است محافظت کند. نوشته VPN چیست و چگونه کار میکند؟ توضیح میدهد VPN در Wi-Fi عمومی چه چیزی اضافه میکند.
رمزگذاری سرتاسری چیست؟
رمزگذاریای که فقط افراد حاضر در گفتگو میتوانند بازش کنند. پیامها روی گوشی فرستنده رمزگذاری و روی گوشی گیرندگان رمزگشایی میشوند، پس سرورهای سرویس فقط متن رمزشده را ذخیره و ارسال میکنند. واتساپ آن را بهطور خودکار اعمال میکند و اجازه میدهد برای تأیید آن یک کد امنیتی را مقایسه کنید.
تفاوت AES و RSA چیست؟
AES متقارن است: یک کلید مخفی، بسیار سریع، برای خود دادهها. RSA نامتقارن است: یک جفت کلید، بسیار کندتر، برای امضاها و در سیستمهای قدیمیتر برای رساندن کلید نشست. TLS 1.3 آن روش قدیمی را حذف کرد، پس امروز در HTTPS، RSA بیشتر در امضای گواهیها دیده میشود.
آیا Base64 نوعی رمزنگاری است؟
نه. Base64 یک کدگذاری است که بایتها را با حروف، ارقام و چند نماد بازنویسی میکند تا در قالبهای متنی جا شوند. هیچ کلیدی به کار نمیبرد و هر کسی میتواند فوراً آن را به حالت اول برگرداند.
اگر کلید رمزگذاریام را گم کنم چه میشود؟
دادهها ناخوانا میمانند، حتی برای خود شما. به همین دلیل رمزگذاری دیسک به شما یک کلید بازیابی میدهد: ویندوز آن را در حساب مایکروسافتی نگه میدارد که با آن وارد شدهاید و FileVault کلید را به شما نشان میدهد یا بازیابی را به حساب iCloud شما گره میزند. پیش از آنکه به آن نیاز پیدا کنید، جایش را پیدا کنید.
خلاصه
رمزنگاری متن آشکار را با یک الگوریتم و یک کلید به متن رمزشده تبدیل میکند و فقط کلید درست آن را برمیگرداند. رمزنگاری متقارن مانند AES از یک کلید مشترک برای دادهها استفاده میکند؛ رمزنگاری نامتقارن مانند RSA و ECC از یک جفت کلید برای توافق بر سر کلید و امضا بهره میبرد و HTTPS این دو را با هم ترکیب میکند. هش یکطرفه است و Base64 فقط یک قالب است. TLS 1.3 دادهها را در حال انتقال رمزگذاری میکند، BitLocker و FileVault در حال سکون، و پیامرسانهایی مانند واتساپ بهصورت سرتاسری. پروکسی اتصال HTTPS را بدون خواندن آن منتقل میکند، در حالی که HTTP ساده در هر مسیری خوانا میماند؛ برای انتخاب نوع پروکسی، گزینهها را در صفحه محصولات پروکسی ما مقایسه کنید.


