


































Un titular dice que tu navegador tiene una vulnerabilidad de día cero y que debes actualizarlo ya. Abres el navegador, nada parece distinto y la única señal de problema es un pequeño aviso que te pide reiniciarlo. Detrás de ese aviso hay un fallo que alguien ya usaba en ataques reales antes de que nadie pudiera corregirlo.
Este artículo explica qué es una vulnerabilidad de día cero, en qué se diferencia de un exploit y de un ataque, qué recorrido sigue un fallo desde que se descubre hasta que se parchea, quién encuentra estos fallos y qué puedes hacer tú y qué puede hacer tu empresa. Está escrito para quienes defienden; aquí no hay detalles de ataque.
¿Qué es una vulnerabilidad de día cero?
Una vulnerabilidad de día cero es un fallo que los atacantes pueden usar mientras quienes fabrican el software no saben que existe o todavía no han publicado una corrección. Una vulnerabilidad, según la definición del programa CVE, es una debilidad de un producto que puede explotarse para dañar la confidencialidad, la integridad o la disponibilidad de datos o sistemas. «Día cero» añade el tiempo: los defensores no han tenido ni un día para prepararse.
Las definiciones varían un poco. El Instituto Nacional de Estándares y Tecnología (NIST) de Estados Unidos llama ataque de día cero al que explota una vulnerabilidad de hardware, firmware o software desconocida hasta entonces. El Grupo de Inteligencia de Amenazas de Google (GTIG) considera que un fallo es de día cero cuando se explotó con fines maliciosos antes de que hubiera un parche disponible públicamente. Ambas definiciones apuntan a la misma ventana: el fallo es real, se está usando y la corrección aún no existe.
El término describe un momento, no un tipo de error. El mismo error de programación es un zero-day mientras los atacantes lo usan y no hay corrección, y una vulnerabilidad conocida corriente en cuanto sale el parche.
Vulnerabilidad, exploit y ataque de día cero: ¿en qué se diferencian?
Una vulnerabilidad es la debilidad, un exploit es la herramienta que la aprovecha y un ataque de día cero es esa herramienta usada contra personas reales antes de que exista una corrección. Los titulares suelen mezclar las palabras:
| Término | Qué es | ¿Hay corrección? |
|---|---|---|
| Vulnerabilidad | Una debilidad en el código o en el hardware | No necesariamente |
| Exploit | Código o método que aprovecha una vulnerabilidad | Depende del fallo |
| Vulnerabilidad de día cero | Un fallo que los atacantes pueden usar antes de que exista corrección | No |
| Ataque de día cero | Ataques reales que usan un zero-day | No |
| Vulnerabilidad n-day | Un fallo conocido cuya corrección ya salió, pero no está instalada en todas partes | Sí, si la instalas |
La última fila importa más de lo que sugiere su nombre. En cuanto se publica una corrección, el fallo pasa a ser un «n-day» (hay quien dice «one-day»): el fabricante lo ha reparado, pero todos los dispositivos que no han instalado la actualización siguen expuestos, y el boletín de seguridad indica a los atacantes qué versiones buscar.
¿Cómo pasa un zero-day de fallo a parche?
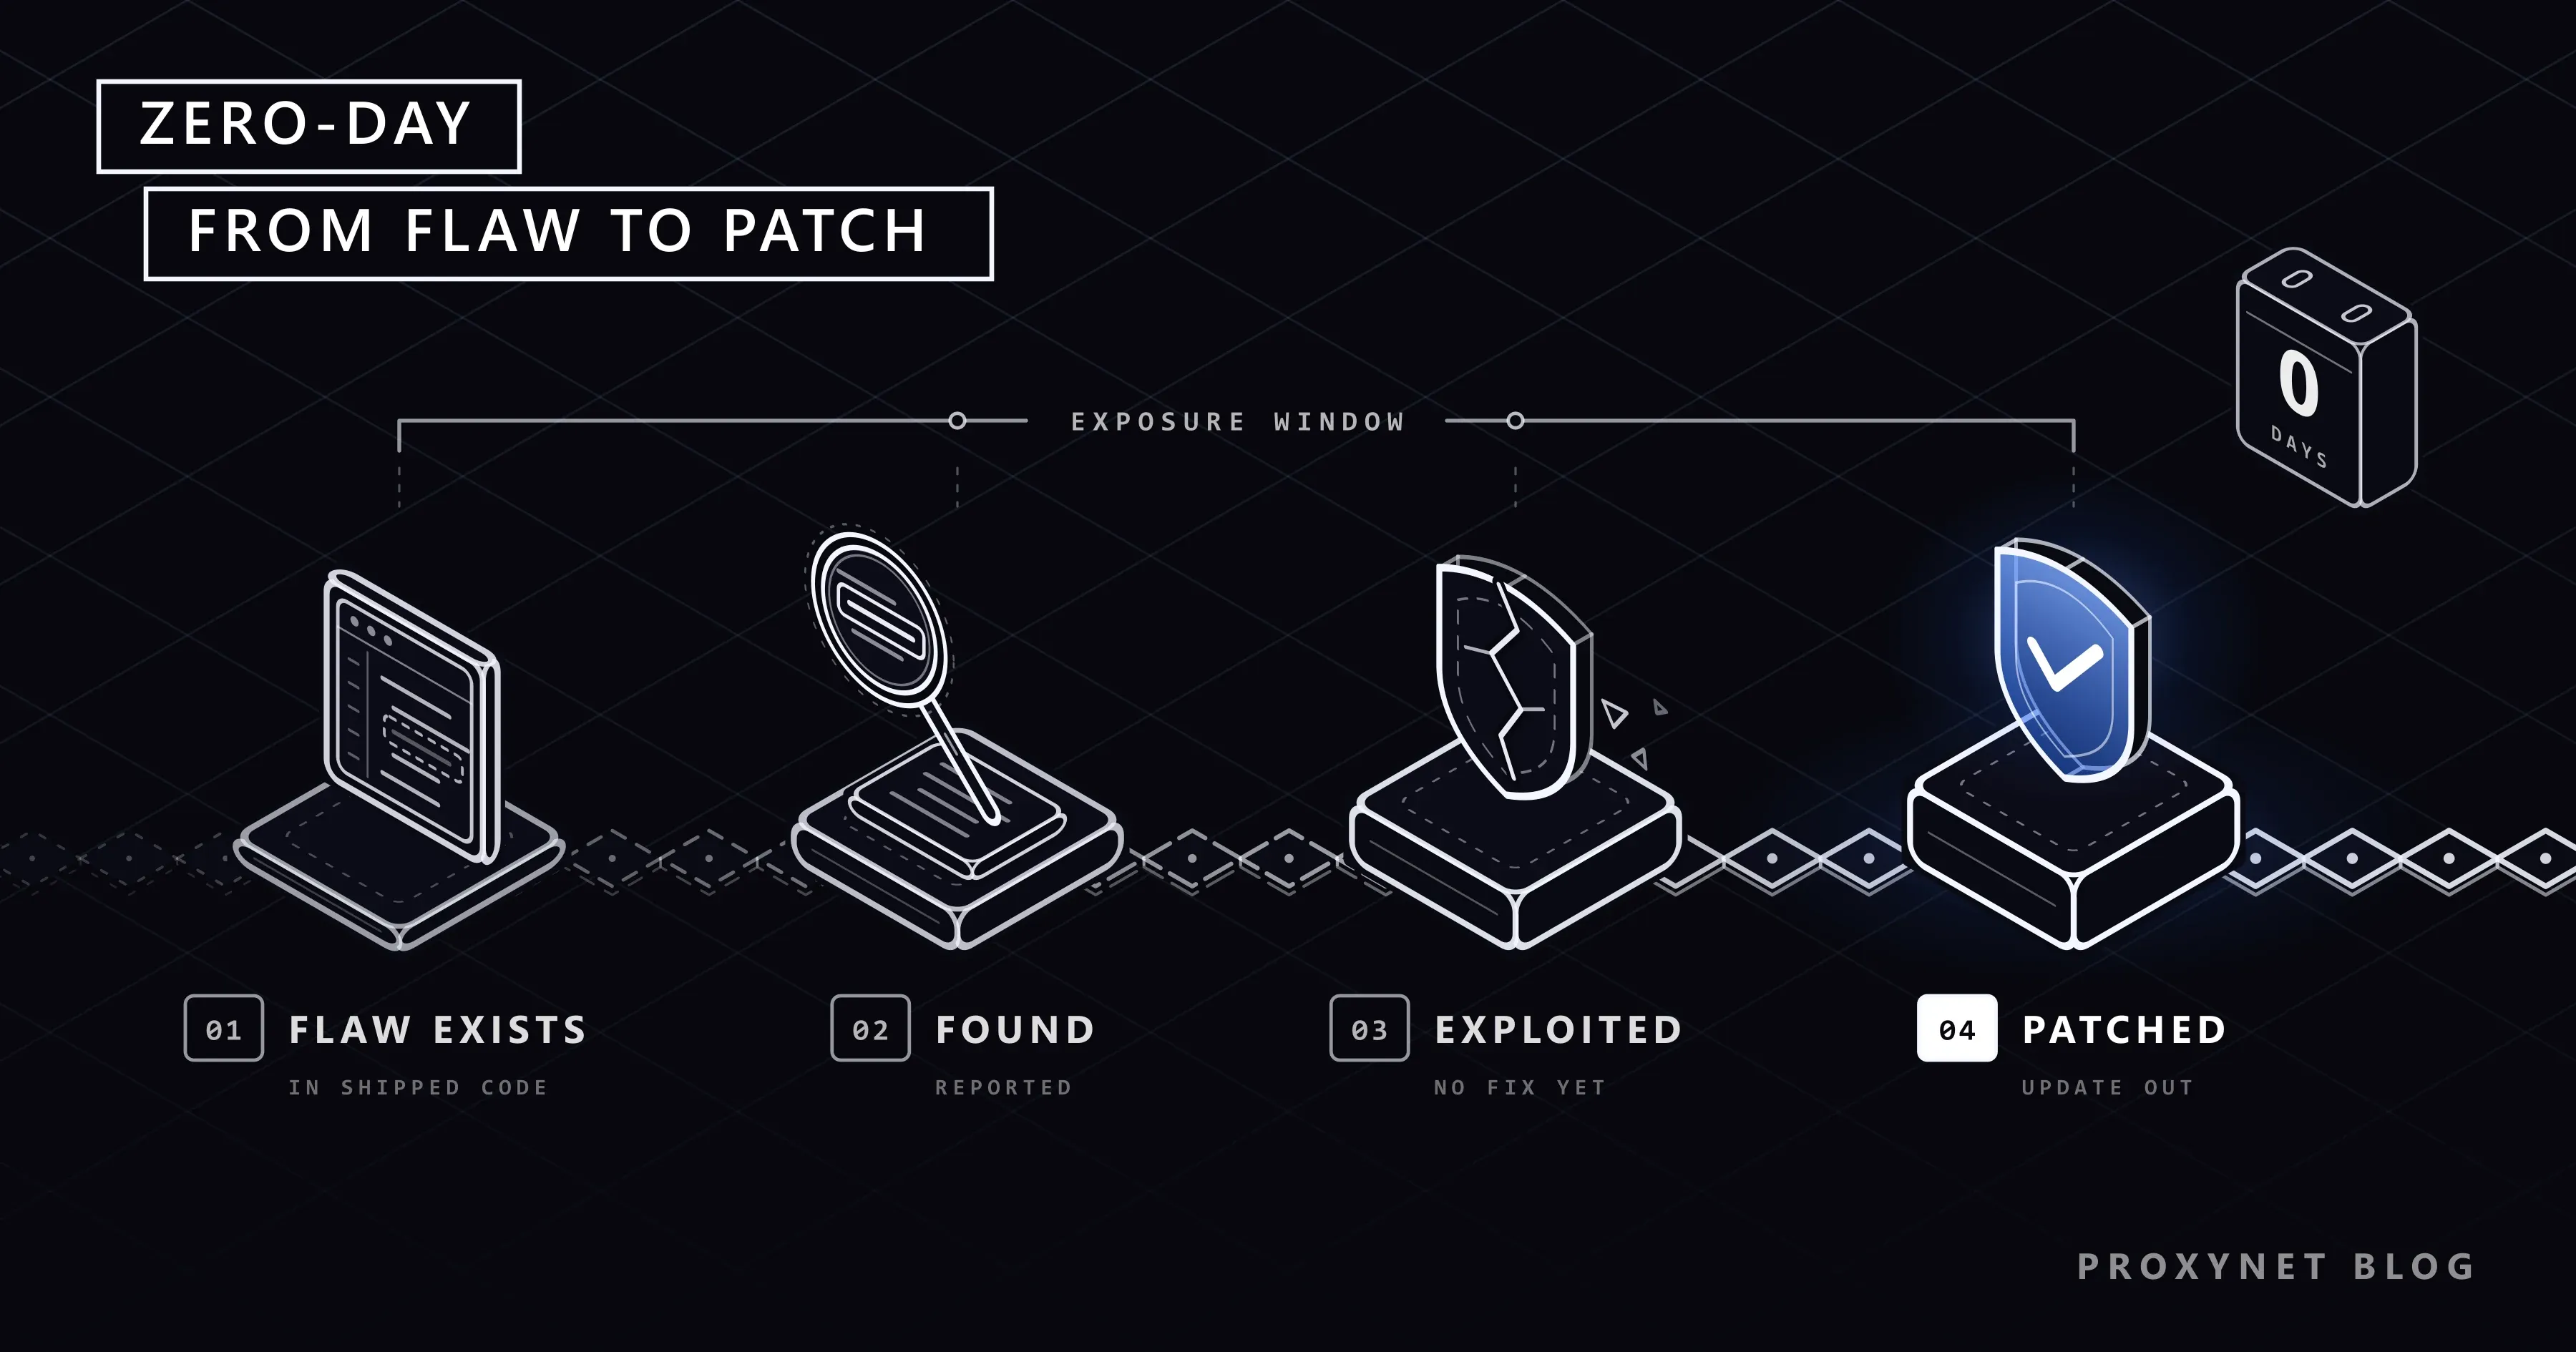
Un zero-day pasa de un error en el código a una corrección instalada en cinco pasos, y un dispositivo está expuesto desde el primero hasta el último:
- El fallo sale al mercado. Un error de programación o una debilidad de diseño llega a los usuarios dentro de un navegador, un sistema operativo, un teléfono, un router o un producto para servidores. Nadie lo ha notado todavía.
- Alguien lo encuentra. Puede ser el equipo de seguridad del propio fabricante, un investigador independiente, un participante de un programa de recompensas por errores (bug bounty) o un atacante.
- Se comunica o se explota. Un investigador lo comunica en privado al fabricante. Un atacante lo mantiene en secreto y crea un exploit; cuando ese exploit se ejecuta en el dispositivo de una víctima, suele instalar malware, software hecho para espiar o dañar el dispositivo, y ¿Qué es el malware? cuenta lo que viene después.
- El fabricante lo corrige. Escribe y prueba un parche, publica un boletín de seguridad y, si el fallo se usó en ataques, normalmente lo indica.
- La corrección llega a los dispositivos. Las actualizaciones automáticas distribuyen el parche en días o semanas. Hasta que un dispositivo lo instala, ese dispositivo funciona con un n-day.
¿Quién encuentra las vulnerabilidades de día cero?
Las vulnerabilidades de día cero las encuentran los equipos de seguridad de los propios fabricantes, investigadores independientes, participantes de programas de recompensas por errores, agencias gubernamentales de ciberseguridad y equipos de inteligencia de amenazas que detectan un ataque en curso y lo rastrean hasta un fallo desconocido. Muchos fabricantes pagan recompensas por los fallos que se les comunican en privado; las notas de versión de Chrome enumeran las correcciones de seguridad en un apartado propio que también recoge las recompensas.
La vía habitual para un investigador es la divulgación coordinada de vulnerabilidades: comunicar el fallo en privado, dar tiempo al fabricante para corregirlo y publicar los detalles solo cuando los usuarios ya pueden actualizar. Project Zero, de Google, por ejemplo, da 90 días a los fabricantes, y solo 7 días cuando un fallo ya se está explotando en ataques reales. CISA, la agencia de ciberseguridad de Estados Unidos, también coordina los informes que recibe y puede publicarlos a los 45 días si el fabricante no responde.
Cuando el fallo se divulga, normalmente recibe un identificador CVE, una etiqueta pública con la forma CVE-AAAA-NNNN. El programa CVE describe su misión como identificar, definir y catalogar las vulnerabilidades divulgadas públicamente, con un registro CVE por vulnerabilidad, para que fabricantes y clientes hablen exactamente del mismo fallo.
Los fabricantes suelen retener los detalles técnicos durante un tiempo. La nota de versión de Chrome del 9 de noviembre de 2026 indica que el acceso a los detalles del error puede seguir restringido hasta que la mayoría de los usuarios tenga instalada la corrección, porque una descripción detallada ayuda tanto a los atacantes como a los defensores.
¿Con qué frecuencia se producen ataques de día cero?
Las vulnerabilidades de día cero son raras en comparación con las vulnerabilidades corrientes, pero cada año se detectan decenas en uso. En su informe publicado en marzo de 2026, el GTIG contabilizó 90 vulnerabilidades de día cero explotadas en ataques reales en 2025, frente a 78 en 2024 y por debajo del récord de 100 en 2023. De las 90, 47 estaban en plataformas y productos para usuarios finales, como teléfonos, equipos y navegadores, y 43 en software y dispositivos empresariales. El GTIG aclara que la cifra solo incluye lo que ha rastreado.
Dos ejemplos de boletines oficiales muestran cómo se ve esto en la práctica:
- Un fallo del navegador. El 9 de noviembre de 2026, Google publicó una actualización de Chrome y escribió que tenía constancia de que existía un exploit para CVE-2026-125350 usado en ataques reales. CISA añadió el fallo a su catálogo de vulnerabilidades explotadas al día siguiente y señaló que podía afectar a otros navegadores basados en Chromium, como Microsoft Edge y Opera.
- Un producto para servidores. El boletín AA23-158A de CISA, de junio de 2023, describe ataques desde finales de mayo de 2023 contra Progress MOVEit Transfer, un producto de transferencia de archivos, a través de «una vulnerabilidad de inyección SQL desconocida hasta entonces», un tipo de fallo que permite que datos introducidos desde fuera se ejecuten como órdenes de la base de datos.
¿Cómo protegerte de los ataques de día cero?
No puedes instalar una corrección que aún no existe, así que la protección en casa tiene dos objetivos: recibir la corrección el mismo día en que sale y hacer que un ataque con éxito cause menos daño.
Activa las actualizaciones automáticas en todos los dispositivos que uses:
- Windows: Inicio > Configuración > Windows Update, e instala lo que te ofrezca.
- Mac: menú Apple > Ajustes del Sistema > General > Actualización de Software, donde también eliges si las actualizaciones se instalan automáticamente.
- iPhone y iPad: Ajustes > General > Actualización de Software > Actualizaciones automáticas, y activa Instalación Automática. El dispositivo instala las actualizaciones durante la noche, mientras se carga y tiene conexión Wi-Fi.
- Android: la mayoría de las actualizaciones del sistema y de los parches de seguridad se instalan solas; para comprobarlo, abre Ajustes > Sistema > Actualizaciones de software (nombres de Pixel; otros fabricantes usan nombres parecidos).
Reinicia el navegador cuando te lo pida. Chrome descarga las actualizaciones en segundo plano, pero solo las aplica al reiniciarse. Para comprobarlo, abre Más (los tres puntos) arriba a la derecha > Ayuda > Información de Google Chrome y selecciona Reiniciar; la ayuda de Google para actualizar Chrome indica que, si no aparece la opción «Reiniciar», ya tienes la versión más reciente. Edge y Opera, que comparten el código de Chromium, distribuyen las mismas correcciones con sus propias actualizaciones.
Reduce lo que se puede atacar. Cada app, complemento y extensión del navegador es más código que puede contener un fallo. Quita lo que ya no uses y sustituye el software que ya no recibe actualizaciones de seguridad, como un sistema operativo antiguo o un navegador que ha dejado de actualizarse.
Pon difícil el siguiente paso. Un exploit de navegador sigue necesitando que abras una página web preparada, y el enlace suele llegar en un mensaje; ¿Qué es el phishing? explica cómo reconocerlo. La autenticación multifactor (MFA), un segundo paso además de la contraseña, reduce lo que valen las contraseñas robadas.
Ten una copia de seguridad que puedas restaurar. Algunos fallos explotados se usan para instalar ransomware; CISA marca 361 entradas de su catálogo como usadas en campañas de ransomware. Una copia reciente guardada fuera del dispositivo convierte ese desastre en una reinstalación, como explica ¿Qué es el ransomware?.
¿Qué hacen las empresas frente a los zero-day?
Las empresas tampoco pueden evitar los zero-day, así que trabajan con dos relojes: parchear primero y rápido los fallos que se sabe que se explotan y, mientras tanto, limitar lo que un atacante puede alcanzar. Las herramientas principales:
- Saber qué se ejecuta. Una lista actualizada del software, las versiones y los sistemas expuestos a internet responde a «¿nos afecta?» minutos después de un boletín.
- Priorizar por explotación, no solo por gravedad. El catálogo de vulnerabilidades explotadas conocidas (Known Exploited Vulnerabilities, KEV) de CISA recogía 1.781 fallos el 13 de noviembre de 2026, cada uno con pruebas de explotación real y una corrección o mitigación publicada. CISA dice que las organizaciones deberían usarlo para fijar sus prioridades de parcheo, y las agencias civiles federales de Estados Unidos deben corregir los fallos de la lista en los plazos fijados. La lista es gratuita en CSV y JSON.
- Aplicar las mitigaciones del fabricante mientras tanto. Cuando faltan días para el parche, los boletines suelen proponer desactivar una función afectada o restringir el acceso a una interfaz de administración.
- Dar por hecho que una capa fallará. El mínimo privilegio (cada cuenta tiene solo el acceso que necesita), la segmentación de red (zonas separadas, para que una intrusión no llegue a todo), la supervisión de equipos y servidores y unas copias sin conexión probadas evitan que un solo fallo explotado se convierta en una brecha en toda la empresa.
- Seguir las fuentes. Los equipos de seguridad siguen los boletines de los fabricantes, el feed del KEV y las alertas de su CERT nacional (equipo de respuesta ante emergencias informáticas).
¿Te protege una VPN o un proxy de los zero-day?
No. Una VPN o un proxy cambia la ruta de red y la dirección IP que ven los sitios web, pero la página sigue llegando a tu navegador, y el fallo está en el navegador o en el sistema operativo que la procesa. Solo la actualización del fabricante cierra el agujero.
Los proxies sí tienen un lugar en el trabajo de seguridad, aunque no como escudo. Los equipos de inteligencia de amenazas, que siguen a los atacantes y sus métodos, recopilan información de fuentes públicas y revisan páginas sospechosas que denuncian los empleados. A menudo hacen esa investigación a través de una salida residencial, es decir, una dirección IP de una conexión doméstica a internet, para que la red de la empresa quede fuera de la investigación. Nuestra página de seguridad de datos describe esa configuración, pensada solo para investigación legítima en fuentes públicas.
Dónde te encuentras con los zero-day
En titulares que terminan con «actualiza ya». En el aviso del navegador para reiniciarlo y en las actualizaciones del teléfono que llegan entre las grandes versiones anuales. En notas de versión de fabricantes que dicen que existe un exploit usado en ataques reales (Google) o que un fallo puede haberse explotado (Apple). En el trabajo, en ventanas de parcheo de emergencia y en avisos de TI que piden a todo el mundo que reinicie.
Errores frecuentes
- Aplazar el reinicio. Una actualización descargada no hace nada hasta que el navegador o el dispositivo se reinicia.
- Pensar que solo importan los zero-day. Todas las entradas del catálogo KEV tienen una corrección o mitigación publicada y aun así se explotaron, porque un dispositivo que nunca instala la corrección sigue abierto.
- Usar software sin soporte. Un sistema que ya no recibe actualizaciones conserva para siempre cada nuevo fallo. Chrome, por ejemplo, ya necesita Windows 10 o posterior y macOS 13 Ventura o posterior.
- Instalar «actualizaciones» desde ventanas emergentes o correos. Las actualizaciones reales llegan desde los ajustes del propio dispositivo, la página de información del navegador o la tienda de apps oficial; una página web que dice que tu navegador necesita un parche suele ser un cebo.
- Tratar el antivirus como un parche. El software de seguridad puede detectar lo que un exploit hace después; no elimina el fallo.
Guía de decisión
| Tu situación | Qué hacer primero |
|---|---|
| Una noticia dice que tu navegador tiene un zero-day | Abre la página de información del navegador y reinícialo |
| Tu teléfono ofrece una actualización de seguridad | Instálala hoy, enchufado y con Wi-Fi |
| Tu dispositivo ya no recibe actualizaciones | Pasa a un sistema con soporte o a un dispositivo más nuevo |
| Un producto que usa tu empresa está en la lista KEV | Parchéalo primero; usa la mitigación del fabricante hasta que puedas |
| Sospechas que un dispositivo sufrió un ataque | Desconéctalo, avisa a TI o al fabricante y comunícalo a tu CERT nacional |
| Investigas amenazas para una empresa | Equipo aislado, solo fuentes públicas, una salida de red separada |
Preguntas frecuentes
¿Puede un antivirus detener los ataques de día cero?
A veces, pero no de forma fiable. Un antivirus que reconoce archivos maliciosos conocidos no puede reconocer un exploit que nadie ha visto antes. El software de seguridad moderno también vigila el comportamiento, como un navegador que de repente lanza otros programas, y puede bloquear lo que el exploit intenta hacer después. Las actualizaciones siguen siendo la única solución real.
¿Cómo sé si mi dispositivo tiene un zero-day?
Normalmente no puedes saberlo, porque un zero-day es, por definición, desconocido o sin corregir. Lo que sí puedes comprobar es si la corrección está instalada: las notas de versión del fabricante nombran el fallo y la pantalla de actualizaciones de tu dispositivo muestra si tienes esa versión. En Android, Ajustes > Información del teléfono > Versión de Android muestra en Actualización de seguridad de Android la fecha de la última actualización de seguridad.
¿Qué es un CVE?
Un CVE es un identificador público de una sola vulnerabilidad divulgada, que se escribe con CVE, el año y un número, por ejemplo CVE-2026-125350. Los asignan las autoridades de numeración CVE (CNA), muchas de ellas fabricantes de software. Un zero-day suele recibir su CVE solo cuando el fabricante publica la corrección.
¿Un zero-day es lo mismo que una vulnerabilidad crítica?
No. «Crítica» describe cuánto daño podría causar un fallo; «día cero» describe el momento, es decir, que se usa antes de que exista una corrección. Un zero-day puede tener una gravedad media, y un fallo crítico que se parchea antes de que nadie lo use nunca llega a ser un zero-day.
¿Los teléfonos pueden sufrir ataques de día cero?
Sí. Los sistemas operativos de los teléfonos y sus apps también tienen zero-day; las notas de seguridad de Apple, por ejemplo, a veces indican que un fallo corregido puede haberse explotado contra personas concretas que eran objetivo de un ataque dirigido. Las actualizaciones automáticas en iPhone y Android son la principal defensa para la mayoría de las personas.
¿Cuánto se tarda en corregir un zero-day?
Va de días a meses. Los navegadores suelen publicar una corrección de emergencia pocos días después de saber de un ataque, mientras que los productos complejos pueden tardar más. Project Zero, de Google, publica los detalles de un fallo que ya se explota en ataques reales 7 días después de comunicarlo, lo que empuja a los fabricantes a moverse rápido.
En resumen
Un zero-day es un fallo que los atacantes pueden usar antes de que exista una corrección; cuando sale el parche, el peligro pasa a todos los dispositivos que no lo han instalado. No puedes parchear lo desconocido, pero sí puedes asegurarte de que la corrección llegue el mismo día en que se publica: actualizaciones automáticas activadas, navegador reiniciado, apps y extensiones sin usar eliminadas, inicio de sesión protegido con un segundo paso y una copia de seguridad lista. Las empresas añaden un inventario, el parcheo con prioridad para el KEV y capas que contienen un fallo aislado. Si usas proxies en el trabajo, nuestra página de proxies explica qué cambian y qué dejan en manos de tus actualizaciones.


