


































Uma manchete diz que o seu navegador tem uma falha zero-day e que você deve atualizar agora. Você abre o navegador, nada parece diferente, e o único sinal de problema é um pequeno aviso pedindo para reiniciá-lo. Por trás desse aviso há uma falha que alguém já usava em ataques reais antes que qualquer pessoa pudesse corrigi-la.
Este artigo explica o que é uma vulnerabilidade zero-day, como ela se diferencia de um exploit e de um ataque, que caminho uma falha percorre da descoberta até a correção, quem encontra essas falhas e o que você e a sua empresa podem fazer. Ele foi escrito para quem defende; aqui não há detalhes de ataque.
O que é uma vulnerabilidade zero-day?
Uma vulnerabilidade zero-day é uma falha que os atacantes conseguem usar enquanto quem faz o software não sabe que ela existe ou ainda não lançou uma correção. Uma vulnerabilidade, nas palavras do programa CVE, é uma fraqueza em um produto que pode ser explorada para prejudicar a confidencialidade, a integridade ou a disponibilidade de dados ou sistemas. "Zero-day" acrescenta o tempo: os defensores não tiveram nenhum dia para se preparar.
As definições variam um pouco. O Instituto Nacional de Padrões e Tecnologia (NIST) dos Estados Unidos chama de ataque zero-day aquele que explora uma vulnerabilidade de hardware, firmware ou software até então desconhecida. O Grupo de Inteligência de Ameaças do Google (GTIG) considera uma falha zero-day quando ela foi explorada de forma maliciosa antes de haver um patch disponível publicamente. As duas definições apontam para a mesma janela: a falha é real, está sendo usada e a correção ainda não existe.
O termo descreve um momento, não um tipo de bug. O mesmo erro de programação é um zero-day enquanto os atacantes o usam e não existe correção, e uma vulnerabilidade conhecida comum assim que o patch sai.
Vulnerabilidade, exploit e ataque zero-day: qual é a diferença?
Uma vulnerabilidade é a fraqueza, um exploit é a ferramenta que a usa e um ataque zero-day é essa ferramenta usada contra pessoas reais antes de existir uma correção. As manchetes costumam misturar as palavras:
| Termo | O que é | Existe correção? |
|---|---|---|
| Vulnerabilidade | Uma fraqueza no código ou no hardware | Não necessariamente |
| Exploit | Código ou método que usa uma vulnerabilidade | Depende da falha |
| Vulnerabilidade zero-day | Uma falha que atacantes podem usar antes de existir correção | Não |
| Ataque zero-day | Ataques reais que usam um zero-day | Não |
| Vulnerabilidade n-day | Uma falha conhecida cuja correção já saiu, mas não foi instalada em todo lugar | Sim, se você instalar |
A última linha importa mais do que o nome sugere. Assim que uma correção é publicada, a falha vira um "n-day" (há quem diga "one-day"): o fabricante já a consertou, mas todo dispositivo que não instalou a atualização continua exposto, e o boletim de segurança mostra aos atacantes quais versões procurar.
Como um zero-day vai da falha à correção?
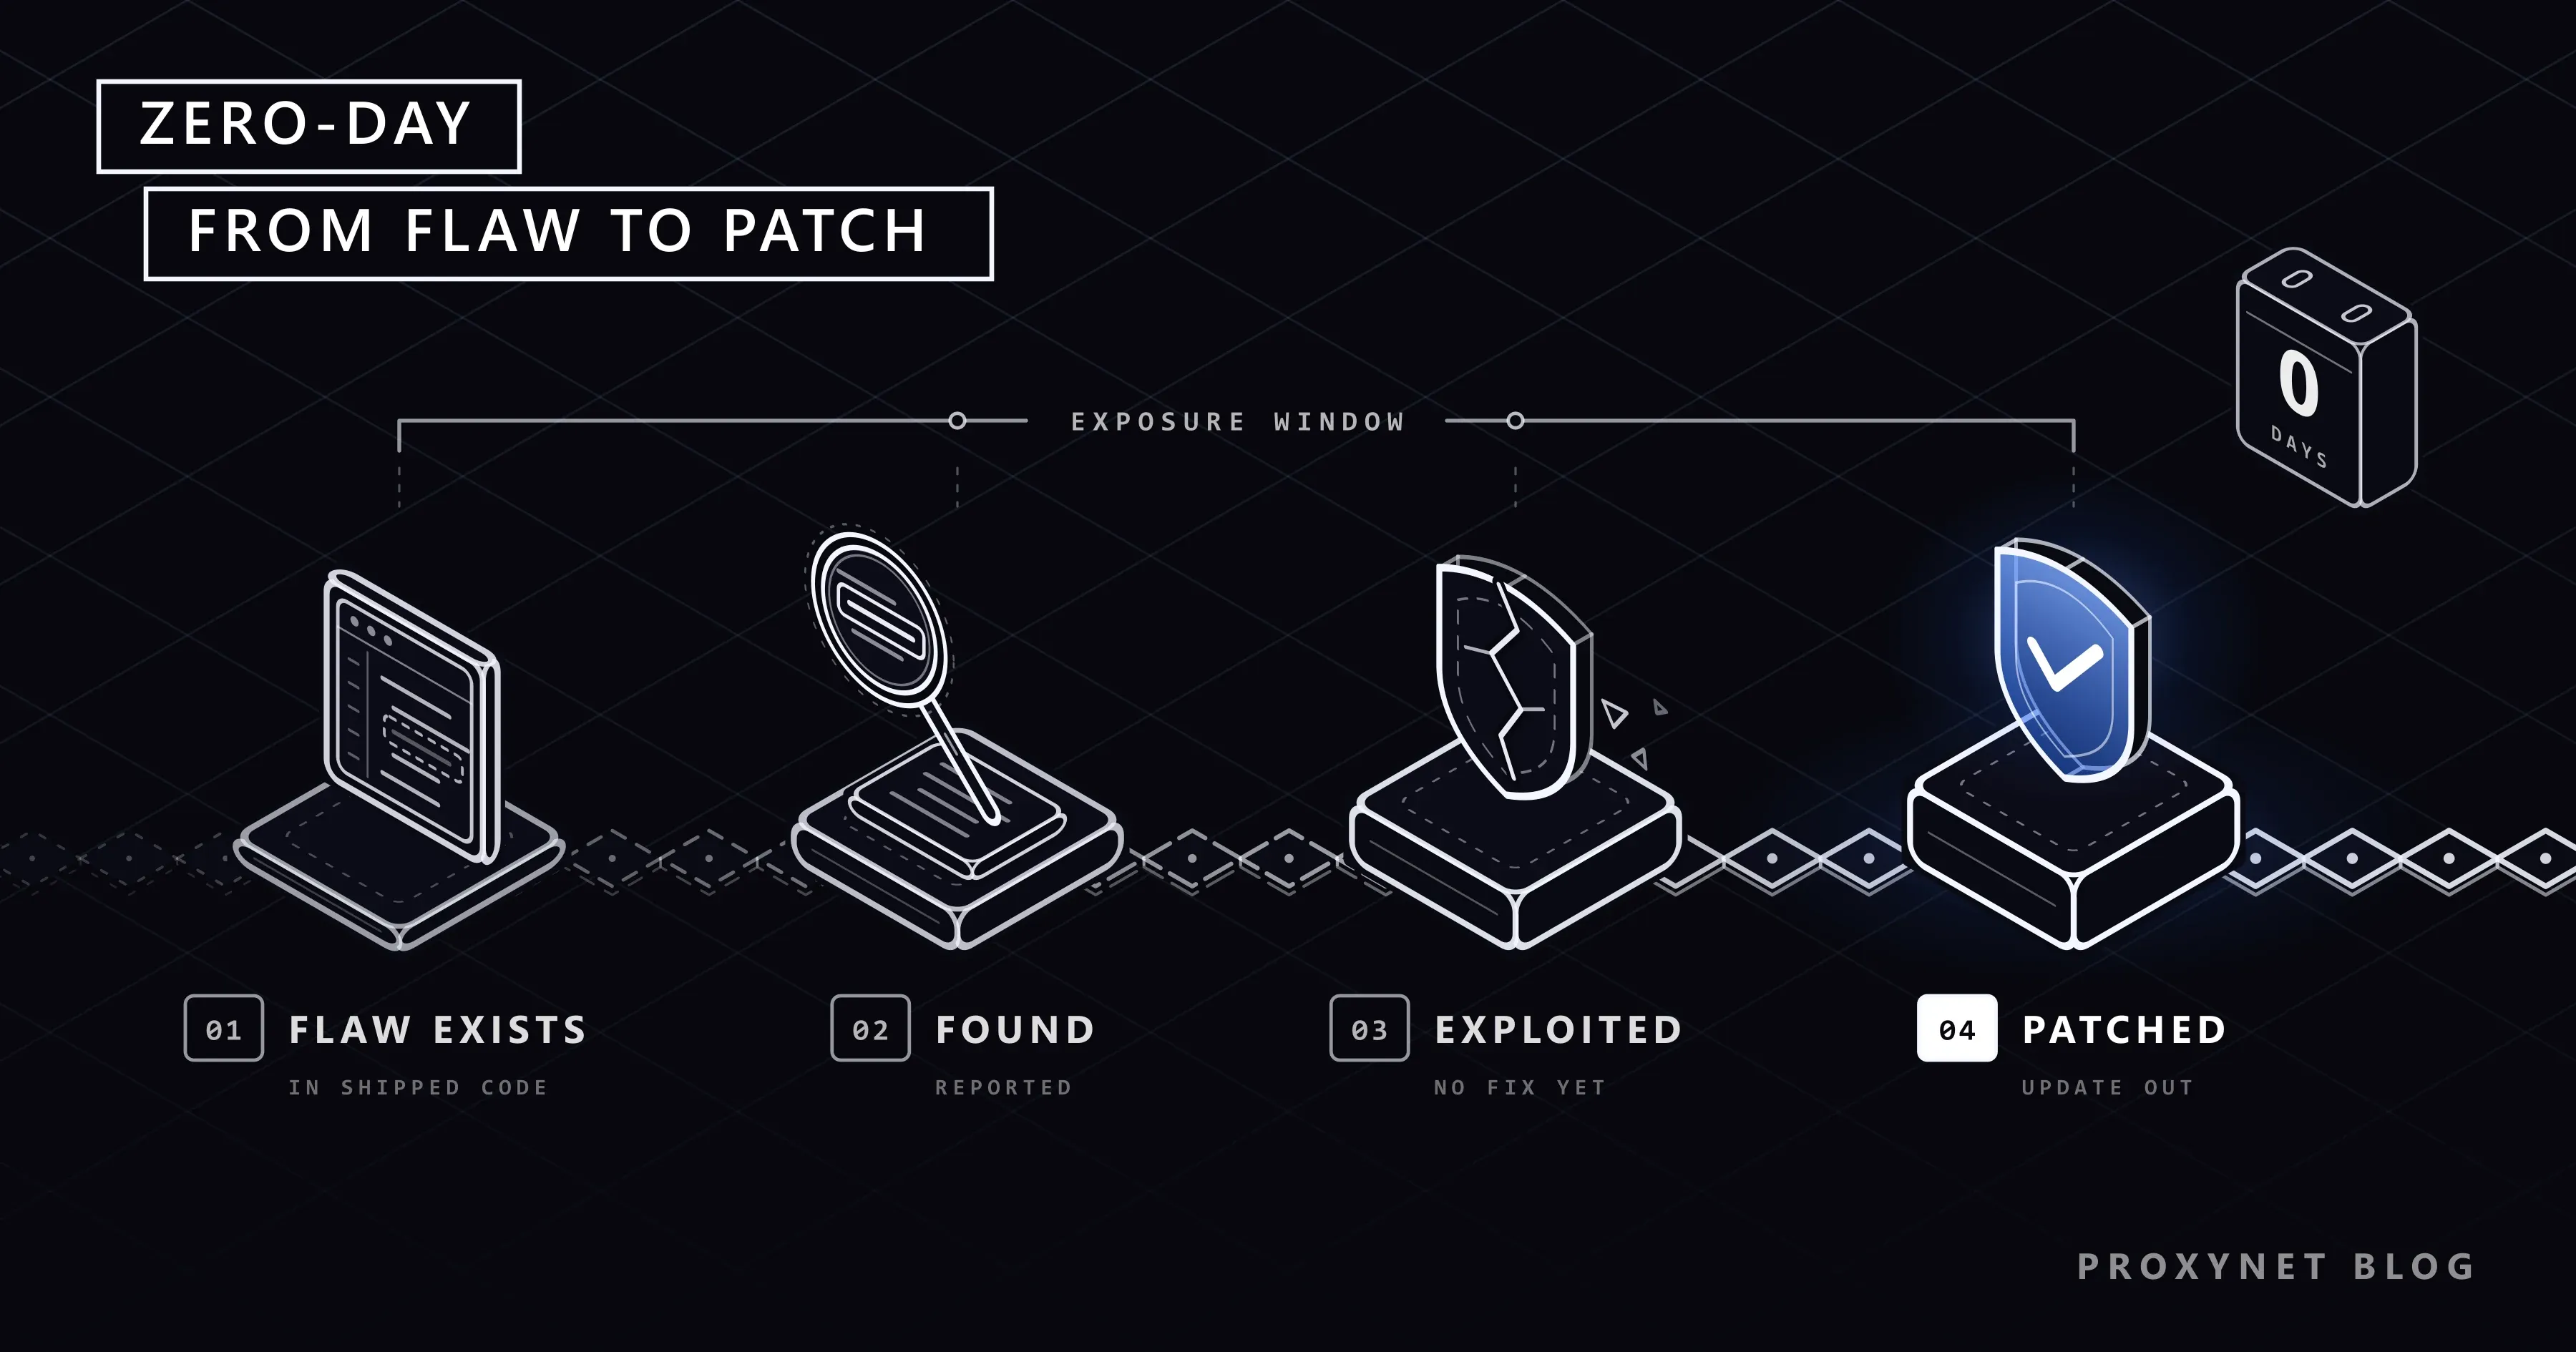
Um zero-day passa de um erro no código a uma correção instalada em cinco etapas, e um dispositivo fica exposto da primeira à última:
- A falha chega ao mercado. Um erro de programação ou uma fraqueza de projeto chega aos usuários dentro de um navegador, um sistema operacional, um celular, um roteador ou um produto para servidores. Ninguém percebeu ainda.
- Alguém a encontra. Pode ser a própria equipe de segurança do fabricante, um pesquisador independente, um participante de um programa de recompensa por bugs (bug bounty) ou um atacante.
- Ela é relatada ou explorada. Um pesquisador a relata em particular ao fabricante. Um atacante a mantém em segredo e cria um exploit; quando esse exploit roda no dispositivo de uma vítima, costuma instalar malware, software feito para espionar ou danificar o dispositivo, e O que é malware? mostra o que vem depois.
- O fabricante a corrige. Ele escreve e testa um patch, publica um boletim de segurança e, se a falha foi usada em ataques, normalmente informa isso.
- A correção chega aos dispositivos. As atualizações automáticas espalham o patch ao longo de dias ou semanas. Até instalá-lo, o dispositivo continua rodando um n-day.
Quem encontra vulnerabilidades zero-day?
Vulnerabilidades zero-day são encontradas pelas equipes de segurança dos próprios fabricantes, por pesquisadores independentes, participantes de programas de recompensa por bugs, agências governamentais de cibersegurança e equipes de inteligência de ameaças que flagram um ataque em andamento e o rastreiam até uma falha desconhecida. Muitos fabricantes pagam recompensas por falhas relatadas em particular; as notas de versão do Chrome listam as correções de segurança em uma seção própria, que também traz as recompensas.
O caminho habitual para um pesquisador é a divulgação coordenada de vulnerabilidades: relatar a falha em particular, dar tempo ao fabricante para corrigi-la e publicar os detalhes só depois que os usuários puderem atualizar. O Project Zero, do Google, por exemplo, dá 90 dias aos fabricantes, e apenas 7 dias quando a falha já está sendo explorada em ataques reais. A CISA, agência de cibersegurança dos Estados Unidos, também coordena os relatos que recebe e pode publicá-los após 45 dias se o fabricante não responder.
Quando a falha é divulgada, ela normalmente recebe um identificador CVE, um rótulo público no formato CVE-AAAA-NNNN. O programa CVE descreve sua missão como identificar, definir e catalogar vulnerabilidades divulgadas publicamente, com um registro CVE por vulnerabilidade, para que fabricantes e clientes falem exatamente da mesma falha.
Os fabricantes costumam segurar os detalhes técnicos por um tempo. A nota de versão do Chrome de 9 de novembro de 2026 diz que o acesso aos detalhes do bug pode continuar restrito até que a maioria dos usuários tenha recebido a correção, porque uma descrição detalhada ajuda os atacantes tanto quanto os defensores.
Quão comuns são os ataques zero-day?
As falhas zero-day são raras em comparação com as vulnerabilidades comuns, mas dezenas são flagradas em uso todo ano. Na análise publicada em março de 2026, o GTIG registrou 90 vulnerabilidades zero-day exploradas em ataques reais em 2025, contra 78 em 2024 e abaixo do recorde de 100 em 2023. Das 90, 47 estavam em plataformas e produtos para usuários finais, como celulares, computadores e navegadores, e 43 em software e equipamentos corporativos. O GTIG observa que a contagem cobre apenas o que ele rastreou.
Dois exemplos de boletins oficiais mostram como isso acontece na prática:
- Uma falha de navegador. Em 9 de novembro de 2026, o Google lançou uma atualização do Chrome e escreveu que sabia da existência de um exploit para a CVE-2026-125350 usado em ataques reais. A CISA incluiu a falha no seu catálogo de vulnerabilidades exploradas no dia seguinte e observou que ela podia afetar outros navegadores baseados no Chromium, como o Microsoft Edge e o Opera.
- Um produto para servidores. O boletim AA23-158A da CISA, de junho de 2023, descreve ataques, a partir do fim de maio de 2023, contra o Progress MOVEit Transfer, um produto de transferência de arquivos, por meio de "uma vulnerabilidade de injeção de SQL até então desconhecida", um tipo de falha que faz uma entrada vinda de fora ser executada como comando do banco de dados.
Como se proteger de ataques zero-day?
Você não consegue instalar uma correção que ainda não existe, então a proteção em casa tem dois objetivos: receber a correção no dia em que ela sai e fazer um ataque bem-sucedido causar menos estrago.
Ative as atualizações automáticas em todos os dispositivos que você usa:
- Windows: Iniciar > Configurações > Windows Update, e instale o que for oferecido.
- Mac: menu Apple > Ajustes do Sistema > Geral > Atualização de Software, onde você também escolhe se as atualizações são instaladas automaticamente.
- iPhone e iPad: Ajustes > Geral > Atualização de Software > Atualizações Automáticas e ative Instalar Automaticamente. O aparelho instala as atualizações durante a noite, enquanto carrega e está conectado ao Wi-Fi.
- Android: a maioria das atualizações do sistema e dos patches de segurança é instalada automaticamente; para conferir, abra Configurações > Sistema > Atualizações de software (nomes do Pixel; outros fabricantes usam nomes parecidos).
Reinicie o navegador quando ele pedir. O Chrome baixa as atualizações em segundo plano, mas só as aplica ao reiniciar. Para conferir, clique em Mais (os três pontos) no canto superior direito > Ajuda > Sobre o Google Chrome e selecione Reiniciar; a ajuda do Google sobre como atualizar o Chrome explica que, se a opção "Reiniciar" não aparecer, você já está na versão mais recente. O Edge e o Opera, que compartilham o código do Chromium, distribuem as mesmas correções nas próprias atualizações.
Tenha menos para atacar. Cada app, plug-in e extensão de navegador é mais código que pode conter uma falha. Remova o que você não usa mais e substitua softwares que não recebem mais atualizações de segurança, como um sistema operacional antigo ou um navegador que parou de ser atualizado.
Dificulte o passo seguinte. Um exploit de navegador ainda precisa que você abra uma página web preparada, e o link costuma chegar em uma mensagem; O que é phishing? mostra como reconhecer uma mensagem assim. A autenticação multifator (MFA), uma segunda etapa além da senha, reduz o valor de senhas roubadas.
Mantenha um backup que você consiga restaurar. Algumas falhas exploradas são usadas para instalar ransomware; a CISA marca 361 entradas do seu catálogo como sabidamente usadas em campanhas de ransomware. Um backup recente guardado fora do dispositivo transforma esse desastre em uma reinstalação, como explica O que é ransomware?.
O que as empresas fazem contra falhas zero-day?
As empresas também não conseguem impedir falhas zero-day, então trabalham com dois relógios: corrigir primeiro e rápido as falhas sabidamente exploradas e, enquanto isso, limitar o que um atacante consegue alcançar. As principais ferramentas:
- Saber o que está rodando. Uma lista atualizada de softwares, versões e sistemas expostos à internet responde "estamos afetados?" minutos depois de um boletim.
- Priorizar pela exploração, não só pela gravidade. O catálogo de vulnerabilidades exploradas conhecidas (Known Exploited Vulnerabilities, KEV) da CISA listava 1.781 falhas em 13 de novembro de 2026, cada uma com evidência de exploração real e uma correção ou mitigação publicada. A CISA diz que as organizações devem usá-lo como base para suas prioridades de correção, e as agências civis federais dos Estados Unidos precisam corrigir as falhas listadas dentro de prazos definidos. A lista é gratuita em CSV e JSON.
- Aplicar as mitigações do fabricante enquanto isso. Quando o patch ainda está a dias de distância, os boletins costumam sugerir desativar um recurso afetado ou restringir o acesso a uma interface de administração.
- Partir do princípio de que uma camada vai falhar. O privilégio mínimo (cada conta recebe só o acesso de que precisa), a segmentação de rede (zonas separadas, para que uma invasão não alcance tudo), o monitoramento de computadores e servidores e backups offline testados impedem que uma única falha explorada vire uma violação na empresa inteira.
- Acompanhar as fontes. As equipes de segurança acompanham os boletins dos fabricantes, o feed do KEV e os alertas do CERT do seu país (grupo de resposta a emergências de computador).
Uma VPN ou um proxy protege contra falhas zero-day?
Não. Uma VPN ou um proxy muda o caminho de rede e o endereço IP que os sites veem, mas a página continua chegando ao seu navegador, e a falha está no navegador ou no sistema operacional que a processa. Só a atualização do fabricante fecha o buraco.
Os proxies têm, sim, um lugar no trabalho de segurança, só que não como escudo. Equipes de inteligência de ameaças, que acompanham atacantes e seus métodos, coletam informações de fontes públicas e verificam páginas suspeitas denunciadas pelos funcionários. Elas costumam fazer essa pesquisa por uma saída residencial, ou seja, um endereço IP de uma conexão de internet doméstica, para que a rede da própria empresa fique fora da investigação. Nossa página de segurança de dados descreve essa configuração, pensada apenas para pesquisa legítima em fontes públicas.
Onde você encontra falhas zero-day
Em manchetes que terminam com "atualize agora". No aviso do navegador para reiniciar e nas atualizações do celular que chegam entre as grandes versões anuais. Em notas de versão de fabricantes que dizem que um exploit está sendo usado em ataques reais (Google) ou que uma falha pode ter sido explorada (Apple). No trabalho, em janelas de correção emergencial e em avisos da TI pedindo que todos reiniciem.
Erros comuns
- Adiar a reinicialização. Uma atualização baixada não faz nada até o navegador ou o dispositivo reiniciar.
- Achar que só as falhas zero-day importam. Toda entrada do catálogo KEV tem uma correção ou mitigação publicada e mesmo assim foi explorada, porque um dispositivo que nunca instala a correção continua aberto.
- Usar software sem suporte. Um sistema que não recebe mais atualizações carrega para sempre cada nova falha. O Chrome, por exemplo, agora exige Windows 10 ou posterior e macOS 13 Ventura ou posterior.
- Instalar "atualizações" a partir de pop-ups ou e-mails. Atualizações de verdade vêm das configurações do próprio dispositivo, da página "Sobre" do navegador ou da loja oficial de apps; uma página web que diz que o seu navegador precisa de um patch geralmente é uma isca.
- Tratar o antivírus como patch. Um software de segurança pode pegar o que um exploit faz em seguida; ele não remove a falha.
Guia de decisão
| Sua situação | O que fazer primeiro |
|---|---|
| Uma notícia diz que o seu navegador tem uma falha zero-day | Abrir a página "Sobre" do navegador e reiniciar |
| Seu celular oferece uma atualização de segurança | Instalar hoje, na tomada e no Wi-Fi |
| Seu dispositivo não recebe mais atualizações | Migrar para um sistema com suporte ou um aparelho mais novo |
| Um produto usado na sua empresa está na lista KEV | Corrigir primeiro; usar a mitigação do fabricante até conseguir |
| Você suspeita que um dispositivo foi atacado | Desconectar, avisar a TI ou o fabricante, notificar o CERT do seu país |
| Você pesquisa ameaças para uma empresa | Máquina isolada, só fontes públicas, uma saída de rede separada |
Perguntas frequentes
Antivírus impede ataques zero-day?
Às vezes, mas não de forma confiável. Um antivírus que reconhece arquivos maliciosos conhecidos não consegue reconhecer um exploit que ninguém viu antes. Softwares de segurança modernos também observam o comportamento, como um navegador que de repente inicia outros programas, e podem bloquear o que o exploit tenta fazer em seguida. As atualizações continuam sendo a única solução real.
Como sei se o meu dispositivo tem uma falha zero-day?
Em geral, não dá para saber, porque uma falha zero-day é, por definição, desconhecida ou sem correção. O que você pode verificar é se a correção está instalada: as notas de versão do fabricante citam a falha, e a tela de atualização do seu dispositivo mostra se você tem essa versão. No Android, Configurações > Sobre o dispositivo > Versão do Android mostra em Atualização de segurança do Android a data da última atualização de segurança.
O que é CVE?
CVE é um identificador público de uma única vulnerabilidade divulgada, escrito com CVE, o ano e um número, por exemplo CVE-2026-125350. Os identificadores são atribuídos pelas autoridades de numeração CVE (CNAs), muitas delas fabricantes de software. Uma falha zero-day muitas vezes só recebe seu CVE quando o fabricante publica a correção.
Falha zero-day é o mesmo que vulnerabilidade crítica?
Não. "Crítica" descreve quanto dano uma falha poderia causar; "zero-day" descreve o momento, ou seja, que ela é usada antes de existir uma correção. Uma falha zero-day pode ter gravidade média, e uma falha crítica corrigida antes que alguém a use nunca vira zero-day.
Celulares podem sofrer ataques zero-day?
Sim. Os sistemas operacionais dos celulares e os apps instalados neles também têm falhas zero-day; as notas de segurança da Apple, por exemplo, às vezes dizem que uma falha corrigida pode ter sido explorada contra pessoas específicas que eram alvo de ataques direcionados. As atualizações automáticas no iPhone e no Android são a principal defesa para a maioria das pessoas.
Quanto tempo leva para corrigir uma falha zero-day?
Varia de dias a meses. Os navegadores costumam lançar uma correção emergencial poucos dias depois de saber de um ataque, enquanto produtos complexos podem levar mais tempo. O Project Zero, do Google, publica os detalhes de uma falha já explorada em ataques reais 7 dias depois de relatá-la, o que pressiona os fabricantes a agir rápido.
Em resumo
Um zero-day é uma falha que os atacantes conseguem usar antes de existir uma correção; quando o patch sai, o perigo passa para todo dispositivo que não o instalou. Você não consegue corrigir o desconhecido, mas pode garantir que a correção chegue no dia em que é lançada: atualizações automáticas ativadas, navegador reiniciado, apps e extensões sem uso removidos, login protegido com uma segunda etapa e um backup pronto. As empresas acrescentam um inventário, correções priorizadas pelo KEV e camadas que contêm uma falha isolada. Se você usa proxies no trabalho, nossa página de proxies explica o que eles mudam e o que deixam para as suas atualizações.


