Una investigadora quiere que el foro que estudia no la reconozca; el mismo día, un equipo de e-commerce escribe un script que comprueba cada hora cómo se ven sus páginas de producto desde Alemania. Los dos parten de «necesito ocultar mi dirección IP» y los dos se topan con las mismas dos palabras: Tor y proxy. Pero las dos herramientas no responden a la misma pregunta. Una oculta quién eres; la otra saca tu tráfico desde una dirección que eliges tú.
Este artículo explica cómo funciona la red Tor, por qué el Navegador Tor no es lo mismo que la red y cómo se interpone un proxy. Después vienen una tabla comparativa, qué puede ver un repetidor de salida, por qué los sitios web muestran CAPTCHA al tráfico de Tor y qué herramienta encaja con cada tarea. Comprobamos los datos sobre Tor en la documentación de soporte del propio Proyecto Tor el 7 de octubre de 2026.
¿Qué es Tor y cómo funciona?
Tor es una red de repetidores gestionados por voluntarios de todo el mundo y el software que se conecta a ella. Quien vigile tu conexión no debería ver qué sitios visitas, y los sitios no deberían saber dónde estás. Ambas cosas las desarrolla el Proyecto Tor, una organización sin ánimo de lucro.
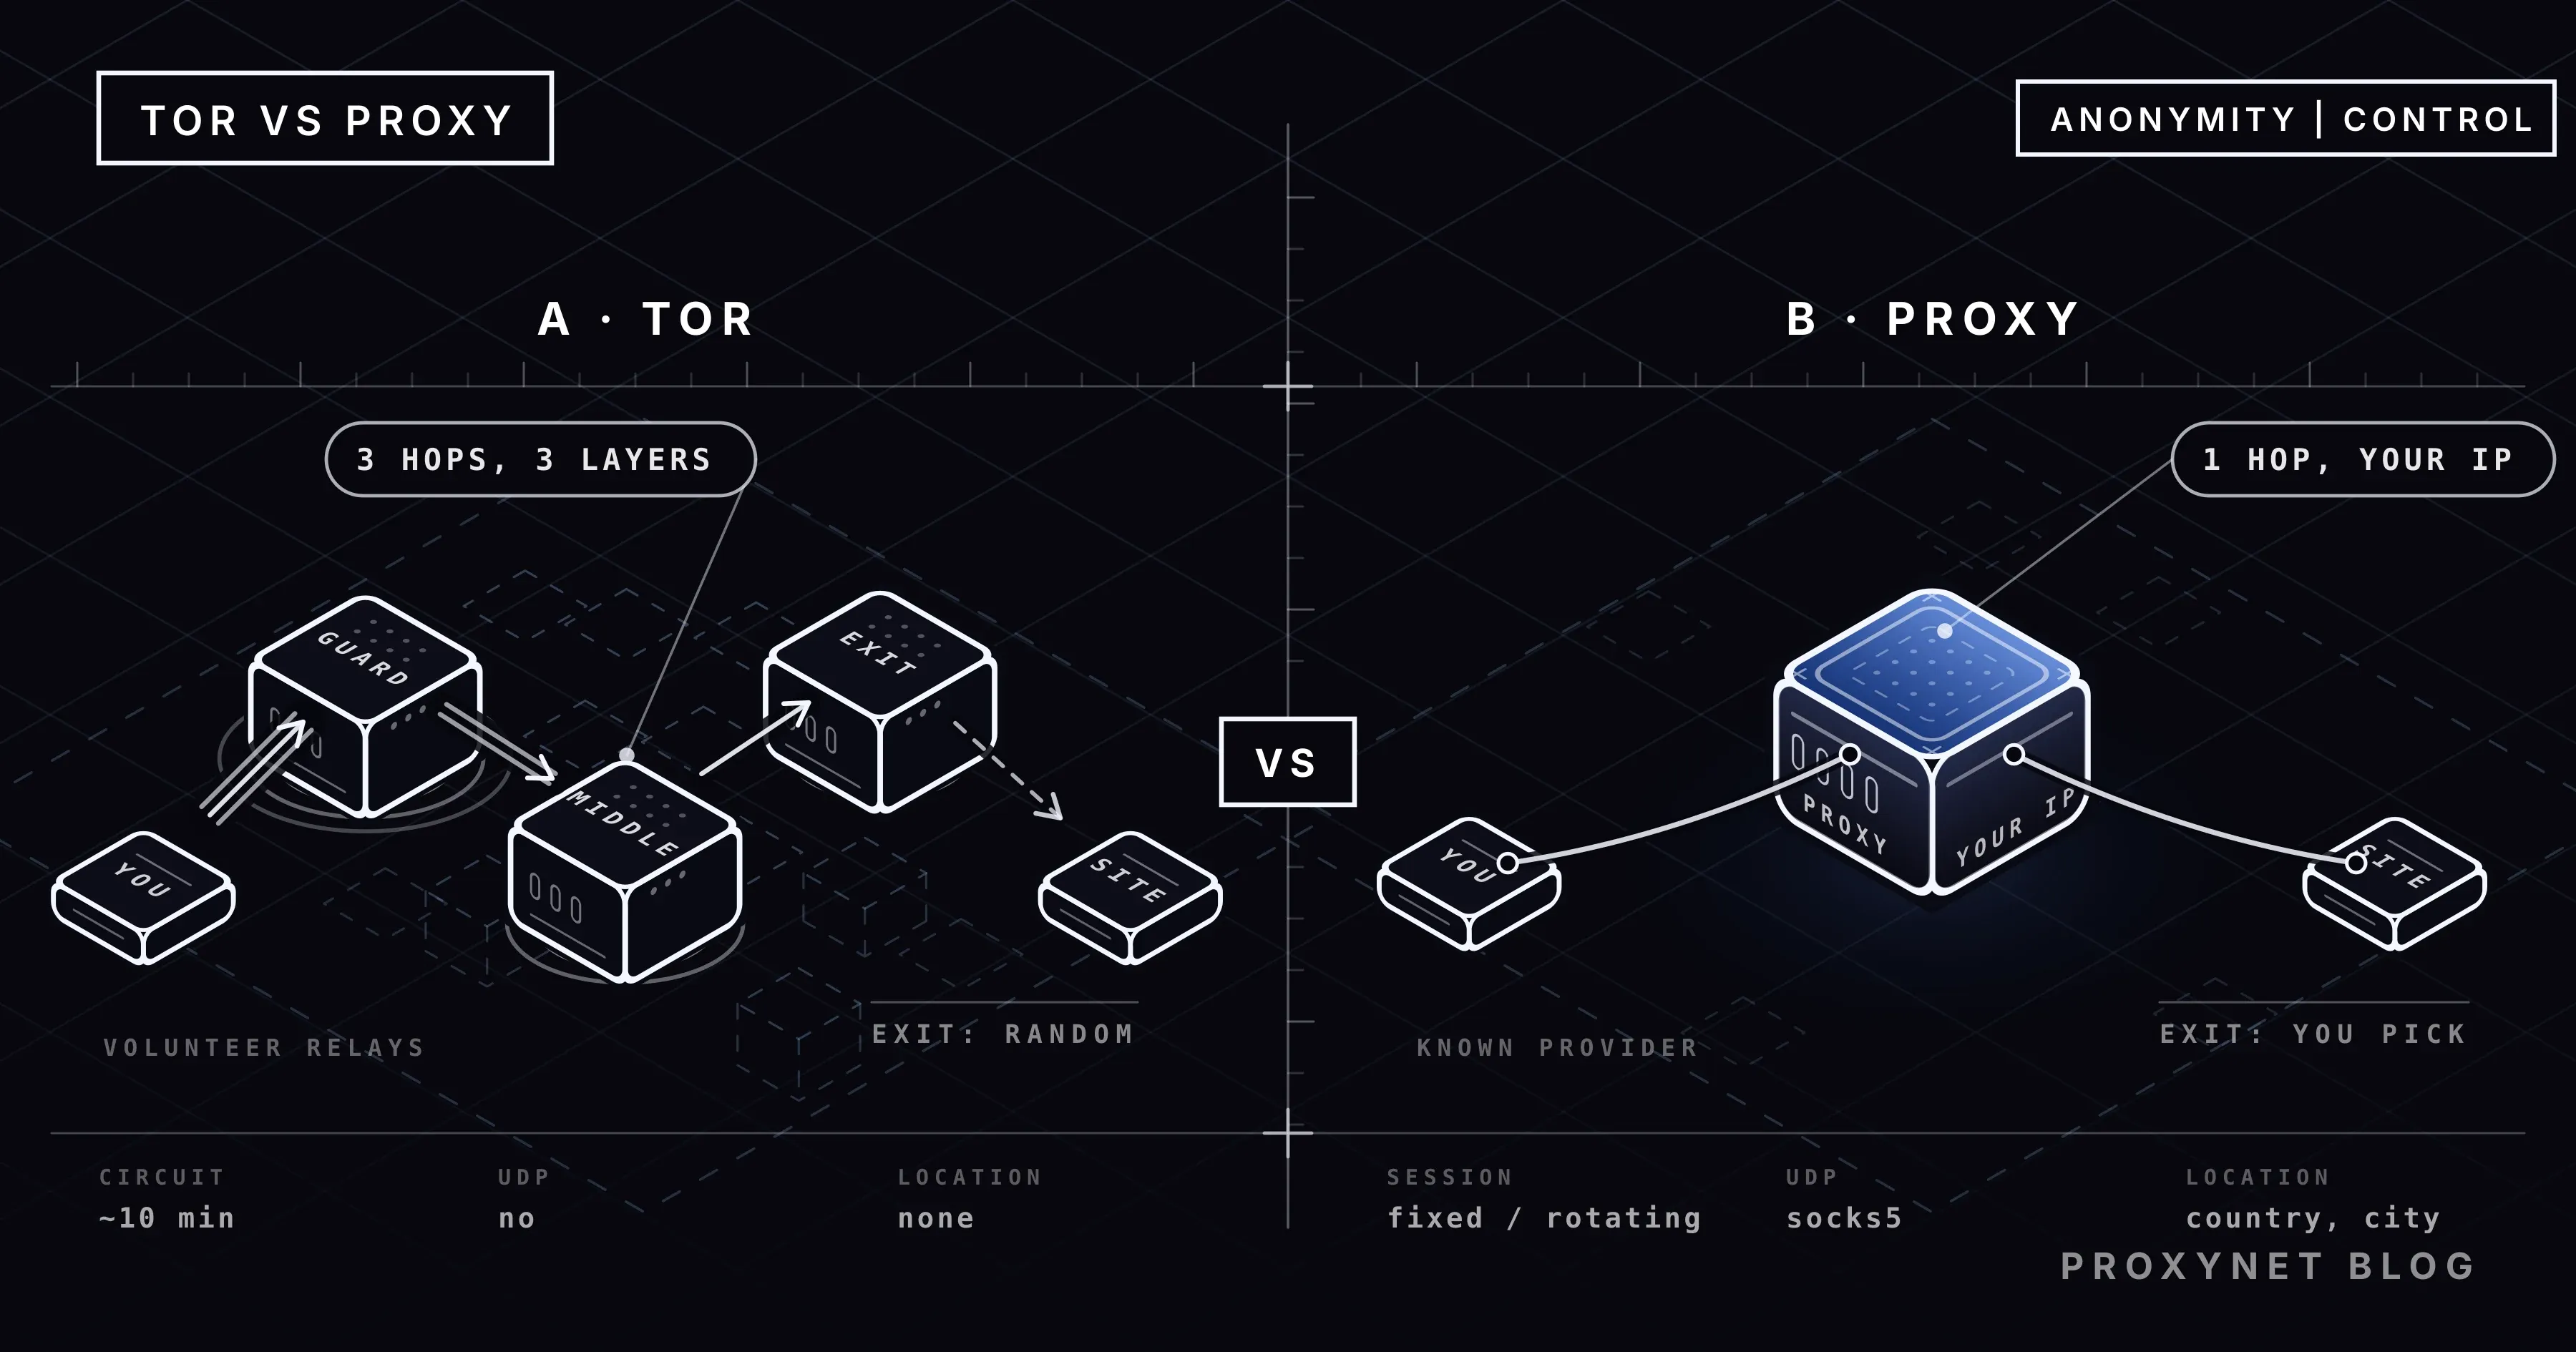
La «cebolla» del nombre describe el cifrado. Antes de abrir una conexión, tu ordenador elige tres repetidores y envuelve los datos en tres capas separadas; cada repetidor solo puede quitar la suya. La página de soporte del Proyecto Tor resume la diferencia con un proxy simple: con un proveedor de proxy típico todos entran y salen por el mismo servidor, y el proveedor sabe quién eres y qué navegas; Tor pasa tu tráfico por al menos tres servidores distintos con una capa de cifrado separada para cada repetidor (How is Tor different from other proxies?).
Una petición sigue este camino:
- Repetidor de entrada (guard). Tu ordenador se conecta directamente a este repetidor. Ve tu dirección IP real, pero los datos siguen envueltos en dos capas más, así que no puede saber adónde vas. El cliente elige al azar unos pocos repetidores para este primer salto y los conserva durante mucho tiempo, lo que reduce la probabilidad de que alguien que añada repetidores maliciosos a la red caiga en tu primer salto.
- Repetidor intermedio. Recibe los datos del repetidor de entrada, quita una capa más y los reenvía al repetidor de salida. No conoce ni a ti ni al destino.
- Repetidor de salida. Quita la última capa y envía la petición al sitio web desde su propia dirección IP. El sitio ve solo la dirección de este repetidor; el repetidor conoce el destino, pero no quién lo pidió.
- Rotación de circuito. La ruta de tres repetidores se llama circuito. Tor reutiliza un circuito que funciona para las conexiones nuevas durante unos diez minutos y después construye otro; un circuito que falla se sustituye de inmediato. Una conexión abierta de larga duración se queda en su circuito, porque mover un flujo de un circuito a otro daría a quien vigile una parte de la red oportunidades repetidas de asociarte con tu destino.
El precio de este diseño es la velocidad. El tráfico se cifra tres veces, cruza servidores de voluntarios en tres países distintos y esos servidores reparten su capacidad entre todos los que los usan.
¿El Navegador Tor y la red Tor son lo mismo?
No. La red Tor son los repetidores; el Navegador Tor (Tor Browser) es un navegador basado en Firefox preparado para usarla. Fija muchos ajustes, desde el tamaño de la ventana hasta las fuentes, para que todos sus usuarios se vean iguales y un sitio tampoco pueda reconocerte por la huella del navegador.
El límite importante es este: el Navegador Tor solo enruta su propio tráfico por Tor. La página de soporte del Proyecto Tor lo dice sin rodeos: cualquier otra aplicación de tu sistema, incluidos otros navegadores, no pasa por la red Tor ni está protegida; cada una necesita configurarse por separado (Does Tor Browser protect other applications?). Una aplicación de escritorio que corre en segundo plano sigue conectándose desde tu dirección real.
Dos botones del navegador también se confunden a menudo. «Nueva identidad» cierra todas las pestañas y ventanas, borra cookies e historial y usa circuitos nuevos para todas las conexiones. «Nuevo circuito Tor para este sitio» solo recarga la pestaña activa por un circuito nuevo; sirve para un repetidor de salida que no consigue llegar al sitio, y no borra nada.
¿Cómo funciona un proxy?
Un proxy es un único servidor intermediario entre tú y el sitio web. Tu navegador o tu código envía la petición al proxy, que la reenvía desde su propia dirección IP y te devuelve la respuesta. El sitio ve la dirección del proxy, no la tuya. La diferencia con Tor es estructural: hay un solo intermediario, y quien lo opera sabe de dónde viene tu tráfico y adónde va. La confianza en un proxy descansa, por tanto, en el proveedor, no en el protocolo: una empresa con la que tienes contrato y cuya política de registros has leído.
La misma estructura te da lo que Tor no da: control. Eliges el país, la ciudad y la línea de operador desde la que sales, mantienes una IP durante una sesión o la cambias en cada petición, y te autenticas con usuario y contraseña para que el acceso sea solo tuyo. Se configura en una línea de código y escala a miles de peticiones simultáneas.
Hay dos protocolos habituales. Un proxy HTTP está hecho para tráfico web y tuneliza las conexiones HTTPS con el método CONNECT. SOCKS5 trabaja a un nivel más bajo y transporta una conexión sin mirar su contenido; el RFC 1928, de marzo de 1996, define tres comandos: CONNECT para una conexión TCP, BIND para una conexión entrante y UDP ASSOCIATE para datagramas UDP. El mismo documento dice que el método de autenticación (ninguno, o usuario y contraseña) se negocia al inicio de la conexión y que el protocolo en sí no ofrece cifrado. Por eso un Proxies SOCKS5 es la opción para clientes de juegos y otras aplicaciones UDP.
Un sitio juzga un proxy por la red a la que pertenece su dirección. Las IP de centro de datos están registradas a nombre de instalaciones de hosting; son rápidas y baratas, pero los sitios saben que no son usuarios domésticos. Las IP residenciales pertenecen a conexiones domésticas reales y parecen un visitante corriente. Las IP ISP (residenciales estáticas) están registradas a nombre de un proveedor de internet pero alojadas en un centro de datos, y combinan el aspecto residencial con una dirección fija. Tor no ofrece esa elección: la IP del repetidor de salida es la que toque.
Diferencias principales entre Tor y un proxy
| Criterio | Tor | Proxy |
|---|---|---|
| Intermediarios | Al menos 3 repetidores de voluntarios | 1 servidor |
| Quién lo opera | Voluntarios que no conoces | Un proveedor con contrato |
| IP que ve el sitio | Un repetidor de salida aleatorio | La IP que elegiste |
| Elección de ubicación | Ninguna | País, ciudad, operador |
| Cifrado | 3 capas dentro de la red | Ninguno propio; lo aporta HTTPS |
| Velocidad | Baja, variable | Alta, predecible |
| UDP | No lo transporta | Lo transporta por SOCKS5 |
| Estabilidad de sesión | El circuito cambia cada 10 min aprox. | Fija, o nueva por petición |
| Autenticación | Ninguna | Usuario/contraseña, lista de IP permitidas |
| Reputación de la IP de salida | En una lista pública, CAPTCHA frecuentes | Limpia, según el tipo |
| Automatización | No está diseñado para ello | Fácil de añadir a código y herramientas |
| Propósito principal | Anonimato | Enrutamiento, escala, ubicación |
¿El nodo de salida puede ver mi tráfico?
Sí, la parte sin cifrar. Las tres capas de Tor solo rigen dentro de la red; cuando el repetidor de salida quita la última, tiene en sus manos la petición en sí. Por HTTP sin cifrar, la persona que opera el repetidor de salida puede leer el formulario que envías y la contraseña que contiene. El Proyecto Tor lo dice en su página de soporte: la información enviada por HTTP sin cifrar puede ser interceptada por los operadores de repetidores de salida; en sitios HTTPS, el tráfico que sale del repetidor de salida va cifrado y solo es visible el destino.
La misma regla se aplica a un proxy, donde un único intermediario transporta todo el tráfico. La diferencia es quién es ese intermediario: con Tor, un voluntario que no conoces; con un proxy, un proveedor con contrato. En ambos casos, HTTPS oculta el contenido al intermediario; ninguna de las dos herramientas lo sustituye.
Tor tiene un límite más. Quien pueda vigilar los dos extremos de la red puede cotejar los tiempos del tráfico que entra y del que sale. El Proyecto Tor lo llama correlación de tráfico y escribe que, en la práctica, sirve para confirmar a una persona que ya está bajo sospecha, no para descubrir otras nuevas. Mantener fijos los repetidores de entrada durante mucho tiempo es una defensa precisamente contra esto.
¿Por qué los sitios web muestran CAPTCHA al tráfico de Tor o lo bloquean?
Porque las direcciones IP de los repetidores de salida de Tor no son secretas. El propio Proyecto Tor publica la lista: su página para administradores de sitios, «I want to ban the Tor network», enlaza a la lista actual de repetidores de salida y a una versión consultable por DNS. La página sugiere medidas más acotadas que un bloqueo total, pero la lista está ahí y toda protección antibots la lee.
Cloudflare lo ha convertido en una regla explícita. En sus reglas de WAF y de acceso por IP, los nodos de salida de Tor son un código de «país» especial, T1; el propietario de un sitio puede permitirlo, bloquearlo o servir un desafío gestionado. La documentación de Privacy Pass de Cloudflare añade que los visitantes desde redes compartidas, VPN y Tor tienden a tener peor reputación de IP y pueden recibir una página de desafío antes de llegar al sitio. La función Onion Routing de la misma empresa, en cambio, sirve el sitio directamente dentro de la red Tor, de modo que un usuario de Tor nunca pasa por un nodo de salida y los desafíos interactivos van solo al tráfico de bots.
El mecanismo es simple. Miles de personas usan un mismo repetidor de salida al mismo tiempo; la página de soporte del Proyecto Tor explica que Google trata una ráfaga de consultas desde una sola IP de salida como rastreo automatizado y ralentiza esa dirección durante un rato. No es un fallo de Tor, sino una consecuencia del diseño: el anonimato viene de compartir una dirección con otros.
Con un proxy, la imagen se invierte. Una IP residencial pertenece a una conexión doméstica real y parece un visitante corriente de esa ciudad; no figura en ninguna lista pública. Si necesitas comprobar con regularidad cómo se ve una página desde una ciudad concreta, un Proxies residenciales existe exactamente para eso. Qué cabeceras añade un proxy a una petición, y por tanto si un sitio puede saber que usas uno, lo explicamos en nuestro artículo sobre proxies transparentes, anónimos y élite.
Velocidad, UDP y automatización: ¿dónde están los límites de Tor?
Tor transporta solo flujos TCP bien formados; los paquetes UDP no pueden enviarse por Tor, así que el tráfico de juegos, la mayoría de las videollamadas y otras aplicaciones UDP no funcionan a través de él. Del lado del proxy, el comando UDP ASSOCIATE de SOCKS5 existe exactamente para esto; los detalles están en nuestro artículo sobre qué es un proxy SOCKS5.
El Proyecto Tor es igual de claro con los torrents: no recomienda usar Tor con BitTorrent y explica en un artículo aparte por qué no es buena idea. Los clientes de torrent suelen ignorar la configuración de proxy y conectarse directamente, envían tu IP real al tracker y ralentizan para todos los demás una red que sostienen voluntarios.
El mismo razonamiento vale para la automatización de gran volumen. Un trabajo de scraping envía cientos de peticiones por minuto, mantiene una sesión durante mucho tiempo y necesita un país de salida concreto. En Tor el circuito cambia cada diez minutos, no puedes elegir el país, la IP de salida ya choca con CAPTCHA y la carga recae en una red que vive de donaciones y del tiempo de voluntarios. La herramienta construida para ese trabajo es un proxy: tú fijas la escala, tú la pagas y trabajas desde una dirección que no compartes con nadie.
¿Dónde encaja una VPN?
Una VPN lleva todo el tráfico de tu dispositivo por un túnel cifrado hasta el servidor de una empresa; en ese sentido está más cerca de un proxy que de Tor, porque vuelve a haber un único intermediario que conoces. Se diferencia de Tor en que ese intermediario lo ve todo, y de un proxy en que funciona por dispositivo y no por aplicación, y suele ofrecer una salida por país. Para proteger todo el dispositivo en el Wi-Fi de una cafetería, usa una VPN; para sacar una aplicación desde una dirección concreta, usa un proxy; para que ningún intermediario sepa quién eres, usa Tor. La comparación detallada está en nuestro artículo sobre proxy o VPN.
¿Cuándo Tor y cuándo un proxy?
Tor es la elección cuando lo que hay que proteger es tu identidad. El Proyecto Tor enumera entre sus usuarios a periodistas, investigadores, activistas de derechos humanos, denunciantes y supervivientes de abusos. El contacto de una periodista con su fuente no debe revelar de dónde salió; una investigadora no debe ser reconocida por el grupo que estudia. La velocidad es secundaria; lo importante es que ningún intermediario sepa quién eres.
Un proxy es la elección cuando lo importante es la tarea en sí. Monitorizar precios, verificar anuncios, comprobar resultados de búsqueda, probar un sitio desde distintas ciudades, dar a cada cuenta su propia dirección fija, jugar con baja latencia: todo esto necesita una dirección en un país o una ciudad concretos, con velocidad predecible, autenticación y automatización. Tu proveedor ya sabe quién eres; lo que ocultas no es tu identidad, sino la dirección que ve el sitio de destino.
De vez en cuando circulan recetas para encadenar las dos herramientas; nosotros no las damos. Decide qué problema estás resolviendo y elige la herramienta para ese problema.
Errores habituales
- Dar por hecho que todo el dispositivo está protegido mientras el Navegador Tor está abierto. Solo el tráfico del navegador pasa por Tor; el resto de aplicaciones sale desde tu dirección real.
- Escribir contraseñas en sitios HTTP sin cifrar a través de Tor. El repetidor de salida puede leer el contenido sin cifrar. Si la barra de direcciones no muestra HTTPS, no introduzcas nada sensible.
- Iniciar sesión por Tor y esperar seguir siendo anónimo. En cuanto inicias sesión, el sitio te reconoce por la cuenta, no por la IP. Lo mismo vale para un proxy.
- Pensar que un proxy te hace anónimo. Un proxy oculta tu IP al sitio de destino, no al proveedor. La confianza en un proxy descansa en el contrato.
- Usar Tor para scraping o torrents. El Proyecto Tor no lo recomienda; es lento, choca con CAPTCHA y desgasta una red de voluntarios.
- Fiarse del país del repetidor de salida. Elegir país no forma parte del diseño de Tor; si necesitas salir desde un país concreto, usa un proxy.
Guía de decisión
| Tu necesidad | Recomendación |
|---|---|
| Que ningún intermediario sepa quién eres | Tor |
| Periodismo, investigación, denuncias: protección de fuentes | Tor (con el Navegador Tor) |
| Cómo se ve una página desde una ciudad concreta | Proxy (residencial) |
| Monitorización de precios, verificación de anuncios, comprobación de SERP | Proxy (rotativo o residencial) |
| Una dirección fija y limpia para cada cuenta | Proxy (ISP) |
| Juegos o aplicaciones basadas en UDP | Proxy (SOCKS5) |
| Proteger todo el dispositivo en el Wi-Fi de una cafetería | VPN |
| Gestión de IP programable desde el código | Proxy |
| Torrents o scraping de gran volumen | Tor no; un proxy |
Preguntas frecuentes
¿Tor es un proxy?
Técnicamente, el cliente de Tor abre una interfaz SOCKS en tu ordenador y las aplicaciones se conectan a ella como si fuera un proxy; pero Tor en sí es una red de tres repetidores con cifrado separado en cada salto, no un único intermediario. Con un proxy, el proveedor sabe quién eres y qué navegas; en Tor, ningún repetidor sabe las dos cosas.
¿Tor es más seguro que un proxy?
Para el anonimato, sí, porque ningún intermediario te ve a ti y al destino a la vez. Para la privacidad del contenido, los dos dependen de HTTPS: por HTTP sin cifrar, tanto un repetidor de salida de Tor como un servidor proxy pueden leerlo. Con un proxy, la seguridad viene de la identidad y el contrato del proveedor; con Tor, del propio diseño.
¿Por qué Tor es tan lento?
El tráfico se cifra tres veces y pasa por tres servidores de voluntarios en países distintos que reparten su capacidad entre todos los que los usan. El Proyecto Tor dice que la red es mucho más rápida que antes, pero por diseño no se espera que iguale a un proxy de pago de un solo salto.
¿Un nodo de salida de Tor puede ver mi tráfico?
Puede ver la parte sin cifrar. Si te conectas por HTTPS, el repetidor de salida ve solo qué sitio visitas, no el contenido. Por HTTP sin cifrar puede leer el formulario y la contraseña que envías.
¿Los sitios web pueden saber que uso Tor?
Sí. El Proyecto Tor publica abiertamente la lista de IP de los repetidores de salida, e infraestructuras como Cloudflare marcan el tráfico de Tor como un «país» aparte con el código T1. Un sitio puede bloquearlo, mostrar una página de desafío o aceptarlo tal cual.
¿Puedo usar Tor para scraping?
No deberías. El circuito cambia cada diez minutos, no puedes elegir el país de salida, las IP de salida ya chocan con CAPTCHA y la carga recae en una red que sostienen voluntarios. Si necesitas peticiones autenticadas y escalables desde una ubicación concreta, la herramienta construida para eso es un proxy.
En resumen
Tor y los proxies se mencionan juntos, pero responden a preguntas distintas. Tor pasa tu tráfico por al menos tres repetidores de voluntarios con cifrado por capas para que ningún intermediario pueda asociarte con tu destino; el precio es una velocidad baja, CAPTCHA frecuentes porque las listas de salida son públicas, ausencia de UDP y ninguna elección de ubicación. Un proxy es un único intermediario de un proveedor que conoces; es rápido, eliges país y ciudad, está autenticado y se presta a la automatización, pero no promete anonimato. Para proteger tu identidad, elige Tor; para hacer un trabajo desde una dirección concreta y a escala, elige un proxy. Para escoger el tipo de IP que encaja con tu trabajo, consulta nuestras soluciones de proxy.