Yavaş açılan bir ürün sayfasında tarayıcınızın geliştirici araçlarını açıyor, protokol sütununu ekliyor ve sayfayı yeniliyorsunuz. Liste kendi içinde tutarlı değil: sayfa ve görseller h3 diyor, başka bir sunucudan gelen yazı tipi h2, eski bir izleme betiği ise http/1.1. Tek sayfa, HTTP'nin üç ayrı sürümü, hepsi yan yana yükleniyor.
Bu karışıklık normaldir ve bugünkü web'in nasıl çalıştığını iyi anlatır. Bu yazıda HTTP/1.1, HTTP/2 ve HTTP/3'ün her birinin neyi değiştirdiğini, sıra başı tıkanmasının ne olduğunu ve neden iki yeni sürüme yol açtığını, tarayıcının sürümü nasıl seçtiğini, bir sitenin hangi sürümü kullandığını nasıl göreceğinizi ve trafiğiniz bir proxy'den geçtiğinde sürüme ne olduğunu anlatıyoruz.
HTTP sürümlerinin ortak noktası nedir?
HTTP'nin bütün sürümleri aynı dili konuşur; değişen yalnız sözcüklerin paketlenip gönderilme biçimidir. Bir GET isteği, 404 durum kodu ya da Cache-Control başlığı üç sürümde de tam olarak aynı anlama gelir. Standartlar bu ayrımı net yapar: ortak anlamı RFC 9110 tanımlar, bu anlamın ağ üzerinde nasıl taşındığını ise her sürüm için ayrı bir belge. Bu yüzden bir web uygulamasının isteği hangi sürümün getirdiğini bilmesi gerekmez ve bir sunucu üç sürümü aynı anda konuşabilir.
HTTP/1.1 neyi değiştirdi?
HTTP/1.1 bağlantıları yeniden kullanılabilir hâle getirdi. MDN'deki HTTP tarihçesinin aktardığına göre ilk kez Ocak 1997'de yayımlanan bu sürümün en büyük yeniliği kalıcı bağlantıdır (persistent connection): bir yanıt geldikten sonra aynı TCP bağlantısı kapatılıp yeniden kurulmak yerine bir sonraki istek için açık kalır. Host başlığını da zorunlu yaptı; tek bir IP adresinin birçok web sitesine hizmet verebilmesi bu sayededir.
HTTP/1.1 metin tabanlı bir protokoldür: istek, GET /index.html HTTP/1.1 gibi okunabilir satırlar ve ardından gelen başlıklardan oluşur. Sınırı şudur: bir bağlantı aynı anda tek isteği işler ve sonraki istek, önceki yanıt tamamen gelene kadar bekler.
Yanıtları beklemeden art arda istek göndermek anlamına gelen pipelining bu sorunu çözmedi, çünkü sunucu yanıtları isteklerin geliş sırasıyla döndürmek zorundadır. Tarayıcılar her site için birkaç paralel bağlantı açarak, site sahipleri de dosyaları paketlere (bundle) ve tek görselde birleşmiş sprite'lara toplayarak bu sınırın etrafından dolaştı.
HTTP/2 neyi değiştirdi?
HTTP/2, birçok isteğin aynı bağlantıyı aynı anda paylaşmasını sağlar. Google'ın deneysel SPDY protokolünden doğan ve Mayıs 2015'te standartlaşan bu sürüm, HTTP'nin anlamını korur ama metin biçiminin yerine ikili (binary) bir biçim koyar. Standardın güncel metni Haziran 2022 tarihli RFC 9113 belgesidir.
Onu dört değişiklik tanımlar:
- İkili çerçeveleme. Her istek ve yanıt, sabit düzende küçük çerçevelere bölünür; makineler bunları metin satırlarından daha hızlı ve daha güvenilir biçimde ayrıştırır.
- Akışlar ve çoğullama (multiplexing). Her istek numaralı kendi akışını (stream) alır ve farklı akışların çerçeveleri tek TCP bağlantısında iç içe gönderilir. Yavaş bir yanıt, HTTP katmanında artık hızlı bir yanıtı bekletmez.
- Başlık sıkıştırma (HPACK). Tarayıcılar her istekte çerezler ve kullanıcı aracısı (user agent) gibi neredeyse aynı başlıkları gönderir. HPACK, bağlantıda daha önce gönderilen başlıkların bir tablosunu tutar ve tekrarları kısa referanslarla değiştirir.
- Sunucu itmesi (server push). Sunucu, tarayıcının henüz istemediği dosyaları da gönderebiliyordu. Uygulamada nadiren işe yaradı; Chrome'un duyurusu, push'un Chrome 106'da neden varsayılan olarak kapatıldığını anlatır ve yerine 103 Early Hints ile preload'u önerir.
HTTPS üzerinde tarayıcı ve sunucu, TLS el sıkışması sırasında ALPN (Application-Layer Protocol Negotiation) adlı bir uzantıyla ve h2 tanımlayıcısıyla HTTP/2'de anlaşır. Standart, iki taraf da karşısındakinin HTTP/2 konuştuğunu önceden biliyorsa şifresiz HTTP/2'ye hâlâ izin verir; ama düz bir HTTP/1.1 bağlantısını HTTP/2'ye yükseltmenin eski yolu artık kullanımdan kaldırılmıştır.
Sıra başı tıkanması (head-of-line blocking) nedir?
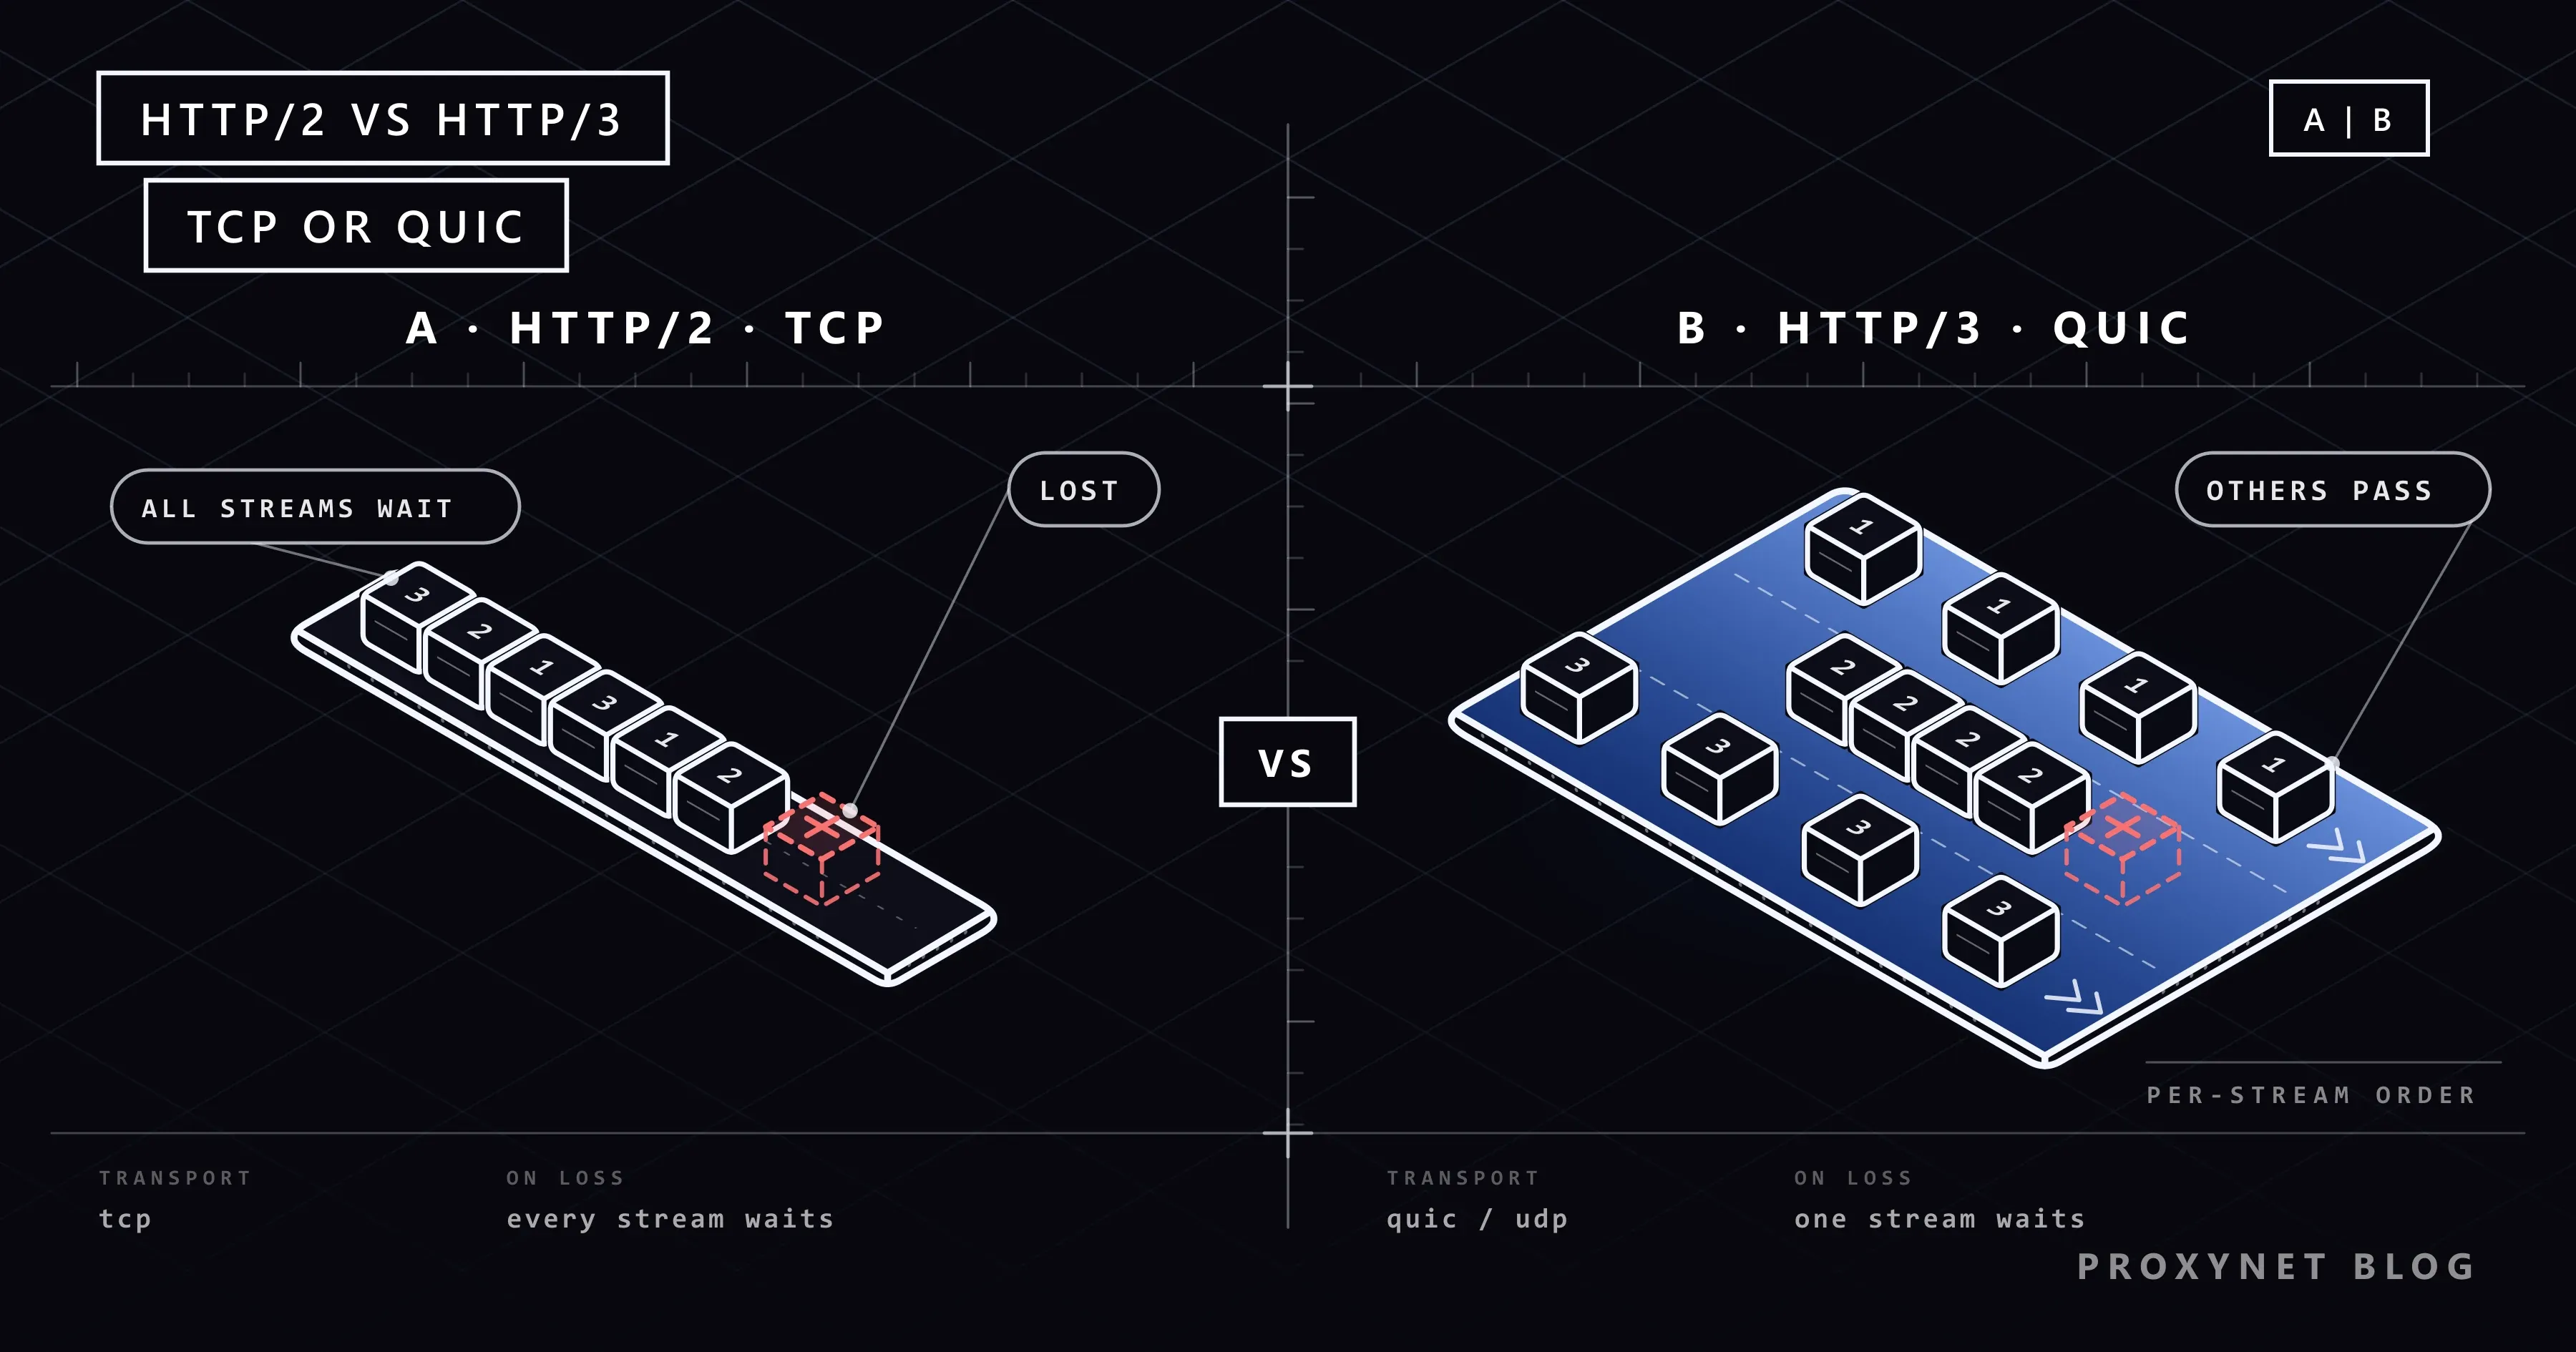
Sıra başı tıkanması, gecikmiş tek bir öğenin arkasında sıraya girmiş her şeyi bekletmesidir; tek şeritli bir yolun başında arızalanıp kalan bir araç gibi. İki ayrı katmanda görülür ve her yeni HTTP sürümü bunlardan birini ortadan kaldırdı.
- HTTP katmanında (HTTP/1.1). Bir bağlantı aynı anda tek bir istek-yanıt alışverişi taşır. İlk yanıt yavaşsa ikincisi hazır olsa bile bekler; tarayıcıların fazladan bağlantı açmasının nedeni budur.
- TCP katmanında (HTTP/2). HTTP/2 ilk sorunu giderir, ama bütün akışlar tek bir TCP bağlantısını paylaşır. TCP baytları kesin bir sırayla teslim eder; bir paket kaybolduğunda arkasındaki her şey yeniden gönderimi bekler, kayıp paketle hiçbir ilgisi olmayan akışların verisi de. RFC 9113, TCP'deki sıra başı tıkanmasının HTTP/2 ile çözülmediğini açıkça söyler.
- Ortak kuyruk yok (HTTP/3). QUIC sırayı her akışın kendi içinde korur, akışlar arasında korumaz; bu yüzden kaybolan paket yalnız ait olduğu akışı geciktirir.
Test makinemizde, yerelde çalışan küçük bir Node.js sunucusuna tek bağlantı üzerinden iki isteği birlikte gönderdik: yanıtlardan biri 2 saniye sürüyor, öteki hemen geliyordu. HTTP/1.1'de hızlı yanıt, yavaş olanın arkasında kalıp 2.015 ms sonra geldi; HTTP/2'de 4 ms sonra geldi. TCP katmanındaki tıkanma paket kaybı gerektirir; bu yüzden yerel bir testte değil, zayıf Wi-Fi ve mobil bağlantılarda ortaya çıkar.
HTTP/3 neyi değiştirdi?
HTTP/3, HTTP'yi TCP'den UDP üzerinde çalışan bir taşıma protokolü olan QUIC'e taşır. UDP paketleri teslim garantisi vermeden gönderir; QUIC güvenilir teslimi ve sıralamayı bunun üstüne kendisi ekler; bunu bütün bağlantı için değil, her akış için ayrı yapar. İki taşıma protokolü arasındaki farkı TCP ve UDP karşılaştırmamız anlatıyor.
QUIC, Mayıs 2021'de RFC 9000 olarak, HTTP/3 ise Haziran 2022'de RFC 9114 olarak yayımlandı. QUIC'e geçiş dört somut değişiklik getirir:
- Bağımsız akışlar. Her istek kendi QUIC akışında yol alır. Kaybolan paket yalnız kendi akışını durdurur; diğerleri teslim edilmeye devam eder.
- Yerleşik şifreleme. QUIC her zaman TLS 1.3 kullanır ve taşıma ile şifreleme el sıkışmalarını tek adımda birleştirir. Yeni bir bağlantı ilk isteğini tek bir gidiş-dönüş (round trip) süresinin ardından gönderebilir; daha önce bağlanmış bir istemci veriyi ilk pakette bile gönderebilir (0-RTT). Bu veri bir saldırgan tarafından tekrar oynatılabileceği için yalnız tekrarlanması zararsız istekleri taşımalıdır.
- Bağlantı taşıma (connection migration). QUIC bağlantısı IP adresiniz ve portunuzla değil, bağlantı kimlikleriyle (connection ID) tanınır. Telefonunuz Wi-Fi'dan mobil veriye geçtiğinde bağlantı baştan kurulmak yerine yeni yol üzerinden sürebilir.
- HPACK yerine QPACK. HPACK başlıkların sırayla gelmesine dayanır; QUIC akışlar arasında bu sırayı artık garanti etmediği için HTTP/3, QPACK adlı bir türev kullanır.
QUIC trafiği genellikle UDP 443 portundan geçer. Bazı güvenlik duvarları, antivirüs web filtreleri ve eski router'lar bu porttaki UDP'yi engeller ya da bozar; tarayıcı da bu durumda TCP üzerindeki HTTP/2'ye geri döner. Bu geri dönüş yarı yolda başarısız olursa Chrome bir hata gösterir; ayrıntısı err_quic_protocol_error yazımızda.
HTTP/1.1, HTTP/2 ve HTTP/3 karşılaştırması
| HTTP/1.1 | HTTP/2 | HTTP/3 | |
|---|---|---|---|
| Taşıma | TCP | TCP | UDP üzerinde QUIC |
| Mesaj biçimi | Metin | İkili çerçeve | İkili çerçeve |
| Bağlantı başına istek | Aynı anda bir | Çok, çoğullanmış | Çok, bağımsız akış |
| Sıra başı tıkanması | HTTP ve TCP katmanı | TCP katmanı | Yalnız akış içinde |
| Başlık sıkıştırma | Yok | HPACK | QPACK |
| Şifreleme | İsteğe bağlı (HTTPS) | Uygulamada TLS | Her zaman TLS 1.3 |
| Ağ değişince | Yeni bağlantı | Yeni bağlantı | Bağlantı taşınır |
| Standart | RFC 9112 | RFC 9113 | RFC 9114 |
Tarayıcı HTTP sürümünü nasıl seçer?
Tarayıcı HTTP/1.1 ile HTTP/2 arasındaki seçimi TLS el sıkışmasının içinde yapar, HTTP/3'ü ise sitenin kendisinden öğrenir. El sıkışmanın ilk mesajında konuştuğu protokolleri, örneğin h2 ve http/1.1'i listeler; sunucu da bunlardan birini seçer.
HTTP/3 bu yolla seçilemez, çünkü tarayıcının onu daha TCP bağlantısını açmadan bilmesi gerekir. Bunu ona söylemenin iki yolu vardır:
- Alt-Svc başlığı. Sunucu sıradan bir yanıta
alt-svc: h3=":443"; ma=86400gibi bir başlık ekler. Anlamı şudur: "HTTP/3, UDP 443 portunda kullanılabilir, bunu bir gün boyunca hatırla." Tarayıcı sonraki isteklerde QUIC'i dener. - HTTPS DNS kaydı. Daha yeni bir DNS kayıt türü (RFC 9460)
alpn=h3bilgisini taşıyabilir; tarayıcı HTTP/3'ü daha adresi sorgularken öğrenir ve ilk istekten itibaren kullanabilir.
Bir siteye yapılan ilk isteğin çoğu zaman h2, sonrakilerin h3 görünmesinin nedeni budur. Girişteki örnek sayfada bir bozukluk yok: her sunucu kendi seçimini yapmış.
Bir sitenin hangi HTTP sürümünü kullandığını nasıl görürsünüz?
Tarayıcınızın geliştirici araçları her isteğin sürümünü gösterir. Chrome'da ya da Edge'de:
- Sayfayı açın, F12'ye basın (Mac'te Cmd+Option+I) ve Ağ panelini seçin.
- İstek tablosunun başlık satırına sağ tıklayın ve protokol sütununu işaretleyin.
- Sayfayı yenileyin.
http/1.1,h2veh3üç sürümü gösterir.
Terminalde curl, tek bir isteğin sürümünü yazdırabilir:
curl -s -o /dev/null -w "%{http_version}\n" https://example.com
curl -sI https://example.com
İlk komut 1.1, 2 ya da 3 yazar; ikincisinde h3 içeren bir alt-svc satırı, sitenin HTTP/3 sunduğu anlamına gelir. curl'ün hangi sürümleri kullanabileceği nasıl derlendiğine bağlıdır: curl -V bunları Features satırında HTTP2 ve HTTP3 olarak listeler.
Windows 11 test makinemizde bu ayrım gerçekten karşımıza çıktı. Windows'la birlikte gelen curl'de (8.22.0) bu iki özellik de yok; --http2 "the installed libcurl version does not support this" hatasıyla durdu ve ilk komut 1.1 yazdı. Oysa example.com başlıklarında alt-svc: h3=":443"; ma=86400 vardı ve Node.js'ten h2 önererek açtığımız TLS bağlantısında sunucu h2 seçti. Site üç sürümü de sunuyor; ne gördüğünüzü araç belirliyor.
HTTP/3 her zaman HTTP/2'den hızlı mı?
Hayır; HTTP/3 en çok ağın zayıf olduğu yerde işe yarar. Kazancı, bağlantıyı daha az gidiş-dönüşle açmasından, paket kaybında TCP katmanındaki tıkanmayı yaşamamasından ve ağ değişince kopmayan bağlantılarından gelir; bu yüzden baz istasyonları arasında geçiş yapan telefonlarda, kalabalık Wi-Fi ağlarında ve paket kaybı olan uzak bağlantılarda kendini gösterir.
Neredeyse hiç kayıp olmayan kararlı bir kablolu hatta ikisi genellikle aynı hissettirir. UDP'nin engellendiği ya da kısıtlandığı yerde ise tarayıcı QUIC'i dener, vazgeçer ve geri döner; bu da zaman kaybettirir. Sayfalarınızı ziyaretçilerinizin gerçekten kullandığı ağlarda ölçün.
Proxy üzerinden hangi HTTP sürümünü alırsınız?
Çoğu proxy üzerinden web sitesine HTTP/2 ya da HTTP/1.1 ile ulaşırsınız, çünkü olağan proxy tüneli TCP üzerinde çalışır. https:// ile başlayan bir adres için istemci proxy'ye bir CONNECT isteği gönderir; proxy siteye bir TCP bağlantısı açar ve baytları okumadan aktarır. TLS ve onun içindeki HTTP sürümü, doğrudan istemcinizle web sitesi arasında belirlenir. HTTPS Proxy ürünümüz de bu şekilde, HTTP CONNECT tünelleriyle çalışır.
HTTP/3'ün siteye ulaşmak için UDP'ye ihtiyacı vardır ve bir TCP tüneli onu taşıyamaz. RFC 9298 (2022), UDP'yi bir HTTP proxy'si üzerinden tünellemenin yolu olan CONNECT-UDP'yi tanımlar; SOCKS5 de UDP aktarabilir ve SOCKS5 Proxy ürünümüz bunu UDP'yi kendisi gönderen uygulamalar için yapar.
Tarayıcılar bugün web sayfaları için bu iki yoldan hiçbirini kullanmaz: Chromium'un proxy belgeleri, bir HTTPS proxy'sine açılan bağlantının HTTP/2'de anlaşabileceğini ama QUIC'te anlaşamayacağını ve Chrome'un SOCKS5 desteğinin UDP aktarmadığını belirtir.
Yani doğrudan ziyarette h3 görünen bir sitenin proxy üzerinden h2 görünmesi bir arıza değil, beklenen bir durumdur. Proxy protokolleri arasında başka nedenlerle seçim yapıyorsanız SOCKS ve HTTP proxy rehberimiz ikisini karşılaştırıyor.
HTTP sürümleriyle nerede karşılaşırsınız?
- Web'de gezinirken. Büyük sitelerin ve CDN'lerin birçoğu güncel Chrome, Edge ve Firefox'a HTTP/3 sunar; diğerleri HTTP/2'de kalır.
- API'lerde ve komut satırı araçlarında. Birçok HTTP istemci kütüphanesi ve betik hâlâ varsayılan olarak HTTP/1.1 kullanır.
- Mobil uygulamalarda. Kararsız ağlardaki uygulamalar QUIC'in bağlantı taşıma özelliğinden en çok yararlananlardır.
- Proxy'lerde ve kurumsal ağlarda. Yalnız TCP'ye izin veren tüneller ve güvenlik duvarları trafiği HTTP/2'de ya da HTTP/1.1'de tutar.
Sık yapılan hatalar
- Yeni sürümün sayfanın anlamını değiştirdiğini sanmak. HTTP/3 üzerinden gelen
403, HTTP/1.1'deki403ile aynıdır. - HTTP/2 için her şeyi tek pakette toplamak. Dev paketler ve sprite'lar HTTP/1.1 dönemine ait çözümlerdi; çoğullama varken küçük dosyalar önbellekte daha iyi çalışır.
- HTTP/3'ü açıp UDP 443'ü açmamak.
Alt-Svcbu durumda güvenlik duvarının kapalı tuttuğu bir kapıyı duyurur; her tarayıcı denemek ve geri dönmek zorunda kalır. - Tek bir hata yüzünden QUIC'i kalıcı olarak kapatmak. Kapatmak teşhis için yararlı bir denemedir, kalıcı bir ayar değildir.
- HTTP/2 konuşamayan bir curl derlemesiyle test etmek. Sonucun
1.1çıkması sunucudan değil, araçtan kaynaklanır.
Karar rehberi
| Durumunuz | Ne yapmalı |
|---|---|
| Bir web siteniz var | TCP'de HTTP/2 sunun, sunucunuz ya da CDN'iniz destekliyorsa HTTP/3 ekleyin |
| Ziyaretçileriniz çoğunlukla mobilde | HTTP/3'ü açın, UDP 443'ü açık tutun |
| Tek bir ağda HTTP/3 hatası | QUIC kapalıyken test edin, sonra güvenlik duvarını ya da filtreyi düzeltin |
| Betikler için API istemcisi | Çoğu istek hacmi için HTTP/1.1 ya da HTTP/2 yeterli |
| Hangi sürümü aldığınızı görmek | Geliştirici araçlarında protokol sütunu ya da curl -w "%{http_version}" |
| Trafik proxy'den geçiyor | CONNECT tüneli içinde HTTP/2 ya da HTTP/1.1 bekleyin |
Sıkça sorulan sorular
HTTP/3, HTTP/2'den daha hızlı mı?
Mobil ve paket kaybı olan ağlarda çoğu zaman evet, temiz bir kablolu hatta genellikle fark azdır. Kaybın az olduğu yerde ikisi yaklaşık aynı performansı verir; UDP engelliyse geri dönüş yüzünden HTTP/3 daha yavaş bile kalabilir.
HTTP/2 için HTTPS şart mı?
Standart bunu şart koşmaz, ama tarayıcılar HTTP/2'de TLS el sıkışması içinde anlaştığı için web'de HTTP/2 HTTPS üzerinden gelir. Şifresiz HTTP/2, aynı ağ içinde birbiriyle konuşan servisler gibi iki tarafın da karşısındakinin desteğini önceden bildiği durumlar içindir. HTTP/3'ün ise şifresiz bir biçimi hiç yoktur, çünkü QUIC her zaman TLS 1.3 kullanır.
HTTP/1.1 hâlâ kullanılıyor mu?
Evet, yaygın olarak. Birçok komut satırı aracı, betik, gömülü cihaz ve eski sunucu onu kullanır; proxy tünelleri de çoğu zaman bir HTTP/1.1 CONNECT isteğiyle kurulur. HTTP/2 ya da HTTP/3 sunan web sunucuları, daha yenisini kullanamayan istemciler için HTTP/1.1'i de normalde kabul etmeye devam eder.
Multiplexing ile pipelining arasındaki fark nedir?
Pipelining (HTTP/1.1) birkaç isteği beklemeden gönderir, ama yanıtlar sırayla dönmek zorundadır; yavaş tek bir yanıt geri kalanları bekletir. Çoğullama (HTTP/2 ve HTTP/3) istekleri ve yanıtları akış numarası taşıyan çerçevelere böler ve bunları iç içe gönderir; böylece yanıtlar hangisi hazırsa o sırayla gelir.
Tarayıcıda QUIC'i ya da HTTP/3'ü kapatmalı mıyım?
Yalnız bir sorunu teşhis etmek için. Bir site tek bir ağda QUIC hatası veriyorsa QUIC'i deneme amacıyla kapatmak, sorunun UDP'den kaynaklanıp kaynaklanmadığını gösterir; ardından nedeni düzeltip yeniden açın. QUIC kapalıyken de tarayıcınız her siteyi HTTP/2 ya da HTTP/1.1 ile yükler.
Bir sunucu HTTP/1.1, HTTP/2 ve HTTP/3'ü aynı anda destekleyebilir mi?
Evet, HTTP/3 sunan bir sitenin olağan kurulumu budur. Sunucu HTTP/1.1 ve HTTP/2 için TCP 443 portunu, HTTP/3 için UDP 443 portunu dinler ve HTTP/3'ü bir Alt-Svc başlığıyla duyurur. Örneğin nginx'te HTTP/3, 1.25.0 sürümünden beri bulunan, hâlâ deneysel olarak işaretlenen ve varsayılan derlemeye dahil edilmeyen bir modülle gelir.
Özet
HTTP/1.1, HTTP/2 ve HTTP/3 aynı istekleri aynı anlamla taşır; değişen, teslim biçimidir. HTTP/1.1 her bağlantıda aynı anda tek istek işler, HTTP/2 çok sayıda isteği tek TCP bağlantısında çoğullar, HTTP/3 ise UDP üzerindeki QUIC'e geçerek kaybolan paketin yalnız kendi akışını durdurmasını sağlar. Tarayıcılar sürümü her sunucu için ayrı seçer; tek bir sayfada üç sürümün birden görünmesi bundandır. Trafiğiniz bir proxy'den geçtiğinde tünel içinde HTTP/2 ya da HTTP/1.1 bekleyin; araçlarınızın ihtiyaç duyduğu protokolü proxy ürünlerimiz arasından seçebilirsiniz.