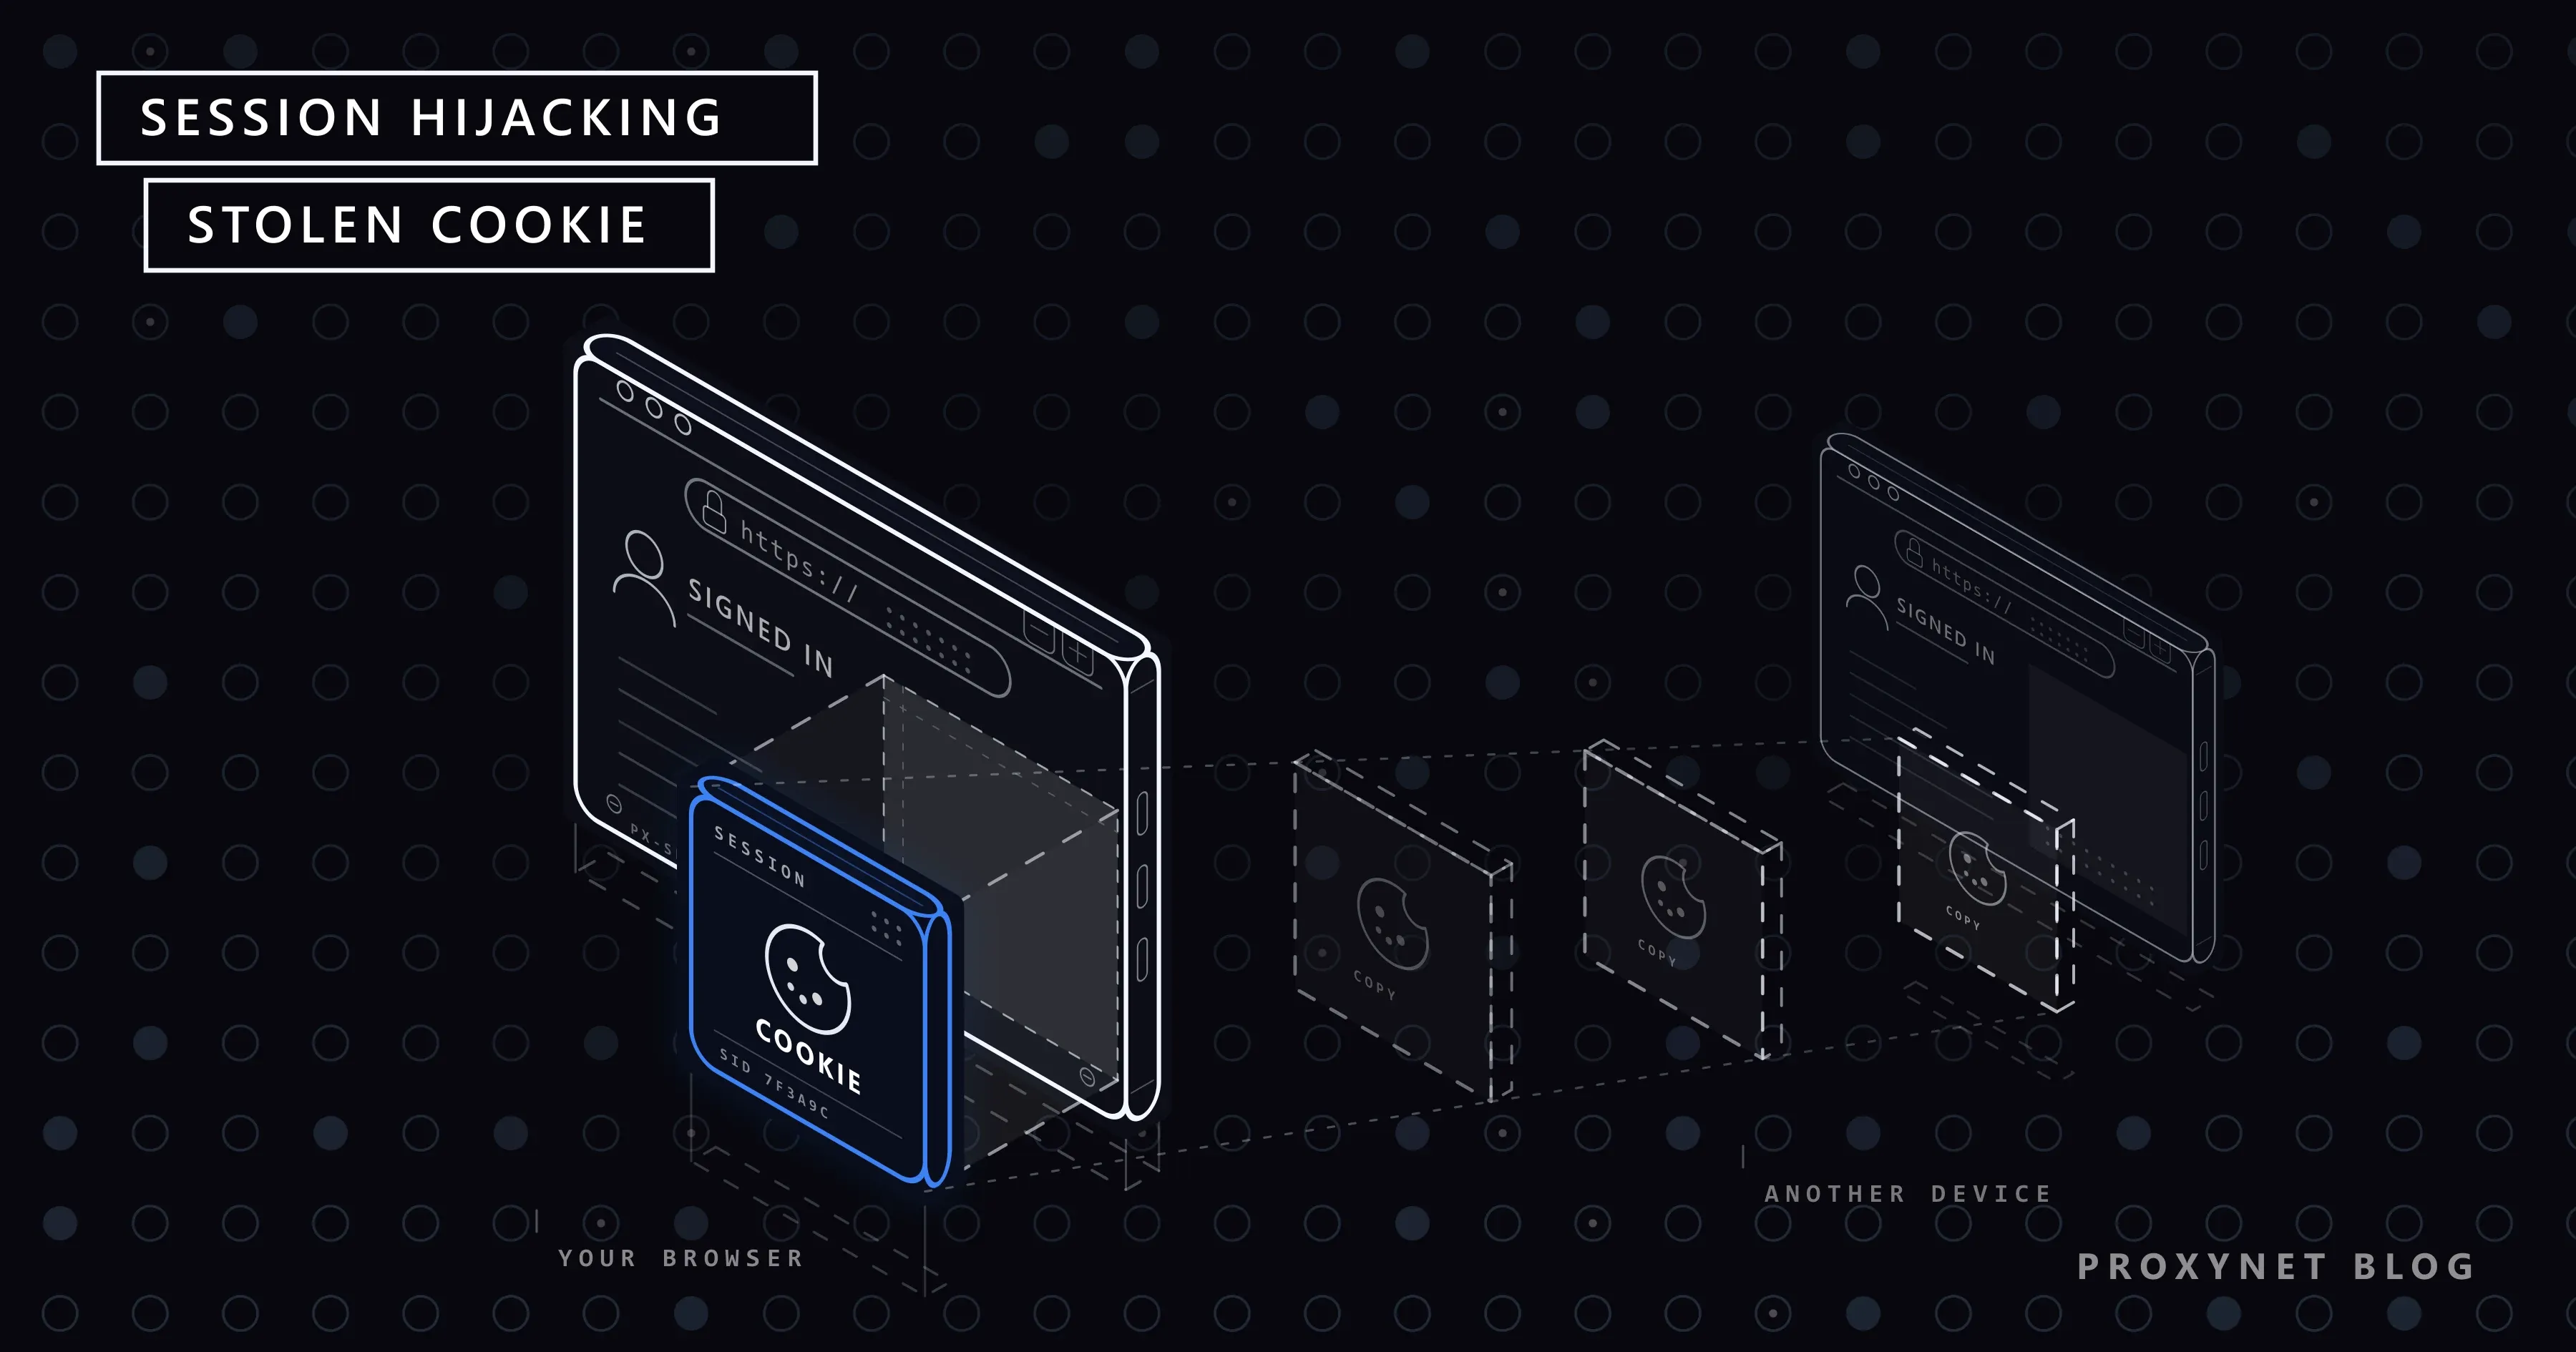
Ihr E-Mail-Anbieter meldet eine „neue Anmeldung“ aus einem Land, in dem Sie nie waren. Ihr Passwort ist lang und wird nirgendwo sonst verwendet, die Zwei-Faktor-Authentifizierung ist eingeschaltet, erraten hat also niemand etwas. Was Ihren Computer höchstwahrscheinlich verlassen hat, ist nicht das Passwort, sondern das kleine Cookie, das Ihr Browser nach der Anmeldung erhalten hat. Wer eine Kopie dieses Cookies hat, ist für die Website, soweit sie es erkennen kann, Sie selbst.
Dieser Beitrag erklärt, was ein Sitzungscookie ist, wie es gestohlen wird (zuerst durch Infostealer, weil die meisten Fälle dort beginnen), warum es an der Zwei-Faktor-Authentifizierung vorbeikommt und was Sie tun sollten. Eigene Abschnitte behandeln, was Website-Betreiber einstellen sollten und warum Websites auf die IP-Adresse und das Gerät hinter einer Sitzung achten.
Was ist Session Hijacking?
Session Hijacking, auch Cookie Hijacking oder Sitzungsdiebstahl genannt, ist die Übernahme einer Websitzung, die ein echter Nutzer gestartet hat. Der Angreifer kommt nicht über die Login-Seite herein. Er verwendet den Anmeldenachweis wieder, den die Website danach ausgegeben hat.
Das OWASP Session Management Cheat Sheet erklärt, warum das zählt: Sobald eine Sitzung besteht, ist ihre ID „vorübergehend gleichwertig mit der stärksten Authentifizierungsmethode, die die Anwendung verwendet“. Haben Sie sich mit Passwort und Sicherheitsschlüssel angemeldet, ist das Cookie so viel wert wie beides, solange es gültig bleibt.
Was ist ein Sitzungscookie, und warum lohnt sich der Diebstahl?
Websites fragen nicht bei jedem Klick nach Ihrem Passwort. Nach der Anmeldung erzeugt der Server einen langen Zufallswert, die Sitzungs-ID (Session ID), und schickt ihn in einem Cookie an Ihren Browser; der Browser sendet ihn bei jeder Anfrage zurück. Das funktioniert wie eine Schlüsselkarte im Hotel: Die Rezeption prüft Ihren Ausweis einmal, danach öffnet die Karte die Tür, bis sie abläuft.
Apps machen dasselbe mit Access- und Refresh-Tokens. Die Set-Cookie-Referenz von MDN verwendet „Sitzungscookie“ (session cookie) im engen Sinn für ein Cookie ohne Ablaufdatum, das beim Schließen des Browsers gelöscht wird. Login-Cookies leben oft länger: „Angemeldet bleiben“ hält sie wochenlang gültig, und genau das macht eine gestohlene Kopie nützlich.
Wie funktioniert Session Hijacking?
- Sie melden sich an, mit Passwort und einem Code oder einer Bestätigung auf dem Smartphone. Nur in diesem Moment wird die Zwei-Faktor-Authentifizierung geprüft.
- Die Website gibt ein Sitzungscookie aus. Ab jetzt hält allein dieses Cookie Sie angemeldet.
- Eine Kopie entgleitet Ihrer Kontrolle. Malware liest den Cookie-Speicher des Browsers aus, eine gefälschte Login-Seite reicht Ihre Anmeldung weiter und behält das Cookie, oder ein Fehler auf der Website legt es offen.
- Die Kopie wird anderswo verwendet. Der Server sieht eine gültige Sitzung und fragt nach nichts. MITRE ATT&CK, der öffentliche Katalog von Angriffstechniken, schreibt, dass dies „manche Protokolle der Multi-Faktor-Authentifizierung umgeht, da die Sitzung bereits authentifiziert ist“ (T1550.004). Sicherheitsteams nennen das „Pass the Cookie“.
- Der Angreifer setzt sich fest: eine neue Wiederherstellungs-E-Mail, eine Weiterleitungsregel, Einkäufe, bevor die Sitzung abläuft.
Die Abwehr setzt bei Schritt 3 an (die Kopie darf nicht hinausgelangen), bei Schritt 4 (sie muss anderswo nutzlos sein) und bei Schritt 5 (den Angriff schnell bemerken).
Wie stehlen Angreifer Sitzungscookies?
| Methode | Worauf sie beruht | Wichtigste Abwehr |
|---|---|---|
| Infostealer-Malware | Ein infizierter Download oder ein eingefügter Befehl auf Ihrem Computer | Sauberes Gerät, gerätegebundene Sitzungen |
| Adversary-in-the-Middle-Phishing | Sie melden sich auf einer nachgemachten Seite an, die zur echten Website weiterreicht | Passkeys oder ein Sicherheitsschlüssel |
| Cross-Site-Scripting (XSS) | Ein Fehler lässt ein eingeschleustes Skript in den Seiten der Website laufen | HttpOnly-Cookies |
| Session Sniffing (Mitlesen) | Das Cookie läuft über unverschlüsseltes HTTP | Durchgehend HTTPS, Secure-Flag |
| Session Fixation | Die Website behält nach dem Login dieselbe ID | Eine neue ID bei jeder Anmeldung |
| Vorhersagbare oder geleakte IDs | Erratbare IDs oder IDs in URLs und Logs | Lange Zufalls-IDs, nur in Cookies |
Phishing, das die Anmeldung weiterreicht. Manche Phishing-Seiten schalten sich zwischen Sie und die echte Website, reichen Passwort und Code durch und behalten das Sitzungscookie, das die echte Website zurückgibt; MITRE führt diesen Weg über einen „bösartigen Proxy“ unter dem Diebstahl von Web-Sitzungscookies. Passkeys vereiteln das: Die FIDO Alliance beschreibt sie als phishing-resistente Anmeldedaten, die an Ihr Konto auf genau einer Website gebunden sind.
Cross-Site-Scripting. Ein Skript, das über einen Fehler in die Seiten einer Website eingeschleust wurde, läuft so, als hätte die Website es selbst geschrieben, und kann jedes Cookie ohne HttpOnly-Flag lesen.
Session Sniffing. In einem Netzwerk, das Sie nicht kontrollieren, lässt sich unverschlüsselter Datenverkehr mitlesen; HTTPS schließt diese Lücke für das Cookie, und Ist öffentliches WLAN sicher? zeigt, was trotzdem sichtbar bleibt. Um HTTPS-Verkehr zu lesen, muss Ihr Gerät einem zusätzlichen Root-Zertifikat vertrauen. Entwickler fügen eines absichtlich hinzu, um mit einem MITM-Proxy auf dem eigenen Rechner Fehler zu suchen; installieren Sie nie eines, nur weil ein Netzwerk oder eine Website Sie dazu auffordert.
Was ist ein Infostealer, und wie kommt er an der 2FA vorbei?
Ein Infostealer ist Malware, die gespeicherte Daten von einem Computer kopiert und innerhalb von Minuten verschickt: Browser-Passwörter, Cookies, Einträge der automatischen Formularausfüllung, Krypto-Wallets und App-Tokens. Die Beute, ein sogenanntes Stealer-Log, wird in großen Mengen verkauft.
Eine gemeinsame Warnung von FBI und CISA zum Infostealer LummaC2 vom 21. Mai 2025 listet auf, was solche Malware mitnimmt, von „Finanz-Zugangsdaten“ bis zu „Angaben zur Multi-Faktor-Authentifizierung (MFA)“, und wie sie auf den Rechner gelangt: über Phishing-E-Mails, gefälschte oder gecrackte Software und gefälschte CAPTCHA-Seiten. Solche Seiten fordern den Besucher auf, Windows-Taste + R zu drücken, mit Strg + V einzufügen und die Eingabetaste zu drücken, wodurch der Befehl des Angreifers ausgeführt wird. Keine echte „Sind Sie ein Mensch?“-Prüfung verlangt so etwas.
Die Zwei-Faktor-Authentifizierung hilft nicht mehr, sobald das Cookie weg ist, denn das Cookie ist das Ergebnis einer Anmeldung, die die 2FA bereits bestanden hat. Ende August 2026 meldete Anthropic Claude-Nutzer ab, deren Sitzungen von Infostealern auf ihren eigenen Computern kopiert worden waren, mit dem Hinweis, dass die Abmeldung „die Malware nicht entfernt“ (Help Net Security). Solange das Gerät infiziert bleibt, wird auch die nächste Sitzung kopiert.
Have I Been Pwned nimmt ebenfalls Stealer-Logs auf: Bestätigen Sie Ihre E-Mail-Adresse über den kostenlosen Benachrichtigungsdienst, um die Websites zu sehen, bei denen Ihre Adresse aufgetaucht ist, und behandeln Sie jede davon als kompromittiert.
Session Hijacking vs. Credential Stuffing, Phishing und CSRF
| Angriff | Was der Angreifer bekommt | Stoppt 2FA den Angriff? |
|---|---|---|
| Session Hijacking | Eine angemeldete Sitzung (Cookie oder Token) | Nein, die Sitzung hat die 2FA bereits bestanden |
| Credential Stuffing | Ein geleaktes Passwort, auf anderen Websites ausprobiert | Ja, in den meisten Fällen |
| Passwort-Phishing | Ihr Passwort, manchmal einen Einmalcode | Codes lassen sich weiterreichen; Passkeys stoppen es |
| Cross-Site-Request-Forgery (CSRF) | Eine einzelne Aktion, über Ihren eigenen Browser ausgelöst | Nein; SameSite-Cookies und CSRF-Tokens stoppen sie |
Bei CSRF verlässt das Cookie Ihren Browser nie; Session Hijacking bringt es auf einen anderen Rechner.
Anzeichen, dass Ihre Sitzung gekapert wurde
- Eine Warnung zu einer „neuen Anmeldung“, die Sie nicht ausgelöst haben, oder ein unbekanntes Gerät in der Liste der aktiven Sitzungen Ihres Kontos.
- Änderungen, die Sie nicht vorgenommen haben: Wiederherstellungs-E-Mail oder -Telefonnummer, Weiterleitungsregeln, verbundene Apps, Zahlungsmethoden.
- Nachrichten oder Bestellungen, die Sie nicht abgeschickt haben, oder ein Guthaben oder Nutzungskontingent, das schrumpft, während Sie nicht da sind.
- Eine Abmeldung ohne Vorwarnung, manchmal weil die Website eine zweite Kopie Ihrer Sitzung bemerkt hat.
Eine Anfrage der Zwei-Faktor-Authentifizierung, die Sie nicht angefordert haben, bedeutet etwas anderes: Jemand kennt Ihr Passwort. Lehnen Sie sie ab und ändern Sie dieses Passwort.
Was tun, wenn Ihre Sitzung gestohlen wurde?
- Zuerst das Gerät bereinigen. Führen Sie mit Ihrer Sicherheitssoftware einen vollständigen Scan durch; findet sie einen Infostealer oder sind Sie unsicher, sichern Sie Ihre Dateien und installieren Sie das Betriebssystem neu. Sonst kopiert die Malware einfach Ihre nächste Sitzung.
- Alle Sitzungen von einem sauberen Gerät aus beenden. Bei einem Google-Konto: Google-Konto > Sicherheit und Anmeldung > Meine Geräte > Alle Geräte verwalten, dann jedes unbekannte Gerät auswählen und Abmelden wählen (Anleitung von Google). Die meisten großen Dienste haben eine ähnliche Liste.
- Das Passwort ändern. Google meldet Sie dann überall ab, außer auf einigen Geräten, die seine Hilfeseite zum Passwort aufführt; andere Dienste halten alte Sitzungen womöglich am Leben, deshalb gehört Schritt 2 trotzdem dazu.
- Prüfen, was zurückgelassen wurde: Wiederherstellungsdaten, E-Mail-Weiterleitungen, verbundene Apps, Zahlungsmethoden. Fügen Sie danach einen Passkey hinzu, wo das angeboten wird.
Wie Sie sich als Nutzer vor Session Hijacking schützen
- Installieren Sie Software nur aus offiziellen Quellen, und fügen Sie nie einen Befehl ein, den eine Webseite Sie ausführen lassen will.
- Verwenden Sie Passkeys oder einen Sicherheitsschlüssel. Eine Phishing-Seite kann einen Code weiterreichen, einen Passkey nicht.
- Verzichten Sie auf „Angemeldet bleiben“ an gemeinsam genutzten Computern und melden Sie sich ab, wenn Sie gehen.
- Sehen Sie sich ab und zu die aktiven Sitzungen Ihres E-Mail-Kontos an.
- Entfernen Sie Browsererweiterungen, die Sie nicht mehr nutzen; eine Erweiterung mit weitreichenden Berechtigungen kann Cookies lesen.
- Halten Sie den Browser aktuell, denn Schutzfunktionen wie gerätegebundene Sitzungen kommen über Updates.
Wie Sie Session Hijacking auf Ihrer Website verhindern
Das OWASP Cheat Sheet ist die Referenz. Die wichtigsten Punkte:
- Setzen Sie die Cookie-Flags.
Secure(nur HTTPS),HttpOnly(kein Skriptzugriff),SameSite=LaxoderStrictund das Präfix__Host-, das Secure,Path=/und keinDomainvoraussetzt. - Machen Sie IDs unerratbar: mindestens 64 Bit Entropie, aus dem Generator Ihres Frameworks, nie in URLs.
- Vergeben Sie beim Login eine neue Sitzungs-ID und bei jeder Änderung der Berechtigungen; das schließt Session Fixation aus.
- Lassen Sie Sitzungen ablaufen. Die Beispiele von OWASP: ein Leerlauf-Timeout von 2-5 Minuten für Anwendungen mit hohem Wert, 15-30 Minuten für risikoarme Anwendungen und ein absolutes Timeout von 4-8 Stunden.
- Sorgen Sie für eine echte Abmeldung. Machen Sie die Sitzung auf dem Server ungültig und lassen Sie Nutzer ihre Sitzungen sehen und beenden.
- Fragen Sie vor sensiblen Änderungen erneut nach, etwa bei einem neuen Passwort, einer neuen E-Mail-Adresse oder einem neuen Auszahlungskonto.
- Liefern Sie jede Seite über HTTPS aus, mit HSTS, damit Browser nie auf unverschlüsseltes HTTP zurückfallen.
Set-Cookie: __Host-sid=<random value>; Path=/; Secure; HttpOnly; SameSite=LaxDevice Bound Session Credentials (DBSC)
DBSC bindet eine Sitzung an das Gerät, das sie erzeugt hat. Der Browser verwahrt einen privaten Schlüssel in sicherer Hardware, etwa im TPM-Chip unter Windows, und muss jedes Mal, wenn er die kurzlebigen Cookies der Website erneuert, beweisen, dass er diesen Schlüssel besitzt. Ein kopiertes Cookie läuft dadurch bald ab und lässt sich anderswo nicht erneuern. Google kündigte am 9. April 2026 an, dass DBSC mit Chrome 146 unter Windows öffentlich verfügbar wird, macOS soll folgen; entwickelt wird DBSC als offener W3C-Standard. Die Chrome-Dokumentation beschreibt die Einrichtung auf Seiten der Website und warnt, dass Malware, die bei der Registrierung bereits auf dem Gerät ist, den Schlüssel womöglich auslesen kann.
Warum Websites Ihre Sitzung an IP-Adresse und Gerät knüpfen
Nur wenige Websites binden eine Sitzung fest an eine IP-Adresse, weil echte Nutzer den ganzen Tag zwischen WLAN und mobilen Daten wechseln. Stattdessen achten sie auf eine Sitzung, die plötzlich ihren Charakter ändert: Ein Cookie, das an einen Laptop an einem Heimanschluss ausgegeben wurde, taucht Minuten später aus einem Hosting-Netz in einem anderen Land auf, mit einem anderen Browser-Fingerprint. Das sieht nach Diebstahl aus, also beendet die Website die Sitzung oder bittet Sie, sich erneut anzumelden. OWASP weist darauf hin, dass ein geschickter Angreifer die Bindung an IP und User-Agent umgehen kann; diese Prüfungen sind daher eine Schicht, keine Lösung.
Dieselbe Logik trifft auch ehrliche Nutzer. Wechselt Ihr VPN oder Proxy mitten in der Sitzung das Land oder gibt ein rotierender Proxy jeder Anfrage eine neue Adresse, sieht die Website eine Sitzung, die über die Landkarte springt, und meldet Sie ab; Ungewöhnlicher Anmeldeort: Warum Ihre Bank warnt zeigt das aus Sicht der Nutzer.
Teams, die über einen Proxy in angemeldeten Konten arbeiten, etwa Agenturen, die Werbekonten ihrer Kunden verwalten, nutzen pro Konto einen festen Ausgang. Eine Sitzung über einen Sticky-Proxy hält dieselbe IP 1 bis 60 Minuten lang, und ein ISP-Proxy bietet eine feste Adresse, die auf einen Internetanbieter registriert ist, so lange Sie ihn mieten; Zahlungsplattform und IP-Konsistenz behandelt den Fall im Finanzbereich. Ein Proxy schützt kein Cookie vor Diebstahl, und die Nutzungsbedingungen von Proxynet verbieten Versuche unbefugten Zugriffs.
Wo Session Hijacking am meisten schadet
- Banken und Bezahl-Apps, wo eine gekaperte Sitzung Geld bewegen kann; siehe die Seite Finanzen.
- Onlineshops und Verkäuferkonten mit hinterlegten Karten und Auszahlungsdaten; siehe die Seite E-Commerce.
- Social-Media- und Werbekonten, wo eine übernommene Seite Betrugsposts veröffentlichen oder das Budget ausgeben kann; die Seite Social Media erklärt, wie Sie bei einer IP pro Konto bleiben.
- Admin-Panels und Firmen-Tools, wo eine einzige gestohlene Sitzung Kundendaten offenlegen kann; die Seite Datensicherheit beschreibt, wie Sie Ihre eigenen Login-Seiten von außen testen.
Häufige Fehler
- Darauf vertrauen, dass 2FA eine bereits offene Sitzung schützt.
- Sich auf einem Computer abmelden, der noch infiziert ist.
- Das Passwort ändern und annehmen, dass alte Sitzungen damit beendet sind.
- Website: eine Abmeldung, die nur das Cookie im Browser löscht.
- Website: Sitzungen hart an eine IP-Adresse binden, was mobile Nutzer abmeldet und einen Angreifer kaum bremst.
Entscheidungshilfe
| Ihre Situation | Was Sie zuerst tun sollten |
|---|---|
| Eine Warnung zu einer „neuen Anmeldung“, die Sie nicht ausgelöst haben | Von einem sauberen Gerät aus alle Sitzungen beenden und das Passwort ändern |
| Die Sicherheitssoftware hat einen Infostealer gefunden | Den Computer bereinigen oder neu installieren, dann Sitzungen beenden und Passwörter ändern |
| Ihre E-Mail-Adresse taucht in Stealer-Logs auf | Die aufgeführten Websites als kompromittiert behandeln; Passkeys hinzufügen |
| Eine 2FA-Anfrage, die Sie nicht angefordert haben | Ablehnen und dieses Passwort ändern |
| Sie betreiben eine Website mit Login | Cookie-Flags, neue ID beim Login, Abmeldung auf dem Server, eine Sitzungsliste |
| Ihr Team arbeitet über einen Proxy in Kundenkonten | Ein Sticky- oder statischer Ausgang pro Konto |
Häufige Fragen
Kann Session Hijacking die Zwei-Faktor-Authentifizierung umgehen?
Ja. Die Zwei-Faktor-Authentifizierung wird bei der Anmeldung geprüft, und ein gestohlenes Cookie steht für eine Anmeldung, die diese Prüfung bereits bestanden hat. Passkeys stoppen den Weg über Phishing, aber nicht Malware auf Ihrem eigenen Gerät.
Schützt mich das Abmelden vor Session Hijacking?
Auf einer gut gebauten Website beendet die Abmeldung die Sitzung auf dem Server, sodass ein kopiertes Cookie nicht mehr funktioniert. Auf einem infizierten Gerät wird die nächste Sitzung allerdings erneut kopiert; bereinigen Sie also zuerst das Gerät.
Verhindert HTTPS Session Hijacking?
Es verhindert das Mitlesen im Netzwerk, aber nicht Malware auf Ihrem Gerät, eine XSS-Lücke oder eine Phishing-Seite mit eigenem gültigem Zertifikat.
Kann ein VPN oder ein Proxy Session Hijacking verhindern?
Nein. Beide ändern den Weg durchs Netz, aber ein Infostealer liest das Cookie von Ihrer Festplatte, und eine Phishing-Seite bekommt es direkt von Ihnen. Ein kostenloses VPN oder ein Proxy, den ein Fremder betreibt, kann das Risiko sogar erhöhen; siehe Sind kostenlose Proxys und Web-Proxy-Seiten sicher?
Was ist der Unterschied zwischen Session Hijacking und Session Fixation?
Beim Hijacking übernimmt der Angreifer eine Sitzungs-ID, die bereits existiert. Bei der Fixation schiebt er Ihnen vor der Anmeldung eine ihm bekannte ID unter und wartet, bis Sie diese mit Ihrem Login authentifizieren; eine neue ID bei der Anmeldung vereitelt das.
Ist Session Hijacking illegal?
Ja. Die Sitzung eines anderen ohne Erlaubnis zu nutzen, ist in den meisten Ländern nach den Gesetzen gegen Computerkriminalität unbefugter Zugriff. Tests sind nur auf eigenen Systemen oder mit schriftlicher Erlaubnis des Inhabers zulässig.
Fazit
Session Hijacking überspringt die Anmeldung: Wer eine Kopie Ihres Sitzungscookies oder Tokens hat, ist als Sie angemeldet, Passwort und Zwei-Faktor-Code sind bereits abgehakt. Die meisten Fälle beginnen mit Infostealer-Malware auf dem eigenen Computer des Opfers, danach folgen Phishing-Seiten, die die Anmeldung weiterreichen, XSS-Lücken und unverschlüsselte Verbindungen. Nutzer schützen sich mit sauberen Geräten, Passkeys und einem Blick auf ihre aktiven Sitzungen; Websites mit strengen Cookie-Flags, neuen IDs beim Login, kurzen Laufzeiten, einer echten Abmeldung und gerätegebundenen Sitzungen. Arbeitet Ihr Team über einen Proxy in angemeldeten Konten, halten Sie jedes Konto mit unseren Proxy-Diensten auf einer stabilen Adresse.