Sie checken im Hotel ein, wählen in der WLAN-Liste „Hotel_Guest“, und eine Seite fragt nach Zimmernummer und Nachnamen. Am Flughafen will die Anmeldeseite eine Telefonnummer und schickt Ihnen einen Code per SMS. Sobald Sie online sind, stellt sich eine einfache Frage: Kann das Hotel, das Café oder wer auch immer das Netz betreibt, sehen, welche Websites Sie öffnen, und kann es lesen, was Sie eintippen?
Dieser Beitrag zeigt, was der Betreiber eines öffentlichen Netzes sehen kann und was nicht, wie sich offene, WPA2-, WPA3- und Enhanced-Open-Netze unterscheiden, wie gefälschte „Evil Twin“-Hotspots funktionieren und warum Anmeldeseiten nach Ihrer Telefonnummer fragen. Danach folgen die Einstellungen, die sich auf dem iPhone, auf einem Android-Smartphone und auf einem Windows-Laptop lohnen, dann, was ein VPN und ein Proxy ändern, und zum Schluss eine Entscheidungstabelle.
Was zählt als öffentliches WLAN?
Öffentliches WLAN ist jedes Funknetz, das Sie mit Fremden teilen: im Hotel, im Café, am Flughafen, im Zug, in der Bibliothek oder im Einkaufszentrum. Manche sind offen und brauchen kein Passwort. Bei anderen steht das Passwort auf einer Karte an der Theke. In beiden Fällen gehört das Netz jemand anderem, und jeder im Gebäude kann sich verbinden.
Viele dieser Netze schalten ein Captive Portal vor das Internet. Das ist die Anmeldeseite, die sich nach dem Verbinden von selbst öffnet und Sie bittet, die Nutzungsbedingungen zu akzeptieren, eine Zimmernummer einzugeben oder eine Telefonnummer zu bestätigen. Bis Sie das erledigt haben, sperrt das Netz alles andere. Hinter dem Portal steht oft ein externes Unternehmen, das das Hotspot-System für den Betrieb verwaltet; „der Betreiber des Netzes“ kann also zwei Parteien meinen.
Was sieht der Betreiber eines öffentlichen WLANs?
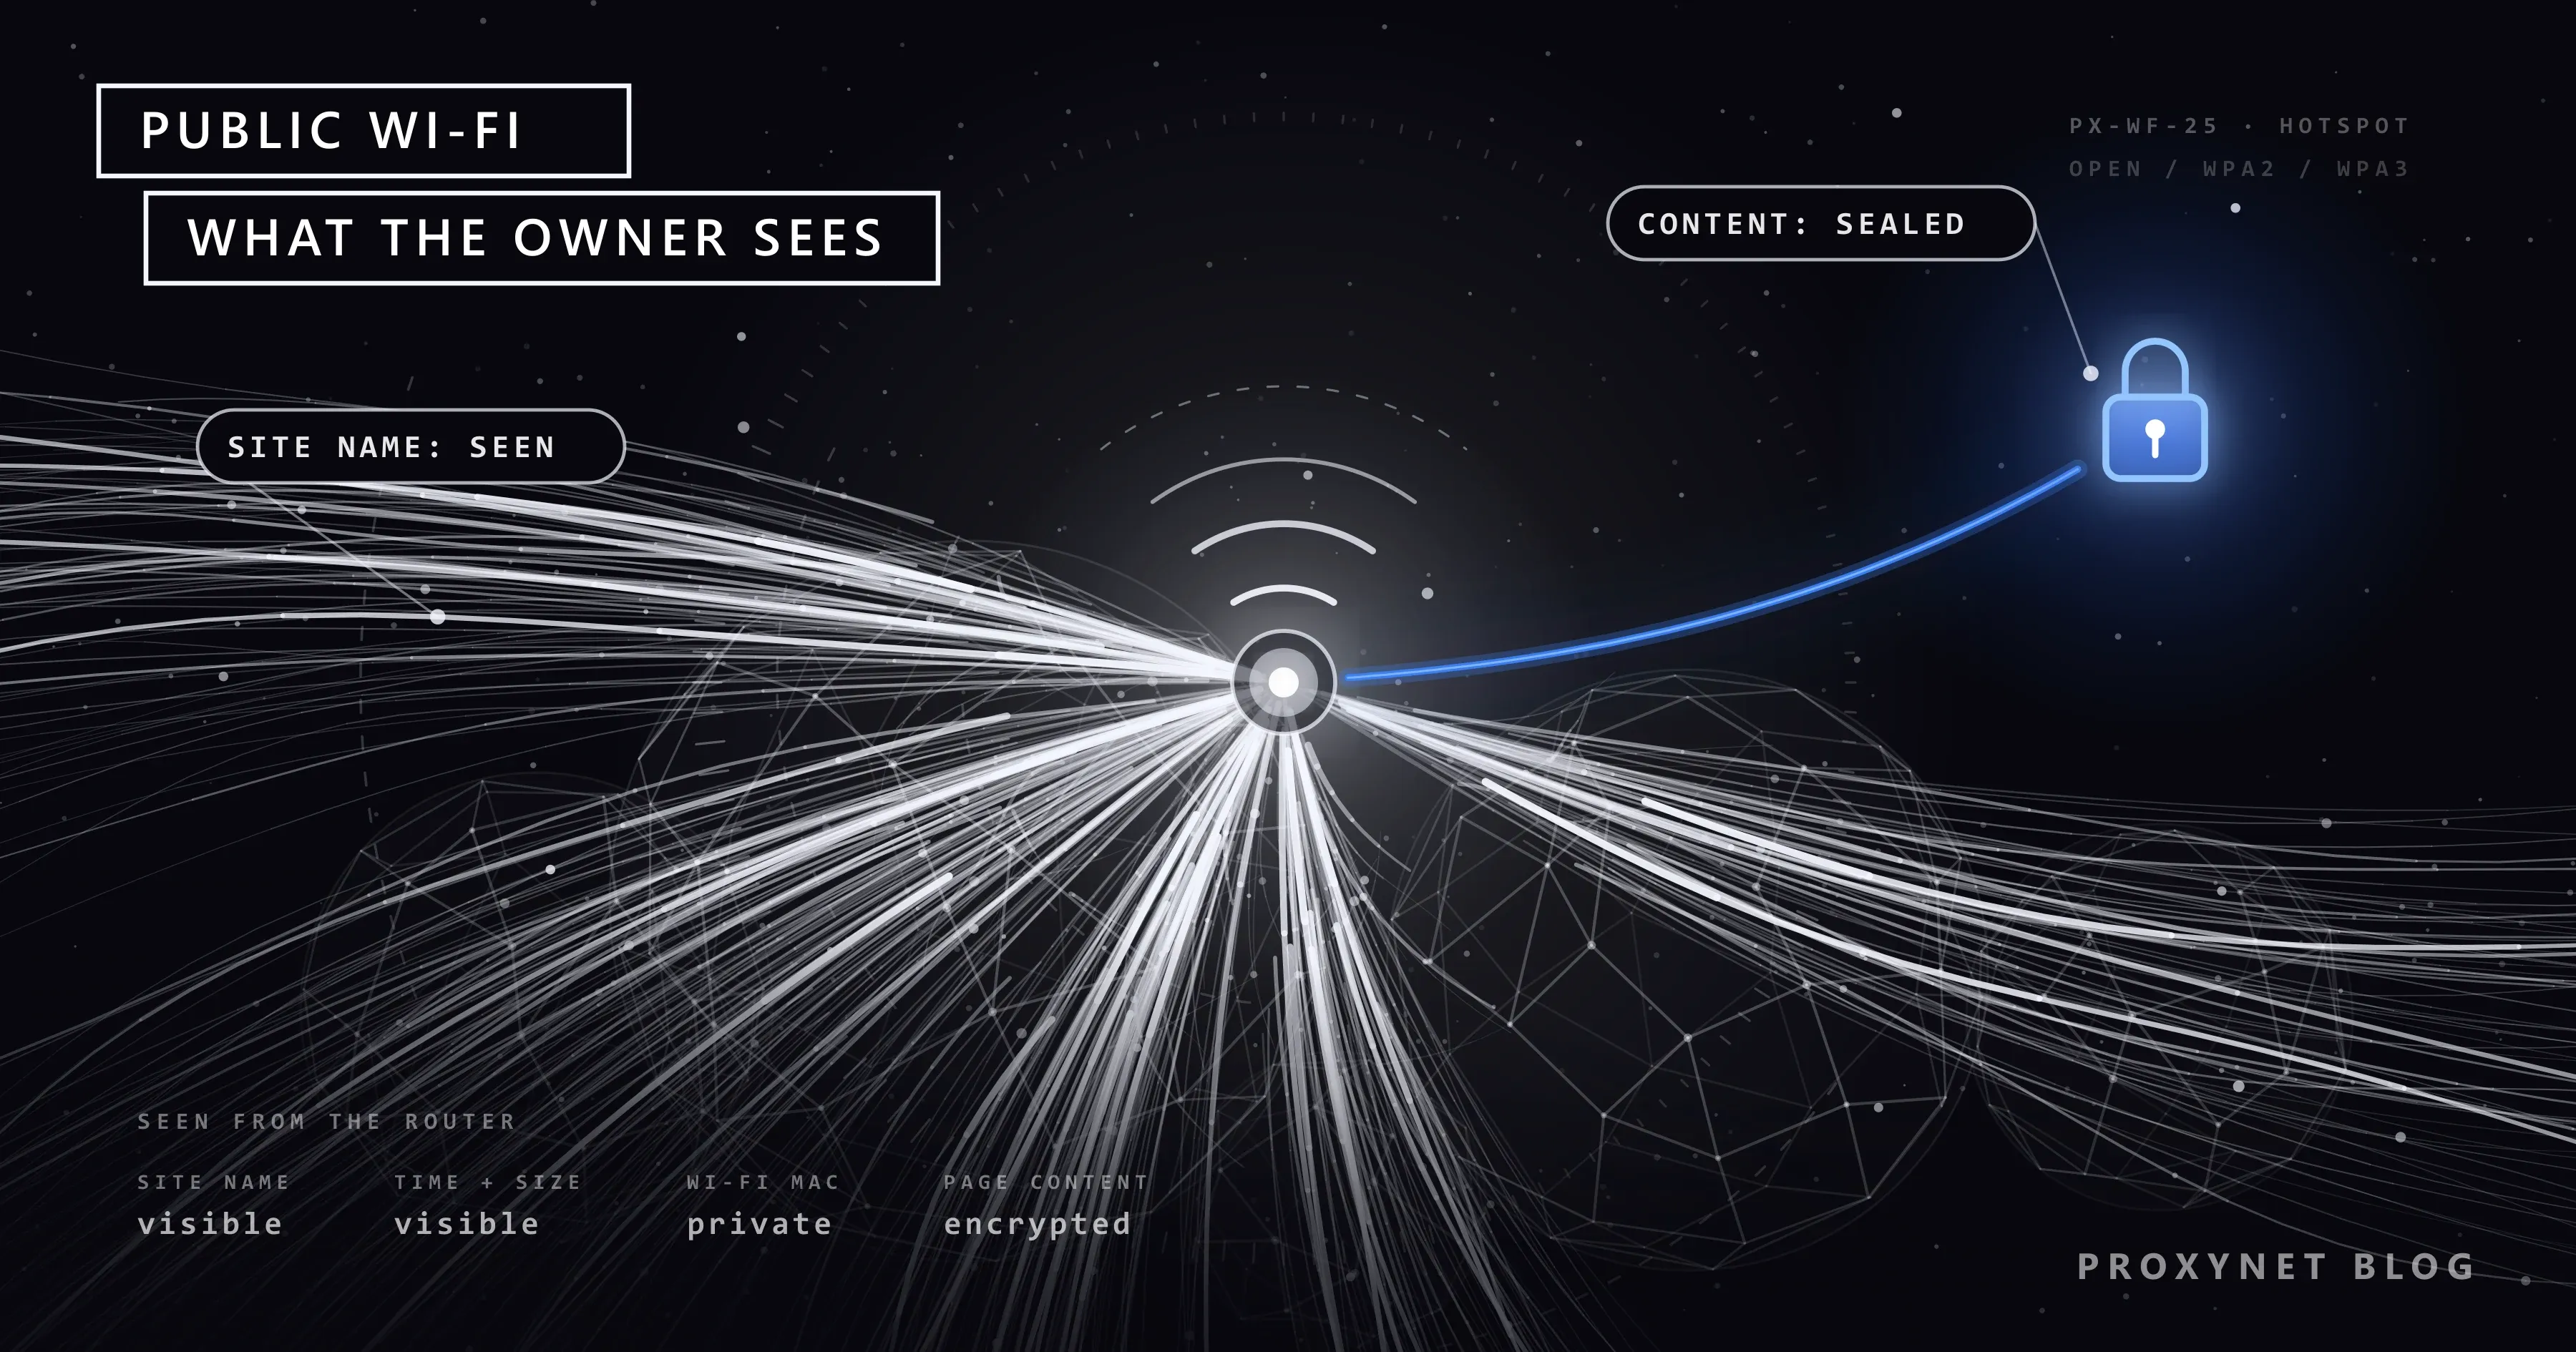
Alles, was Sie senden, läuft über seinen Router. Die eigentliche Frage ist, wie viel davon er lesen kann, und auf einem aktuellen Smartphone lautet die Antwort: viel weniger, als die meisten befürchten.
| Was | Sieht der Betreiber es? | Warum |
|---|---|---|
Namen der Websites und Dienste, mit denen Sie sich verbinden (bank.example) | Meist ja | Sie stehen in den Adressabfragen (DNS) und am Anfang jeder verschlüsselten Verbindung |
| Die Serveradressen, mit denen Sie sich verbinden | Ja | Der Router braucht sie, um Ihren Datenverkehr zuzustellen |
| Wann Sie online sind und wie viele Daten Sie nutzen | Ja | Jede Verbindung passiert den Router mit Uhrzeit und Größe |
| Die WLAN-Adresse (MAC-Adresse) Ihres Geräts, manchmal ein Gerätename | Ja, aber oft eine private Adresse | iPhone und Android zeigen standardmäßig jedem Netz eine eigene Adresse |
Die vollständige Adresse einer Seite auf einer HTTPS-Website (/konto/auszuege) | Nein | Alles nach dem Namen der Website ist verschlüsselt |
| Was Sie in eine Suchmaschine mit HTTPS eintippen | Nein | Die Suchbegriffe sind Teil der verschlüsselten Adresse |
| Passwörter, Nachrichten und Kartennummern auf HTTPS-Websites und in Apps, die verschlüsseln | Nein | Zwischen Ihrem Gerät und dem Dienst verschlüsselt |
| Der Inhalt von Seiten auf Websites ohne HTTPS | Ja | Nichts ist verschlüsselt |
| Fotos und Dateien auf Ihrem Smartphone | Nein | Außer Sie senden sie oder lassen eine Teilen-Funktion für alle offen |
In der Praxis kann das Hotel eine Liste erstellen wie „um 21:14 Uhr hat sich dieses Gerät mit einer Bank verbunden und danach vierzig Minuten bei einem Videodienst verbracht“. Den Kontostand, den Sie geprüft haben, oder welches Video Sie gesehen haben, sieht es nicht. Die Adresse aus der vierten Zeile erklären wir in unserem Leitfaden zur MAC-Adresse, die Abfragen aus der ersten Zeile in unserem DNS-Leitfaden.
Wie gelangt Ihr Datenverkehr durch ein öffentliches Netz?
So läuft es zwischen dem Verbinden und der geladenen Seite ab, und daher stammt jeder Punkt der Tabelle:
- Ihr Smartphone verbindet sich mit dem Netz. Es meldet sich mit einer WLAN-Hardwareadresse (MAC-Adresse), und der Router gibt ihm eine lokale IP-Adresse. Neuere Smartphones zeigen jedem Netz eine andere, private MAC-Adresse, sodass das Café nicht dieselbe Kennung sieht wie das Hotel in der Vorwoche.
- Die Anmeldeseite erscheint. Bis Sie die Bedingungen akzeptieren, einen Code eingeben oder Ihre Telefonnummer bestätigen, lässt der Router nur diese Seite durch. Danach markiert er Ihr Gerät als zugelassen und startet eine Sitzung.
- Ihr Smartphone fragt die Adresse der Website ab. Wenn Sie
bank.exampleeingeben, fragt das Smartphone einen DNS-Server, welche IP-Adresse zu diesem Namen gehört. Sofern Smartphone oder Browser diese Abfrage nicht verschlüsseln, laufen Frage und Antwort lesbar durch das Netz. Die Android-Hilfe weist darauf hin, dass die Einstellung „Privates DNS“ nur diese Abfragen schützt und sonst nichts. - Eine verschlüsselte Verbindung wird aufgebaut. Die erste Nachricht einer HTTPS-Verbindung nennt die gewünschte Website, und bei den meisten Verbindungen ist dieser Name noch lesbar. RFC 9849, im März 2026 veröffentlicht, beschreibt Encrypted Client Hello, eine Erweiterung, die ihn verbirgt; sie wirkt aber nur, wenn Website und Browser sie beide unterstützen. Nach dieser Begrüßung ist alles verschlüsselt.
- Der Router leitet weiter und protokolliert. Ihr Datenverkehr verlässt das Haus über den Internetanschluss des Betriebs, deshalb sehen die besuchten Websites die öffentliche IP-Adresse des Hotels, nicht die von zu Hause. Der Router kann protokollieren, wann sich Ihr Gerät verbunden hat, mit welchen Adressen und wie viele Daten geflossen sind.
Offen, WPA2, WPA3 oder Enhanced Open: Spielt das Passwort eine Rolle?
Das Schloss-Symbol neben einem Netzwerknamen bedeutet, dass die Funkverbindung zwischen Ihrem Gerät und dem Zugangspunkt verschlüsselt ist. Wovor Sie das schützt, hängt von der Art des Netzes ab.
| Netztyp | Wie Sie sich verbinden | Was die WLAN-Verschlüsselung leistet | Sieht der Betreiber trotzdem die Liste oben? |
|---|---|---|---|
| Offen | Kein Passwort | Über Funk wird nichts verschlüsselt; Personen in der Nähe können mit passenden Werkzeugen mitschneiden | Ja |
| Enhanced Open (OWE) | Kein Passwort | Jedes Gerät bekommt einen eigenen Schlüssel, was einfaches Mithören durch Personen in der Nähe verhindert | Ja |
| WPA2-Personal | Gemeinsames Passwort | Die Funkverbindung ist verschlüsselt; alle, die das Passwort haben, sind im selben Netz | Ja |
| WPA3-Personal | Gemeinsames Passwort | Die Funkverbindung ist verschlüsselt, und das Passwort ist besser gegen Erraten geschützt | Ja |
Die Wi-Fi Alliance hat Wi-Fi Enhanced Open genau für Café und Flughafen eingeführt: Es verschlüsselt die Verbindung jedes Nutzers ohne Passwort. Wer das Netz betreibt, beweist es allerdings nicht. WPA3-Personal baut die Verbindung auf eine neue Art auf (SAE genannt), die Rateversuchen besser standhält, selbst wenn das Passwort schwach ist.
Merken Sie sich eines: Die WLAN-Verschlüsselung endet am Router, und der Besitzer des Routers sitzt auf der anderen Seite. Keine WLAN-Einstellung verbirgt etwas vor dem Betreiber. Das Passwort entscheidet nur, wer sonst noch ins Netz kommt. Auch ein Captive Portal fügt keine Verschlüsselung hinzu; ein offenes Netz mit Anmeldeseite bleibt ein offenes Netz.
Was ist ein Evil-Twin-Hotspot?
Ein Evil Twin („böser Zwilling“) ist ein Hotspot, den jemand mit demselben Namen wie ein echtes Netz einrichtet, etwa „Airport Free WiFi“ oder der Name des Cafés. Smartphones erkennen gespeicherte Netze vor allem an Name und Sicherheitstyp. Bei einem offenen Netz gibt es sonst nichts zu vergleichen, deshalb kann sich ein Smartphone, das einmal mit dem echten Netz verbunden war, von selbst mit der Kopie verbinden.
Wer die Kopie betreibt, wird zum Betreiber des Netzes und sieht dieselbe Liste wie ein Hotel. HTTPS hält Ihre Banksitzung auch vor ihm unlesbar. Was er tun kann: Ihnen seine eigene Anmeldeseite zeigen und sehen, was Sie dort eingeben. Achten Sie auf diese Zeichen:
- Die Anmeldeseite verlangt Ihr E-Mail- oder Social-Media-Passwort oder Kartendaten, um Sie zu „verifizieren“.
- Die Seite verlangt, dass Sie ein Profil, ein Zertifikat oder eine App installieren, bevor Sie surfen können. Ein so installiertes Zertifikat kann dem Netz erlauben, Ihren verschlüsselten Datenverkehr zu öffnen; wie das funktioniert, erklären wir in Was ist ein MITM-Proxy?.
- Ihr Browser zeigt eine Zertifikatswarnung bei einer Website, die sich sonst ohne Warnung öffnet.
Fragen Sie das Personal nach dem genauen Netzwerknamen, und ziehen Sie ein Netz, dessen Passwort an der Theke ausgegeben wird, einem offenen Netz mit ähnlichem Namen vor.
Warum fragt die WLAN-Anmeldeseite nach Ihrer Telefonnummer?
Manchmal steckt Marketing dahinter: Der Betrieb möchte Ihnen Angebote schicken. In manchen Ländern ist es Gesetz. In Türkiye verpflichtet das Gesetz Nr. 5651 Betriebe, die der Öffentlichkeit Internetzugang anbieten, Zugangsprotokolle zu führen, und die Verordnung über Anbieter kollektiver Internetnutzung regelt die Einzelheiten. Anbieter in öffentlichen Bereichen müssen Nutzer per SMS oder mit einer vergleichbaren Methode identifizieren. Außerdem müssen sie zwei Jahre lang die lokale IP-Adresse jedes Geräts, Beginn und Ende der Nutzung, die MAC-Adresse des Geräts und die Ziel-IP-Adressen speichern.
Daraus folgen zwei Dinge. Der SMS-Code verknüpft Ihre Sitzung mit Ihrer Telefonnummer, öffentliches WLAN ist in Türkiye also nicht anonym. Und das Protokoll enthält Adressen und Uhrzeiten, nicht den Inhalt Ihrer verschlüsselten Seiten. Anderswo gelten andere Regeln: Ein Hotel im Ausland fragt vielleicht nach der Zimmernummer, nach einer E-Mail-Adresse oder nach gar nichts. Geben Sie Ihre Nummer nur im echten Portal des Betriebs ein, denn auch ein Evil Twin kann Nummern sammeln.
Macht HTTPS öffentliches WLAN sicher?
Für den Inhalt dessen, was Sie tun, weitgehend ja. Deshalb schreibt die US-Handelsbehörde FTC inzwischen, dass die Verbindung über öffentliches WLAN in der Regel sicher ist, weil Verschlüsselung so verbreitet ist. HTTPS verschlüsselt alles zwischen Ihrem Browser und der Website: Seiten, Formulare, Passwörter und Cookies.
Das Schloss bedeutet, dass die Verbindung bis zu einem Server verschlüsselt ist, der ein gültiges Zertifikat für diesen Namen besitzt. Es bedeutet nicht, dass die Website ehrlich ist. Dieselbe FTC-Seite weist darauf hin, dass Ihre Daten auf der Website eines Betrügers bis zum Betrüger verschlüsselt sind. Drei Gewohnheiten schließen den größten Teil dieser Lücke:
- Lesen Sie den Namen in der Adressleiste, nicht nur das Schloss.
bank.example.login-pruefung.netist nicht Ihre Bank. - Klicken Sie im öffentlichen WLAN nie über eine Zertifikatswarnung hinweg. Viele große Websites nutzen HSTS, eine Regel, die Browsern vorschreibt, sich nur über HTTPS mit ihnen zu verbinden. Auf diesen Websites bietet der Browser gar keinen Weg an der Warnung vorbei an.
- Lassen Sie den Browser auf HTTPS bestehen. Tippen Sie in Chrome auf Android auf das Dreipunkt-Menü > Einstellungen > Datenschutz und Sicherheit und aktivieren Sie unter „Sicherheit“ die Option Immer verschlüsselte Verbindungen verwenden. Chrome stellt Adressen dann auf HTTPS um und warnt Sie, bevor es eine Website öffnet, die HTTPS nicht unterstützt.
Ist die Banking-App im öffentlichen WLAN sicher?
Die Verbindung zu Ihrer Bank ist verschlüsselt wie bei jeder HTTPS-Website. Das Hotel sieht, dass Sie mit Ihrer Bank verbunden waren, nicht, was Sie dort getan haben. Die praktischen Risiken liegen woanders:
- Gefälschte Anmeldeseiten. Eine Seite oder SMS, die wie Ihre Bank aussieht, ist eine größere Gefahr als das WLAN selbst. Öffnen Sie direkt die App der Bank statt eines Links.
- Die Betrugsprüfungen der Bank. Die Internetadresse des Hotels ist für Ihre Bank neu und liegt vielleicht in einer anderen Stadt oder einem anderen Land. Die Bank kann eine zusätzliche Bestätigung verlangen oder die Anmeldung sperren. Warum, erklären wir in Ungewöhnlicher Anmeldeort: Warum Ihre Bank warnt.
- Schwacher Kontoschutz. Schalten Sie die Zwei-Faktor-Authentifizierung ein, damit ein gestohlenes Passwort allein nicht reicht.
Nutzen Sie für Banking und Zahlungen nach Möglichkeit mobile Daten oder Ihren eigenen Hotspot. HTTPS versagt im Hotel-WLAN nicht, aber mit Ihrer eigenen Verbindung fallen das Risiko gefälschter Hotspots und das gefälschter Portale in einem Schritt weg.
Welche Einstellungen an Smartphone und Laptop helfen im öffentlichen WLAN?
Die folgenden Menünamen stammen aus den Hilfeseiten von Apple, Google und Microsoft. Manche Android-Hersteller legen diese Einstellungen an eine andere Stelle; das Suchfeld oben in der Einstellungen-App findet sie.
iPhone
- Private Adresse eingeschaltet lassen. Öffnen Sie Einstellungen > WLAN, tippen Sie neben dem Netzwerk auf die Info-Taste und dann auf Private WLAN-Adresse. Laut Apples Hilfeseite wählt das iPhone in Netzen mit schwacher oder ohne Sicherheit standardmäßig Rotierend und wechselt die Adresse alle zwei Wochen, in Netzen mit WPA2 oder stärker Statisch. Lassen Sie die Funktion eingeschaltet, sofern ein Netz nicht damit streikt.
- Automatisches Verbinden abschalten. Tippen Sie unter Einstellungen > WLAN auf Bearbeiten, um die bekannten Netzwerke zu sehen, tippen Sie neben einem Netzwerk auf die Info-Taste und deaktivieren Sie Autom. verbinden. Um es ganz zu entfernen, tippen Sie auf Dieses Netzwerk ignorieren und dann auf Ignorieren (Apples Anleitung).
- AirDrop für Fremde schließen. Wählen Sie unter Einstellungen > Allgemein > AirDrop die Option Empfangen aus oder Nur Kontakte.
Android
- Zufällige Adresse prüfen. Android 10 und neuer verwenden standardmäßig eine zufällige MAC-Adresse. Sie sehen sie unter Einstellungen > Netzwerk & Internet > Internet: Tippen Sie neben Ihrem Netzwerk auf das Symbol Einstellungen und scrollen Sie zu Zufällige MAC-Adresse.
- Nicht mehr genutzte Netze entfernen. Halten Sie unter Einstellungen > Netzwerk & Internet > Internet ein gespeichertes Netzwerk gedrückt und tippen Sie auf Entfernen (Googles Anleitung).
- Quick Share einschränken. Suchen Sie in den Einstellungen nach „Quick Share“, tippen Sie auf Wer Inhalte mit dir teilen kann und wählen Sie Meine Geräte oder Kontakte.
Windows-Laptop
- Öffentliches Netzwerkprofil verwenden. Windows 11 stuft ein neues Netz standardmäßig als öffentlich ein; damit ist Ihr PC für andere Geräte im Netz unsichtbar, und die Datei- und Druckerfreigabe ist ausgeschaltet. Zum Prüfen öffnen Sie Einstellungen > Netzwerk und Internet > WLAN, wählen das Netzwerk aus und stellen unter Netzwerkprofiltyp die Option Öffentliches Netzwerk (empfohlen) ein (Microsofts Anleitung).
Halten Sie auf jedem Gerät Betriebssystem und Browser aktuell. Updates schließen die Sicherheitslücken, die jemand im selben Netz sonst auszunutzen versuchen könnte.
Macht ein VPN öffentliches WLAN sicher?
Ein VPN verschlüsselt den gesamten Datenverkehr zwischen Ihrem Gerät und dem VPN-Server, einschließlich der Namensabfragen und der Websitenamen aus der Tabelle oben. Das Hotel sieht dann nur noch, dass Ihr Gerät mit einem Server spricht, wann und wie viel. Wie ein VPN funktioniert, erklärt unser VPN-Leitfaden.
Es hat Grenzen. Ein VPN verbirgt den Inhalt, nicht die Tatsache, dass ein VPN genutzt wird. Es hindert Sie nicht daran, ein Passwort auf einer Betrugsseite einzugeben. Und es verlagert den Einblick, statt ihn zu beseitigen: Der VPN-Anbieter sieht nun die Namen, die das Hotel gesehen hätte, deshalb muss es ein Anbieter sein, dem Sie vertrauen. Meist kann sich das VPN erst verbinden, nachdem Sie die Anmeldeseite des Hotels erledigt haben, weil das Netz bis dahin alles andere sperrt. Manche Websites reagieren außerdem auf VPN-Adressen mit zusätzlichen Prüfungen, wie in VPN oder Proxy erkannt beschrieben.
Was ändert ein Proxy im öffentlichen WLAN?
Ein Proxy ist ein Server, der Websites in Ihrem Auftrag abruft, sodass die Websites seine Adresse statt Ihrer sehen (Was ist ein Proxy-Server und wie funktioniert er?). Im Hotelnetz sollten Sie genau wissen, was sich dadurch ändert:
- Ein HTTP- oder SOCKS5-Proxy verschlüsselt von sich aus nichts. Die Verbindung von Ihrem Gerät zum Proxy läuft unverändert durch das Hotelnetz.
- HTTPS-Websites bleiben Ende-zu-Ende-verschlüsselt. Auch über den Proxy baut Ihr Browser dieselbe verschlüsselte Verbindung mit der Website auf, und der Proxy reicht Bytes weiter, die er nicht lesen kann. Der Proxy schwächt den Schutz durch HTTPS weder ab, noch ergänzt er ihn.
- Websitenamen bleiben unterwegs lesbar. Um diesen Tunnel zu öffnen, teilt der Browser dem Proxy mit, welche Website er möchte, und bei HTTP- und SOCKS5-Proxys ist diese Anfrage nicht verschlüsselt. Ob auch die Namensabfragen über den Proxy laufen, hängt von der App ab; unser Leitfaden zu WebRTC- und DNS-Lecks zeigt, wie Sie das prüfen.
- Auch Ihre Proxy-Zugangsdaten sind lesbar. Das SOCKS5-Verfahren mit Benutzername und Passwort überträgt das Passwort im Klartext, und RFC 1929, das dieses Verfahren definiert, rät davon ab, wo Datenverkehr mitgeschnitten werden kann. Die Anmeldung bei einem einfachen HTTP-Proxy ist codiert, nicht verschlüsselt.
- Die Adresse des Hotels nicht auf die IP-Whitelist setzen. Wenn Sie Ihren Proxy per IP-Adresse freischalten, denken Sie daran, dass die Gäste meist über dieselbe öffentliche IP ins Internet gehen; sie alle wären dann zugelassen.
Manche Setups verschlüsseln auch die Strecke zum Proxy selbst (eine TLS-Verbindung zum Proxy); prüfen Sie also, wie Ihres funktioniert, bevor Sie sich darauf verlassen. Die eigentliche Aufgabe eines Proxys ist eine andere: Er legt fest, mit welcher Adresse und aus welchem Land und welcher Stadt ein Browser oder eine App auftritt. Ein Residential-Proxy zum Beispiel gibt dem Browser oder der App die Adresse eines privaten Internetanschlusses in der Stadt Ihrer Wahl. Um ein ganzes Gerät in einem nicht vertrauenswürdigen Netz zu schützen, ist ein VPN das richtige Werkzeug. Den vollständigen Vergleich finden Sie in Proxy und VPN im Vergleich.
Ist der Hotspot Ihres Smartphones sicherer als öffentliches WLAN?
Für den lokalen Teil meist ja. Das Netz gehört Ihnen, ist mit einem Passwort geschützt, das nur Sie kennen, und es sind keine Fremden darin. Ihr Datenverkehr läuft dann über Ihren Mobilfunkanbieter, der ungefähr das sieht, was jeder Internetanbieter sieht.
Öffnen Sie auf dem iPhone Einstellungen > Persönlicher Hotspot und aktivieren Sie Zugriff für andere erlauben. Wischen Sie auf Android vom oberen Displayrand nach unten und tippen Sie auf die Kachel Hotspot. Prüfen Sie vorher Ihr Datenvolumen und im Ausland die Roaminggebühren; die Google-Hilfe weist darauf hin, dass manche Mobilfunkanbieter Tethering beschränken oder zusätzlich berechnen.
Situationen, in denen öffentliches WLAN besondere Vorsicht verlangt
- Banking auf Reisen. Ein neues Netz in einem neuen Land kann die Prüfungen Ihrer Bank auslösen; Banking-App geht im Ausland nicht? listet die Lösungen auf.
- Privates Surfen im geteilten Netz. Ein privates Fenster ändert nichts an dem, was der Betreiber sieht, wie unser Leitfaden zum Inkognitomodus erklärt.
- Eigene Dienste von außen testen. Sicherheitsteams prüfen, wie ihre Anmeldeseiten und APIs aus anderen Netzen und Ländern aussehen; siehe unsere Seite zur Datensicherheit.
- Wissen, welche Adresse Websites sehen. Im Hotel-WLAN bekommen Websites die Adresse des Hotels; IP-Adresse ändern erklärt die verschiedenen Ebenen von Adressen.
Häufige Fehler
- Sich mit dem ersten offenen Netz verbinden, dessen Name vertraut klingt.
- Ein E-Mail- oder Social-Media-Passwort in eine WLAN-Anmeldeseite eingeben.
- Eine Zertifikatswarnung wegklicken und die Seite trotzdem öffnen.
- Ein Profil oder Zertifikat installieren, nur um online zu kommen.
- Annehmen, ein WLAN-Passwort mache das Netz auch gegenüber seinem Betreiber privat.
- Automatisches Verbinden für jedes Café- und Hotelnetz eingeschaltet lassen, das Sie je genutzt haben.
- Glauben, ein HTTP- oder SOCKS5-Proxy verschlüssele die Verbindung.
- Die öffentliche IP-Adresse des Hotels auf die IP-Whitelist eines Proxys setzen.
Entscheidungshilfe
| Bedarf | Empfehlung |
|---|---|
| Nachrichten, Karten, Messenger, soziale Medien | Öffentliches WLAN ist in Ordnung; den Netzwerknamen beim Personal bestätigen |
| Banking und Zahlungen | Mobile Daten oder eigener Hotspot, Zwei-Faktor-Authentifizierung eingeschaltet |
| Websitenamen vor dem Betreiber verbergen | Ein VPN von einem Anbieter, dem Sie vertrauen |
| Festlegen, aus welchem Land ein Browser oder eine App auftritt | Ein Proxy, im Wissen, dass er allein kein Sicherheitswerkzeug ist |
| Ein offenes Netz, das Sie nicht bestätigen können | Nicht verbinden; den eigenen Hotspot nutzen |
| Ein Laptop im Café | Öffentliches Netzwerkprofil, Updates installiert |
| Ein Hotelnetz, das Sie nicht wieder nutzen | Bei der Abreise entfernen |
Häufige Fragen
Ist öffentliches WLAN mit VPN sicher?
Sicherer, was die Privatsphäre gegenüber dem Betreiber angeht: Das Hotel sieht nur, dass Sie ein VPN nutzen, wann und wie viel. Der VPN-Anbieter sieht nun, was das Hotel gesehen hätte. Vor gefälschten Anmeldeseiten oder Betrugsseiten schützt ein VPN nicht, die übrigen Gewohnheiten aus diesem Beitrag gelten also weiter.
Ist öffentliches WLAN auf dem iPhone sicher?
Etwa so sicher wie auf jedem aktuellen Smartphone. Das iPhone nutzt in offenen Netzen eine private WLAN-Adresse, die alle zwei Wochen wechselt, und Apps und Websites verschlüsseln ihren Datenverkehr. Schalten Sie „Autom. verbinden“ für offene Netze aus, die Sie nicht mehr nutzen, und stellen Sie AirDrop auf „Nur Kontakte“ oder „Empfangen aus“.
Sieht das Hotel-WLAN, wonach ich suche?
Bei einer Suchmaschine mit HTTPS nicht. Das Hotel sieht, dass Sie sich mit der Suchmaschine verbunden haben, aber die eingegebenen Wörter reisen im verschlüsselten Teil der Adresse. Auf einer Website ohne HTTPS ist die ganze Adresse samt Suchbegriffen lesbar.
Kann jemand im selben WLAN auf mein Smartphone zugreifen?
Allein dadurch, dass Sie das Netz teilen, ist das unwahrscheinlich, solange das Smartphone aktuell ist und Teilen-Funktionen eingeschränkt sind. Die verbleibenden Risiken setzen meist einen Schritt von Ihnen voraus: eine gefälschte Seite, auf der Sie etwas eingeben, eine Datei, die Sie annehmen, oder ein Profil, das Sie installieren. Einen Laptop verbirgt das öffentliche Netzwerkprofil vor anderen Geräten.
Verbirgt der Inkognitomodus mein Surfen vor dem WLAN-Betreiber?
Nein. Ein privates oder Inkognito-Fenster verhindert nur, dass Verlauf und Cookies auf Ihrem Gerät gespeichert werden. Das Netz sieht dieselben Websitenamen und Adressen wie in einem normalen Fenster. Die Einzelheiten stehen in unserem Leitfaden zum Inkognitomodus.
Ist es legal, im Hotel-WLAN ein VPN oder einen Proxy zu nutzen?
In den meisten Ländern ist die Nutzung eines VPN oder eines Proxys an sich legal, aber die Regeln unterscheiden sich von Land zu Land, und die Nutzungsbedingungen des Hotels gelten trotzdem. Die Regeln nach Ländern haben wir in Sind VPN und Proxy legal? zusammengestellt.
Fazit
Im öffentlichen WLAN sieht der Betreiber, mit welchen Websites Sie sich verbinden, wann und wie viele Daten Sie nutzen; in Türkiye wird dieses Protokoll zwei Jahre lang aufbewahrt. HTTPS hält Seiten, Passwörter und Nachrichten unlesbar, deshalb ist die alltägliche Nutzung meist sicher. Die eigentlichen Risiken sind gefälschte Hotspots, Anmeldeseiten, die zu viel verlangen, und weggeklickte Zertifikatswarnungen. Lassen Sie die private Adresse eingeschaltet, schalten Sie automatisches Verbinden aus, erledigen Sie Bankgeschäfte über mobile Daten und nutzen Sie ein VPN, dem Sie vertrauen, um Websitenamen zu verbergen. Ein Proxy erfüllt eine andere Aufgabe: Er bestimmt die Adresse und den Standort, die Websites sehen, und mit unseren Proxy-Diensten wählen Sie beides nach Land und Stadt.