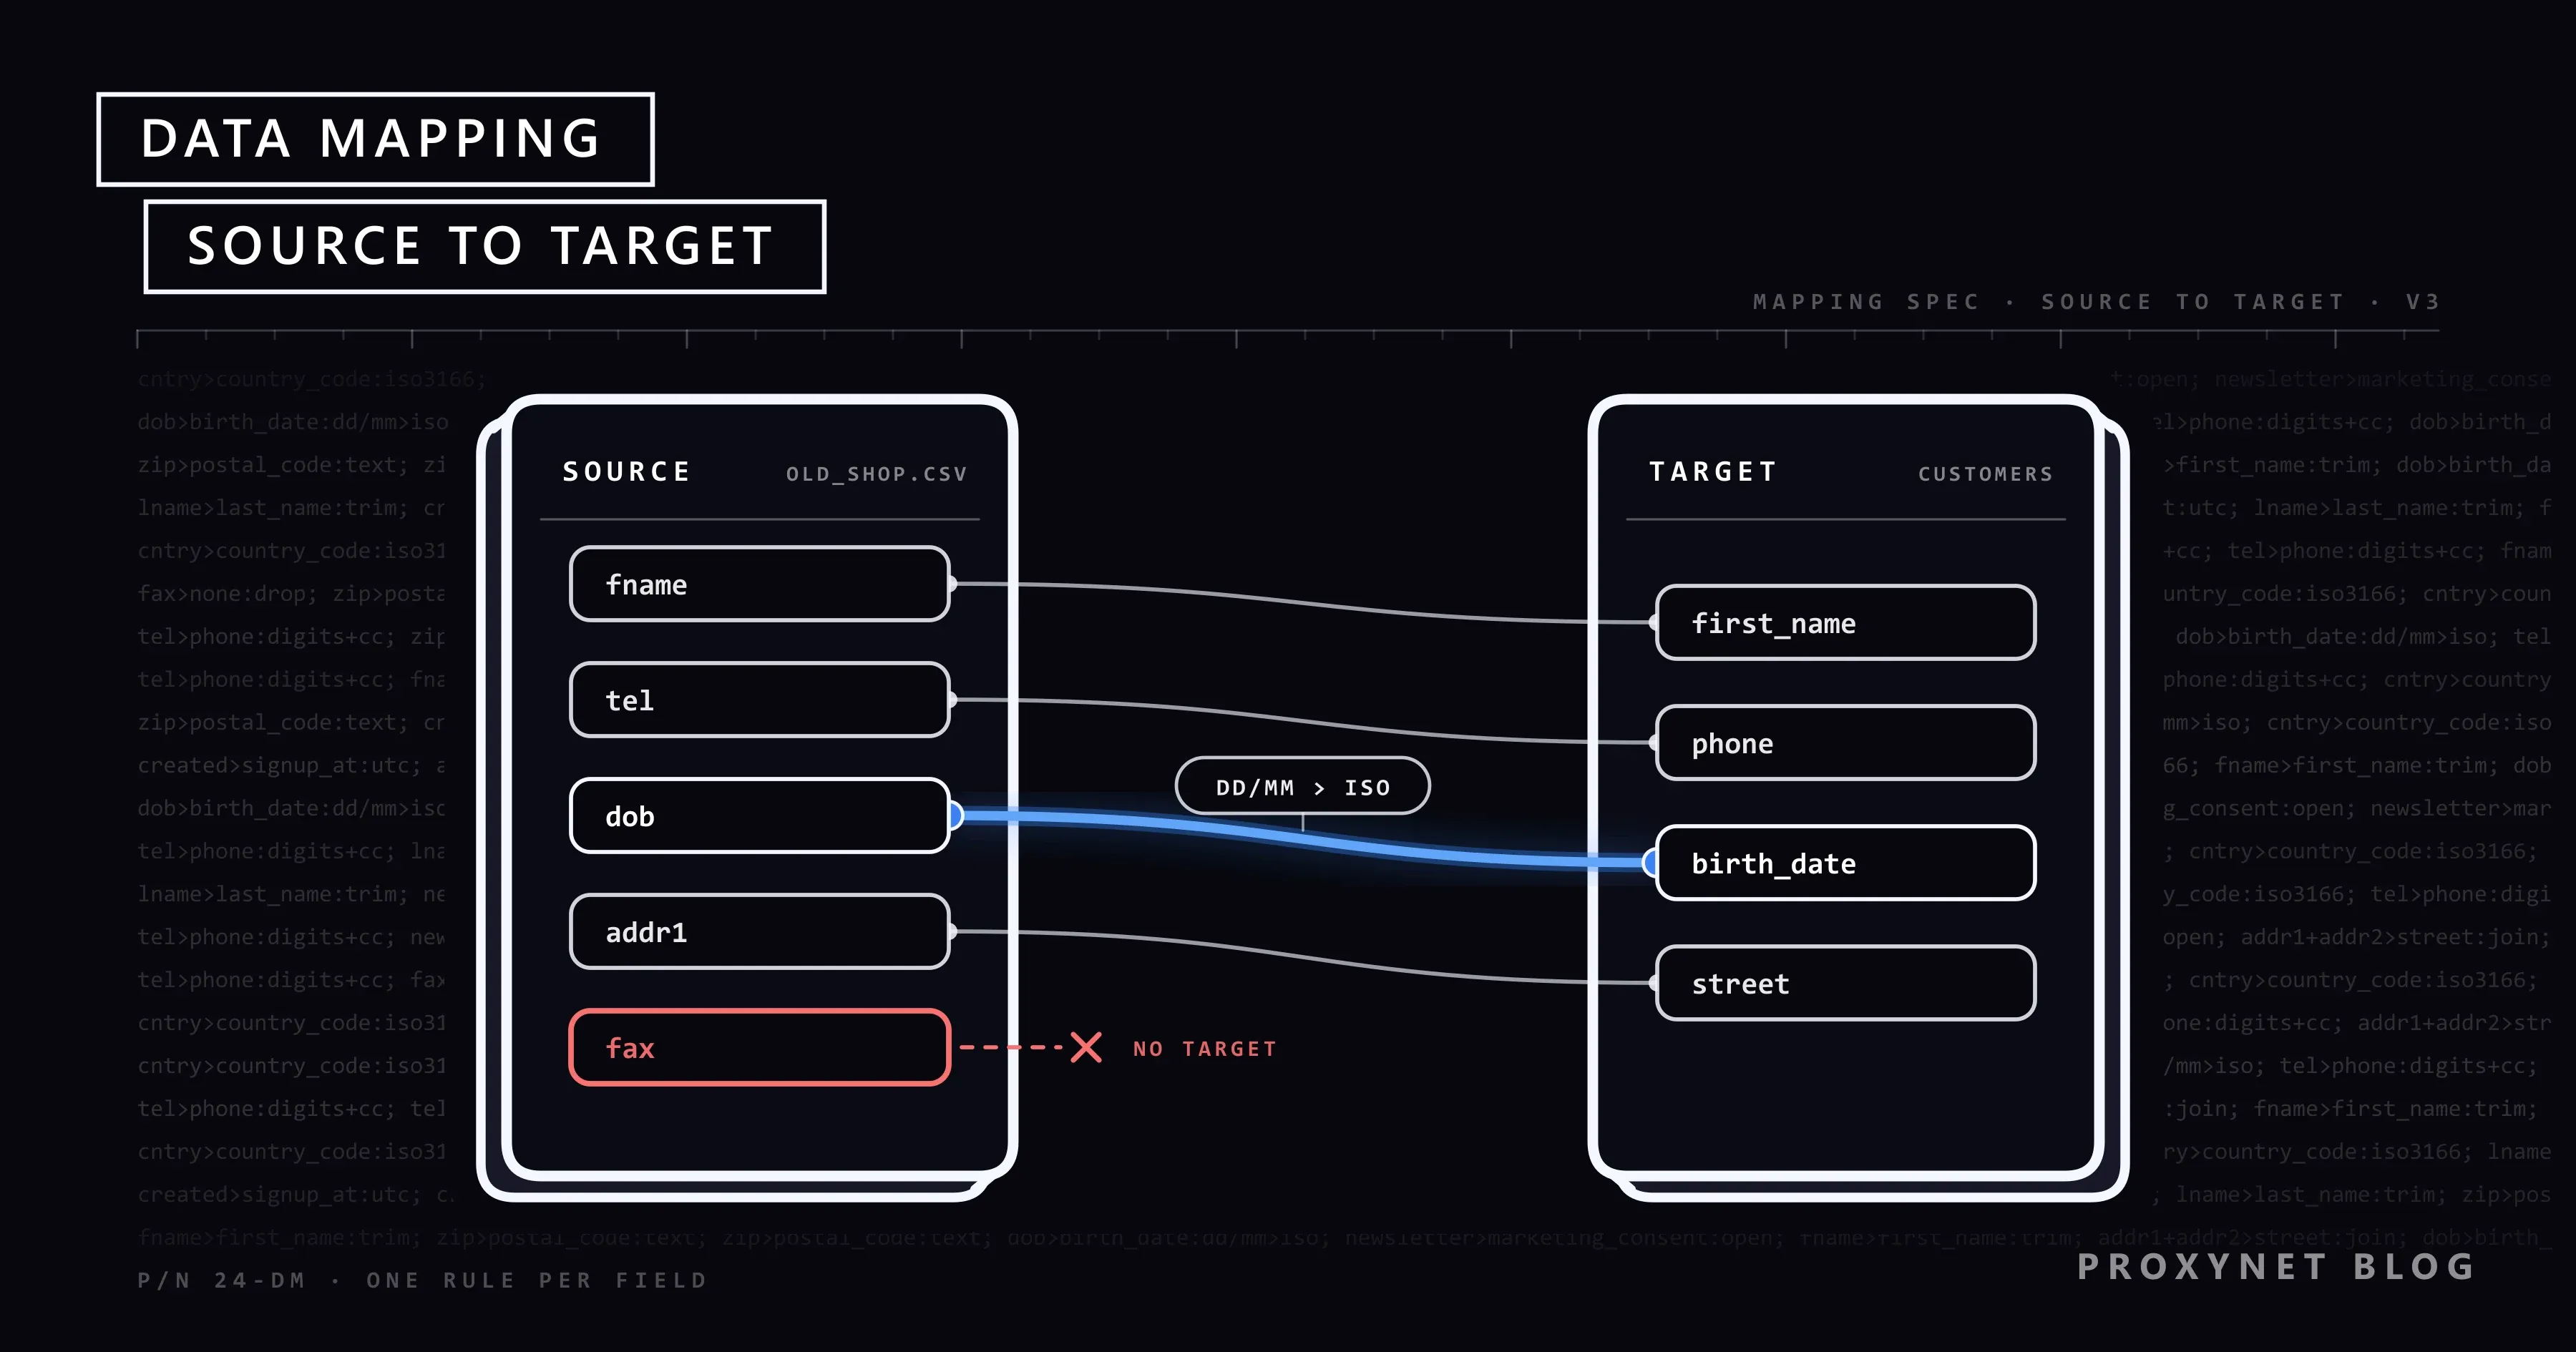
Küçük bir online mağaza yeni bir e-ticaret altyapısına geçiyor. Eski sistem 38.000 müşteriyi fname, tel ve dob adlı sütunlarla dışa aktarıyor; doğum tarihleri 03/04/1990 gibi görünüyor. Yeni altyapı ise first_name alanını, ülke koduyla yazılmış bir telefon numarasını ve 1990-04-03 biçiminde tarihleri bekliyor. İçe aktarmadan önce birinin, sütun sütun, her değerin nereye gideceğine ve yolda nasıl değişeceğine karar vermesi gerekiyor. Bu kararlardan oluşan tabloya veri haritası, onu hazırlama işine de veri eşleme (data mapping) denir.
Bir hafta sonra mağazanın kişisel verilerden sorumlu yöneticisi aynı adla bambaşka bir soru soruyor: müşteri verisi hangi sistemlerde duruyor, neden tutuluyor ve kimlere gidiyor? Bu yazıda iki anlamı da ele alıyoruz: alan eşlemeyi ve eşleme dokümanını, başlıca yöntemleri, ardından gizlilik ekiplerinin kişisel verileri GDPR ve 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) için nasıl haritaladığını.
Veri eşleme nedir?
Veri eşleme, bir yerdeki verinin başka bir yerdeki veriye nasıl karşılık geldiğini tanımlama işidir. Ortaya bir harita çıkar: her birinin kuralı yazılmış çiftlerden oluşan bir liste (şu kaynak alan, şu hedef alana dönüşür) ya da gizlilik çalışmasında kişisel verinin nerede durduğunu ve nereye gittiğini gösteren bir liste.
Terim, yöntemi ortak ama okuru farklı iki işi kapsar:
| Anlam | Cevapladığı soru | Genellikle kimin işi | Çıktı |
|---|---|---|---|
| Entegrasyon eşlemesi | Her alan nereye gidiyor, nasıl değişiyor? | Veri mühendisi ya da analist | Kaynaktan hedefe eşleme dokümanı |
| Gizlilik eşlemesi | Hangi kişisel veriyi, neden tutuyoruz, nereye akıyor? | Gizlilik sorumlusu ya da DPO | Veri envanteri, akış haritası, işleme kaydı |
Alan eşleme nasıl yapılır?
Alan eşleme, iki taraftaki alanları listeleyip eşleştirerek ve henüz hiçbir veri taşınmadan her çift için bir dönüştürme kuralı yazarak yapılır. Tipik bir süreç yedi adımdan oluşur:
- Kaynağı profilleyin. Her alanı türü, birkaç örnek değeri, ne sıklıkla boş kaldığı ve hangi biçimi kullandığıyla listeleyin.
phoneadlı bir sütunda sabit hatlar, cep telefonları ve "santrale sorun" notu bir arada durabilir. - Hedef şemayı netleştirin. Şema, bir veri yapısının resmî tanımıdır: hangi alanların bulunduğu, türleri, hangilerinin zorunlu olduğu ve hangi değerleri alabildiği.
- Alanları eşleştirin. Her kaynak alanı bir hedef alanla eşleştirin. Kimi çiftler bire birdir; kimilerinde bir alan ikiye bölünür ya da birkaç alan tek alanda birleşir.
- Dönüştürme kurallarını yazın. Her değerin nasıl değişeceğini belirtin: tarih biçimleri, ondalık ayırıcılar, birimler, para birimleri, kod listeleri (
MveFdeğerlerininmalevefemaleolması), boşlukların kırpılması ve boş değerler için varsayılanlar. - Eşlenmeyecek alanlara karar verin. Her kaynak alan ya eşlenir ya bilinçli olarak dışarıda bırakılır ya da açık soru olarak işaretlenir. Veri çoğu zaman sessizce düşürülen alanlarla kaybolur.
- Gerçek örneklerle test edin. Birkaç yüz kaydı kurallardan geçirin ve çıktıyı boş alanlar, Türkçe karakterli adlar ve uç değerler dahil kaynağıyla elle karşılaştırın.
- Çalıştırın, izleyin, sürümleyin. Her çalıştırmada giren ve çıkan kayıtları sayın, reddedilen satırları kaydedin ve haritaya sürüm numarası verin; böylece iki sistemden birindeki değişiklik haritada da bir değişikliğe yol açar.
Hataların çoğu 4. adımda saklanır. Test makinemizde Node.js 24, "03/04/1990" metnini 3 Nisan değil 4 Mart 1990 olarak okudu; UTC'ye çevrilince tarih 3 Mart'a kaydı, çünkü makinenin saati o tarihte UTC'nin iki saat ilerisindeydi. "13/04/1990" ise geçersiz tarih diye reddedildi. Yalnızca "doğum tarihini ISO tarihine çevir" diyen bir kural, kaynak sırasını (önce gün mü, önce ay mı) belirtmediği için bu seçimi o anda çalışan ayrıştırıcıya bırakır.
Veri eşleme dokümanı neye benzer?
Veri eşleme dokümanı, her değerin nereden gelip nereye gittiğini ve hangi kuralla değiştiğini gösteren, her alan için bir satırı olan bir tablodur. Yukarıdaki mağaza taşımasının sadeleştirilmiş hâli:
| Kaynak alan | Hedef alan | Kural |
|---|---|---|
fname | first_name | Boşlukları kırp |
tel | phone | Yalnız rakamlar, ülke kodu ekle |
dob | birth_date | GG/AA/YYYY oku, YYYY-AA-GG yaz |
addr1 + addr2 | street | Tek boşlukla birleştir |
cntry | country_code | Ülke adını iki harfli ISO 3166 koduna çevir |
fax | (yok) | Bırakıldı: artık kullanılmıyor |
newsletter | marketing_consent | Açık soru: onay kayıtlarına bak |
Gerçek dokümanlara veri türü, alan sahibi ve test durumu sütunları da eklenir; "veri eşleme şablonu" diye aranan dosyaların çoğu, bu sütunlarla genişletilmiş aynı tablodur. En önemli satırlar son ikisidir. Bırakılan bir alan, birinin onayladığı bir karardır; bir onay bayrağı ise varsayılamaz: eski sistem onayın nasıl alındığını hiç kaydetmediyse yeni sistem onu verilmiş gibi göstermemelidir.
Veri eşleme türleri nelerdir?
Veri eşleme üç yolla yapılır: elle, araç destekli ve şemaya dayalı, ya da eşleşme önerileri sunan otomatik araçlarla. Gerçek projelerin çoğu üçünü birlikte kullanır.
| Yöntem | Nasıl çalışır? | Uygun olduğu iş | Başlıca risk |
|---|---|---|---|
| Elle | Kişiler alanları bir tabloda eşleştirir | Küçük ya da tek seferlik taşımalar | Yazım hataları, test yok |
| Şemaya dayalı | İki şema bir araca yüklenir; kurallar editörde ya da kodda | Düzenli entegrasyonlar, ETL | Kod ile doküman birbirinden ayrışır |
| Otomatik | Araç adlara, türlere ve örnek değerlere bakıp çift önerir | Birbirine benzeyen çok sayıda kaynak | Kendinden emin yanlış eşleşmeler |
Otomatik öneriler email ile email_address gibi bariz çiftlerde zaman kazandırır, ama bir ad anlam hakkında pek az şey söyler: date bir kaynakta sipariş tarihi, diğerinde teslimat tarihidir. Önerilen her çifti, bir kişinin onaylaması gereken bir teklif olarak görün.
Alanlar arasındaki ilişkiler de türlere ayrılır ve her biri kendi kuralını ister: bire bir, çoktan bire (iki adres satırının birleşmesi), birden çoğa (ad soyadın ikiye bölünmesi; bu, kalıba uymayan birçok gerçek adda bozulur), bir başvuru tablosu üzerinden kod çevirisi ve kaynakta bulunmayan sabit değerler.
Veri eşlemenin dönüştürme, ETL ve veri kökeninden farkı nedir?
Veri eşleme işin tarifidir; dönüştürme, bu tarifteki kuralların uygulanmasıdır; ETL, kuralları çalıştıran iş hattıdır; veri kökeni (data lineage) ise bir değerin gerçekte nereden geldiğinin kaydıdır. Harita "dob, gün önce okunarak birth_date olur" der; dönüştürme bunu yapan adımdır. ETL (çıkarma, dönüştürme, yükleme) veriyi kaynaktan çeker, bu dönüştürmeleri uygular ve sonucu bir veritabanına yükler; ETL Nedir? yazısı bunu adım adım gösteriyor.
Veri kökeni geriye bakar: bir panodaki rakamın hangi tablolardan, işlerden ve kaynak alanlardan üretildiğini gösterir ve iyi bir eşleme dokümanı bu izi sürmeyi kolaylaştırır. Veri sözlüğü ise tek bir sistemin alanlarını anlatır, onları başka bir sistemle ilişkilendirmez.
Eşleme temizlikten de önce gelir. Alanlar yerine oturunca yanlış, yinelenen ya da tutarsız değerler görünür hâle gelir ve düzeltilebilir; bu adımı Veri Temizleme Nedir? yazısında anlattık.
Veri gizliliğinde veri eşleme nedir?
Veri gizliliğinde veri eşleme, bir kuruluşun hangi kişisel verileri tuttuğunu, bunların nerede saklandığını, neden işlendiğini, kimlere aktarıldığını ve ne kadar süre saklandığını ortaya çıkarmaktır. Kişisel veri, kimliği belirli ya da belirlenebilir bir kişiye ilişkin her türlü bilgidir: ad, e-posta adresi, müşteri numarası, sunucu kaydındaki bir IP adresi.
Gizlilik ekipleri genellikle iki şey üretir. Veri envanteri, işleme faaliyetlerini (bordro, işe alım, sipariş yönetimi, e-bülten) her birinin kullandığı veri ve sistemlerle birlikte listeler. Veri akış haritası ise bu verinin nasıl hareket ettiğini gösterir: web formundan mağaza veritabanına, oradan ödeme sağlayıcısına, her gece CRM'e, her ay yurt dışındaki bir muhasebeciye. Sürprizler akışlarda çıkar; örneğin müşteri kayıtlarının tamamını başka bir ülkedeki sunucuya kopyalayan bir destek aracı.
GDPR'ın 30. maddesi ne ister?
GDPR'ın 30. maddesi, kişisel verinin neden ve nasıl işleneceğine karar veren kuruluşa, yani veri sorumlusuna, işleme faaliyetlerinin yazılı bir kaydını (kısaca RoPA) tutma yükümlülüğü getirir. Kayıtta şunlar bulunmalıdır:
- veri sorumlusunun, varsa temsilcisinin ve veri koruma görevlisinin adı ve iletişim bilgileri;
- işlemenin amaçları;
- ilgili kişi kategorileri ve kişisel veri kategorileri;
- diğer ülkelerdekiler dahil, verinin aktarıldığı alıcı kategorileri;
- AB dışındaki ülkelere ya da uluslararası kuruluşlara yapılan aktarımlar;
- mümkünse her veri kategorisinin silinmesi için öngörülen süreler;
- mümkünse güvenlik tedbirlerinin genel bir açıklaması.
Veri işleyenler, yani barındırma ya da bordro hizmeti veren şirketler gibi veriyi veri sorumlusu adına işleyen kuruluşlar, kendileri için daha kısa bir kayıt tutar. İki kayıt da elektronik olabilir ve talep edildiğinde denetim makamına gösterilmelidir (EUR-Lex'teki GDPR metni).
250'den az çalışanı olan kuruluşlar için tanınan istisna göründüğünden dardır. İstisna ancak işlemenin kişilerin hakları için risk doğurması muhtemel değilse, işleme arada bir yapılıyorsa ve özel nitelikli veri (örneğin sağlık verisi) ya da ceza mahkûmiyetleri ve suçlarla ilgili veri içermiyorsa geçerlidir. Bordro ve müşteri veritabanı arada bir yapılan işler değildir, bu yüzden küçük şirketlerin çoğu yine de kayıt tutar. Avrupa Komisyonu bu istisnada değişiklik önerdi; 19 Kasım 2026 itibarıyla EUR-Lex bunları yürürlüğe girmiş değişiklik olarak değil, öneri olarak gösteriyor.
Avrupa Veri Koruma Kurulu'nun (EDPB) küçük işletmeler için hazırladığı rehber pratik bir başlangıç noktası önerir: işe alım, bordro ya da giriş kartları gibi faaliyetlerinizden hangilerinin kişisel veri içerdiğini belirleyin ve her birini tanımlayın (EDPB'nin küçük işletme rehberi). Veri haritası çalışma malzemesidir, 30. madde kaydı ise ondan üretilen resmî dokümandır; haritadaki fazladan ayrıntı (tablo adları, alanlar, sunucular) kaydı doğru tutan şeydir.
Aynı harita veri koruma etki değerlendirmesini (DPIA) de besler. 35. madde, büyük ölçekte sağlık verisi işlemek gibi kişiler için yüksek risk doğurması muhtemel işlemelerden önce bu değerlendirmeyi şart koşar; yeri bilinmeyen bir verinin riskini kimse değerlendiremez.
KVKK'da kişisel veri işleme envanteri ve VERBİS nedir?
Türkiye'de bu işin karşılığı, KVKK'ya dayanan kişisel veri işleme envanteridir. Veri Sorumluları Sicili Hakkında Yönetmelik, sicile kayıtla yükümlü veri sorumlularının bu envanteri hazırlamasını ister. Envanter; işleme amaçlarını ve hukuki sebebi, veri kategorilerini, aktarılan alıcı gruplarını, veri konusu kişi gruplarını, azami saklama sürelerini, yurt dışına aktarımı öngörülen verileri ve veri güvenliği tedbirlerini kapsar; sicile bildirilen bilgiler de bu envantere dayanır.
Sicil, Kişisel Verileri Koruma Kurumu'nun yönettiği ve internet üzerinden erişilen Veri Sorumluları Sicil Bilgi Sistemi, yani VERBİS'tir. Kurul bazı veri sorumlularını kayıttan istisna tutmuştur. Kurum'un 1 Ekim 2025 tarihli duyurusuna göre yıllık çalışan sayısı 50'den az ve yıllık mali bilanço toplamı 100 milyon Türk lirasından az olan, ana faaliyet konusu özel nitelikli kişisel veri işleme olmayan veri sorumluları kayıttan muaftır; 4 Eylül 2025 tarihli ve 2025/1572 sayılı kararla, ana faaliyet konusu özel nitelikli veri işleme olup yıllık çalışan sayısı 10'dan ve yıllık mali bilanço toplamı 10 milyon Türk lirasından az olanlar da bu kapsama alınmıştır. İstisna yalnız sicile kayıt yükümlülüğünü ilgilendirir; Kanun'un aydınlatma ve veri güvenliği gibi diğer yükümlülükleri yerinde kalır.
Kurum, envanteri hazırlayanlar için 19 Haziran 2019'da bir "Kişisel Veri İşleme Envanteri Hazırlama Rehberi" ve ekinde örnek bir envanter yayımladı; ikisi de Kurum'un internet sitesinde "Yayınlar" altındaki "Rehberler" bölümünde duruyor. Kayıttan muaf olsanız bile, işlediğiniz kişisel verilerin haritası aydınlatma metni yazarken ve bir kişinin başvurusunu cevaplarken işinize yarar.
Kişisel veri haritası nasıl çıkarılır?
Kişisel veri haritası, veritabanlarından değil iş faaliyetlerinden başlanarak ve her faaliyet kendi sistemlerine, verilerine ve alıcılarına kadar izlenerek çıkarılır:
- Faaliyetleri listeleyin. Her ekibe kişilere ait bilgilerle ne yaptığını sorun: işe alım, bordro, satış, destek, pazarlama, web sitesi analitiği, güvenlik kayıtları.
- Sistemleri bulun. Her faaliyetin kullandığı uygulamaları, veritabanlarını, tabloları, ortak klasörleri ve e-posta kutularını, tedarikçilerin sizin için çalıştırdığı yazılımlar dahil adlandırın.
- Veriyi ve kişileri kaydedin. Hangi veri kategorilerinin (iletişim, ödeme, sağlık) hangi kişi grupları (müşteriler, çalışanlar, adaylar, ziyaretçiler) için tutulduğunu yazın.
- Amacı ve hukuki sebebi not edin. Verinin neden işlendiğini ve hukukun buna hangi gerekçeyle izin verdiğini yazın.
- Akışları izleyin. Verinin nereden geldiğini, hangi tedarikçilere gittiğini ve ülke dışına çıkıp çıkmadığını kaydedin.
- Saklama süresini ve güvenliği belirleyin. Her kategorinin ne kadar saklandığını ve neyle korunduğunu yazın.
- Güncel tutun. Güncellemeyi olaylara bağlayın: yeni bir araç, yeni bir tedarikçi, web sitesinde yeni bir form.
Herkese açık web verisi toplayan ekipler bu veri setlerini de haritaya eklemelidir, çünkü kazınan sayfalarda sık sık adlar, profil bağlantıları ya da e-posta adresleri bulunur; bu alanları nasıl azaltacağınızı kazınan verilerde kişisel verinin nasıl yönetileceğini anlattığımız yazıda bulabilirsiniz.
Veri eşlemede proxy'ler nerede devreye girer?
Proxy'ler, eşlediğiniz veri birkaç ülkedeki herkese açık web sayfalarından geldiğinde, eşlemeden önceki toplama aşamasında devreye girer. Almanya'daki bir ürün sayfası fiyatı ondalık virgülle yazar, ABD sürümü nokta kullanır; bir site stoğu availability diye etiketler, bir başkası yalnızca bir rozetle gösterir. Her ülkedeki bir proxy çıkışı, sayfayı o ülkedeki ziyaretçinin gördüğü hâliyle gösterir; bütün sürümleri tek bir şemaya (ürün, fiyat, para birimi, stok, ülke, toplanma zamanı) eşlemek de her karşılaştırmanın ilk adımıdır. Veriyi yapılandırılmış hâlde teslim almak isteyen ekipler, satış ekibimiz üzerinden sunduğumuz yönetilen sayfa çıkarma hizmeti Web Scraping API ile çalışabilir.
Veri haritası bir güvenlik aracıdır da: bir sızıntının neyi açığa çıkaracağını söyler. Herkese açık kaynaklarda şirketlerine ait sızmış verileri izleyen güvenlik ekipleri, bu araştırmayı kendi ağlarından uzakta ve geçerli yasal sınırlar içinde yürütmek için veri güvenliği proxy'lerini kullanır.
Veri eşleme nerelerde kullanılır?
- Veri taşıma: Yeni bir CRM'e, e-ticaret altyapısına ya da muhasebe sistemine geçmek.
- ETL ve veri ambarları: Birçok sistemi tek bir raporlama modeline yüklemek.
- Entegrasyonlar: Siparişleri mağaza ile fatura aracı arasında senkron tutmak.
- Şirket birleşmeleri: İki şirketin müşteri ve ürün verilerini bir araya getirmek.
- Web verisi: Birçok site ve ülkeden gelen sayfaları tek bir tabloya dönüştürmek.
- Mevzuata uyum: GDPR kaydı, KVKK envanteri, DPIA ve verilerinin kopyasını isteyen kişilerin başvuruları.
Sık yapılan hatalar
- Yalnızca alan adına bakarak eşlemek.
date,statusvetypefarklı sistemlerde farklı anlamlara gelir. - Kaynak biçimini yazmamak. Tarihler, ondalık ayırıcılar, birimler ve karakter kodlamaları açık bir kural ister.
- Alanları sessizce düşürmek. Eşlenmeyen her alan için kayda geçmiş bir karar gerekir.
- Yalnızca temiz satırlarla test etmek. Boş alanlar, uzun adlar ve Türkçe karakterler düzgün örneklerde geçen kuralları bozar.
- Dokümanı canlıya geçişte bitmiş saymak. Harita değişmeden yapılan bir şema değişikliği veriyi sessizce bozar.
- Onay bayraklarını kanıtsız taşımak. Bunlar varsayılan değer değil, kanıt ister.
- Gizlilik haritasını yalnız BT sistemlerinden çıkarmak. Tablolar, e-posta kutuları ve tedarikçi araçları da kişisel veri tutar.
Karar rehberi
| İhtiyaç | Öneri |
|---|---|
| Veriyi bir kez yeni sisteme taşımak | Örneklerle test edilmiş kaynaktan hedefe eşleme tablosu |
| Düzenli entegrasyon | ETL aracında şemaya dayalı, sürümlenen eşleme |
| Birbirine benzeyen çok sayıda kaynak | Tek hedef şema; araç önerilerini bir kişi onaylar |
| GDPR işleme kaydı | Önce faaliyete dayalı envanter, sonra 30. madde kaydı |
| Yüksek riskli bir işleme planı | Önce veri haritası, sonra DPIA |
| VERBİS'e kayıtlı veri sorumlusu | Sicil bilgilerinin dayanağı olarak KVKK işleme envanteri |
| Bir kişi verilerini istiyor | Haritayla o veriyi tutan bütün sistemleri bulun |
Sıkça sorulan sorular
Veri eşleme basitçe nedir?
Veri eşleme, veri bir sistemden diğerine taşınırken her parçanın nereye gideceğine ve yolda nasıl değişeceğine karar vermektir. Gizlilik çalışmasında ise kişisel verinin nerede, neden tutulduğunu ve kimlere gittiğini listelemek anlamına gelir.
Veri eşleme örneği nedir?
Yeni bir altyapıya geçen mağaza, eski fname sütununu yeni first_name alanına eşler ve doğum tarihlerini 03/04/1990 biçiminden 1990-04-03 biçimine çevirir. Gizlilikten bir örnek ise müşteri e-postalarının mağaza veritabanında durduğunu, bir e-bülten aracına gittiğini ve son siparişten iki yıl sonra silindiğini gösteren bir tablodur.
Excel'de veri eşleme yapılabilir mi?
Evet. Tek seferlik taşımalarda en yaygın biçim bir tablodur: kaynak, hedef, kural, tür ve durum sütunlarıyla her alan için bir satır. Düzenli entegrasyonlarda tabloyu tarif belgesi olarak, kuralları ise ETL aracınızda tutun ve ikisini birlikte güncelleyin.
GDPR'a göre veri eşleme nedir?
GDPR'da veri eşleme, 30. madde kaydının ön çalışmasıdır: hangi kişisel veriyi, neden, kimin hakkında işlediğiniz, kimlerin aldığı, nereye aktarıldığı ve ne kadar saklandığı. Tüzük bir diyagram değil kayıt ister, ama önce haritayı çıkarmadan doğru bir kayıt yazabilen kuruluş azdır. Türkiye'de aynı çalışma KVKK'nın kişisel veri işleme envanterine temel olur.
Veri haritası, işleme faaliyetleri kaydıyla aynı şey mi?
Hayır. Veri haritası sistemlerin, alanların ve akışların ayrıntılı çalışma görünümüdür; işleme faaliyetleri kaydı ise GDPR'ın istediği, faaliyetlere göre düzenlenmiş resmî listedir. Ekiplerin çoğu kaydı haritadan üretir.
Veri eşlemeden kim sorumludur?
Entegrasyonlarda eşleme dokümanı veri mühendislerinin ya da taşıma ekibinin işidir; her alanın anlamını o alanın iş tarafındaki sahibi onaylar. Gizlilikte sorumluluk veri sorumlusundadır ve genellikle her ekipten bilgi toplayan bir gizlilik sorumlusu ya da veri koruma görevlisi eliyle yürütülür.
Özet
Veri eşleme, sistemler arasında alanları her biri için yazılı bir kuralla eşleştirmek ve mevzuata uyum için kişisel veriyi, amaçlarını ve akışlarını bulmak demektir. Alan eşleme, yazılmamış biçimler ve sessizce düşürülen alanlar yüzünden bozulur; gizlilik eşlemesi faaliyetlerden başlar ve GDPR'ın 30. madde kaydına ya da Türkiye'de KVKK'nın kişisel veri işleme envanterine dönüşür. Kaynaklarınız birkaç ülkedeki herkese açık web sayfalarıysa onları baştan tek bir şemaya eşleyin ve her sayfayı anlattığı ülkeden toplayın; örneğin ülke hedeflemeli bir Residential Proxy ile.