


































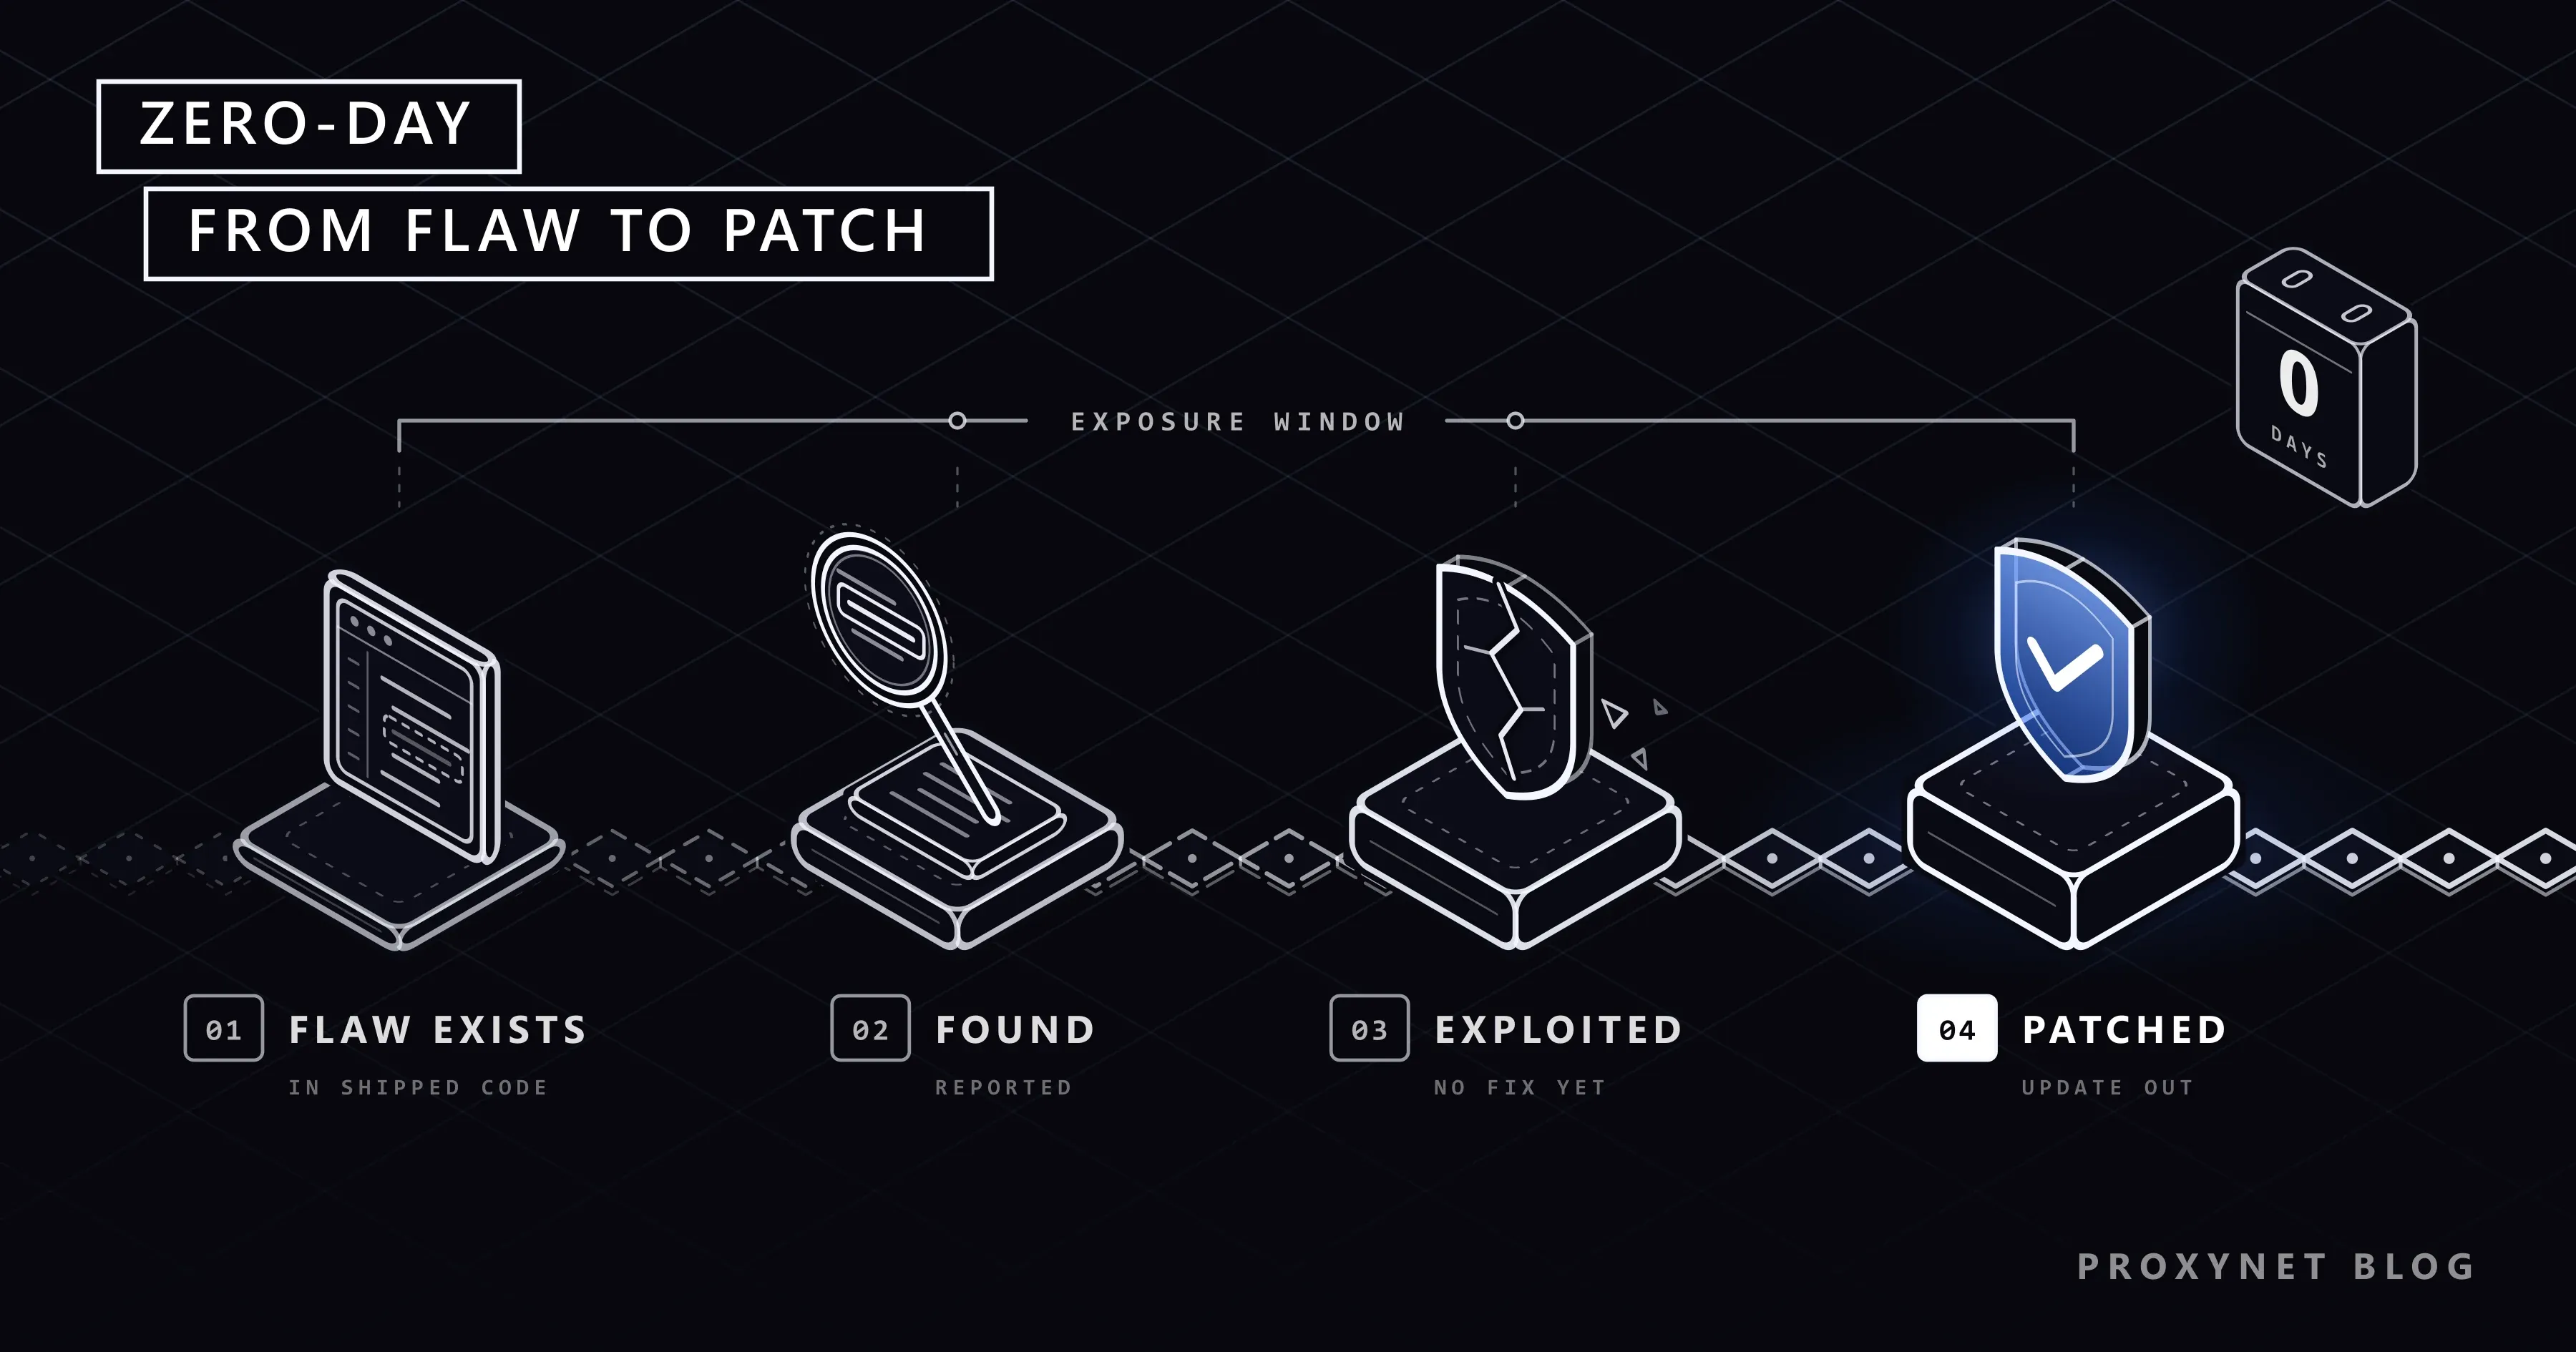
تیتر یک خبر میگوید مرورگر شما یک آسیبپذیری روز صفر دارد و باید همین حالا آن را بهروز کنید. مرورگر را باز میکنید، چیزی متفاوت به نظر نمیرسد و تنها نشانه دردسر، پیام کوچکی است که از شما میخواهد مرورگر را دوباره راهاندازی کنید. پشت آن پیام نقصی است که کسی پیش از آنکه رفعش ممکن شود، در حملههای واقعی از آن استفاده میکرده است.
این نوشته توضیح میدهد آسیبپذیری روز صفر چیست، چه تفاوتی با اکسپلویت و حمله دارد، یک نقص از کشف تا وصله چه مسیری را طی میکند، چه کسانی این نقصها را پیدا میکنند و شما و شرکتتان چه کاری میتوانید انجام دهید. نوشته برای مدافعان است؛ اینجا هیچ جزئیاتی از حمله نمیآید.
آسیبپذیری روز صفر چیست؟
آسیبپذیری روز صفر نقصی است که مهاجمان میتوانند از آن استفاده کنند، در حالی که سازندگان نرمافزار یا از وجودش خبر ندارند یا هنوز رفعی برای آن منتشر نکردهاند. آسیبپذیری، به تعبیر برنامه CVE، ضعفی در یک محصول است که میتوان از آن سوءاستفاده کرد تا به محرمانگی، یکپارچگی یا دسترسپذیری دادهها یا سامانهها آسیب رساند. «روز صفر» زمان را به این تعریف اضافه میکند: مدافعان هیچ فرصتی برای آماده شدن نداشتهاند.
تعریفها کمی با هم فرق دارند. مؤسسه ملی استانداردها و فناوری آمریکا (NIST) حمله روز صفر را حملهای میداند که از یک آسیبپذیری سختافزاری، میانافزاری (firmware) یا نرمافزاری که پیشتر ناشناخته بوده سوءاستفاده میکند. گروه اطلاعات تهدید گوگل (GTIG) نقصی را روز صفر به حساب میآورد که پیش از در دسترس قرار گرفتن عمومی وصله، با نیت مخرب از آن سوءاستفاده شده باشد. هر دو به همان بازه اشاره میکنند: نقص واقعی است، از آن استفاده میشود و رفعش هنوز وجود ندارد.
این اصطلاح یک لحظه را توصیف میکند، نه نوعی باگ را. یک اشتباه برنامهنویسی تا وقتی مهاجمان از آن استفاده میکنند و رفعی وجود ندارد روز صفر است، و وقتی وصله منتشر شد به یک آسیبپذیری شناختهشده معمولی تبدیل میشود.
آسیبپذیری، اکسپلویت و حمله روز صفر چه تفاوتی دارند؟
آسیبپذیری خود ضعف است، اکسپلویت ابزاری است که از آن استفاده میکند و حمله روز صفر یعنی به کار بردن آن ابزار علیه افراد واقعی پیش از آنکه رفعی وجود داشته باشد. تیترهای خبری این واژهها را اغلب با هم قاطی میکنند:
| اصطلاح | چیست | رفعی در دسترس است؟ |
|---|---|---|
| آسیبپذیری | ضعفی در کد یا سختافزار | نه لزوماً |
| اکسپلویت | کد یا روشی که از یک آسیبپذیری استفاده میکند | به نقص بستگی دارد |
| آسیبپذیری روز صفر | نقصی که مهاجمان پیش از وجود رفع میتوانند از آن استفاده کنند | نه |
| حمله روز صفر | حملههای واقعی با استفاده از یک روز صفر | نه |
| آسیبپذیری n-day | نقصی شناختهشده که رفعش منتشر شده اما همهجا نصب نشده است | بله، اگر نصبش کنید |
ردیف آخر از آنچه نامش نشان میدهد مهمتر است. وقتی رفعی منتشر شد، نقص به یک «n-day» تبدیل میشود (برخی میگویند «one-day»): سازنده آن را تعمیر کرده است، اما هر دستگاهی که بهروزرسانی را نصب نکرده همچنان در معرض خطر است و اطلاعیه امنیتی به مهاجمان میگوید دنبال کدام نسخهها بگردند.
یک روز صفر چگونه از نقص به وصله میرسد؟
یک روز صفر در پنج مرحله از اشتباهی در کد به رفعی نصبشده میرسد و دستگاه از مرحله اول تا آخر در معرض خطر است:
- نقص منتشر میشود. یک خطای برنامهنویسی یا ضعف طراحی درون یک مرورگر، سیستمعامل، گوشی، روتر یا محصول سروری به دست کاربران میرسد. هنوز کسی متوجه آن نشده است.
- کسی آن را پیدا میکند. ممکن است تیم امنیتی خود سازنده باشد، یک پژوهشگر مستقل، شرکتکنندهای در یک برنامه پاداش باگ (bug bounty) یا یک مهاجم.
- گزارش یا سوءاستفاده میشود. پژوهشگر آن را بهطور محرمانه به سازنده گزارش میدهد. مهاجم آن را مخفی نگه میدارد و یک اکسپلویت میسازد؛ وقتی آن اکسپلویت روی دستگاه قربانی اجرا شد، معمولاً بدافزار نصب میکند، یعنی نرمافزاری که برای جاسوسی از دستگاه یا آسیب زدن به آن ساخته شده است، و نوشته بدافزار چیست؟ ادامه ماجرا را شرح میدهد.
- سازنده آن را رفع میکند. سازنده وصلهای مینویسد و آزمایش میکند، اطلاعیه امنیتی منتشر میکند و اگر از نقص در حملهها استفاده شده باشد، معمولاً این را هم میگوید.
- رفع به دستگاهها میرسد. بهروزرسانیهای خودکار وصله را طی چند روز یا چند هفته پخش میکنند. تا وقتی دستگاهی آن را نصب نکرده، با یک n-day کار میکند.
چه کسانی آسیبپذیریهای روز صفر را پیدا میکنند؟
آسیبپذیریهای روز صفر را تیمهای امنیتی خود سازندگان، پژوهشگران مستقل، شرکتکنندگان برنامههای پاداش باگ، نهادهای دولتی امنیت سایبری و تیمهای اطلاعات تهدید پیدا میکنند؛ این تیمها حملهای را در حین اجرا میگیرند و ردش را تا یک نقص ناشناخته دنبال میکنند. بسیاری از سازندگان برای نقصهایی که بهطور محرمانه گزارش شوند پاداش میدهند؛ یادداشتهای انتشار کروم رفعهای امنیتی و پاداشها را زیر عنوانی جداگانه فهرست میکنند.
مسیر معمول یک پژوهشگر، افشای هماهنگ آسیبپذیری (coordinated vulnerability disclosure) است: نقص را محرمانه گزارش کند، به سازنده برای رفع آن فرصت دهد و جزئیات را فقط پس از آنکه کاربران توانستند بهروزرسانی کنند منتشر کند. برای نمونه، Project Zero گوگل به سازندگان 90 روز فرصت میدهد، و وقتی از نقص از پیش در دنیای واقعی سوءاستفاده میشود فقط 7 روز. CISA، آژانس امنیت سایبری آمریکا، هم گزارشهایی را که به آن میرسند هماهنگ میکند و اگر سازنده پاسخ ندهد، ممکن است پس از 45 روز آنها را منتشر کند.
وقتی نقص افشا میشود، معمولاً یک شناسه CVE میگیرد، یعنی برچسبی عمومی به شکل CVE-YYYY-NNNN. برنامه CVE مأموریت خود را شناسایی، تعریف و فهرست کردن آسیبپذیریهایی میداند که بهطور عمومی افشا شدهاند، با یک رکورد CVE برای هر آسیبپذیری؛ به این ترتیب سازندگان و مشتریان میتوانند درباره دقیقاً همان نقص صحبت کنند.
سازندگان اغلب جزئیات فنی را مدتی نزد خود نگه میدارند. گوگل در یادداشت انتشار کروم در 9 نوامبر 2026 میگوید دسترسی به جزئیات باگ ممکن است تا زمانی که بیشتر کاربران رفع را دریافت کرده باشند محدود بماند، چون شرح مفصل یک نقص به همان اندازه که به مدافعان کمک میکند، به مهاجمان هم کمک میکند.
حملههای روز صفر چقدر رایجاند؟
آسیبپذیریهای روز صفر در مقایسه با آسیبپذیریهای معمولی نادرند، اما هر سال دهها مورد از آنها در حال استفاده شناسایی میشوند. GTIG در بررسیای که در مارس 2026 منتشر کرد، 90 آسیبپذیری روز صفر را ردیابی کرد که در سال 2025 در دنیای واقعی از آنها سوءاستفاده شده بود؛ رقمی بیشتر از 78 مورد سال 2024 و کمتر از رکورد 100 مورد در سال 2023. از این 90 مورد، 47 مورد در پلتفرمها و محصولات کاربر نهایی مانند گوشی، رایانه و مرورگر بود و 43 مورد در نرمافزارها و تجهیزات سازمانی. GTIG یادآوری میکند که این شمارش فقط مواردی را در بر میگیرد که خودش ردیابی کرده است.
دو نمونه از اطلاعیههای رسمی نشان میدهند این وضعیت در عمل چه شکلی دارد:
- یک نقص مرورگر. در 9 نوامبر 2026 گوگل یک بهروزرسانی کروم منتشر کرد و نوشت از وجود اکسپلویتی برای CVE-2026-125350 در دنیای واقعی آگاه است. CISA روز بعد این نقص را به کاتالوگ آسیبپذیریهای مورد سوءاستفاده خود افزود و یادآوری کرد که این نقص ممکن است بر مرورگرهای دیگر مبتنی بر Chromium هم اثر بگذارد، از جمله Microsoft Edge و Opera.
- یک محصول سروری. اطلاعیه AA23-158A از CISA در ژوئن 2023 حملههایی را به Progress MOVEit Transfer، یک محصول انتقال فایل، شرح میدهد که از اواخر مه 2023 از راه «یک آسیبپذیری تزریق SQL که پیشتر ناشناخته بود» انجام شدند؛ تزریق SQL (SQL injection) نوعی نقص است که اجازه میدهد ورودی بیرونی بهعنوان فرمان پایگاه داده اجرا شود.
چگونه از خود در برابر حملههای روز صفر محافظت کنید؟
رفعی را که هنوز وجود ندارد نمیتوانید نصب کنید، پس محافظت در خانه دو هدف دارد: رفع را همان روزی که منتشر میشود بگیرید و آسیب یک حمله موفق را کمتر کنید.
بهروزرسانی خودکار را روی هر دستگاهی که استفاده میکنید روشن کنید (نام گزینههای ویندوز، مک و آیفون همانطور که در رابط انگلیسی دیده میشوند، با ترجمه آمدهاند):
- ویندوز: Start (شروع) > Settings (تنظیمات) > Windows Update، و هر چه را پیشنهاد میکند نصب کنید.
- مک: منوی اپل > System Settings (تنظیمات سیستم) > General (عمومی) > Software Update (بهروزرسانی نرمافزار)؛ همینجا انتخاب میکنید که بهروزرسانیها خودکار نصب شوند یا نه.
- آیفون و آیپد: Settings (تنظیمات) > General (عمومی) > Software Update (بهروزرسانی نرمافزار) > Automatic Updates (بهروزرسانیهای خودکار)، سپس Automatically Install (نصب خودکار) را روشن کنید. دستگاه بهروزرسانیها را شبهنگام، وقتی در حال شارژ و متصل به Wi-Fi است، نصب میکند.
- اندروید: بیشتر بهروزرسانیهای سیستم و وصلههای امنیتی خودکار نصب میشوند؛ برای بررسی، تنظیمات > سیستم > بهروزرسانیهای نرمافزار را باز کنید (نامها مطابق گوشیهای Pixel است؛ سازندگان دیگر نامهای مشابهی به کار میبرند).
وقتی مرورگر درخواست کرد، آن را دوباره راهاندازی کنید. کروم بهروزرسانیها را در پسزمینه دانلود میکند، اما فقط هنگام راهاندازی دوباره آنها را اعمال میکند. برای بررسی، در بالا سمت چپ بیشتر (سه نقطه) > راهنما > درباره Google Chrome را باز کنید و راهاندازی مجدد را انتخاب کنید؛ راهنمای بهروزرسانی کروم گوگل یادآوری میکند که اگر گزینه «راهاندازی مجدد» را نمیبینید، جدیدترین نسخه را دارید. Edge و Opera که کد Chromium را با کروم شریکاند، همین رفعها را از راه بهروزرسانیهای خودشان عرضه میکنند.
چیز کمتری برای حمله باقی بگذارید. هر برنامه، پلاگین و افزونه مرورگر کد بیشتری است که ممکن است نقصی در خود داشته باشد. آنهایی را که دیگر استفاده نمیکنید حذف کنید و نرمافزاری را که دیگر بهروزرسانی امنیتی نمیگیرد، مانند یک سیستمعامل قدیمی یا مرورگری که دیگر بهروز نمیشود، با نسخهای پشتیبانیشده جایگزین کنید.
قدم بعدی مهاجم را سختتر کنید. اکسپلویت مرورگر همچنان نیاز دارد که شما یک صفحه وب دستکاریشده را باز کنید و پیوند آن اغلب در یک پیام میرسد؛ نوشته فیشینگ چیست؟ نشان میدهد چنین پیامی را چگونه تشخیص دهید. احراز هویت چندعاملی (MFA)، یعنی مرحلهای دوم علاوه بر رمز عبور، ارزش رمزهای دزدیدهشده را کم میکند.
یک نسخه پشتیبان قابل بازگردانی نگه دارید. از برخی نقصهای مورد سوءاستفاده برای نصب باجافزار استفاده میشود؛ CISA در کاتالوگ خود 361 مورد را مشخص کرده است که استفاده از آنها در کارزارهای باجافزاری شناخته شده است. یک نسخه پشتیبان تازه که بیرون از دستگاه نگه داشته میشود، چنین وضعی را از فاجعه به یک نصب دوباره تبدیل میکند، همانطور که نوشته باجافزار چیست؟ توضیح میدهد.
شرکتها در برابر آسیبپذیریهای روز صفر چه میکنند؟
شرکتها هم نمیتوانند از روز صفر جلوگیری کنند، پس همزمان روی دو جبهه کار میکنند: نقصهایی را که سوءاستفاده از آنها شناخته شده است زودتر و سریع وصله میکنند و در این فاصله دامنه دسترسی مهاجم را محدود میکنند. ابزارهای اصلی:
- بدانید چه چیزی اجرا میکنید. فهرستی بهروز از نرمافزارها، نسخهها و سامانههای رو به اینترنت، پرسش «آیا ما تحت تأثیر هستیم؟» را چند دقیقه پس از انتشار یک اطلاعیه پاسخ میدهد.
- بر اساس سوءاستفاده وصله کنید، نه فقط بر اساس شدت. کاتالوگ آسیبپذیریهای شناختهشده مورد سوءاستفاده (KEV) از CISA تا 13 نوامبر 2026 شامل 1,781 نقص بود که برای هر کدام شواهدی از سوءاستفاده در دنیای واقعی و یک رفع یا راهکار موقت منتشرشده وجود دارد. CISA میگوید سازمانها باید از آن بهعنوان یکی از ورودیهای اولویتبندی وصله استفاده کنند و نهادهای غیرنظامی فدرال آمریکا موظفاند نقصهای فهرستشده را در مهلتهای تعیینشده رفع کنند. این فهرست بهصورت رایگان در قالب CSV و JSON در دسترس است.
- تا رسیدن وصله، راهکارهای موقت سازنده را اجرا کنید. وقتی تا آمدن وصله چند روز مانده است، اطلاعیهها اغلب پیشنهاد میکنند قابلیت آسیبدیده خاموش شود یا دسترسی به یک رابط مدیریتی محدود شود.
- فرض کنید یک لایه شکست میخورد. اصل کمترین دسترسی (هر حساب فقط به همان دسترسیای که لازم دارد)، تقسیمبندی شبکه (منطقههای جدا، تا یک نفوذ به همهجا نرسد)، پایش رایانهها و سرورها و نسخههای پشتیبان آفلاین آزمودهشده نمیگذارند سوءاستفاده از یک نقص به نفوذی در سطح کل شرکت تبدیل شود.
- منابع را دنبال کنید. تیمهای امنیتی اطلاعیههای سازندگان، فید KEV و هشدارهای CERT ملی خود (تیم واکنش به رخدادهای رایانهای) را دنبال میکنند.
آیا VPN یا پروکسی از شما در برابر آسیبپذیریهای روز صفر محافظت میکند؟
نه. VPN یا پروکسی مسیر شبکه و آدرس آیپیای را که وبسایتها میبینند تغییر میدهد، اما صفحه همچنان به مرورگر شما میرسد و نقص در مرورگر یا سیستمعاملی است که آن صفحه را پردازش میکند. فقط بهروزرسانی سازنده این حفره را میبندد.
پروکسیها در کار امنیتی جایگاهی دارند، اما نه بهعنوان سپر. تیمهای اطلاعات تهدید، که مهاجمان و روشهایشان را دنبال میکنند، از منابع عمومی اطلاعات جمع میکنند و صفحههای مشکوکی را که کارکنان گزارش دادهاند بررسی میکنند. آنها اغلب این پژوهش را از راه یک خروجی مسکونی انجام میدهند، یعنی آدرس آیپی یک اتصال اینترنت خانگی، تا شبکه خود شرکت بیرون از تحقیق بماند. صفحه امنیت داده ما این چیدمان را شرح میدهد که فقط برای پژوهش مشروع روی منابع عمومی در نظر گرفته شده است.
جاهایی که با روز صفر روبهرو میشوید
در تیترهای خبری که با «همین حالا بهروزرسانی کنید» تمام میشوند. در پیام مرورگر برای راهاندازی دوباره، و در بهروزرسانیهای گوشی که میان نسخههای بزرگ سالانه میرسند. در یادداشتهای انتشار سازندگان که میگویند اکسپلویتی «در دنیای واقعی وجود دارد» (گوگل) یا نقصی «ممکن است مورد سوءاستفاده قرار گرفته باشد» (اپل). در محل کار، در پنجرههای وصله اضطراری و اطلاعیههای فناوری اطلاعات که از همه میخواهند دستگاهشان را دوباره راهاندازی کنند.
خطاهای رایج
- عقب انداختن راهاندازی دوباره. بهروزرسانی دانلودشده تا وقتی مرورگر یا دستگاه دوباره راهاندازی نشود هیچ کاری نمیکند.
- اینکه فکر کنید فقط روزهای صفر مهماند. هر مورد در کاتالوگ KEV یک رفع یا راهکار موقت منتشرشده دارد و باز هم از آن سوءاستفاده شده است، چون دستگاهی که هرگز رفع را نصب نمیکند باز میماند.
- استفاده از نرمافزار بدون پشتیبانی. سیستمی که دیگر بهروزرسانی نمیگیرد، هر نقص تازه را برای همیشه با خود دارد. برای نمونه، کروم اکنون به Windows 10 یا جدیدتر و macOS 13 Ventura یا جدیدتر نیاز دارد.
- نصب «بهروزرسانی» از پنجرههای بازشو یا ایمیلها. بهروزرسانیهای واقعی از تنظیمات خود دستگاه، صفحه «درباره» مرورگر یا فروشگاه رسمی برنامهها میآیند؛ صفحه وبی که میگوید مرورگرتان به وصله نیاز دارد معمولاً یک دام است.
- آنتیویروس را جایگزین وصله دانستن. نرمافزار امنیتی میتواند کار بعدی یک اکسپلویت را بگیرد؛ خود نقص را از بین نمیبرد.
راهنمای انتخاب
| وضعیت شما | نخستین کار |
|---|---|
| خبری میگوید مرورگر شما یک روز صفر دارد | صفحه «درباره» مرورگر را باز کنید و آن را دوباره راهاندازی کنید |
| گوشی شما یک بهروزرسانی امنیتی پیشنهاد میدهد | همین امروز، متصل به شارژ و Wi-Fi، نصبش کنید |
| دستگاه شما دیگر بهروزرسانی نمیگیرد | به یک سیستم پشتیبانیشده یا دستگاهی جدیدتر بروید |
| محصولی که شرکت شما اجرا میکند در فهرست KEV است | اول آن را وصله کنید؛ تا آن موقع راهکار موقت سازنده را اجرا کنید |
| گمان میکنید دستگاهی مورد حمله قرار گرفته است | اتصالش را قطع کنید، به فناوری اطلاعات یا سازنده خبر دهید، به CERT ملی گزارش دهید |
| برای یک شرکت تهدیدها را پژوهش میکنید | دستگاه ایزوله، فقط منابع عمومی، یک خروجی شبکه جداگانه |
پرسشهای متداول
آیا آنتیویروس میتواند جلوی حملههای روز صفر را بگیرد؟
گاهی، اما نه بهطور قابلاتکا. آنتیویروسی که فایلهای مخرب شناختهشده را تشخیص میدهد، نمیتواند اکسپلویتی را که پیشتر کسی ندیده است تشخیص دهد. نرمافزارهای امنیتی امروزی رفتار را هم زیر نظر دارند، مثلاً مرورگری که ناگهان برنامههای دیگری را اجرا میکند، و میتوانند کاری را که اکسپلویت در قدم بعد میخواهد انجام دهد مسدود کنند. بهروزرسانی همچنان تنها راهحل واقعی است.
از کجا بفهمم دستگاهم یک روز صفر دارد؟
معمولاً نمیتوانید بفهمید، چون روز صفر بنا به تعریف ناشناخته یا رفعنشده است. آنچه میتوانید بررسی کنید این است که آیا رفع نصب شده است یا نه: یادداشتهای انتشار سازنده نقص را نام میبرند و صفحه بهروزرسانی دستگاهتان نشان میدهد آن نسخه را دارید یا نه. در اندروید، تنظیمات > درباره تلفن > نسخه Android تاریخ آخرین بهروزرسانی امنیتی را زیر بهروزرسانی امنیتی Android نشان میدهد.
CVE چیست؟
CVE یک شناسه عمومی برای یک آسیبپذیری افشاشده است که به شکل CVE، سال و یک عدد نوشته میشود، مثلاً CVE-2026-125350. این شناسهها را مراجع شمارهگذاری CVE (CNA) تخصیص میدهند که بسیاری از آنها خودشان سازنده نرمافزارند. یک روز صفر اغلب فقط وقتی شناسه CVE میگیرد که سازنده رفع را منتشر میکند.
آیا روز صفر همان آسیبپذیری بحرانی است؟
نه. «بحرانی» توصیف میکند که یک نقص چقدر میتواند آسیب بزند؛ «روز صفر» زمان را توصیف میکند، یعنی پیش از وجود رفع از آن استفاده میشود. یک روز صفر میتواند درجه شدت متوسط داشته باشد، و نقص بحرانیای که پیش از آنکه کسی از آن استفاده کند وصله شود، هرگز روز صفر نمیشود.
آیا گوشیها هم هدف حملههای روز صفر قرار میگیرند؟
بله. سیستمعاملهای گوشی و برنامههای روی آنها هم روز صفر دارند؛ برای نمونه، یادداشتهای امنیتی اپل گاهی میگویند از یک نقص رفعشده ممکن است علیه افراد خاصی که هدف گرفته شده بودند سوءاستفاده شده باشد. بهروزرسانی خودکار در آیفون و اندروید، دفاع اصلی بیشتر مردم است.
رفع یک روز صفر چقدر طول میکشد؟
از چند روز تا چند ماه متغیر است. مرورگرها اغلب ظرف چند روز پس از اطلاع از یک حمله یک رفع اضطراری منتشر میکنند، در حالی که محصولات پیچیده ممکن است بیشتر طول بکشند. Project Zero گوگل جزئیات نقصی را که از پیش در دنیای واقعی مورد سوءاستفاده است، 7 روز پس از گزارش آن منتشر میکند و همین سازندگان را به حرکت سریع وادار میکند.
خلاصه
روز صفر نقصی است که مهاجمان میتوانند پیش از وجود رفع از آن استفاده کنند؛ وقتی وصله منتشر شد، خطر به هر دستگاهی منتقل میشود که آن را نصب نکرده است. ناشناخته را نمیتوانید وصله کنید، اما میتوانید مطمئن شوید رفع همان روزی که منتشر میشود به دستتان میرسد: بهروزرسانی خودکار روشن، مرورگر دوباره راهاندازیشده، برنامهها و افزونههای بلااستفاده حذفشده، ورود محافظتشده با یک مرحله دوم و یک نسخه پشتیبان آماده. شرکتها یک فهرست دارایی، وصله کردن با اولویت KEV و لایههایی را که یک شکست را مهار میکنند به اینها اضافه میکنند. اگر در کارتان از پروکسی استفاده میکنید، صفحه معرفی پروکسی ما توضیح میدهد پروکسی چه چیزی را تغییر میدهد و چه چیزی را به بهروزرسانیهای شما میسپارد.


