Un cliente escribe que el informe mensual de ventas «se queda cargando y nunca se abre». No hay página de error ni nada en el registro de errores de la aplicación. En el registro de acceso (access log) de nginx, la línea de esa petición termina con un estado que no verás en ningún navegador: 499, cero bytes enviados y un tiempo de petición de exactamente 30 segundos. El servidor no falló. Alguien dejó de esperar.
A continuación verás qué significa el código 499 y quién puede verlo, las causas habituales, cómo leerlo en tus registros, cómo corregirlo en el servidor, qué informan Cloudflare y los balanceadores de carga, y qué revisar cuando el cliente que se rindió es tu propio script funcionando a través de un proxy.
¿Qué significa HTTP 499?
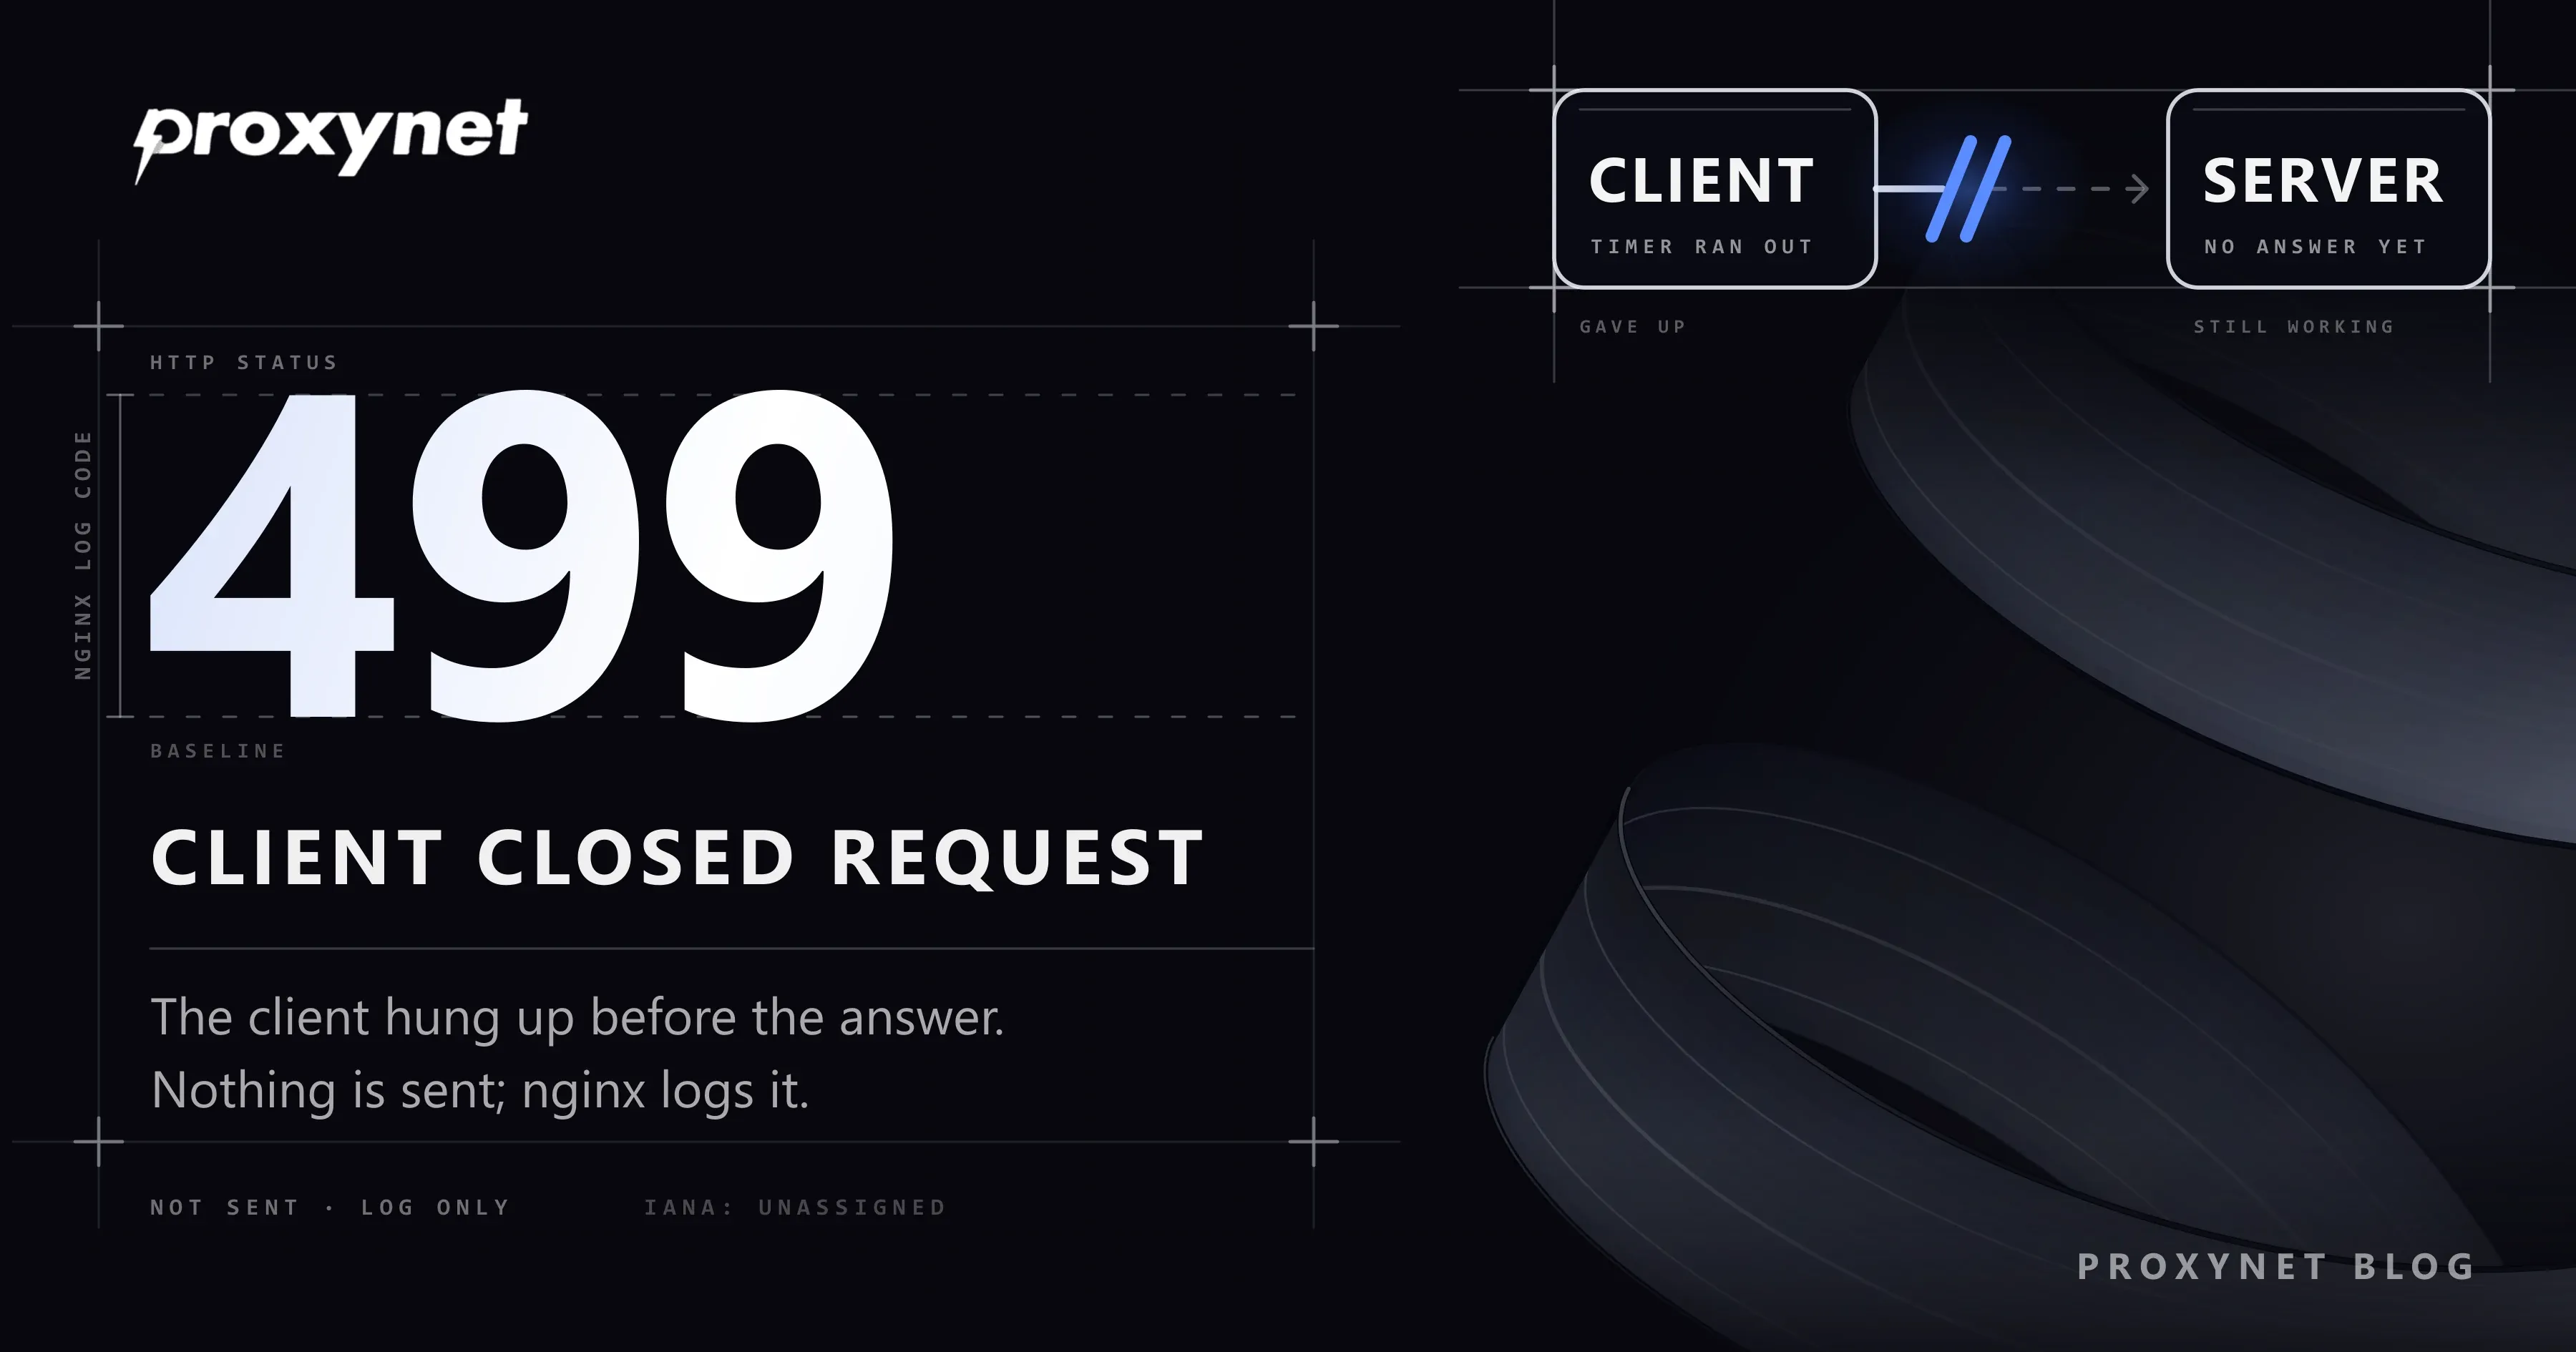
HTTP 499 significa que el cliente abandonó una petición antes de que el servidor respondiera. El cliente es quien abrió la conexión: un navegador, una app móvil, un script u otro servidor, como un balanceador de carga. El código no dice nada sobre si la petición era válida ni sobre si la respuesta habría sido correcta.
El nombre viene del código fuente de nginx. En el archivo que define sus códigos de estado, los desarrolladores de nginx explican que HTTP no tiene un código para un cliente que cierra la conexión mientras se procesa su petición, así que introdujeron uno propio, NGX_HTTP_CLIENT_CLOSED_REQUEST, con el número 499. El comentario lo limita a los clientes que se van antes de que nginx intente siquiera enviar la cabecera de la respuesta.
¿Es 499 un código de estado HTTP oficial?
No. El registro de códigos de estado HTTP de la IANA, la lista oficial que respalda el estándar HTTP, muestra todo el rango de 452 a 499 como no asignado. El 499 pertenece a un pequeño grupo que nginx reserva para sus propios registros, junto al 494 (cabecera de la petición demasiado grande), el 495 y el 496 (problemas con el certificado del cliente) y el 497 (HTTP sin cifrar enviado a un puerto HTTPS). A diferencia de un código 4xx real como el 404 o el 429, es una entrada de registro, no una respuesta: ningún cliente lo recibe nunca.
¿Quién ve un error 499?
Solo el operador del servidor, en el registro de acceso o en analíticas construidas a partir de los registros. Cada parte guarda su propia constancia del mismo momento:
| Quién | Qué ve | Dónde |
|---|---|---|
| Usuario del navegador | Un indicador de carga que se detiene, o nada | La propia página |
| curl | curl: (28) Operation timed out | Terminal, código de salida 28 |
| Python Requests | Excepción ReadTimeout | Salida del script |
| Operador de nginx | Estado 499, a menudo 0 bytes | Registro de acceso |
Lo reprodujimos en nuestra máquina de pruebas con un pequeño servidor Node.js en 127.0.0.1 que responde a cada petición al cabo de cinco segundos. curl --max-time 2 se rindió con Operation timed out after 2007 milliseconds with 0 bytes received y el código de salida 28, que libcurl define como tiempo de espera agotado de una operación; en ese mismo momento el servidor registró que el cliente había cerrado la conexión antes de la respuesta, el evento que nginx registra como 499. Con --max-time 8, la misma petición devolvió 200 al cabo de 5,0 segundos.
¿Cómo se produce un 499, paso a paso?
- El cliente envía una petición y pone en marcha su propio temporizador: un navegador espera lo que espere el usuario; un script, lo que le permita su tiempo de espera.
- nginx la acepta y la pasa a la aplicación que tiene detrás.
- La respuesta tarda más de lo que el cliente está dispuesto a esperar: una consulta pesada a la base de datos, una caché fría, una API externa lenta.
- El cliente cierra la conexión. El usuario se va a otra página, salta el tiempo de espera del script o un balanceador de carga situado delante corta la petición.
- nginx detecta la conexión cerrada, por defecto también cierra su conexión con la aplicación y registra la petición con el estado 499.
Que la aplicación se detenga en el paso 5 depende de la aplicación. Muchos frameworks solo notan la conexión cerrada cuando intentan escribir la respuesta, así que la consulta costosa puede seguir hasta el final y su resultado se desecha.
¿Qué causa el HTTP 499?
Casi todos los 499 son un desajuste de tiempos de espera o una persona que dejó de esperar. Revisa estas causas más o menos en este orden:
- Un tiempo de espera del cliente más corto que el tiempo de respuesta del servidor. Una app que espera 10 segundos a un endpoint que necesita 12 produce un flujo constante de 499.
- Personas que abandonan la página: cierran una pestaña, pulsan Detener o hacen clic en otro sitio antes de que cargue la página.
- Un balanceador de carga, una CDN o un proxy delante de nginx con un tiempo de espera más corto. nginx registra entonces la dirección de esa capa intermedia como cliente.
- Redes móviles. Un teléfono que pasa de wifi a datos móviles pierde la conexión a mitad de la petición.
- Comprobaciones de estado y monitores que esperan dos segundos a una página que tarda tres.
- Scripts y crawlers con tiempos de espera agresivos, incluidas tus propias tareas a través de un proxy.
- Cancelación por parte de la propia app. Un cuadro de búsqueda cancela la petición anterior cuando el usuario escribe la siguiente letra.
¿En qué se diferencia el 499 del 408, el 502 y el 504?
La diferencia está en quién se rindió y en si se envió una respuesta. El 499 es el único de este grupo que nadie recibe:
| Código | Quién se rindió | ¿Se envía al cliente? | Solución típica |
|---|---|---|---|
499 | El cliente | No, solo en el registro | Upstream más rápido, tiempo de espera del cliente más largo |
408 | El servidor, esperando la petición | Sí | El cliente debe enviar más rápido |
502 | La puerta de enlace recibió una respuesta rota | Sí | Arreglar la aplicación caída |
504 | La puerta de enlace esperó demasiado | Sí | Upstream más rápido, tiempo de espera de la puerta de enlace más largo |
Un 499 y un 504 suelen compartir causa de fondo, un upstream lento: si el temporizador del cliente se agota primero, ves un 499; si se agota antes el de nginx, el cliente recibe un 504. Una respuesta rota de la aplicación es un 502, tratado en Error 502 Bad Gateway: qué significa y cómo solucionarlo.
¿Cómo se lee el 499 en los registros de nginx?
Añade campos de tiempo al registro de acceso y luego mira cuánto esperó el cliente antes de cada 499. El formato combined predeterminado de nginx registra el estado pero no el tiempo, así que empieza con un formato propio:
log_format timed '$remote_addr - [$time_local] "$request" $status $body_bytes_sent '
                 'rt=$request_time urt=$upstream_response_time us=$upstream_status '
                 '"$http_user_agent"';
access_log /var/log/nginx/access.log timed;
$request_time es el tiempo que va desde el primer byte que nginx leyó del cliente hasta el momento en que escribió la línea del registro, en segundos con resolución de milisegundos. $upstream_response_time es el tiempo dedicado a recibir la respuesta de la aplicación, y $upstream_status es el estado que devolvió la aplicación. Una línea 499 en este formato podría verse así (valores de ejemplo):
203.0.113.7 - [19/Nov/2026:10:42:13 +0000] "GET /reports/monthly HTTP/1.1" 499 0 rt=30.001 urt=30.000 us=- "ExampleApp/2.1"Tres lecturas responden a la mayoría de las preguntas:
- ¿Los 499 se agrupan en un valor? Si
rtmarca30.001,30.002y29.999a lo largo de cientos de líneas, algún cliente tiene un tiempo de espera de 30 segundos. Los valores dispersos apuntan a personas que abandonan la página. - ¿Quién es el cliente? La dirección y el user agent distinguen un navegador de una app móvil, de tu balanceador de carga o de un servicio de monitorización.
- ¿Cuánto necesita normalmente el endpoint? Mira
urten las peticiones correctas a la misma URL. Si a menudo tardan más que el valor agrupado de los 499, el endpoint es demasiado lento para ese cliente. En la línea del 499,us=-significa que la aplicación aún no había enviado un estado.
Detrás de un balanceador de carga, $remote_addr es la dirección del balanceador en todas las líneas; registra también la dirección reenviada del cliente o todos los 499 parecerán venir de una sola máquina.
¿Cómo se corrige el HTTP 499 en el servidor?
Corrige primero la petición lenta y después los tiempos de espera; un tiempo de espera más largo solo traslada la espera a otro sitio.
- Averigua quién cerró la conexión con los campos de registro de arriba. Un valor agrupado procedente de tu balanceador de carga se corrige en la configuración; los valores dispersos de navegadores son un problema de velocidad.
- Haz más rápido el endpoint lento: guarda el resultado en caché, añade el índice que falta, pagina una respuesta enorme.
- Convierte los trabajos largos en tareas en segundo plano. Responde de inmediato con un ID de tarea (para eso existe el estado 202 Accepted) y deja que el cliente vuelva a consultar cuando el informe esté listo.
- Alinea los tiempos de espera de fuera hacia dentro. Cada capa debe esperar algo más que la que tiene detrás: el cliente, después la CDN o el balanceador de carga, después nginx y después la aplicación.
proxy_read_timeoutde nginx es la espera entre dos lecturas de la aplicación, no un límite para toda la respuesta, y su valor predeterminado es de 60 segundos (módulo proxy de nginx). - Usa
proxy_ignore_client_abortsolo con un motivo. Desactivada por defecto, esta directiva decide si nginx cierra su conexión con la aplicación cuando el cliente se va. Activarla permite terminar el trabajo que debe completarse, como llenar una caché, pero entonces cada petición abandonada cuesta todo el tiempo de servidor. - Mantén el 499 visible pero separado en la monitorización. Unos pocos 499 son normales en cualquier sitio con mucho tráfico; un aumento repentino en una URL es una señal temprana de que se ha vuelto lenta.
¿Qué significa el 499 en Cloudflare y en los balanceadores de carga?
En Cloudflare, el 499 significa lo mismo: el cliente cerró la conexión antes de que terminara la petición. La documentación de Cloudflare sobre el error 499 indica que no se envía ninguna respuesta 499 al cliente y que el código solo aparece en los registros. Cita como causas los plazos cortos del cliente, los servidores de origen lentos y las caídas en la tasa de aciertos de caché, y sugiere comparar la tasa de 499 con todas las peticiones al mismo endpoint. Desde el 19 de enero de 2026, Cloudflare también registra como 499 las peticiones HTTP/3 canceladas, así que los sitios pueden ver más en su tráfico HTTP/3.
Otros balanceadores de carga usan sus propios números para el mismo evento. El Application Load Balancer de AWS registra HTTP 460 cuando el cliente cierra la conexión antes de que venza el tiempo de espera por inactividad (idle timeout) del balanceador, y su guía de solución de problemas da el mismo consejo: responder antes de que venza el tiempo de espera del cliente o aumentar el del cliente en consecuencia.
Cuando el cliente eres tú: 499 causados por tu propio script
Si el operador de un sitio te dice que tus peticiones aparecen como 499, tu script colgó antes de que su servidor respondiera. La corrección va en tu código.
Las bibliotecas HTTP suelen dividir el tiempo de espera en dos: el tiempo de espera de conexión limita cuánto espera el script para abrir la conexión, y el tiempo de espera de lectura, cuánto espera datos una vez enviada la petición. La biblioteca Requests de Python no fija ninguno de los dos a menos que lo hagas tú, así que un script puede quedarse colgado durante minutos, mientras que un tiempo de espera de lectura muy corto deja un 499 en cada página lenta.
El ejemplo de abajo espera más en cada intento en lugar de colgar de nuevo en el mismo punto. Lo ejecutamos contra el mismo servidor de pruebas local (Python 3.13, Requests 2.34):
import time

import requests

URL = "http://127.0.0.1:18499/report"  # nuestro servidor de pruebas local; responde al cabo de 5 segundos
PROXIES = None  # o {"http": "http://user:pass@pr.proxynet.io:8000", "https": "http://user:pass@pr.proxynet.io:8000"}
CONNECT = 5  # segundos para abrir la conexión
READ_TIMEOUTS = (2, 4, 8)  # cada reintento espera más en lugar de colgar en el mismo punto


def fetch(url):
    for attempt, read in enumerate(READ_TIMEOUTS, start=1):
        started = time.monotonic()
        try:
            r = requests.get(url, proxies=PROXIES, timeout=(CONNECT, read))
            print(f"attempt {attempt}: HTTP {r.status_code} after {time.monotonic() - started:.1f} s")
            return r
        except requests.exceptions.ReadTimeout:
            # Aquí colgamos; un servidor con nginx registra esta petición como 499.
            print(f"attempt {attempt}: no answer within {read} s, closed the connection")
        except requests.exceptions.ConnectTimeout:
            print(f"attempt {attempt}: could not connect within {CONNECT} s")
        time.sleep(1)
    raise RuntimeError(f"{url}: no answer within {READ_TIMEOUTS[-1]} s, check the server side")


fetch(URL)
Salida:
attempt 1: no answer within 2 s, closed the connection
attempt 2: no answer within 4 s, closed the connection
attempt 3: HTTP 200 after 5.0 s
El servidor registró los dos primeros intentos como cerrados por el cliente a los 2,0 y 4,0 segundos, y el tercero como un 200 normal. Reintenta de esta forma solo las peticiones que no cambian nada, como GET: un POST que agotó el tiempo de espera puede haberse procesado igualmente. Si una página es lenta para todos, reduce tu ritmo de peticiones. Cómo debe tratar un crawler los demás códigos que encuentra lo explicamos en Códigos de estado HTTP en web scraping: 403, 407, 429, 503.
¿Un proxy causa errores 499?
Un proxy no genera 499, pero añade tiempo que tu tiempo de espera tiene que cubrir: cada petición viaja al proxy y de ahí al destino, y una salida lejos del destino alarga cada ida y vuelta. Un tiempo de espera de lectura ajustado para peticiones directas puede quedarse corto, y el destino registra entonces un 499 con la dirección de salida del proxy como cliente.
Mide antes de cambiar nada: curl -w con %{time_connect} y %{time_starttransfer} muestra cuánto tardan la conexión y el primer byte con y sin el proxy. Fija el tiempo de espera a partir de esas cifras, con margen para las páginas lentas. Para trabajos largos contra unos pocos sitios conocidos, los Proxies de centro de datos te dan una dirección de salida fija en un centro de datos cerca del destino, de modo que el tiempo añadido se mantiene pequeño y estable.
Para rastreos grandes, nuestra configuración de web crawler incluye una espera ajustable entre peticiones, que mantiene tu carga sobre el destino lo bastante baja como para que sus páginas no se ralenticen desde un principio.
Dónde te encuentras el HTTP 499
- Un registro de acceso de nginx con líneas 499 agrupadas en un mismo tiempo de petición.
- Una exportación de registros de Cloudflare con 499 junto a un servidor de origen lento.
- Una API cuyos clientes móviles producen 499 durante los trayectos al trabajo.
- Un crawler o una tarea de datos cuyo tiempo de espera de lectura es más corto que el tiempo de respuesta del destino.
Errores habituales
- Tratar el 499 como un error del servidor. Contar los 499 junto con los errores 5xx te lleva a buscar caídas que no existen.
- Subir todos los tiempos de espera a varios minutos. Los 499 desaparecen, pero las peticiones lentas retienen ahora conexiones y workers durante minutos, y el usuario sigue esperando.
- Activar
proxy_ignore_client_aborten todas partes. Una ráfaga de clientes impacientes se convierte en una ráfaga de trabajo a coste completo. - Reintentar a ciegas un POST que agotó el tiempo de espera. El primer intento puede haber funcionado, y el reintento crea un pedido o un registro duplicado.
- Mantener el mismo tiempo de espera corto a través de un proxy. El salto extra necesita margen; mídelo primero.
Guía de decisión
| Situación | Qué hacer |
|---|---|
| Los 499 se agrupan en un tiempo de petición | Busca el cliente o balanceador con ese tiempo de espera y alinéalo |
| 499 dispersos en una página lenta | Acelera ese endpoint o conviértelo en una tarea en segundo plano |
| 499 desde la IP de tu balanceador de carga | Sube su tiempo de espera por encima del de nginx y registra las IP reenviadas |
| Tu script causa 499 en un sitio | Tiempo de espera de lectura más largo, reintentar solo GET, menos concurrencia |
| El trabajo debe terminar aunque el cliente se vaya | Tarea en segundo plano, o proxy_ignore_client_abort en esa ruta |
| Aumento repentino de 499 en Cloudflare | Compara con todas las peticiones, revisa el tiempo del origen y la caché |
Preguntas frecuentes
¿El HTTP 499 es un error del cliente o del servidor?
Se registra como un evento del lado del cliente: el cliente cerró la conexión antes de la respuesta. Aun así, la causa puede estar en el servidor, porque fue una respuesta lenta lo que hizo que el cliente se rindiera.
¿Puede un usuario ver una página de error 499?
No. No se envía nada al cliente, así que un navegador nunca muestra «499». El usuario ve una página que dejó de cargar o el propio mensaje de tiempo de espera agotado del navegador.
¿Qué significa 499 en nginx?
Es el código propio de nginx para «Client Closed Request»: el cliente cerró la conexión antes de que nginx enviara la cabecera de la respuesta. nginx lo define porque el estándar HTTP no tiene un código para este caso.
¿Qué significa HTTP 499 en Cloudflare?
Lo mismo: el cliente cerró la conexión antes de que Cloudflare terminara la petición. Solo aparece en registros y analíticas, casi siempre por tiempos de espera del cliente, servidores de origen lentos o fallos de caché.
¿Un 499 significa que el servidor dejó de procesar la petición?
No necesariamente. Por defecto nginx cierra su conexión con la aplicación, pero la aplicación puede seguir trabajando hasta que intenta enviar la respuesta, así que un POST que agotó el tiempo de espera puede haberse completado.
¿Cómo soluciono un 499 por tiempo de espera?
Averigua quién cerró la conexión a partir del tiempo de petición y la dirección del cliente en el registro, acelera el trabajo lento o pásalo a una tarea en segundo plano, y después haz que cada tiempo de espera sea más largo que el de la capa que tiene detrás.
En resumen
El HTTP 499 es la entrada de registro de nginx para un cliente que cerró la conexión antes de que el servidor respondiera; no es un código de estado oficial y nunca llega al cliente. Los tiempos de petición agrupados apuntan a un tiempo de espera en algún punto de la cadena; los dispersos, a páginas lentas y usuarios impacientes. Corrige el endpoint lento, saca el trabajo largo de la petición y alinea los tiempos de espera desde el cliente hacia dentro. Cuando el cliente es tu propio script, dale un tiempo de espera de lectura que cubra el destino y cualquier salto por un proxy, reintenta solo las peticiones seguras y compara nuestros tipos de proxy si necesitas una salida más estable.