Sie öffnen eine Wetter-App, und die Vorhersage für morgen erscheint innerhalb einer Sekunde. Berechnet hat sie nicht Ihr Smartphone: Die App hat dem Server des Wetterdienstes eine kurze Nachricht mit der Frage nach einer Stadt geschickt und ein paar Zeilen schlichter Daten zurückbekommen, aus denen sie Symbole und Zahlen macht. Dasselbe passiert, wenn die Kasse eines Onlineshops einen Zahlungsdienst bittet, Ihre Karte zu belasten, oder wenn eine Kollegin sagt: „Nimm einfach deren API, hier ist dein Schlüssel.“
Dieser Beitrag verfolgt einen API-Aufruf von der Anfrage bis zur Antwort, mit echter Ausgabe aus unserem eigenen Test, und behandelt danach Methoden, Statuscodes, API-Arten, Schlüssel, Rate Limits, Versionierung und den sicheren Umgang mit Schlüsseln.
Was ist eine API?
Eine API ist der vereinbarte Weg, auf dem eine Software eine andere um Daten oder um eine Aktion bittet. Die Abkürzung steht für Application Programming Interface: „Interface“ (Schnittstelle), weil sie der Treffpunkt zweier Programme ist, und „Programming“, weil Code sie nutzt und nicht ein Mensch, der auf einen Bildschirm klickt.
Ein Geldautomat ist ein gutes Bild aus dem Alltag. Er bietet ein kurzes, festes Menü (Kontostand abfragen, Geld abheben, PIN ändern), und den Tresor dahinter sehen Sie nie. Karte und PIN belegen, wer Sie sind, ein Tageslimit begrenzt den Betrag, und bei einem Problem erscheint eine kurze Meldung wie „Kontodeckung nicht ausreichend“. Eine API funktioniert genauso: eine feste Liste von Anfragen, ein Schlüssel, der den Aufrufer erkennt, Grenzen für die Nutzung und klare Fehlerantworten.
Auch Betriebssysteme und Browser bieten APIs an, doch im Alltag meint „eine API“ meist eine Web-API: einen Dienst, den Sie über das Internet per HTTP aufrufen, also mit dem Protokoll, mit dem Ihr Browser Seiten lädt.
Wie funktioniert ein API-Aufruf?
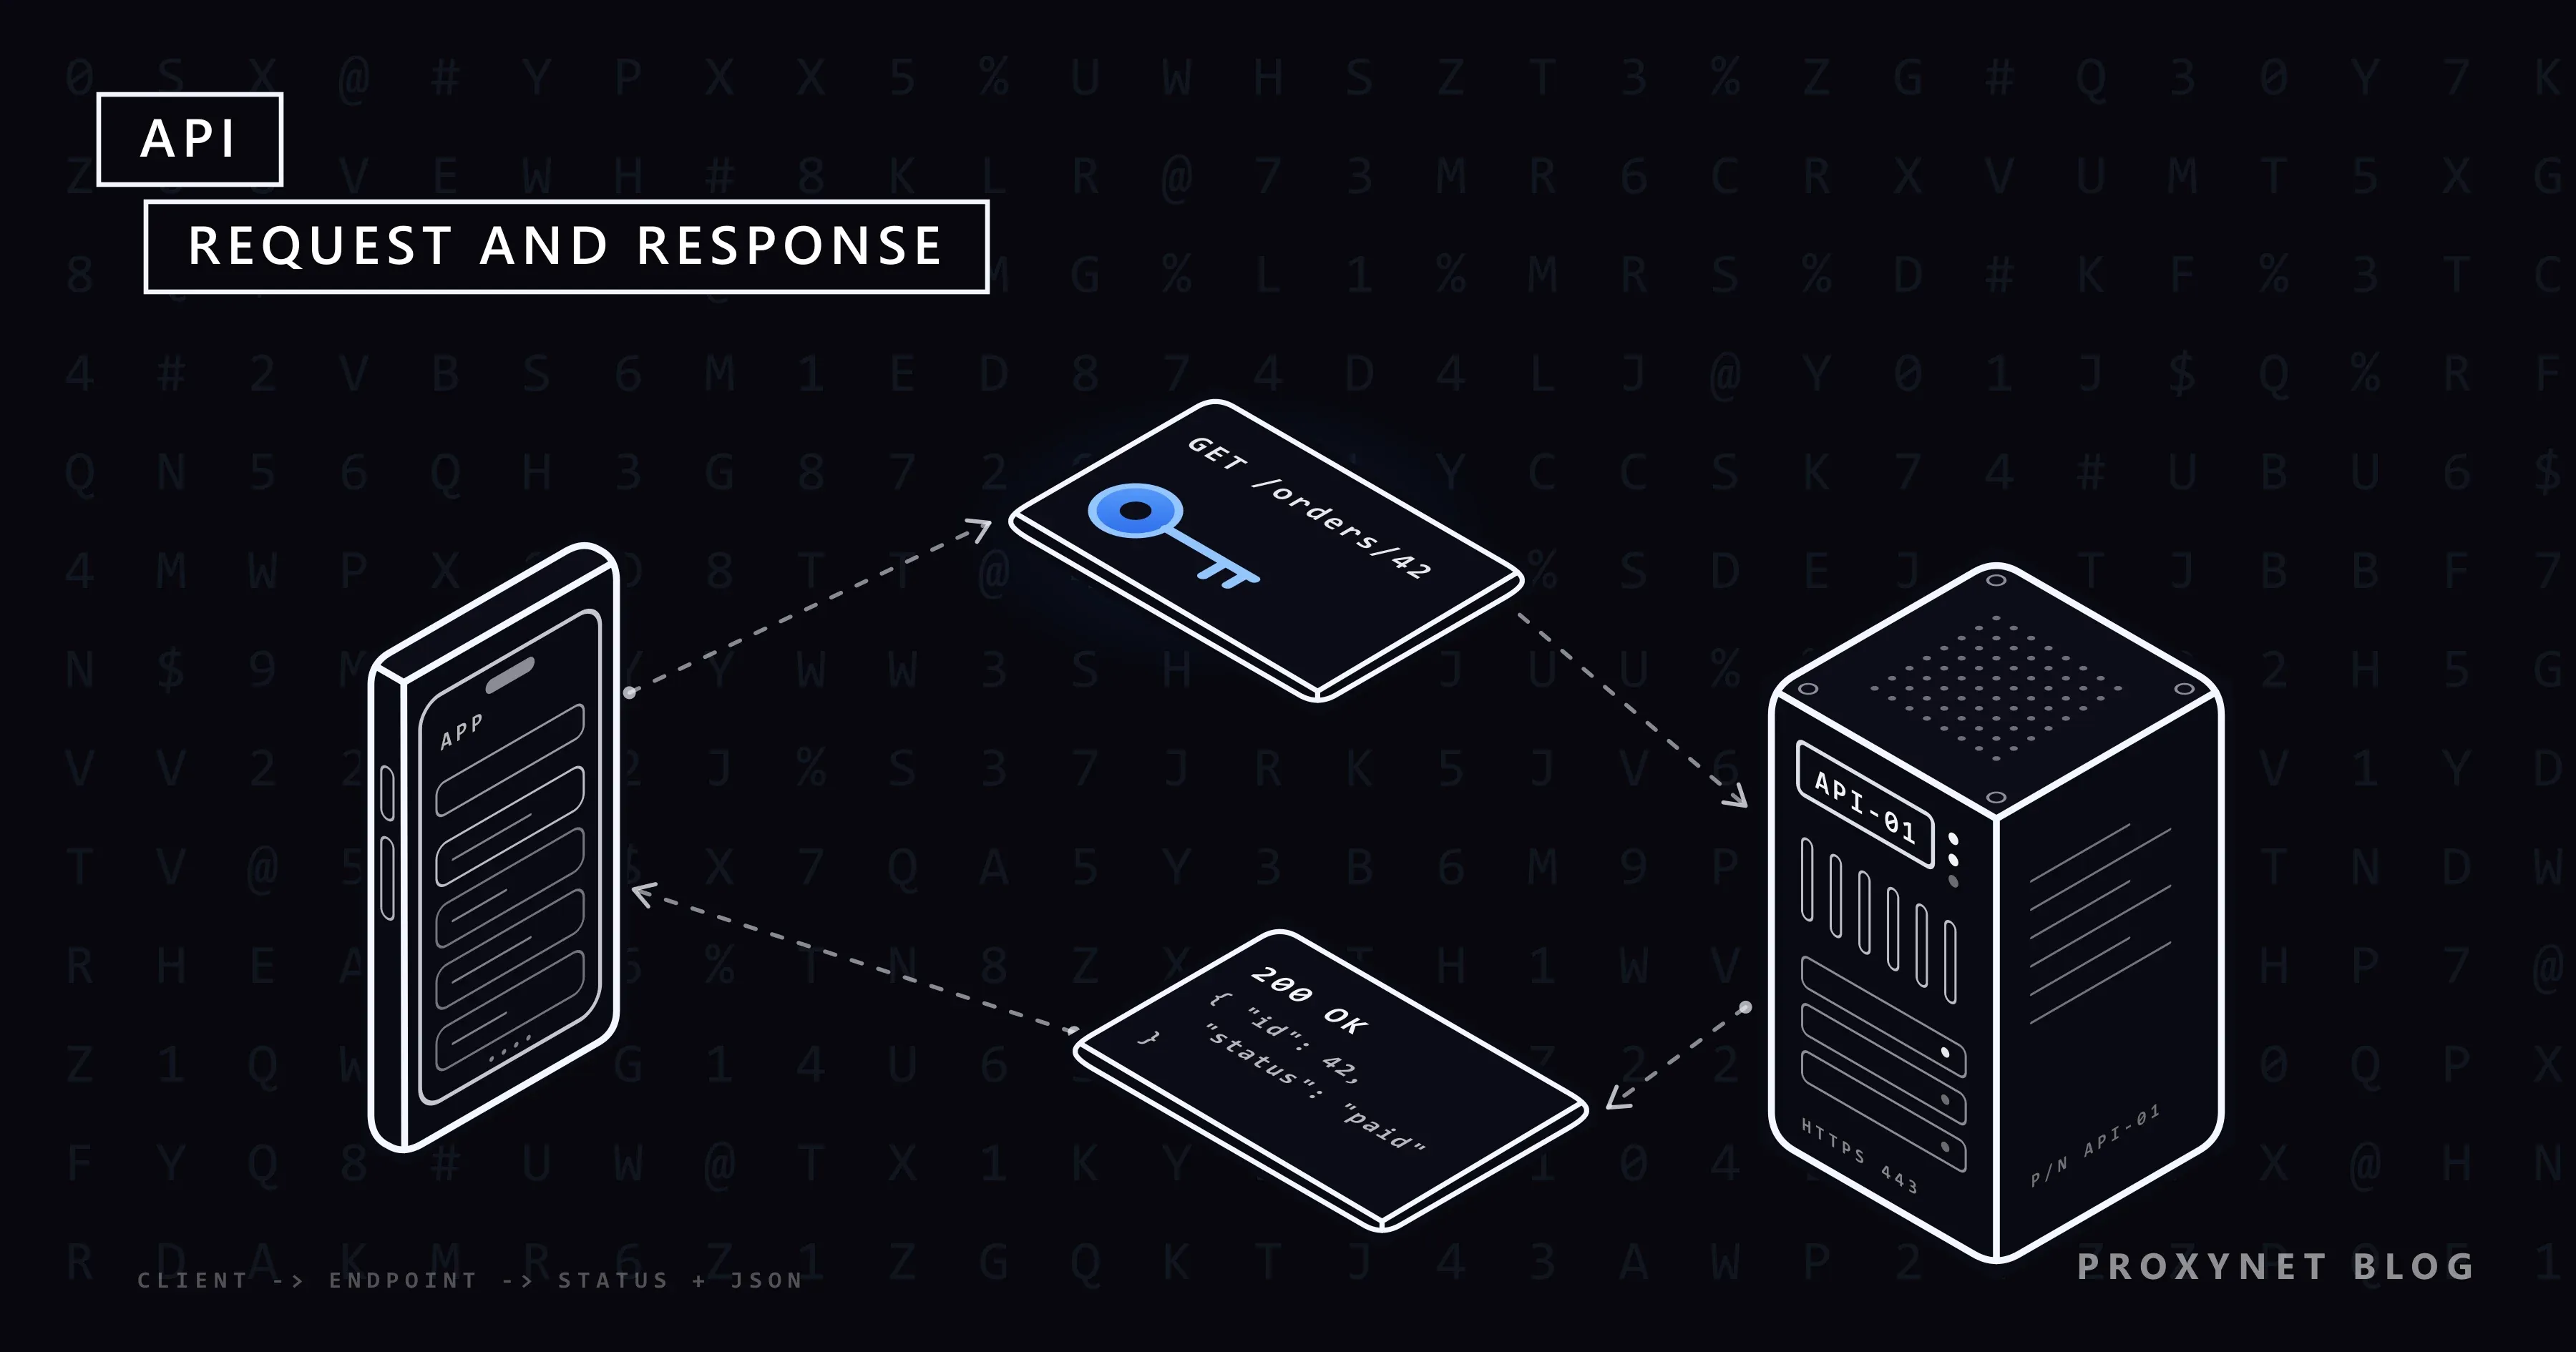
Ein API-Aufruf ist eine Anfrage eines Programms an eine API samt der Antwort, die zurückkommt. Er läuft jedes Mal in denselben Schritten ab:
- Der Client baut eine Anfrage. Der Client (eine App, ein Skript oder ein Server) wählt eine Methode (was zu tun ist), einen Endpoint (die Adresse der Operation), Header (zusätzliche Angaben wie den Schlüssel) und bei manchen Methoden einen Body mit Daten.
- Die Anfrage erreicht den Server über eine verschlüsselte HTTPS-Verbindung, nachdem das DNS den Namen des Servers in eine IP-Adresse übersetzt hat.
- Der Server prüft den Aufrufer: Darf dieser Schlüssel diesen Endpoint nutzen, und liegt er noch innerhalb seiner Grenzen?
- Der Server erledigt die Arbeit, etwa eine Datenbank lesen oder eine Zahlung anstoßen.
- Der Server antwortet mit einem Statuscode, der sagt, wie es gelaufen ist, mit Headern und meist mit einem Body, der die Daten enthält.
- Der Client liest die Antwort. Er prüft zuerst den Statuscode und greift dann die benötigten Felder über ihren Namen ab.
Wie sehen eine API-Anfrage und eine Antwort aus?
Eine Anfrage besteht aus Methode und Endpoint, Headern und manchmal einem Body; eine Antwort besteht aus Statuscode, Headern und meist einem Body:
| Teil | In der Anfrage | In der Antwort |
|---|---|---|
| Erste Zeile | Methode + Endpoint | Statuscode |
| Header | Schlüssel, Datenformat | Datenformat, Limits |
| Body | Zu sendende Daten (optional) | Das Ergebnis, oft JSON |
Beobachten können Sie das mit curl, einem kostenlosen Kommandozeilenwerkzeug für Webanfragen. JSONPlaceholder ist eine öffentliche Test-API, die weder Konto noch Schlüssel verlangt, und eignet sich deshalb gefahrlos zum Ausprobieren:
curl -i https://jsonplaceholder.typicode.com/todos/1Auf unserem Testrechner lieferte das HTTP/1.1 200 OK, den Header Content-Type: application/json; charset=utf-8 und diesen Body:
{
  "userId": 1,
  "id": 1,
  "title": "delectus aut autem",
  "completed": false
}
Die Option -i gibt auch Statuszeile und Header aus, und ohne Methodenangabe sendet curl GET, also „lesen“. Ein POST an /todos mit einem kleinen JSON-Body kam als 201 Created mit einer neuen "id": 201 zurück; diese Test-API tut nur so, als würde sie den Eintrag speichern, und genau das macht sie zum sicheren Übungsfeld. Die Abfrage von /todos/999999, einem Eintrag, den es nicht gibt, ergab 404 Not Found.
Das Format des Bodys ist JSON (JavaScript Object Notation): reiner Text aus Namen und Werten, den fast jede Programmiersprache lesen kann. Sein Standard, RFC 8259, schreibt zwischen Systemen UTF-8 vor und nennt den Medientyp application/json, also den Wert im Header oben. Ältere APIs antworten oft in XML.
Welche HTTP-Methoden nutzen APIs?
Die Methode ist das Verb einer Anfrage: lesen, anlegen, ändern oder entfernen. RFC 9110, der Standard, der die Bedeutung von HTTP-Nachrichten festlegt, nennt manche Methoden „sicher“ (sie lesen nur) und manche „idempotent“ (dieselbe Anfrage zweimal zu senden, wirkt wie einmal).
| Methode | Typische Aufgabe | Sicher | Idempotent |
|---|---|---|---|
GET | Eintrag oder Liste lesen | Ja | Ja |
POST | Eintrag anlegen, Aktion starten | Nein | Nein |
PUT | Eintrag ersetzen | Nein | Ja |
PATCH | Teil eines Eintrags ändern | Nein | Nicht standardmäßig |
DELETE | Eintrag entfernen | Nein | Ja |
Der Unterschied zählt, wenn eine Verbindung mittendrin abbricht. Ein wiederholtes GET ist harmlos; ein wiederholtes POST kann eine zweite Bestellung oder eine zweite Zahlung auslösen. Deshalb akzeptieren viele APIs bei einem POST einen Idempotenzschlüssel, einen eindeutigen Wert, der dem Server sagt: „Wenn du diese Anfrage schon erledigt hast, führe sie nicht noch einmal aus.“
Was bedeuten API-Statuscodes?
Der Statuscode ist die dreistellige Zahl am Anfang jeder Antwort, und seine erste Ziffer zeigt, wer verantwortlich ist: 2 bedeutet Erfolg, 3 heißt, dass der Client einen weiteren Schritt tun muss, etwa einer Weiterleitung folgen, 4 bedeutet, dass die Anfrage falsch war, und 5, dass der Server versagt hat. Die Codes, denen Sie bei APIs am häufigsten begegnen:
200 OKund201 Created: Die Anfrage hat funktioniert; 201 heißt, dass ein neuer Eintrag angelegt wurde.400 Bad Request: Die Anfrage ist fehlerhaft aufgebaut, oft fehlt ein Feld oder das JSON ist kaputt.401 Unauthorized: Es wurde kein gültiger Schlüssel oder Token gesendet.403 Forbidden: Der Server weiß, wer Sie sind, aber Sie dürfen das nicht.404 Not Found: Der Endpoint oder der Eintrag existiert nicht.429 Too Many Requests: Sie haben das Rate Limit überschritten.500 Internal Server Error: Der Server ist bei der Bearbeitung der Anfrage gescheitert.
Eine gut gebaute API erklärt den Fehler zusätzlich im Body. Als wir den Endpoint /me unserer eigenen API ohne Token aufriefen, kamen 401 Unauthorized, ein Header www-authenticate: Bearer, der das erwartete Schema nennt, und ein JSON-Body mit Fehlercode, einer einzeiligen Meldung (Missing or malformed Authorization header) und einer Request-ID, die man dem Support nennen kann.
Welche Arten von APIs gibt es?
Web-APIs unterscheiden sich vor allem darin, wie Anfragen aufgebaut sind, und vier Stile decken das meiste ab, was Ihnen begegnen wird:
| Art | Wie Sie fragen | Typischer Einsatz |
|---|---|---|
| REST | Eine Adresse pro Ressource | Die meisten öffentlichen Web-APIs |
| GraphQL | Ein Endpoint, Sie nennen die Felder | Apps mit flexiblem Datenbedarf |
| gRPC | Aufrufe in einer Schemadatei festgelegt | Zwischen internen Diensten |
| Webhook | Der Dienst ruft Sie auf | Ereignismeldungen |
REST (Representational State Transfer) gibt jedem Objekt eine eigene Adresse, etwa /orders/42, und bearbeitet es mit den oben genannten HTTP-Methoden. Wer ohne nähere Angabe „eine API“ sagt, meint meist eine JSON-API im REST-Stil. GraphQL schickt jede Anfrage an einen einzigen Endpoint, und die Abfrage des Clients nennt genau die Felder, die er zurückhaben will. gRPC legt jeden Aufruf vorab in einer Schemadatei fest und überträgt Daten standardmäßig als Protocol Buffers, ein kompaktes Binärformat.
Webhooks drehen die Richtung um: Statt dass Ihr Programm jede Minute fragt „Gibt es etwas Neues?“, nennen Sie dem Dienst eine eigene URL, und er sendet dorthin eine Anfrage, sobald etwas passiert, etwa „Zahlung eingegangen“.
APIs unterscheiden sich auch darin, wer sie nutzen darf. Eine öffentliche API steht jedem Entwickler offen, der sich registriert, eine Partner-API nur Unternehmen mit Vertrag, etwa die Verkäuferanbindung eines Marktplatzes, und eine private API nur den eigenen Apps und Diensten des Unternehmens.
Was ist ein API-Schlüssel, und worin unterscheidet er sich von einem Token?
Ein API-Schlüssel ist eine lange geheime Zeichenfolge, die das aufrufende Programm ausweist, wie die Karte im Geldautomaten. Der Server prüft ihn bei jeder Anfrage, um zu entscheiden, wer anfragt, was dieser Aufrufer darf und welche Limits gelten, und er bleibt meist gültig, bis Sie ihn widerrufen.
Ein Token erfüllt dieselbe Aufgabe, wird aber meist für kürzere Zeit oder einen engeren Zweck ausgestellt. OAuth 2.0 ist der Standard hinter den meisten Bildschirmen der Art „Konto verbinden“: Sie geben eine App auf der Seite des Dienstes selbst frei, und die App erhält ein Zugriffstoken, das auf die freigegebenen Berechtigungen (Scopes) beschränkt ist, ohne je Ihr Passwort zu sehen. Viele solcher Tokens sind Bearer-Tokens, definiert in RFC 6750: Wer eines besitzt, kann es benutzen, deshalb reist es im Header Authorization und nie in der URL einer Seite.
| Verfahren | Was es belegt | Typischer Einsatz |
|---|---|---|
| API-Schlüssel | Welches Programm oder Konto anfragt | Aufrufe von Server zu Server |
| OAuth-Token | Was ein Nutzer einer App erlaubt hat | Verbundene Konten |
| IP-Allowlist | Woher der Aufruf kommt | Banken, Börsen, B2B |
Einen Schlüssel erhalten Sie im Entwickler- oder API-Bereich Ihres Kontos auf der Website des Dienstes: anlegen, nur die nötigen Berechtigungen ankreuzen und kopieren, denn viele Dienste zeigen den vollständigen Schlüssel nur einmal. Unsere eigene API, beschrieben im Docs-Bereich dieser Website, akzeptiert ein Bearer-Token ausschließlich im Header Authorization, nie in der URL oder in einem Cookie, und jedes Token trägt Scopes, sodass ein Token nur zum Lesen keine Bestellung aufgeben kann.
Was ist ein Rate Limit?
Ein Rate Limit ist die Zahl der Aufrufe, die ein Aufrufer in einem bestimmten Zeitraum machen darf, etwa 60 Anfragen pro Minute und Schlüssel. Es schützt den Dienst vor Überlastung und verhindert, dass ein einzelner Vielnutzer alle anderen ausbremst. Über dem Limit antwortet die API mit 429 Too Many Requests, bis das Zeitfenster zurückgesetzt wird.
Viele APIs melden Ihr Kontingent in den Antwort-Headern. Unsere sendet X-RateLimit-Limit, X-RateLimit-Remaining und X-RateLimit-Reset mit jeder Antwort; diese Namen sind eine verbreitete Konvention, kein fester Standard, prüfen Sie also die Dokumentation jeder API. Wie Sie mit dem Fehler umgehen, wenn er doch auftritt, erklärt 429 Too Many Requests: Was ist ein Rate-Limit-Fehler?.
Wie werden APIs versioniert und dokumentiert?
APIs werden versioniert, damit eine Änderung auf dem Server keine Programme kaputt macht, die sie bereits aufrufen. Am sichtbarsten ist eine Version im Pfad, wie in unserer Basis-URL https://api.proxynet.io/api/v1: Inkompatible Änderungen kommen in v2, und v1 funktioniert meist für einen angekündigten Zeitraum weiter. Manche APIs setzen die Version stattdessen in einen Header.
Die Dokumentation ist der Vertrag der API: jeder Endpoint mit Methode, Parametern, einer Beispielantwort und seinen Fehlern. Viele APIs veröffentlichen sie im Format der OpenAPI Specification, einer JSON- oder YAML-Datei, die eine HTTP-API für Menschen und Werkzeuge gleichermaßen beschreibt (Version 3.2.1 erschien am 10. September 2026). Aus dieser Datei können Werkzeuge eine Referenz erzeugen, Client-Code generieren oder ein Feld zum direkten Ausprobieren bauen.
Wie bewahren Sie einen API-Schlüssel sicher auf?
Behandeln Sie einen API-Schlüssel wie ein Passwort: Wer ihn hat, kann in Ihrem Namen handeln und bei einer kostenpflichtigen API Ihr Geld ausgeben. Die meisten Lecks sind banal:
- Schlüssel im Code. Ein in ein Skript kopierter Schlüssel landet in einem Git-Repository; bewahren Sie ihn in einer Umgebungsvariable oder einem Secrets-Manager auf.
- Schlüssel im Frontend-Code. Alles, was an einen Browser oder eine mobile App ausgeliefert wird, können deren Nutzer lesen; rufen Sie die API von Ihrem Server aus auf.
- Schlüssel in URLs. URLs landen in Serverprotokollen und im Browserverlauf.
- Ein Schlüssel für alles. Geben Sie jeder Integration einen eigenen Schlüssel mit minimalen Rechten, damit sich ein einzelnes Leck für sich widerrufen lässt.
- Schlüssel, die sich nie ändern. Tauschen Sie sie planmäßig und nach einem Leck sofort aus: neuen Schlüssel anlegen, umstellen, alten löschen.
Auf Anbieterseite listen die API Security Top 10 der OWASP Foundation die häufigsten Schwachstellen von APIs auf. Platz eins der Liste von 2023 ist Broken Object Level Authorization (fehlerhafte Autorisierung auf Objektebene): ein Endpoint, der Eintrag 42 jedem liefert, der danach fragt, ohne zu prüfen, ob er dem Aufrufer gehört.
Worin unterscheidet sich eine API von Web Scraping?
Eine API liefert die Daten, die ein Anbieter teilen will, in einem dokumentierten Format und unter schriftlich festgelegten Grenzen; Web Scraping lädt Seiten herunter, die für Menschen gebaut sind, und zieht die Daten aus dem HTML. Die API ist stabiler, wenn sie die benötigten Felder enthält, während Scraping abdeckt, was keine API anbietet, aber bricht, sobald sich das Layout ändert. Beide Wege, mit denselben Daten auf beide Arten abgerufen, vergleicht Web Scraping vs. API: Welche Methode sollten Sie nutzen?.
Warum akzeptieren manche APIs nur Aufrufe von bestimmten IP-Adressen?
Manche APIs prüfen nicht nur, welchen Schlüssel ein Aufruf trägt, sondern auch, woher er kommt. Banken, Krypto-Börsen, Marktplätze und viele Datendienste für Unternehmen lassen Sie für einen Schlüssel IP-Adressen hinterlegen, eine IP-Allowlist (oft auch IP-Whitelist genannt), und lehnen Aufrufe von anderswo ab, sodass ein gestohlener Schlüssel auf dem Rechner eines anderen nicht funktioniert.
Ihr Programm braucht dann eine feste ausgehende Adresse, die Heimanschlüssen, Laptops und vielen Cloud-Funktionen fehlt; die Möglichkeiten vergleicht Statische IP für APIs: IP-Autorisierungsfehler beheben.
Für Testumgebungen und Integrationen ohne Zahlungs- oder Gesundheitsdaten gibt ein ISP-Proxy einem Skript eine dedizierte IP, die Sie hinterlegen können.
Ein Datacenter-Proxy leistet dasselbe mit einer Adresse aus einem Rechenzentrum. Beide sind standardmäßig auf bestimmte Zielseiten beschränkt, deshalb nennen Sie bei der Bestellung den Host der API. Für Integrationen mit Zahlungs- und Gesundheitsdaten hinterlegen Sie die Adresse Ihres eigenen Servers.
Wo Ihnen APIs begegnen
- Smartphone-Apps, die Wetter, Nachrichten und Karten von ihren Servern abrufen.
- Onlinekassen, bei denen der Shop die API eines Zahlungsdienstes aufruft, um eine Karte zu belasten.
- Schaltflächen „Mit … anmelden“, die ein begrenztes Profil mit einer anderen Website teilen.
- Haushaltsbuch-Apps, die Kontostände mehrerer Banken zeigen, sofern die Bank dafür eine API anbietet.
- Sendungsverfolgung auf der Seite eines Shops, gespeist von der API des Paketdienstes.
- KI-Funktionen in anderen Produkten, die Ihren Prompt über dessen API an ein Sprachmodell senden.
Häufige Fehler
- Den Statuscode ignorieren. Wer den Body eines
401oder429als Daten liest, erhält leere oder falsche Ergebnisse. - Ein
POSTblind wiederholen. Das kann eine zweite Bestellung oder Zahlung erzeugen; nutzen Sie einen Idempotenzschlüssel, wenn angeboten. - Den Schlüssel fest in den Code schreiben. Er verbreitet sich in Repositories, Screenshots und Chatnachrichten.
- Bei einem 429 weiter hämmern. Sofortige Wiederholungen halten Sie über dem Limit; warten Sie auf den Reset-Zeitpunkt.
- Die falsche Dokumentation lesen. Felder und Limits ändern sich zwischen Versionen; lesen Sie die Doku der Version, die Sie aufrufen.
Entscheidungshilfe
| Ihr Bedarf | Was zu tun ist |
|---|---|
| Zum ersten Mal eine API ausprobieren | curl -i gegen eine öffentliche Test-API |
| Nutzer ihr Konto verbinden lassen | OAuth mit möglichst wenigen Scopes |
| Sofort von Ereignissen erfahren | Ein Webhook statt regelmäßiger Abfragen |
| Innerhalb der Limits bleiben | Die Rate-Limit-Header auswerten |
| Eine API mit IP-Allowlist aufrufen | Eine feste IP hinterlegen |
| Einen Schlüssel aufbewahren | Umgebungsvariable oder Secrets-Manager |
Häufige Fragen
Wofür steht API?
API steht für Application Programming Interface, auf Deutsch Programmierschnittstelle: die Menge an Anfragen, die ein Programm anderen anbietet, mit den Regeln, was jede Anfrage enthalten muss und was sie zurückgibt. Im Web meint das Wort meist eine HTTP-API, die in JSON antwortet.
Was ist ein API-Aufruf?
Ein API-Aufruf ist eine einzelne Anfrage, die ein Programm an eine API sendet, zusammen mit ihrer Antwort. GET /todos/1 zum Beispiel fragt nach einem Eintrag, und der Server antwortet mit einem Statuscode wie 200 OK und dem Eintrag in JSON. Kostenpflichtige APIs rechnen oft pro Aufruf ab.
Was ist ein API-Endpoint?
Ein Endpoint ist die Adresse einer einzelnen Operation, zusammengesetzt aus der Basis-URL der API und einem Pfad, etwa https://api.example.com/v1/orders. Derselbe Pfad kann je nach Methode Verschiedenes tun: GET listet Bestellungen auf, POST legt eine an.
Ist die Nutzung einer API kostenlos?
Das hängt vom Anbieter ab. Manche APIs brauchen gar keinen Schlüssel, viele sind bis zu einem Kontingent kostenlos und berechnen danach pro Aufruf, und manche stehen nur Kunden oder Partnern offen. Preis, Limits und was Sie mit den Daten tun dürfen, stehen auf den eigenen Seiten des Anbieters.
Was ist ein API-Gateway?
Ein API-Gateway ist ein Server vor einer oder mehreren APIs, der gemeinsame Aufgaben vorab erledigt: Schlüssel prüfen, Rate Limits anwenden, jeden Pfad an den richtigen Dienst weiterleiten und protokollieren. Der Aufrufer sieht eine einzige Adresse, hinter der viele Dienste stehen.
Muss ich programmieren können, um eine API zu nutzen?
Zum Ausprobieren nicht. Sie können eine öffentliche API mit curl oder dem Feld zum Ausprobieren auf einer Dokumentationsseite aufrufen, und No-Code-Automatisierungswerkzeuge verbinden APIs über Formulare. Eine API in Ihr eigenes Produkt einzubauen, erfordert Code, oft nur ein paar Dutzend Zeilen.
Fazit
Eine API ist ein fester Satz von Anfragen, die ein Programm an ein anderes senden kann: Methode und Endpoint gehen mit einem Schlüssel oder Token hinaus, ein Statuscode und Daten, meist JSON, kommen zurück. REST ist der verbreitetste Stil; GraphQL, gRPC und Webhooks decken flexible Abfragen, interne Dienste und Ereignismeldungen ab. Halten Sie Schlüssel aus Code und URLs heraus, lesen Sie den Statuscode vor den Daten, und wenn eine API nur Aufrufe von hinterlegten Adressen annimmt, geben Sie ihr eine feste IP, der sie vertrauen kann.