وارد هتل میشوید، از فهرست شبکههای وایفای «Hotel_Guest» را انتخاب میکنید و صفحهای باز میشود که شماره اتاق و نام خانوادگیتان را میخواهد. در فرودگاه، صفحه ورود شماره تلفن میخواهد و یک کد با پیامک میفرستد. وقتی به اینترنت وصل شدید، پرسش ساده است: آیا هتل، کافه یا هر کسی که شبکه را اداره میکند میبیند چه سایتهایی را باز میکنید و میتواند آنچه را تایپ میکنید بخواند؟
این نوشته خطرات وایفای عمومی را یکییکی بررسی میکند: صاحب یک شبکه عمومی چه چیزهایی را میبیند و چه چیزهایی را نمیبیند، شبکههای باز، WPA2، WPA3 و Enhanced Open چه فرقی با هم دارند، هاتاسپاتهای جعلی «دوقلوی شیطانی» (Evil Twin) چگونه کار میکنند و چرا صفحههای ورود شماره تلفن شما را میخواهند. سپس به تنظیماتی میرسیم که در آیفون، گوشی اندرویدی و لپتاپ ویندوزی ارزش تغییر دارند، به اینکه VPN و پروکسی چه چیزی را تغییر میدهند و در پایان به یک جدول تصمیمگیری.
وایفای عمومی به چه شبکهای گفته میشود؟
وایفای عمومی هر شبکه بیسیمی است که با غریبهها در آن شریک هستید: در هتل، کافه، فرودگاه، قطار، کتابخانه یا مرکز خرید. بعضی از این شبکهها باز هستند و رمز عبور نمیخواهند. رمز بعضی دیگر روی کارتی کنار پیشخوان نوشته شده است. در هر دو حالت، شبکه متعلق به کس دیگری است و هر کسی در ساختمان میتواند به آن وصل شود.
بسیاری از این شبکهها یک صفحه ورود (captive portal) جلوی اینترنت میگذارند. این همان صفحهای است که پس از اتصال خودبهخود باز میشود و از شما میخواهد شرایط استفاده را بپذیرید، شماره اتاق را وارد کنید یا شماره تلفنتان را تأیید کنید. تا این مرحله را تمام نکنید، شبکه جلوی هر چیز دیگری را میگیرد. پشت این صفحه اغلب یک شرکت بیرونی هست که سامانه هاتاسپات را برای آن کسبوکار اداره میکند؛ پس «صاحب شبکه» میتواند به معنای دو طرف باشد.
صاحب وایفای عمومی چه چیزهایی را میبیند؟
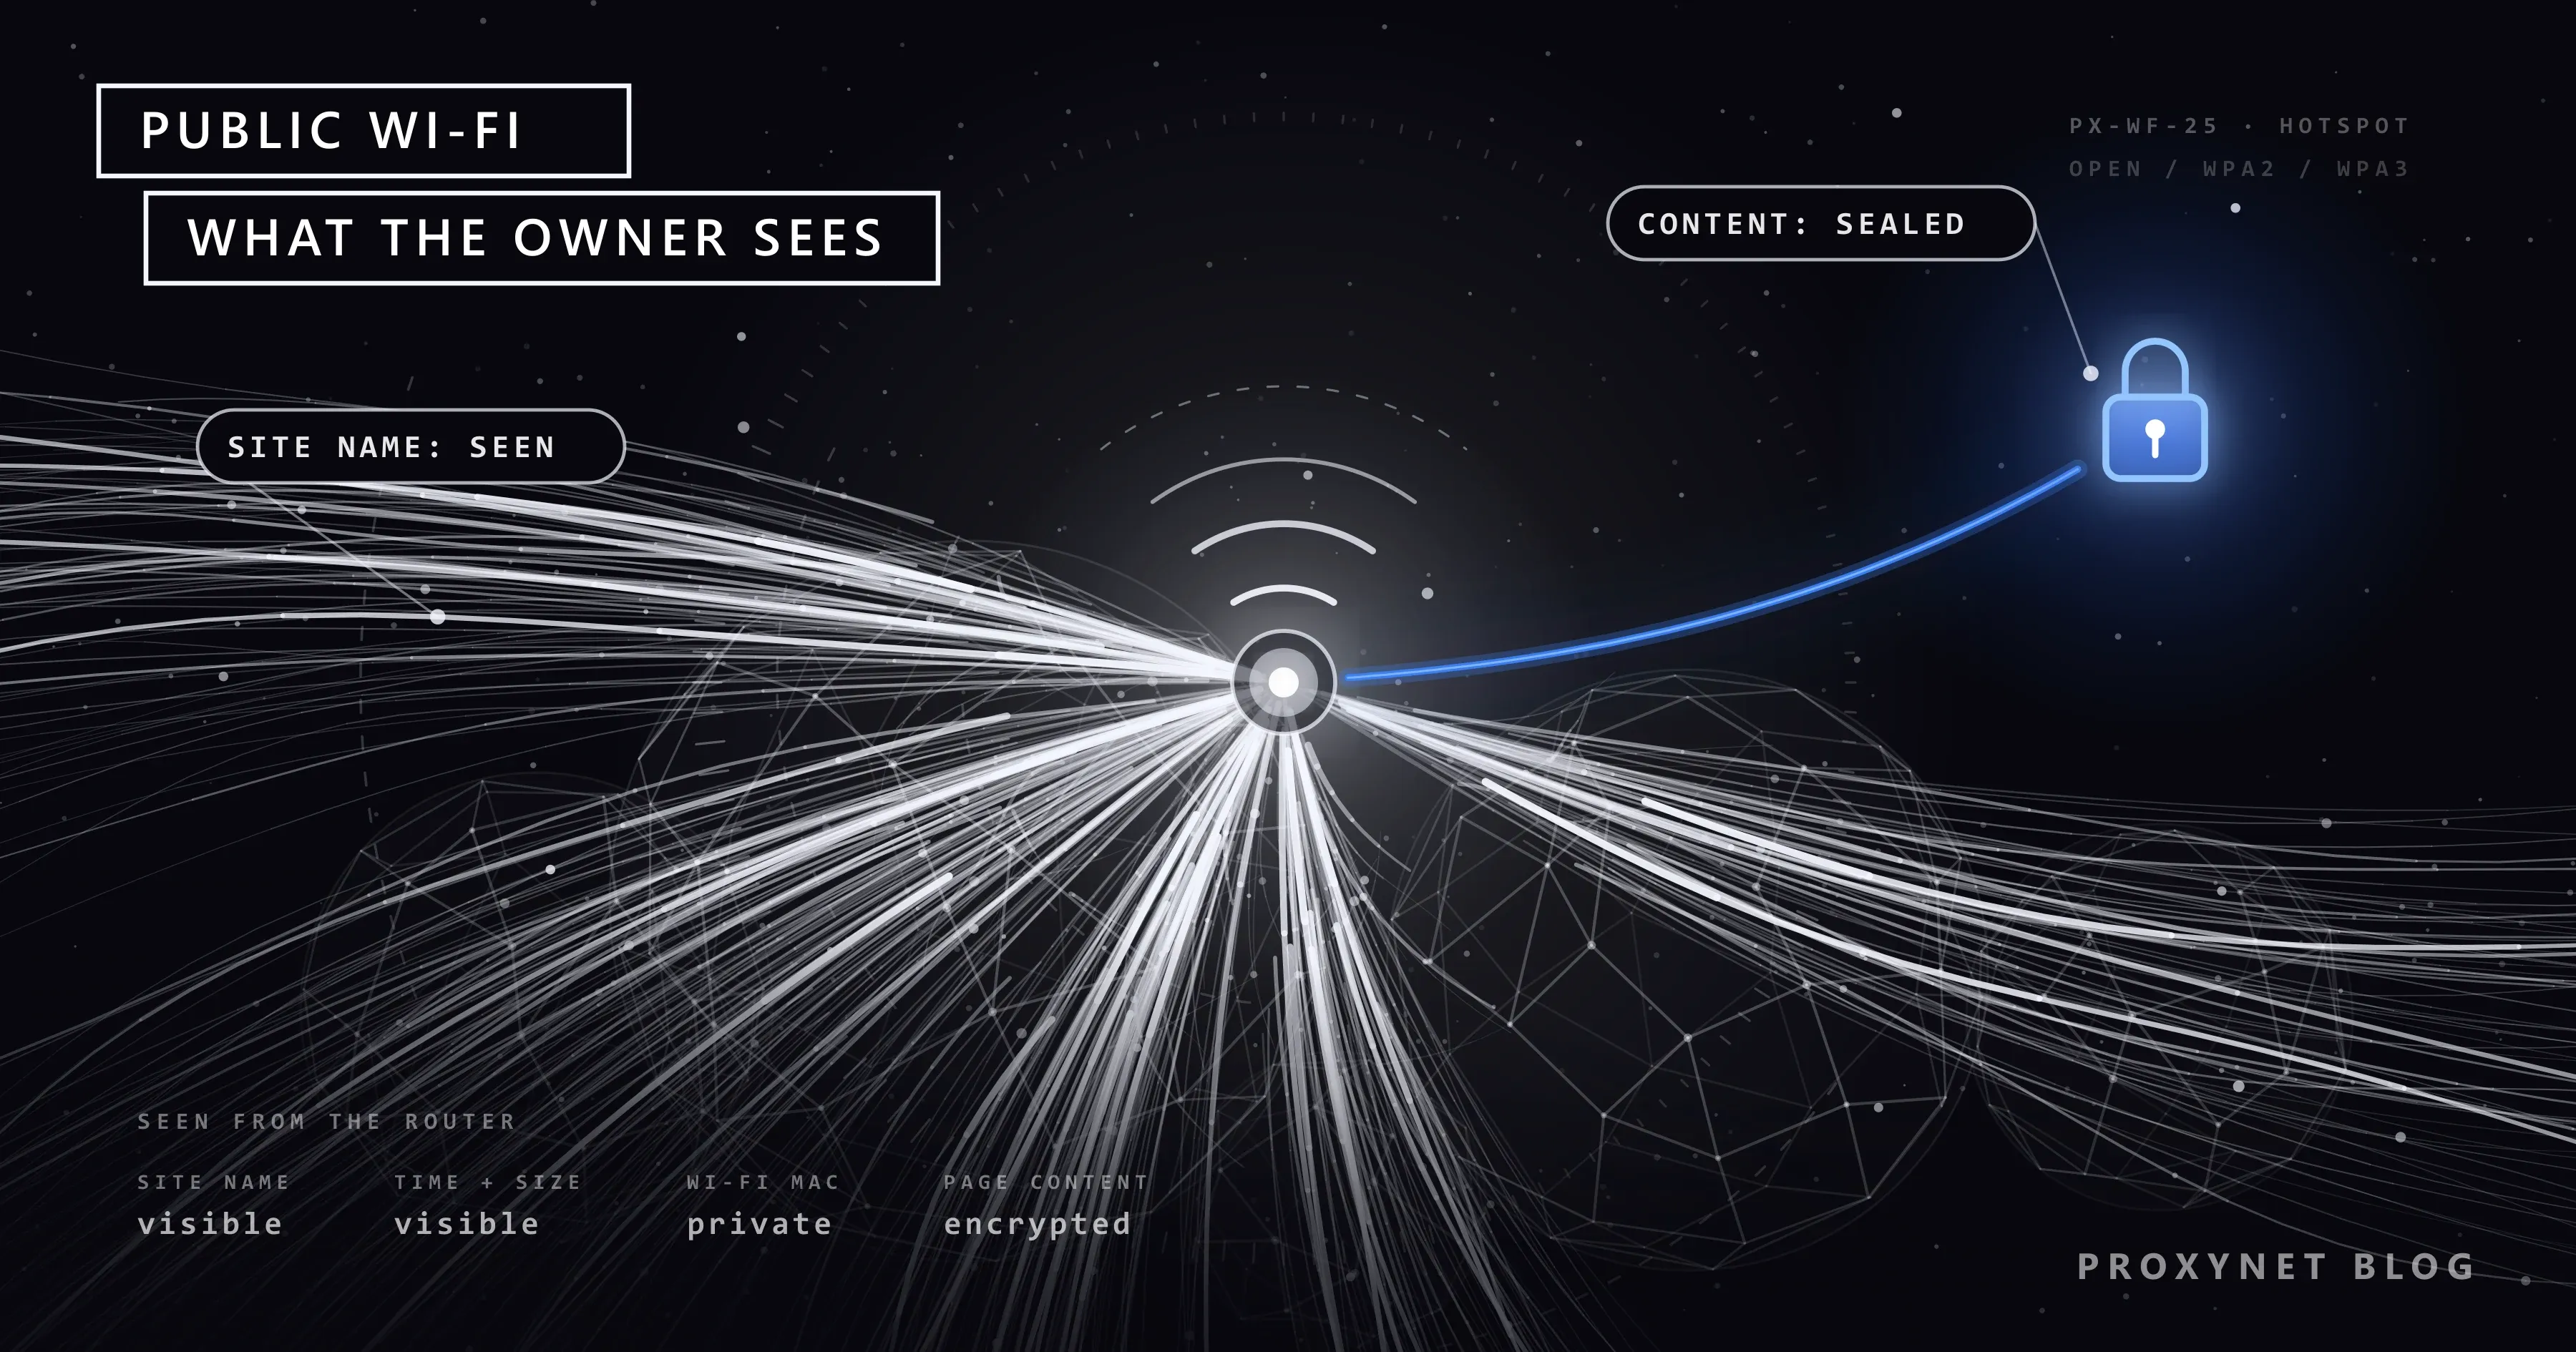
هر چیزی که میفرستید از روتر آنها میگذرد. پرسش اصلی این است که چه مقدار از آن را میتوانند بخوانند، و در یک گوشی امروزی پاسخ این است: بسیار کمتر از آنچه بیشتر مردم نگرانش هستند.
| چه چیزی | صاحب شبکه آن را میبیند؟ | چرا |
|---|---|---|
نام سایتها و سرویسهایی که به آنها وصل میشوید (bank.example) | معمولاً بله | در پرسوجوی آدرسها (DNS) و در آغاز هر اتصال رمزگذاریشده دیده میشوند |
| آدرس سرورهایی که به آنها وصل میشوید | بله | روتر برای رساندن ترافیک شما به آنها نیاز دارد |
| زمانهایی که آنلاین هستید و مقدار دادهای که مصرف میکنید | بله | هر اتصال با یک زمان و یک حجم از روتر میگذرد |
| آدرس وایفای دستگاه شما (مک آدرس)، گاهی نام دستگاه | بله، اما اغلب یک آدرس خصوصی | آیفون و اندروید بهطور پیشفرض به هر شبکه آدرس جداگانهای نشان میدهند |
آدرس کامل یک صفحه در سایت HTTPS (/account/statements) | نه | هر چیزی پس از نام سایت رمزگذاری میشود |
| آنچه در یک موتور جستوجوی HTTPS تایپ میکنید | نه | کلمههای جستوجو بخشی از آدرس رمزگذاریشدهاند |
| رمزهای عبور، پیامها و شماره کارتها در سایتهای HTTPS و برنامههایی که ترافیک را رمزگذاری میکنند | نه | میان دستگاه شما و سرویس رمزگذاری شدهاند |
| محتوای صفحهها در سایتهای بدون HTTPS | بله | هیچ چیز رمزگذاری نمیشود |
| عکسها و فایلهای ذخیرهشده در گوشی شما | نه | مگر اینکه آنها را بفرستید یا یک قابلیت اشتراکگذاری را برای همه باز بگذارید |
در عمل، هتل میتواند فهرستی مانند «ساعت 21:14 این دستگاه به یک بانک وصل شد و سپس چهل دقیقه در یک سرویس ویدیو ماند» بسازد. موجودی حسابی را که بررسی کردید یا ویدیویی را که تماشا کردید نمیبیند. آدرس ردیف چهارم را در راهنمای مک آدرس و پرسوجوهای ردیف اول را در راهنمای DNS توضیح دادهایم.
ترافیک شما چگونه از یک شبکه عمومی میگذرد؟
میان پیوستن به شبکه و دیدن یک صفحه این اتفاقها میافتد و هر ردیف جدول بالا از یکی از همین گامها میآید:
- گوشی شما به شبکه میپیوندد. خود را با یک آدرس سختافزاری وایفای (مک آدرس) معرفی میکند و روتر به آن یک آدرس IP محلی میدهد. گوشیهای جدید به هر شبکه یک مک آدرس خصوصی و متفاوت نشان میدهند؛ پس کافه همان شناسهای را که هتل هفته پیش دید نمیبیند.
- صفحه ورود باز میشود. تا وقتی شرایط را نپذیرید، کدی وارد نکنید یا شماره تلفنتان را تأیید نکنید، روتر فقط اجازه عبور همان صفحه را میدهد. وقتی این مرحله را تمام کنید، دستگاه شما را مجاز علامت میزند و یک نشست را آغاز میکند.
- گوشی شما آدرس سایت را میپرسد. وقتی
bank.exampleرا تایپ میکنید، گوشی از یک سرور DNS میپرسد کدام آدرس IP به این نام تعلق دارد. اگر گوشی یا مرورگر شما این پرسوجو را رمزگذاری نکند، هم پرسش و هم پاسخ بهصورت خوانا از شبکه میگذرند. صفحه راهنمای اندروید یادآوری میکند که تنظیم ساناد خصوصی (Private DNS) فقط همین پرسوجوها را امن میکند و از هیچ چیز دیگری محافظت نمیکند. - یک اتصال رمزگذاریشده باز میشود. نخستین پیام یک اتصال HTTPS نام سایتی را که میخواهید میگوید و در بیشتر اتصالها این نام هنوز خواناست. RFC 9849 که در مارس 2026 منتشر شد، Encrypted Client Hello را توصیف میکند، افزونهای که این نام را پنهان میکند؛ اما فقط جایی کار میکند که هم سایت و هم مرورگر از آن پشتیبانی کنند. پس از این سلام اولیه، همهچیز رمزگذاری میشود.
- روتر ترافیک را میفرستد و ثبت میکند. ترافیک شما از خط اینترنت خود آن کسبوکار خارج میشود؛ پس سایتهایی که باز میکنید آدرس IP عمومی هتل را میبینند، نه آدرس خانه شما را. روتر میتواند ثبت کند دستگاه شما کی وصل شد، به چه آدرسهایی وصل شد و چه مقدار داده جابهجا شد.
شبکه باز، WPA2، WPA3 یا Enhanced Open: رمز عبور چه فرقی میکند؟
آیکون قفل کنار نام شبکه یعنی اتصال رادیویی میان دستگاه شما و نقطه دسترسی رمزگذاری شده است. اینکه این رمزگذاری شما را در برابر چه چیزی محافظت میکند، به نوع شبکه بستگی دارد.
| نوع شبکه | چگونه وصل میشوید | رمزگذاری وایفای چه میکند | صاحب شبکه باز هم فهرست بالا را میبیند؟ |
|---|---|---|---|
| باز | بدون رمز عبور | هیچ چیز در هوا رمزگذاری نمیشود؛ افراد نزدیک با ابزار مناسب میتوانند ترافیک را ضبط کنند | بله |
| Enhanced Open (OWE) | بدون رمز عبور | هر دستگاه کلید خودش را میگیرد و همین جلوی شنود ساده افراد نزدیک را میگیرد | بله |
| WPA2-Personal | رمز عبور مشترک | اتصال رادیویی رمزگذاری میشود؛ هر کسی که رمز را دارد در همان شبکه است | بله |
| WPA3-Personal | رمز عبور مشترک | اتصال رادیویی رمزگذاری میشود و رمز عبور در برابر حدس زدن بهتر محافظت میشود | بله |
اتحادیه Wi-Fi Alliance استاندارد Wi-Fi Enhanced Open را دقیقاً برای کافهها و فرودگاهها معرفی کرد: اتصال هر کاربر را بدون رمز عبور رمزگذاری میکند. اما ثابت نمیکند چه کسی شبکه را اداره میکند. WPA3-Personal اتصال را به روشی تازه (به نام SAE) برقرار میکند که حتی وقتی رمز عبور ضعیف است، در برابر حدس زدن آن مقاومتر است.
یک نکته را به خاطر بسپارید: رمزگذاری وایفای در روتر پایان مییابد و صاحب روتر آن سوی آن نشسته است. هیچ تنظیم وایفای چیزی را از صاحب شبکه پنهان نمیکند. رمز عبور فقط تعیین میکند چه کسان دیگری میتوانند به شبکه وصل شوند. صفحه ورود هم رمزگذاری اضافه نمیکند؛ شبکه باز با صفحه ورود همچنان یک شبکه باز است.
هاتاسپات دوقلوی شیطانی (Evil Twin) چیست؟
دوقلوی شیطانی هاتاسپاتی است که کسی با همان نام یک شبکه واقعی راه میاندازد، مثلاً «Airport Free WiFi» یا نام کافه. گوشیها شبکههای ذخیرهشده را بیشتر از روی نام و نوع امنیت میشناسند. در شبکه باز چیز دیگری برای مقایسه وجود ندارد؛ پس گوشیای که یک بار به شبکه واقعی وصل شده ممکن است خودبهخود به نسخه جعلی وصل شود.
کسی که نسخه جعلی را اداره میکند صاحب شبکه میشود و همان فهرستی را میبیند که یک هتل میبیند. HTTPS همچنان نشست بانکی شما را برای او ناخوانا نگه میدارد. کاری که از دستش برمیآید این است که صفحه ورود خودش را به شما نشان دهد و ببیند چه چیزی در آن وارد میکنید. به این نشانهها توجه کنید:
- صفحه ورود برای «تأیید» شما رمز ایمیل یا شبکههای اجتماعی یا اطلاعات کارت بانکیتان را میخواهد.
- صفحه از شما میخواهد پیش از استفاده از اینترنت یک پروفایل، گواهی یا برنامه نصب کنید. گواهیای که اینطور نصب شود میتواند به شبکه اجازه دهد ترافیک رمزگذاریشده شما را باز کند؛ سازوکار آن را در پروکسی MITM چیست؟ توضیح دادهایم.
- مرورگر شما روی سایتی که معمولاً بدون هشدار باز میشود، هشدار گواهی نشان میدهد.
نام دقیق شبکه را از کارکنان بپرسید و شبکهای را که رمزش در پیشخوان داده میشود به یک شبکه باز با نامی مشابه ترجیح دهید.
چرا صفحه ورود وایفای شماره تلفن شما را میخواهد؟
گاهی دلیلش بازاریابی است: کسبوکار میخواهد برایتان پیشنهادهای تبلیغاتی بفرستد. در برخی کشورها قانون چنین میخواهد. در ترکیه، قانون شماره 5651 کسبوکارهایی را که به عموم دسترسی اینترنت میدهند به نگهداری سوابق دسترسی ملزم میکند و آییننامه ارائهدهندگان استفاده جمعی از اینترنت جزئیات آن را تعیین میکند. ارائهدهندگانی که در فضاهای عمومی اینترنت میدهند باید کاربران را با پیامک یا روشی مشابه شناسایی کنند. آنها همچنین باید آدرس IP محلی دادهشده به هر دستگاه، زمان آغاز و پایان استفاده، مک آدرس دستگاه و آدرسهای IP مقصد را دو سال نگه دارند.
از این موضوع دو نتیجه به دست میآید. کد پیامکی نشست شما را به شماره تلفنتان پیوند میدهد؛ پس وایفای عمومی در ترکیه ناشناس نیست. از سوی دیگر، این سوابق شامل آدرسها و زمانهاست، نه محتوای صفحههای رمزگذاریشده شما. در جاهای دیگر قواعد فرق میکند: هتلی در کشوری دیگر ممکن است شماره اتاق، آدرس ایمیل یا هیچ چیز نخواهد. شمارهتان را فقط در صفحه ورود واقعی همان کسبوکار وارد کنید، چون یک دوقلوی شیطانی هم میتواند شماره جمع کند.
آیا HTTPS وایفای عمومی را امن میکند؟
برای محتوای کاری که انجام میدهید، تا حد زیادی بله. به همین دلیل کمیسیون تجارت فدرال آمریکا (FTC) اکنون مینویسد که با توجه به گستردگی رمزگذاری، اتصال از راه وایفای عمومی معمولاً امن است. HTTPS همهچیز را میان مرورگر شما و سایت رمزگذاری میکند: صفحهها، فرمها، رمزهای عبور و کوکیها.
آیکون قفل یعنی اتصال تا سروری رمزگذاری شده است که برای آن نام گواهی معتبر دارد. معنایش این نیست که سایت درستکار است. همان صفحه FTC یادآوری میکند که در سایت یک کلاهبردار، دادههای شما تا خود کلاهبردار رمزگذاریشده میرود. سه عادت بیشتر این شکاف را میپوشانند:
- نام را در نوار آدرس بخوانید، نه فقط قفل را.
bank.example.login-check.netبانک شما نیست. - در وایفای عمومی هرگز از هشدار گواهی رد نشوید. بسیاری از سایتهای بزرگ از HSTS استفاده میکنند، قاعدهای که به مرورگر میگوید فقط از راه HTTPS به آنها وصل شود. در این سایتها مرورگر حتی راهی برای رد شدن از هشدار پیشنهاد نمیکند.
- بگذارید مرورگر بر HTTPS پافشاری کند. در کروم اندروید، روی بیشتر > تنظیمات > حریم خصوصی و امنیت بزنید و در بخش «امنیت»، تنظیم همیشه از اتصالهای ایمن استفاده شود را روشن کنید. از آن پس کروم آدرسها را به HTTPS ارتقا میدهد و پیش از باز کردن سایتی که از HTTPS پشتیبانی نمیکند به شما هشدار میدهد.
آیا استفاده از اپلیکیشن بانک در وایفای عمومی امن است؟
اتصال به بانک شما مانند هر سایت HTTPS دیگری رمزگذاری میشود. هتل میبیند که با بانکتان در ارتباط بودهاید، نه اینکه آنجا چه کردید. خطرهای عملی جای دیگری هستند:
- صفحههای ورود جعلی. صفحه یا پیامکی که شبیه بانک شماست، تهدیدی بزرگتر از خود وایفای است. بهجای باز کردن لینک، اپلیکیشن بانک را مستقیم باز کنید.
- بررسیهای ضدتقلب خود بانک. آدرس اینترنتی هتل برای بانک شما تازه است و ممکن است در شهر یا کشور دیگری دیده شود. بانک ممکن است تأیید بیشتری بخواهد یا جلوی ورود را بگیرد. دلیلش را در چرا بانک ورود از یک مکان غیرعادی را مشکوک میداند؟ توضیح دادهایم.
- محافظت ضعیف از حساب. احراز هویت دوعاملی را روشن کنید تا یک رمز عبور دزدیدهشده بهتنهایی کافی نباشد.
برای کارهای بانکی و پرداخت، هر وقت میتوانید از داده موبایل یا هاتاسپات خودتان استفاده کنید. HTTPS در وایفای هتل از کار نمیافتد، اما اتصال خودتان خطر هاتاسپات جعلی و صفحه ورود جعلی را یکجا از میان برمیدارد.
کدام تنظیمات گوشی و لپتاپ در وایفای عمومی کمک میکنند؟
نام منوهای زیر از صفحههای راهنمای اپل، گوگل و مایکروسافت آمده است. برای اندروید و کروم برچسبهای فارسی صفحههای راهنمای گوگل را آوردهایم؛ برای آیفون و ویندوز نام انگلیسی منو را نوشتهایم و ترجمهاش را در پرانتز آوردهایم. برخی سازندگان اندروید این تنظیمات را جای دیگری گذاشتهاند؛ کادر جستوجوی بالای برنامه تنظیمات آنها را پیدا میکند.
آیفون
- آدرس خصوصی را روشن نگه دارید. در Settings (تنظیمات) بخش Wi-Fi را باز کنید، روی دکمه More Info (اطلاعات بیشتر) کنار شبکه بزنید و سپس Private Wi-Fi Address (آدرس Wi-Fi خصوصی) را باز کنید. طبق صفحه راهنمای اپل، آیفون در شبکههایی که امنیت ضعیف دارند یا اصلاً امنیت ندارند بهطور پیشفرض Rotating (چرخشی) را انتخاب میکند و آدرس را هر دو هفته یک بار عوض میکند، و در شبکههای WPA2 یا قویتر Fixed (ثابت) را. آن را روشن بگذارید، مگر اینکه شبکهای با آن کار نکند.
- جلوی اتصال خودکار را بگیرید. در بخش Wi-Fi از Settings (تنظیمات)، روی Edit (ویرایش) بزنید تا شبکههای شناختهشده را ببینید، روی More Info (اطلاعات بیشتر) کنار یکی از آنها بزنید و Auto-Join (اتصال خودکار) را خاموش کنید. برای حذف کامل شبکه، روی Forget This Network (فراموش کردن این شبکه) و سپس Forget (فراموش کردن) بزنید (مراحل اپل).
- AirDrop را به روی غریبهها ببندید. در Settings (تنظیمات)، بخش General (عمومی) و سپس AirDrop، گزینه Receiving Off (دریافت خاموش) یا Contacts Only (فقط مخاطبین) را انتخاب کنید.
اندروید
- آدرس تصادفی را بررسی کنید. اندروید 10 و نسخههای بعدی بهطور پیشفرض از مک آدرس تصادفی استفاده میکنند. آن را در تنظیمات > شبکه و اینترنت > اینترنت میبینید: روی نماد تنظیمات کنار شبکهتان بزنید و به پایین بروید تا به مک آدرس تصادفی برسید.
- شبکههایی را که دیگر استفاده نمیکنید فراموش کنید. در تنظیمات > شبکه و اینترنت > اینترنت، شبکه ذخیرهشدهای را لمس کنید و نگه دارید و روی فراموش کردن بزنید (مراحل گوگل).
- همرسانی سریع را محدود کنید. در تنظیمات عبارت «همرسانی سریع» (Quick Share) را جستوجو کنید، روی چه کسانی میتوانند با شما همرسانی کنند بزنید و دستگاههای شما یا مخاطبین را انتخاب کنید.
لپتاپ ویندوزی
- از نمایه شبکه عمومی استفاده کنید. ویندوز 11 هر شبکه تازه را بهطور پیشفرض عمومی علامت میزند؛ این کار رایانه شما را از دید دستگاههای دیگر آن شبکه پنهان میکند و اشتراکگذاری فایل و چاپگر را خاموش میکند. برای بررسی، در Settings (تنظیمات) به بخش Network & internet (شبکه و اینترنت) و سپس Wi-Fi بروید، شبکه را انتخاب کنید و زیر Network profile type (نوع نمایه شبکه) گزینه Public network (Recommended) (شبکه عمومی، توصیهشده) را انتخاب کنید (مراحل مایکروسافت).
در هر دستگاهی، سیستمعامل و مرورگر را بهروز نگه دارید. بهروزرسانیها حفرههای امنیتیای را میبندند که کسی در همان شبکه در غیر این صورت ممکن بود از آنها سوءاستفاده کند.
آیا VPN وایفای عمومی را امن میکند؟
VPN همه ترافیک میان دستگاه شما و سرور VPN را رمزگذاری میکند، از جمله پرسوجوهای نام و نام سایتهایی که در جدول بالا آمد. آنوقت هتل فقط میبیند دستگاه شما با یک سرور در ارتباط است، کی و با چه حجمی. طرز کار VPN را در راهنمای VPN توضیح دادهایم.
VPN محدودیتهایی هم دارد. محتوا را پنهان میکند، نه این واقعیت را که از VPN استفاده میکنید. جلوی تایپ رمز عبور در یک سایت کلاهبرداری را نمیگیرد. دید را هم از میان نمیبرد، بلکه جابهجا میکند: حالا ارائهدهنده VPN نامهایی را میبیند که هتل میدید؛ پس باید ارائهدهندهای باشد که به آن اعتماد دارید.
VPN معمولاً فقط پس از تمام کردن صفحه ورود هتل میتواند وصل شود، چون تا آن لحظه شبکه جلوی هر چیز دیگری را میگیرد. برخی سایتها هم در برابر آدرسهای VPN بررسیهای بیشتری انجام میدهند؛ این موضوع را در خطای «VPN یا پروکسی شناسایی شد» بررسی کردهایم.
پروکسی در وایفای عمومی چه چیزی را تغییر میدهد؟
پروکسی سروری است که سایتها را از طرف شما دریافت میکند، پس سایتها آدرس آن را بهجای آدرس شما میبینند (پروکسی چیست و چگونه کار میکند؟). در شبکه هتل باید دقیق بدانید این کار چه چیزی را تغییر میدهد:
- پروکسی HTTP یا SOCKS5 بهتنهایی هیچ چیزی را رمزگذاری نمیکند. اتصال از دستگاه شما تا پروکسی همانطور که هست از شبکه هتل میگذرد.
- سایتهای HTTPS سرتاسر رمزگذاریشده میمانند. از راه پروکسی هم مرورگر شما همان اتصال رمزگذاریشده را با سایت برقرار میکند و پروکسی بایتهایی را منتقل میکند که نمیتواند بخواند. پروکسی آنچه را HTTPS از پیش محافظت میکند نه ضعیفتر میکند و نه چیزی به آن میافزاید.
- نام سایتها در مسیر همچنان خواناست. مرورگر برای باز کردن این تونل رمزگذاریشده به پروکسی میگوید کدام سایت را میخواهد و در پروکسیهای HTTP و SOCKS5 این درخواست رمزگذاری نمیشود. اینکه پرسوجوهای نام هم از پروکسی بگذرند یا نه، به برنامه بستگی دارد؛ روش بررسی آن را در راهنمای نشت WebRTC و DNS نشان دادهایم.
- اطلاعات ورود به پروکسی هم خواناست. روش نام کاربری و رمز عبور در SOCKS5 رمز را بهصورت متن ساده میفرستد و RFC 1929 که این روش را تعریف میکند، استفاده از آن را در جایی که ترافیک قابل ضبط است توصیه نمیکند. اطلاعات ورود یک پروکسی HTTP ساده هم فقط کدگذاری میشود، نه رمزگذاری.
- آدرس هتل را در لیست سفید IP نگذارید. اگر پروکسی خود را با آدرس IP مجاز میکنید، به یاد داشته باشید که مهمانان معمولاً از همان IP عمومی خارج میشوند؛ پس همه آنها اجازه ورود پیدا میکنند.
برخی ساختارها اتصال تا خود پروکسی را هم رمزگذاری میکنند (یک اتصال TLS به پروکسی)؛ پس پیش از آنکه روی آن حساب کنید، بررسی کنید ساختار شما چگونه کار میکند. کار اصلی پروکسی چیز دیگری است: تعیین میکند یک مرورگر یا برنامه از کدام آدرس، کشور و شهر دیده شود. برای نمونه، یک پروکسی مسکونی به مرورگر یا برنامه آدرس یک اتصال اینترنت خانگی را در شهری میدهد که انتخاب میکنید. برای محافظت از کل یک دستگاه در شبکهای که به آن اعتماد ندارید، ابزار مناسب VPN است. مقایسه کامل را در فرق پروکسی و VPN چیست؟ آوردهایم.
آیا هاتاسپات گوشی از وایفای عمومی امنتر است؟
برای بخش محلی، معمولاً بله. شبکه مال شماست، با رمزی محافظت میشود که فقط خودتان میدانید و هیچ غریبهای در آن نیست. سپس ترافیک شما از اپراتور موبایلتان میگذرد که تقریباً همان چیزی را میبیند که هر ارائهدهنده اینترنتی میبیند.
در آیفون به Settings (تنظیمات) و سپس Personal Hotspot (هاتاسپات شخصی) بروید و Allow Others to Join (اجازه اتصال به دیگران) را روشن کنید. در اندروید، از بالای صفحه به پایین بکشید و روی کاشی نقطه اتصال بزنید. پیش از آن، حجم بسته اینترنتتان و در سفر خارجی هزینه رومینگ را بررسی کنید؛ صفحه راهنمای گوگل یادآوری میکند که برخی شرکتهای مخابراتی اشتراکگذاری اینترنت را محدود میکنند یا بابت آن هزینه اضافه میگیرند.
موقعیتهایی که وایفای عمومی احتیاط بیشتری میخواهد
- بانکداری در سفر. یک شبکه تازه در کشوری تازه ممکن است بررسیهای بانک شما را فعال کند؛ راهحلها در اپلیکیشن بانک در خارج از کشور کار نمیکند؟ آمده است.
- مرور خصوصی در شبکه مشترک. پنجره ناشناس هیچ چیزی از آنچه صاحب شبکه میبیند را تغییر نمیدهد؛ این را در راهنمای حالت ناشناس توضیح دادهایم.
- آزمودن سرویسهای خودتان از بیرون. تیمهای امنیتی بررسی میکنند صفحههای ورود و APIهایشان از شبکهها و کشورهای دیگر چگونه دیده میشوند؛ صفحه امنیت داده ما را ببینید.
- دانستن اینکه سایتها کدام آدرس را میبینند. در وایفای هتل، سایتها آدرس هتل را میبینند؛ نوشته آدرس IP را چطور تغییر دهیم؟ لایههای آدرس را توضیح میدهد.
اشتباهات رایج
- پیوستن به نخستین شبکه بازی که نامش آشنا به نظر میرسد.
- تایپ رمز ایمیل یا شبکههای اجتماعی در صفحه ورود وایفای.
- زدن دکمه ادامه و رد شدن از هشدار گواهی.
- نصب یک پروفایل یا گواهی فقط برای وصل شدن به اینترنت.
- این تصور که رمز وایفای شبکه را از دید صاحبش خصوصی میکند.
- روشن گذاشتن اتصال خودکار برای هر شبکه کافه و هتلی که تا حالا استفاده کردهاید.
- این باور که پروکسی HTTP یا SOCKS5 اتصال را رمزگذاری میکند.
- افزودن IP عمومی هتل به لیست سفید IP پروکسی.
راهنمای انتخاب
| نیاز | پیشنهاد |
|---|---|
| اخبار، نقشه، پیامرسانی، شبکههای اجتماعی | وایفای عمومی مناسب است؛ نام شبکه را از کارکنان بپرسید |
| بانکداری و پرداخت | داده موبایل یا هاتاسپات خودتان، با احراز هویت دوعاملی روشن |
| پنهان کردن نام سایتها از صاحب شبکه | VPN از ارائهدهندهای که به آن اعتماد دارید |
| انتخاب کشوری که مرورگر یا برنامه از آن دیده میشود | پروکسی، با دانستن اینکه بهتنهایی ابزار امنیتی نیست |
| شبکه بازی که نمیتوانید تأییدش کنید | وصل نشوید؛ از هاتاسپات خودتان استفاده کنید |
| لپتاپ در کافه | نمایه شبکه عمومی، بهروزرسانیهای نصبشده |
| شبکه هتلی که دیگر از آن استفاده نمیکنید | هنگام رفتن آن را فراموش کنید |
پرسشهای متداول
آیا وایفای عمومی با VPN امن است؟
از نظر حریم خصوصی در برابر صاحب شبکه، امنتر است: هتل فقط میبیند که از VPN استفاده میکنید، کی و چه مقدار. حالا ارائهدهنده VPN چیزی را میبیند که هتل میدید. VPN شما را در برابر صفحههای ورود جعلی یا سایتهای کلاهبرداری محافظت نمیکند؛ پس عادتهای دیگر این نوشته همچنان لازماند.
آیا وایفای عمومی در آیفون امن است؟
تقریباً به همان اندازه که در هر گوشی بهروز دیگری امن است. آیفون در شبکههای باز از یک آدرس Wi-Fi خصوصی استفاده میکند که هر دو هفته یک بار عوض میشود و برنامهها و سایتها ترافیک خود را رمزگذاری میکنند. برای شبکههای بازی که دیگر استفاده نمیکنید Auto-Join (اتصال خودکار) را خاموش کنید و AirDrop را روی Contacts Only (فقط مخاطبین) یا Receiving Off (دریافت خاموش) بگذارید.
آیا وایفای هتل میبیند چه چیزی جستوجو میکنم؟
در موتور جستوجوی HTTPS، نه. هتل میبیند که به موتور جستوجو وصل شدهاید، اما کلمههایی که تایپ کردهاید درون بخش رمزگذاریشده آدرس جابهجا میشوند. در سایت بدون HTTPS، کل آدرس، از جمله کلمههای جستوجو، خواناست.
آیا کسی در همان وایفای میتواند وارد گوشی من شود؟
صرف حضور در یک شبکه مشترک بعید است چنین امکانی بدهد، به شرطی که گوشی بهروز باشد و قابلیتهای اشتراکگذاری محدود شده باشند. خطرهای باقیمانده معمولاً به اقدامی از طرف شما نیاز دارند: صفحه جعلیای که در آن چیزی تایپ میکنید، فایلی که میپذیرید یا پروفایلی که نصب میکنید. در لپتاپ، نمایه شبکه عمومی دستگاه را از دید دستگاههای دیگر پنهان میکند.
آیا حالت ناشناس مرور مرا از صاحب وایفای پنهان میکند؟
نه. پنجره خصوصی یا ناشناس فقط جلوی ذخیره شدن تاریخچه و کوکیها روی دستگاه شما را میگیرد. شبکه همان نام سایتها و آدرسهایی را میبیند که در پنجره عادی میبیند. جزئیات را در راهنمای حالت ناشناس آوردهایم.
آیا استفاده از VPN یا پروکسی در وایفای هتل قانونی است؟
در بیشتر کشورها استفاده از VPN یا پروکسی بهخودیخود قانونی است، اما قواعد از کشوری به کشور دیگر فرق میکند و شرایط استفاده هتل هم همچنان برقرار است. قواعد کشورها را در آیا استفاده از VPN یا پروکسی قانونی است؟ گرد آوردهایم.
خلاصه
در وایفای عمومی، صاحب شبکه میبیند به کدام سایتها وصل میشوید، کی وصل میشوید و چه مقدار داده مصرف میکنید؛ در ترکیه این سوابق دو سال نگهداری میشود. HTTPS صفحهها، رمزهای عبور و پیامها را ناخوانا نگه میدارد، پس استفاده روزمره معمولاً امن است. خطرهای واقعی، هاتاسپاتهای جعلی، صفحههای ورودی که بیش از حد اطلاعات میخواهند و هشدارهای گواهیای هستند که نادیده گرفته میشوند. آدرس خصوصی را روشن نگه دارید، اتصال خودکار را خاموش کنید، کارهای بانکی را با داده موبایل انجام دهید و برای پنهان کردن نام سایتها از VPN قابل اعتماد استفاده کنید. پروکسی کار دیگری میکند: آدرس و موقعیتی را که سایتها میبینند تعیین میکند و در خدمات پروکسی ما میتوانید آن را بر اساس کشور و شهر انتخاب کنید.