Ein Skript zur Preisüberwachung ruft Produktseiten eines Shops ab. Ohne Proxy kommt jede Seite in weniger als einer halben Sekunde zurück; über den Proxy dauert jede Anfrage zwei bis drei Sekunden, und ein Durchlauf, der in der Mittagspause fertig sein sollte, zieht sich bis in den Nachmittag. Der Proxy bekommt die Schuld, doch die Sekunden können genauso gut von einem weit entfernten Ausgang stammen, von einer neuen Verbindung für jede Anfrage oder von einem Shop, der absichtlich langsamer antwortet.
Im Folgenden zerlegen wir eine Anfrage über einen Proxy in ihre Stufen, messen jede mit einem einzigen curl-Befehl (mit echten Ausgaben unseres Testrechners) und gehen die üblichen Ursachen in der Reihenfolge durch, in der Sie sie prüfen können. Eine Symptomtabelle schließt den Artikel ab.
Was bedeutet „langsam“ bei einem Proxy?
„Langsam“ umfasst zwei Probleme: eine lange Wartezeit, bevor überhaupt etwas ankommt, und einen Download, der nach dem Start nur kriecht. Das erste ist Latenz, die Zeit, die eine Anfrage unterwegs ist und wartet; das zweite ist der Durchsatz, also wie viele Daten pro Sekunde fließen. Die meisten Beschwerden über Proxys betreffen die Latenz, weil Seiten und API-Antworten klein sind. Unser Leitfaden zu Latenz und ihrem Unterschied zu Ping erklärt beide Begriffe.
Prüfen Sie vor der Geschwindigkeitsmessung, ob der Proxy wirklich genutzt wird und dort austritt, wo Sie es gewählt haben. Ein Proxy, der unbemerkt auf eine direkte Verbindung zurückfällt, liefert Zeiten ohne Aussagekraft; der Beitrag So testen Sie einen Proxy behandelt die Prüfung von IP, Standort und Lecks.
Wohin geht die Zeit bei einer Anfrage über einen Proxy?
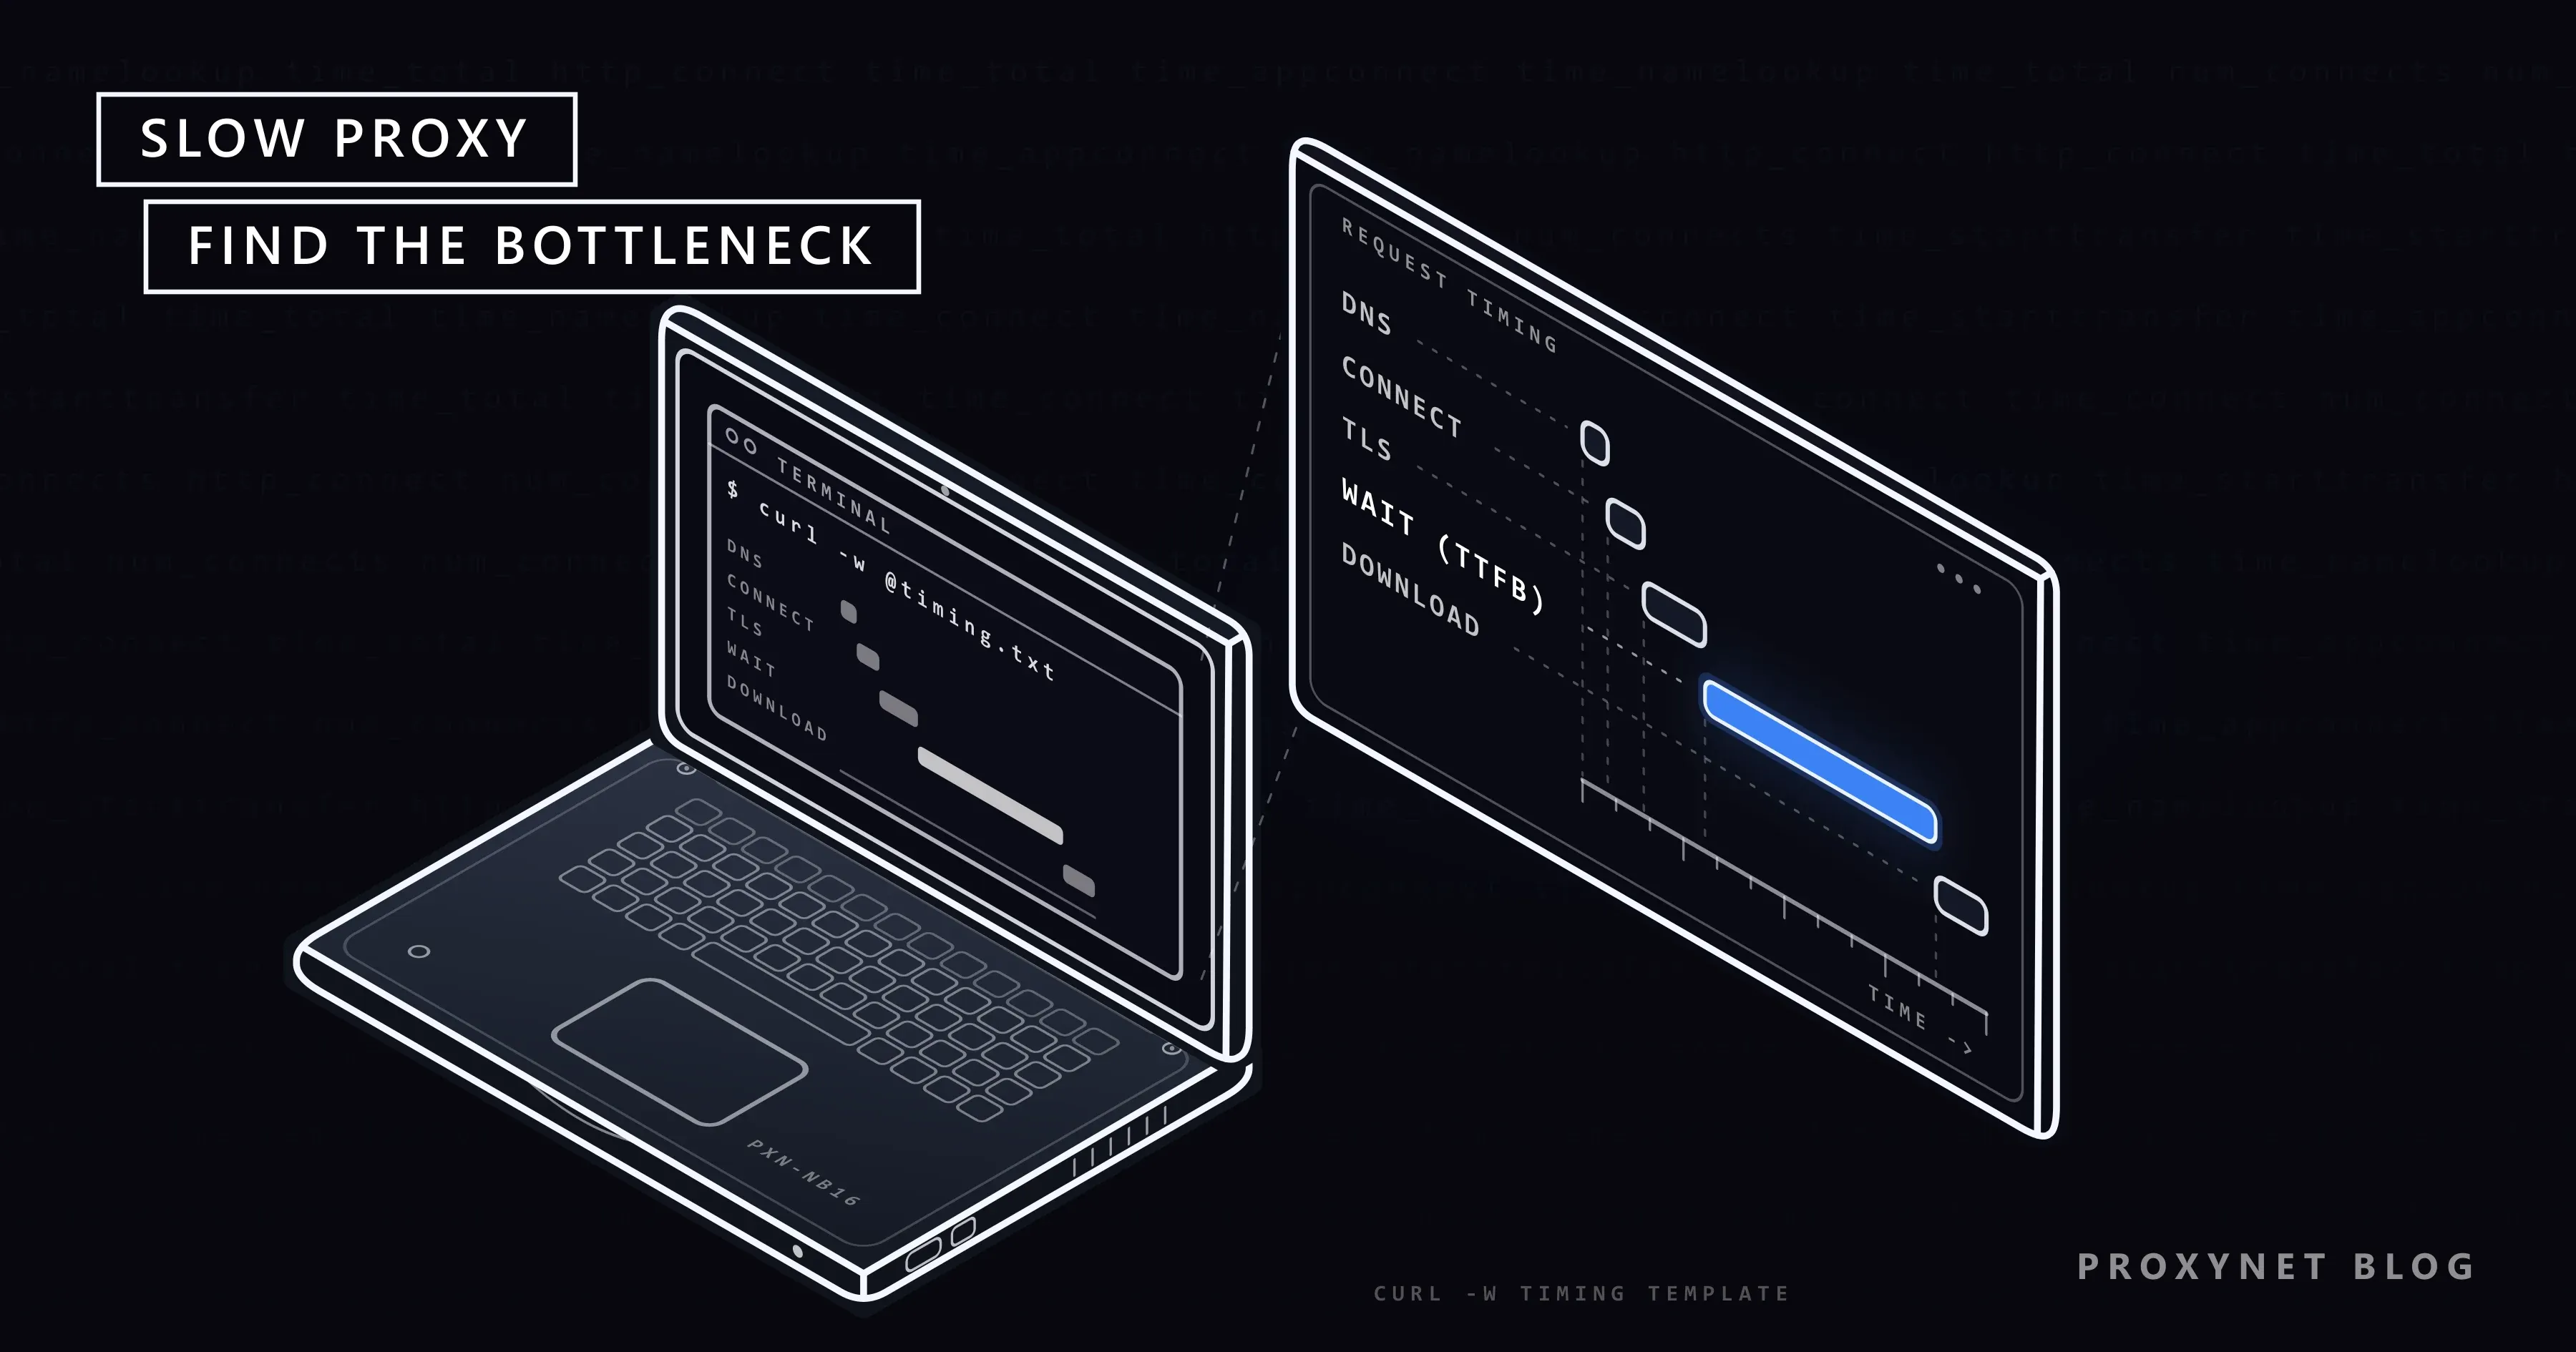
Eine Anfrage über einen Proxy durchläuft sechs Stufen, und jede kann der langsame Teil sein. Für eine HTTPS-Seite über einen HTTP-Proxy:
- Den Proxy finden. Ihr Gerät fragt den Hostnamen des Proxys im DNS ab, sofern Sie keine IP-Adresse eingetragen haben.
- Mit dem Proxy verbinden. Zwischen Ihnen und dem Proxy-Server öffnet sich eine TCP-Verbindung.
- Den Tunnel öffnen. Ihr Client sendet eine
CONNECT-Anfrage mit dem Namen der Website; der Proxy löst diesen Namen auf, verbindet sich mit der Website und antwortet mit „200“. Die MDN-Beschreibung von CONNECT erklärt, dass der Proxy ab dann Bytes in beide Richtungen weiterleitet, ohne sie zu lesen. - Die Verbindung absichern. Ihr Client und die Website führen den TLS-Handshake durch den Tunnel aus, sodass jede Handshake-Nachricht den Weg von Ihnen über den Proxy zur Website und zurück nimmt.
- Auf das erste Byte warten. Die Website bereitet die Antwort vor, und das erste Byte kommt zurück. Diese Wartezeit heißt TTFB, Time to First Byte (Zeit bis zum ersten Byte).
- Den Rest herunterladen. Die übrigen Bytes fließen mit der Geschwindigkeit des langsamsten Abschnitts auf dem Weg.
Die Stufen 2 bis 4 sind Verbindungsaufbau: Sie fallen einmal pro Verbindung an, nicht einmal pro Anfrage. Diese Tatsache erklärt einen großen Teil langsamer Proxy-Setups.
| Stufe | curl-Feld | Was sie langsam macht |
|---|---|---|
| Namensauflösung | time_namelookup | Langsamer Resolver, Name nicht im Cache |
| Verbindung zum Proxy | time_connect | Langsamer Weg zum Proxy |
| Tunnel und TLS | time_appconnect | Ferner Ausgang, jedes Mal neue Verbindung |
| Erstes Byte | time_starttransfer | Langsame Website, Drosselung, ausgelastete Leitung am Ausgang |
| Download | time_total | Bandbreite des langsamsten Abschnitts |
Wie messen Sie, wohin die Zeit geht?
curl kann ausgeben, wie lange jede Stufe gedauert hat, sodass je ein Lauf mit und ohne Proxy zeigt, wo die zusätzliche Zeit entsteht. Es ist in Windows 10 und 11, macOS und den meisten Linux-Systemen enthalten. Speichern Sie diese Zeilen in einer Datei namens timing.txt:
dns lookup:   %{time_namelookup}\n
connect:      %{time_connect}\n
tls:          %{time_appconnect}\n
first byte:   %{time_starttransfer}\n
total:        %{time_total}\n
new conns:    %{num_connects}\n
proxy reply:  %{http_connect}\n
Führen Sie die Anfrage dann direkt aus und noch einmal mit -x über den Proxy:
curl -o NUL -s -w "@timing.txt" https://example.com
curl -x http://user:pass@pr.proxynet.io:8000 -o NUL -s -w "@timing.txt" https://example.com
Auf einem Mac oder unter Linux schreiben Sie -o /dev/null statt -o NUL; in Windows PowerShell tippen Sie curl.exe. Jeder Wert steht in Sekunden ab dem Beginn der Anfrage, so wie der Abschnitt zu -w im curl-Handbuch ihn definiert. new conns zählt die Verbindungen, die die Anfrage öffnen musste, und proxy reply ist die Antwort des Proxys auf CONNECT (000 ohne Proxy).
Auf unserem Testrechner mit Windows 11 lieferte eine direkte Anfrage an example.com am 19. November 2026 Folgendes:
dns lookup:   0.014323
connect:      0.026137
tls:          0.045997
first byte:   0.062869
total:        0.062913
new conns:    1
proxy reply:  000
Danach schickten wir dieselbe Anfrage über einen kleinen Test-Proxy, der auf demselben Computer lief und damit kaum Entfernung hinzufügt:
dns lookup:   0.000041
connect:      0.000504
tls:          0.046269
first byte:   0.062912
total:        0.062954
new conns:    1
proxy reply:  200
Das erste Byte kam im selben Moment an, aber die Stufen haben sich verschoben. DNS fiel fast auf null, weil der Proxy example.com abgefragt hat, „connect“ misst nun die Verbindung zum Proxy, und das Erreichen der Website ist in „tls“ gewandert. Bei einem echten entfernten Proxy zeigt die Stufe, die am stärksten wächst, auf die Ursache.
Wie lesen Sie die Zahlen?
Vergleichen Sie die Abstände zwischen den Stufen, nicht die Gesamtwerte: Ziehen Sie jede Zeile von der nächsten ab und sehen Sie nach, welcher Schritt mit eingeschaltetem Proxy gewachsen ist.
- „connect“ ist groß: Der Weg von Ihnen zum Proxy ist langsam.
- Der Abstand von „connect“ zu „tls“ ist groß: Der Ausgang braucht lange, um die Website zu erreichen, wegen Entfernung, Routing oder DNS.
- Der Abstand von „tls“ zu „first byte“ ist groß: Die Website antwortet langsam, bremst diese Adresse aus, oder die Leitung des Ausgangs ist ausgelastet.
- Der Abstand von „first byte“ zu „total“ ist groß: Die Bandbreite begrenzt den Download.
- „new conns“ ist bei jeder Anfrage 1: Nichts wird wiederverwendet, und jede Anfrage zahlt den vollen Verbindungsaufbau.
Führen Sie jede Variante 10- bis 20-mal aus und vergleichen Sie den Median, also den mittleren Wert, statt des besten oder schlechtesten Laufs. Zeiten über einen Proxy schwanken stärker als direkte.
Was sind die häufigsten Ursachen für einen langsamen Proxy?
Die meisten langsamen Proxys lassen sich auf die acht folgenden Ursachen zurückführen, geordnet so, wie Sie sie prüfen können; die ersten sind zugleich am günstigsten zu beheben.
Der Ausgang ist weit von der Zielseite entfernt
Der Standort des Ausgangs ist der größte einzelne Faktor, denn jeder Roundtrip nach dem Öffnen des Tunnels reist von Ihnen zum Ausgang, vom Ausgang zur Website und zurück. Ein Ausgang im Land der Website hält die letzte Strecke kurz; ein Ausgang auf einem anderen Kontinent fügt jedem Roundtrip zwei lange Strecken hinzu, und ein Handshake plus eine Anfrage brauchen mehrere davon. Wenn die Aufgabe nicht die Sicht eines bestimmten Landes auf die Website braucht, wählen Sie den Ausgang danach, von wo die Website ausgeliefert wird.
Jede Anfrage öffnet eine neue Verbindung
Ein Werkzeug, das pro Anfrage eine frische Verbindung öffnet, zahlt jedes Mal für den Tunnel und den TLS-Handshake. Bei HTTPS-Websites braucht ein rotierender Proxy, der bei jeder Anfrage eine neue IP vergibt, für jede Anfrage einen neuen Tunnel, und ein Skript, das für jeden Aufruf einen neuen HTTP-Client erzeugt, tut dasselbe.
Auf unserem Testrechner ließen wir den Test-Proxy 100 ms warten, bevor er jede neue Verbindung zur Website öffnete, um einen entfernten Ausgang nachzuahmen. Fünf getrennte Anfragen brauchten jeweils etwa 160 ms bis zum ersten Byte, insgesamt rund 0,8 Sekunden. Dieselben fünf über eine wiederverwendete Verbindung dauerten 161 ms für die erste und etwa 16 ms für jede weitere, zusammen rund 0,22 Sekunden, mit new conns: 0 bei den wiederverwendeten. Ein echter entfernter Ausgang verlangsamt auch jeden späteren Roundtrip, der Gewinn fällt in der Praxis also kleiner aus, aber die Richtung stimmt.
Die Lösung ist, Verbindungen wiederzuverwenden: Keep-Alive in Ihrem HTTP-Client, ein gemeinsames Client-Objekt für alle Anfragen und eine Sticky-Sitzung, die dieselbe Ausgangs-IP für einen von Ihnen gewählten Zeitraum behält (1 bis 60 Minuten bei unseren Residential- und Mobile-Proxys).
DNS wird am falschen Ort aufgelöst
Wo der Name der Website abgefragt wird, bestimmt, welchen Server Sie erreichen. Viele große Websites beantworten DNS-Anfragen mit einem Server in der Nähe des Fragenden; fragt also Ihr Computer, während der Ausgang im Ausland liegt, wird der Ausgang womöglich zu einem Server in Ihrer Nähe geschickt, und jeder Roundtrip macht einen Umweg. Mit einem HTTP-Proxy und HTTPS-Websites löst der Proxy den Namen auf, wie unser Test gezeigt hat. Bei SOCKS5 hängt es vom Client ab: In curl löst socks5:// Namen auf Ihrem Computer auf, während socks5h:// den Namen an den Proxy übergibt. Browser und Bibliotheken nennen diese Einstellung meist Remote-DNS.
Zu viele parallele Anfragen auf Ihrer Seite
Mehr parallele Anfragen bedeuten nicht immer mehr Tempo. Jede Verbindung teilt sich die Kapazität Ihrer Leitung, und HTTP-Bibliotheken begrenzen, wie viele Verbindungen sie pro Host öffnen, sodass Anfragen über dieser Grenze in einer Warteschlange stehen; Browser öffnen über HTTP/1.1 zum Beispiel üblicherweise etwa sechs pro Host. Werden die Zeiten schlechter, wenn Sie die Parallelität erhöhen, und liefert die Website keine Fehler, liegt die Warteschlange wahrscheinlich bei Ihnen. Halbieren Sie die Zahl der parallelen Anfragen und vergleichen Sie den Median.
Die Zielseite bremst Sie aus
Eine Website kann absichtlich langsam antworten, wenn eine Adresse in kurzer Zeit viele Anfragen schickt. Das klare Signal ist der HTTP-Status 429, Too Many Requests; die MDN-Referenz zu 429 weist darauf hin, dass solche Limits typischerweise an die IP-Adresse des Clients gebunden sind und ein Retry-After-Header angeben kann, wie lange zu warten ist. Manche Websites liefern keinen Fehler und verlängern nur die Wartezeit bis zum ersten Byte.
Wächst der Abstand zum ersten Byte bei einer Website, während andere Websites über denselben Ausgang schnell bleiben, ist die Website der Engpass. Die Lösung heißt langsamer werden: Retry-After beachten, Anfragen über die Zeit verteilen und sich an die Nutzungsbedingungen und robots.txt-Regeln der Website halten. Dasselbe Volumen auf mehr Adressen zu verteilen, um ein Limit zu umgehen, ist keine Lösung.
Der Proxy-Typ passt nicht zur Aufgabe
Proxy-Typen unterscheiden sich darin, wo die Verbindung des Ausgangs liegt, und das zeigt sich in den Zeiten. Residential- und Mobile-Ausgänge sitzen auf echten Haushalts- und Mobilfunkanschlüssen, daher schwankt ihre Geschwindigkeit mit der Leitung und der Tageszeit; Datacenter-Ausgänge sitzen in Servernetzen mit gleichmäßiger Kapazität. Unser Vergleich von Residential- und Datacenter-Proxys behandelt die weiteren Unterschiede, etwa wie Websites mit jedem Typ umgehen.
Für Arbeit, bei der gleichmäßige Zeiten wichtiger sind als eine Haushaltsadresse, etwa eine API alle paar Minuten zu prüfen oder große Dateien herunterzuladen, hält ein Datacenter-Proxy seine Ausgänge in Rechenzentren der Stufe TIER 3+.
Wenn die Aufgabe eine Adresse für Wochen braucht und diese Adresse bei einem Internetanbieter registriert sein soll, verbindet ein ISP-Proxy eine feste ISP-Adresse mit dem Hosting im Rechenzentrum.
Ihre eigene Verbindung ist die Grenze
Alles, was über den Proxy läuft, reist auch über Ihre eigene Leitung, wo schwaches WLAN, ein Cloud-Backup, das den Upload füllt, oder ein mobiler Hotspot Verzögerung hinzufügen. Sind auch die direkten curl-Zeiten hoch oder sprunghaft, beheben Sie zuerst die lokale Verbindung.
Sicherheitssoftware prüft verschlüsselten Datenverkehr
Manche Antivirenprogramme und Sicherheitswerkzeuge in Unternehmen öffnen HTTPS-Verbindungen, um sie zu scannen, was jedem Handshake Arbeit hinzufügt. Sehen Sie sich das Zertifikat einer Website in Ihrem Browser an: Ist der Aussteller Ihre Sicherheitssoftware statt einer öffentlichen Zertifizierungsstelle, wird der Datenverkehr geprüft. Vergleichen Sie die Zeiten mit einem anderen Gerät und fragen Sie Ihr IT-Team, bevor Sie Sicherheitseinstellungen an einem Arbeitsrechner ändern.
Verlangsamt ein Proxy Ihr Internet?
Ein Proxy fügt jeder Anfrage etwas Verzögerung hinzu, weil der Datenverkehr einen zusätzlichen Halt macht, doch mit einem gut gelegenen Ausgang und wiederverwendeten Verbindungen ist der Unterschied beim normalen Surfen klein. Ein Ausgang nahe bei Ihnen und der Website fügt pro Roundtrip ein paar Millisekunden hinzu, während einer auf einem anderen Kontinent jedem Roundtrip hundert Millisekunden oder mehr hinzufügen kann. Die Download-Geschwindigkeit wird vom langsamsten Abschnitt begrenzt, daher bremst ein Ausgang in einem Servernetz einen Heimanschluss selten aus, ein Ausgang auf einer Haushaltsleitung dagegen schon.
Wenn sich mit eingeschaltetem Proxy alles langsamer anfühlt, leiten Sie nur den Datenverkehr über den Proxy, der ihn braucht; die meisten Proxy-Einstellungen haben eine Ausnahmeliste für Adressen, die direkt gehen sollen.
Wo langsame Proxys am meisten kosten
- Preis- und Bestandsüberwachung: Tausende kleiner Anfragen, bei denen sich der Verbindungsaufbau pro Anfrage zu Stunden summiert.
- API-Prüfungen aus mehreren Ländern: Die Zeiten sind Teil des Ergebnisses.
- Anzeigen- und Seitenprüfungen: Seiten mit vielen Ressourcen öffnen viele Verbindungen.
- Große Downloads: Der Durchsatz, nicht die Latenz, bestimmt die Dauer.
- Browser-Testautomatisierung: Ein langsames erstes Byte verlängert jeden Seitenaufruf.
Häufige Fehler
- Nur einmal messen. Vergleichen Sie Mediane aus 10 bis 20 Läufen.
- Gegen eine andere Website testen als die, mit der die Aufgabe arbeitet. Ein Speedtest-Server in Ihrer Nähe sagt nichts über den Weg zum Ziel.
- Die IP ohne Not bei jeder Anfrage rotieren. Damit verschenken Sie die Wiederverwendung von Verbindungen.
- Den Ausgang nach dem eigenen Standort wählen. Für die Zeiten zählt der Standort der Website mehr.
- Die Parallelität erhöhen, um Langsamkeit zu beheben. Antwortet die Website mit 429 oder wächst Ihre Warteschlange, wird es schlimmer.
- Sehr lange Timeouts. In curl begrenzt
--connect-timeoutnur die Verbindungsphase und--max-timedie ganze Anfrage; kurze Werte machen langsame Ausgänge schnell sichtbar.
Entscheidungshilfe
| Symptom | Wahrscheinliche Ursache | Lösung |
|---|---|---|
| „connect“ hoch | Langsamer Weg zum Proxy | Leitung prüfen, Kabel nutzen |
| Abstand zu „tls“ hoch | Ausgang weit von der Website | Ausgang im Land der Website |
| „new conns“ jedes Mal 1 | Keine Wiederverwendung von Verbindungen | Keep-Alive, Sticky-Sitzung |
| Nur bei einer Website langsam | Drosselung durch die Website | Langsamer werden, Retry-After beachten |
| HTTP-429-Antworten | Rate Limit | Weniger parallele Anfragen |
| Zeiten springen | Haushalts- oder Mobilfunkleitung am Ausgang | Datacenter- oder statischer ISP-Proxy |
| Auch direkt langsam | Ihre eigene Verbindung | Kabel, Uploads pausieren |
Häufige Fragen
Warum ist mein Proxy plötzlich so langsam?
Meist hat sich etwas geändert: ein anderer Ausgang nach einer Rotation, eine Website, die Sie inzwischen drosselt, oder Ihre eigene Leitung. Vergleichen Sie einen frischen curl-Zeitlauf mit einem früheren; die Stufe, die gewachsen ist, verrät die Ursache.
Wie teste ich die Geschwindigkeit eines Proxys?
Nutzen Sie die curl -w-Vorlage aus diesem Artikel, einmal direkt und einmal über den Proxy, gegen die Website, mit der Sie tatsächlich arbeiten. Wiederholen Sie beides 10- bis 20-mal und vergleichen Sie die Mediane von „first byte“ und „total“. Speedtest-Websites messen den Weg zu ihren eigenen Servern, nicht zu Ihrem Ziel.
Ist SOCKS5 schneller als ein HTTP-Proxy?
Meist nicht in spürbarem Maß. Mit Benutzername und Passwort tauscht SOCKS5 eine Begrüßung, eine Anmeldung und eine Verbindungsanfrage aus, bevor Daten fließen, während ein HTTP-Proxy eine einzige CONNECT-Anfrage braucht; SOCKS5 fügt also ein paar kurze Roundtrips zum Proxy hinzu. Standort des Ausgangs und Wiederverwendung von Verbindungen wiegen weit schwerer.
Sind Residential-Proxys langsamer als Datacenter-Proxys?
Oft ja, und sie schwanken stärker. Ein Residential-Ausgang läuft über einen Haushaltsanschluss, dessen Geschwindigkeit von der Leitung und ihrer Auslastung abhängt, während ein Datacenter-Ausgang in Servernetzen mit gleichmäßiger Kapazität läuft. Bei kleinen Web-Anfragen kann der Unterschied gering sein; bei großen Downloads zeigt er sich.
Was ist ein Proxy-Timeout-Fehler?
Ein Proxy-Timeout bedeutet, dass ein Schritt länger gedauert hat als das Limit in Ihrem Client oder auf dem Proxy, sodass die Anfrage abgebrochen wurde. Häufige Gründe sind ein Ausgang, der die Website nicht erreicht, eine Website, die die Anfrage offen hält, oder ein zu niedriges Limit für einen entfernten Ausgang; finden Sie die hängende Stufe, bevor Sie das Limit erhöhen.
Machen rotierende Proxys Anfragen langsamer?
Eine Rotation bei jeder Anfrage lässt jede den vollen Verbindungsaufbau zahlen: eine neue Verbindung zum Proxy, einen neuen Tunnel und einen neuen TLS-Handshake. Eine Rotation nach Zeitplan oder eine Sticky-Sitzung für zusammengehörige Anfragen hält die Verbindung offen und spart diese Zeit.
Fazit
Ein langsamer Proxy ist ein Messproblem, bevor er ein Einstellungsproblem ist. Zerlegen Sie eine Anfrage mit curl -w in Stufen, vergleichen Sie sie mit einem direkten Lauf und sehen Sie nach, welcher Abstand gewachsen ist: Der Verbindungsaufbau deutet auf die Entfernung des Ausgangs oder fehlende Wiederverwendung von Verbindungen, die Wartezeit bis zum ersten Byte auf die Website oder die Leitung des Ausgangs, ein langer Download auf die Bandbreite. Beheben Sie dann die Ursache mit einem Ausgang nahe der Website, wiederverwendeten Verbindungen, DNS auf der Proxy-Seite, weniger parallelen Anfragen und einem Proxy-Typ, der zur Aufgabe passt. Um Ausgangsstandorte und Proxy-Typen zu vergleichen, sehen Sie sich unsere Proxy-Produkte an.