Bir fiyat takip betiği bir mağazanın ürün sayfalarını çekiyor. Proxy olmadan her sayfa yarım saniyenin altında geliyor; proxy üzerinden her istek iki üç saniye sürüyor ve öğle arasında bitmesi gereken iş öğleden sonraya sarkıyor. Suç proxy'ye kalıyor, ama bu saniyeler uzaktaki bir çıkış noktasından, her istekte yeniden açılan bir bağlantıdan ya da bilerek yavaş yanıt veren bir mağazadan da gelebilir.
Bu yazıda proxy üzerinden giden tek bir isteği aşamalarına ayırıyor, her aşamayı tek bir curl komutuyla ölçüyor (test makinemizden gerçek çıktılarla) ve olağan nedenleri kontrol edebileceğiniz sırayla ele alıyoruz. Yazının sonunda belirtiden nedene giden bir tablo var.
Proxy için "yavaş" ne demek?
"Yavaş" iki ayrı sorunu anlatır: bir şey gelmeden önceki uzun bekleme ve başladıktan sonra sürünen indirme. Birincisi gecikmedir (latency), yani isteğin yolda ve beklemede geçirdiği süre; ikincisi aktarım hızıdır (throughput), yani saniyede gerçekten akan veri miktarı. Proxy şikâyetlerinin çoğu gecikmeyle ilgilidir, çünkü sayfalar ve API yanıtları küçüktür. İki terimi gecikme ve ping farkını anlattığımız yazıda ayrıntılı açıkladık.
Hızı ölçmeden önce proxy'nin gerçekten devrede olduğundan ve seçtiğiniz yerden çıktığından emin olun. Sessizce doğrudan bağlantıya dönen bir proxy'yle alınan süreler hiçbir şey söylemez; IP, konum ve sızıntı kontrollerini proxy nasıl test edilir yazısında anlattık.
Proxy üzerinden giden bir istekte süre nereye gider?
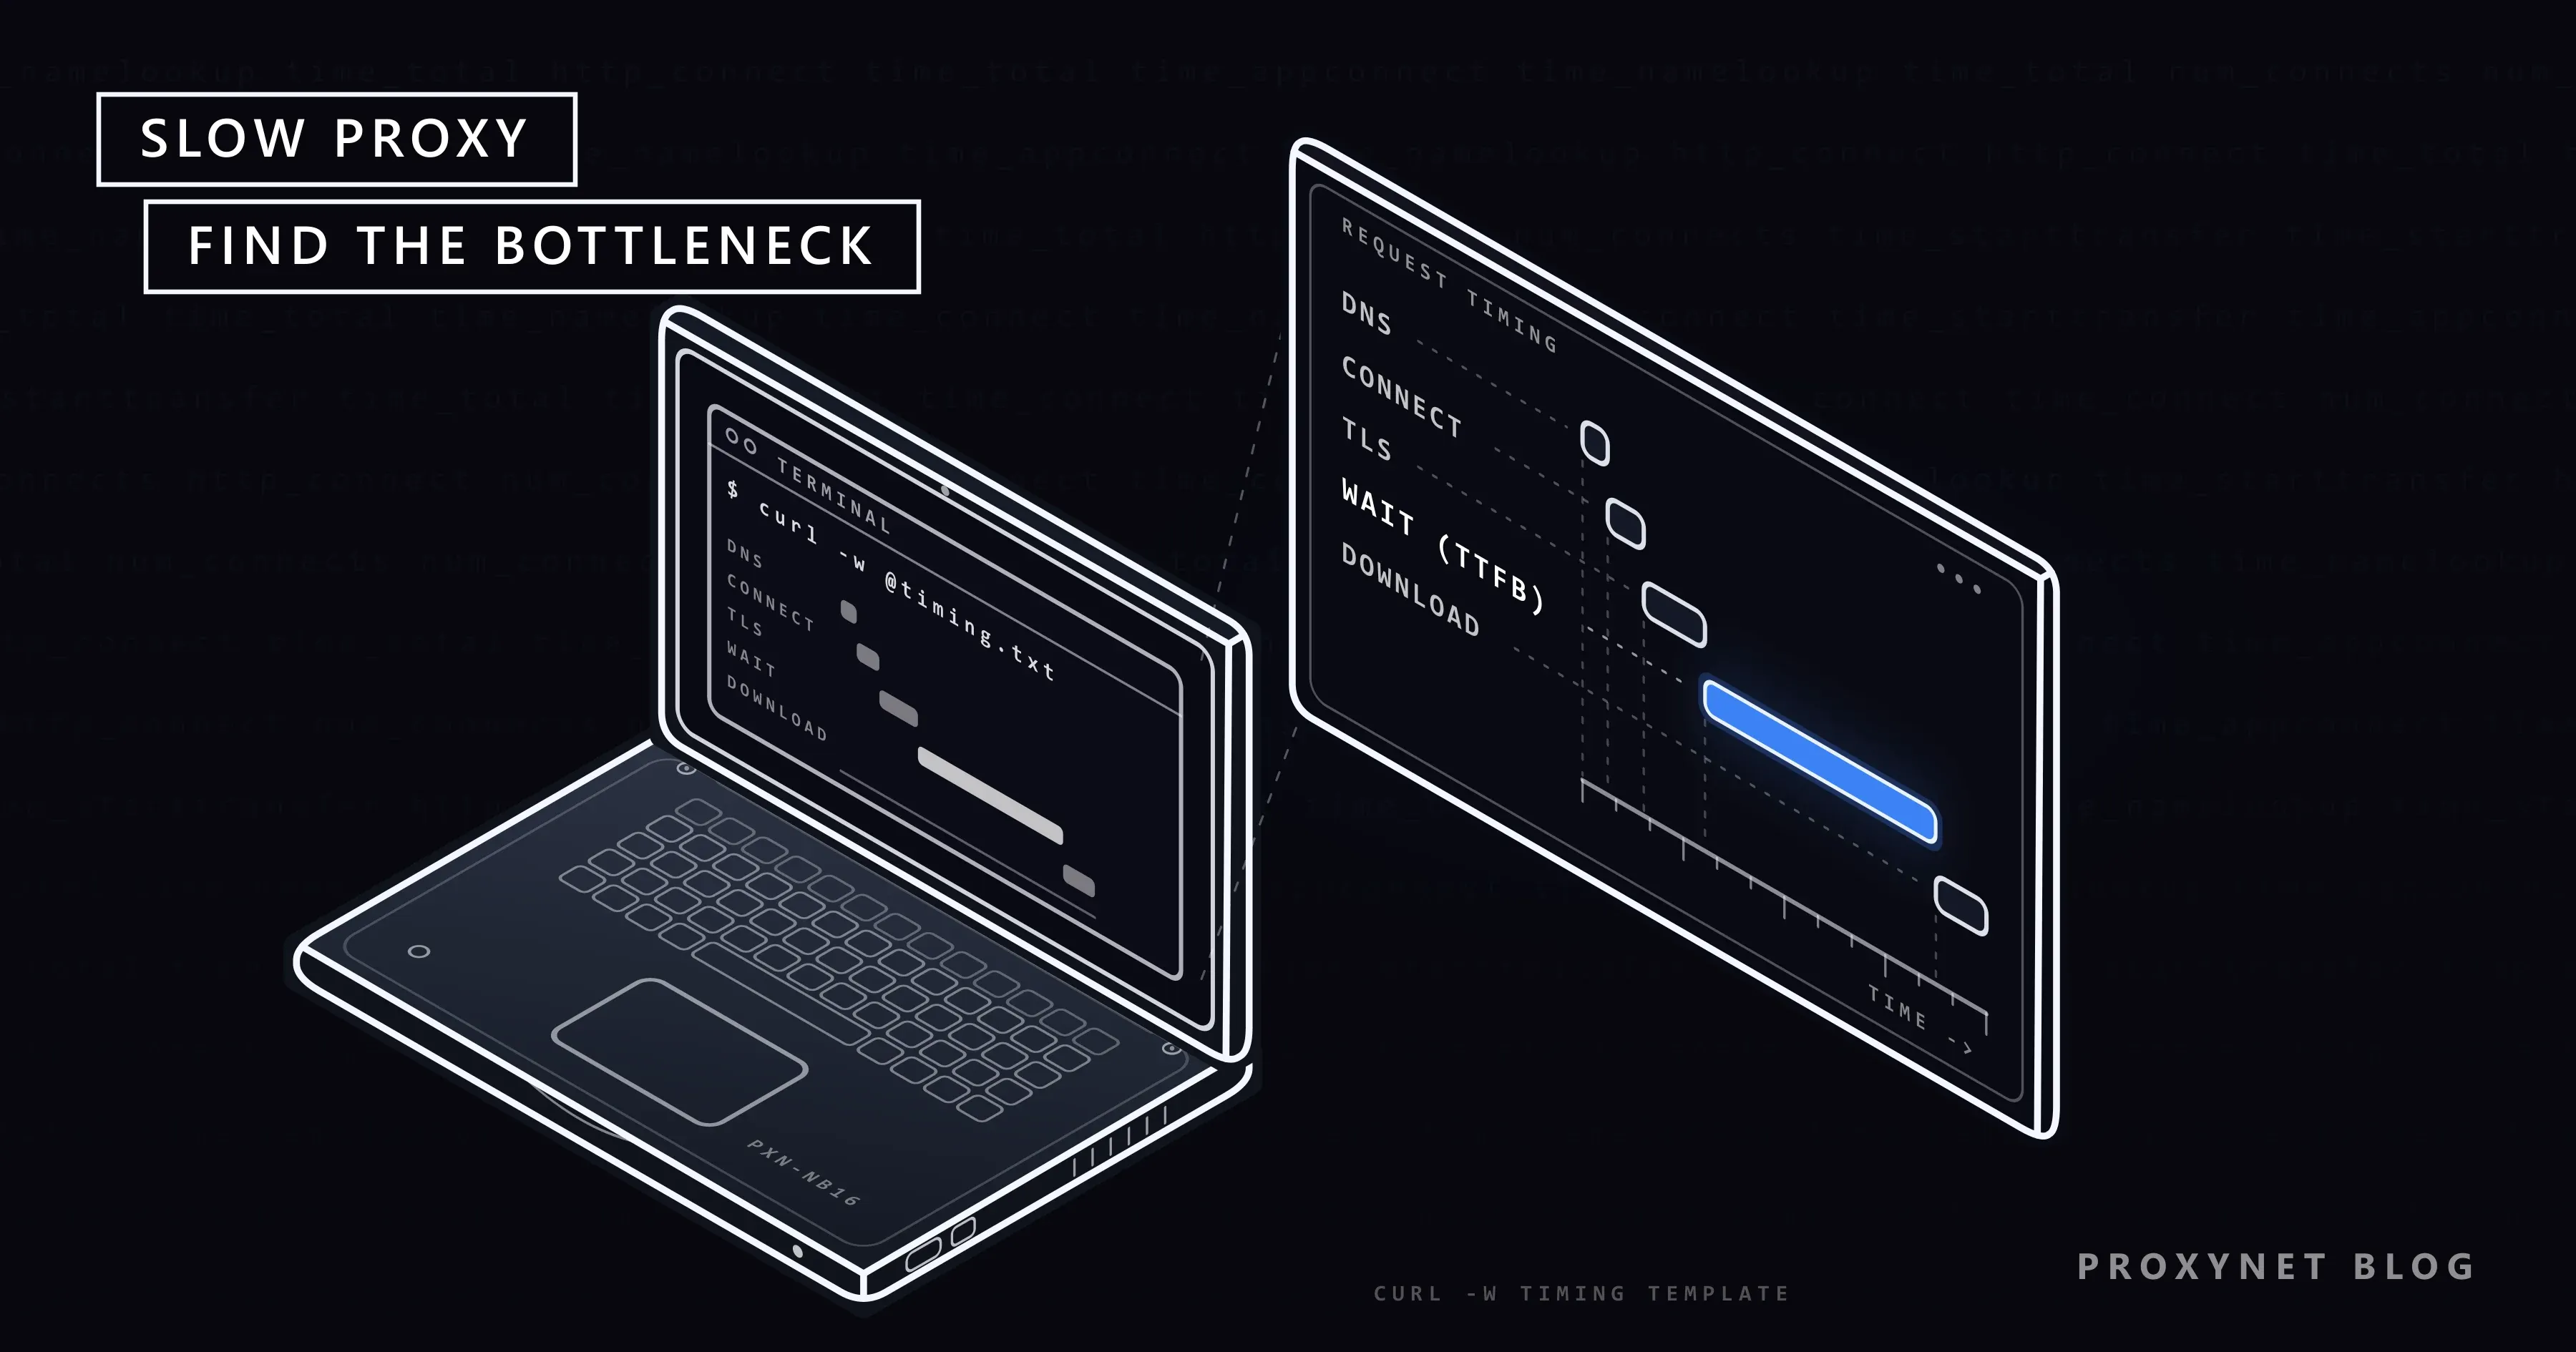
Proxy üzerinden giden bir istek altı aşamadan geçer ve yavaşlık bunlardan herhangi birinde olabilir. HTTP proxy üzerinden açılan bir HTTPS sayfasında sıra şöyledir:
- Proxy'yi bulmak. Cihazınız, IP adresi girmediyseniz proxy'nin sunucu adını DNS'te arar.
- Proxy'ye bağlanmak. Sizinle proxy sunucusu arasında bir TCP bağlantısı açılır.
- Tüneli açmak. İstemciniz siteyi belirten bir
CONNECTisteği gönderir; proxy sitenin adresini bulur, ona bağlanır ve "200" yanıtını döner. MDN'nin CONNECT açıklaması, proxy'nin bundan sonra baytları okumadan iki yöne de aktardığını anlatır. - Bağlantıyı güvenli hâle getirmek. İstemciniz ve site tünelin içinden TLS el sıkışmasını yapar; el sıkışmasının her mesajı sizden proxy'ye, oradan siteye gidip geri döner.
- İlk baytı beklemek. Site yanıtı hazırlar ve ilk bayt geri gelir. Bu beklemeye TTFB (time to first byte, ilk bayta kadar geçen süre) denir.
- Gerisini indirmek. Kalan baytlar yoldaki en yavaş bağlantının hızıyla akar.
2, 3 ve 4. aşamalar hazırlıktır: istek başına değil, bağlantı başına bir kez yapılır. Yavaş proxy kurulumlarının önemli bir kısmının açıklaması budur.
| Aşama | curl alanı | Neyle yavaşlar |
|---|---|---|
| Ad sorgusu | time_namelookup | Yavaş çözümleyici, önbellekte olmayan ad |
| Proxy'ye bağlantı | time_connect | Proxy'ye giden yolun yavaşlığı |
| Tünel ve TLS | time_appconnect | Uzak çıkış, her seferinde yeni bağlantı |
| İlk bayt | time_starttransfer | Yavaş site, hız kısma, yoğun çıkış hattı |
| İndirme | time_total | En yavaş halkanın bant genişliği |
Sürenin nereye gittiği nasıl ölçülür?
curl her aşamanın ne kadar sürdüğünü yazdırabilir; proxy'li ve proxy'siz birer çalıştırma, fazladan sürenin nerede ortaya çıktığını gösterir. curl, Windows 10 ve 11, macOS ve çoğu Linux sisteminde hazır gelir. Aşağıdaki satırları timing.txt adlı bir dosyaya kaydedin:
dns lookup:   %{time_namelookup}\n
connect:      %{time_connect}\n
tls:          %{time_appconnect}\n
first byte:   %{time_starttransfer}\n
total:        %{time_total}\n
new conns:    %{num_connects}\n
proxy reply:  %{http_connect}\n
Sonra isteği önce doğrudan, ardından -x ile proxy üzerinden çalıştırın:
curl -o NUL -s -w "@timing.txt" https://example.com
curl -x http://user:pass@pr.proxynet.io:8000 -o NUL -s -w "@timing.txt" https://example.com
Mac ya da Linux'ta -o NUL yerine -o /dev/null yazın; Windows PowerShell'de curl.exe yazın. Her değer, isteğin başından itibaren saniye cinsindendir; tanımlar curl kılavuzunun -w bölümünde yer alır. new conns isteğin açmak zorunda kaldığı bağlantı sayısını, proxy reply ise proxy'nin CONNECT isteğine verdiği yanıtı gösterir (proxy yoksa 000).
Windows 11 test makinemizde example.com'a doğrudan gönderilen istek 19 Kasım 2026'da şu çıktıyı verdi:
dns lookup:   0.014323
connect:      0.026137
tls:          0.045997
first byte:   0.062869
total:        0.062913
new conns:    1
proxy reply:  000
Ardından aynı isteği aynı bilgisayarda çalışan, kendisi neredeyse hiç mesafe eklemeyen küçük bir test proxy'si üzerinden gönderdik:
dns lookup:   0.000041
connect:      0.000504
tls:          0.046269
first byte:   0.062912
total:        0.062954
new conns:    1
proxy reply:  200
İlk bayt aynı anda geldi, ama aşamalar yer değiştirdi. example.com adını proxy çözdüğü için DNS neredeyse sıfıra indi, "connect" artık proxy'ye kurulan bağlantıyı ölçüyor ve siteye ulaşma işi "tls" satırına geçti. Uzaktaki gerçek bir proxy'de ise en çok büyüyen aşama nedeni gösterir.
Sonuçlar nasıl okunur?
Toplamları değil, aşamalar arasındaki farkları karşılaştırın: her satırı bir sonrakinden çıkarın ve proxy açıkken hangi adımın büyüdüğüne bakın.
- "connect" yüksekse: sizden proxy'ye giden yol yavaştır.
- "connect" ile "tls" arası büyükse: çıkış noktasından siteye ulaşmak uzun sürüyordur; neden mesafe, yönlendirme ya da DNS olabilir.
- "tls" ile "first byte" arası büyükse: site yavaş yanıt veriyordur, bu adresi yavaşlatıyordur ya da çıkışın hattı yoğundur.
- "first byte" ile "total" arası büyükse: indirmeyi bant genişliği sınırlıyordur.
- "new conns" her istekte 1 ise: hiçbir bağlantı yeniden kullanılmıyor, her istek hazırlığın tamamını baştan ödüyordur.
Her iki çalıştırmayı 10-20 kez tekrarlayın ve en iyi ya da en kötü değere değil, ortadaki değere, yani medyana bakın. Proxy üzerinden alınan süreler doğrudan bağlantıdakilerden daha çok dalgalanır.
Proxy'yi yavaşlatan en yaygın nedenler neler?
Yavaş proxy'lerin çoğu aşağıdaki sekiz nedenden birine çıkar. Nedenleri kontrol edebileceğiniz sırayla dizdik; listenin başındakiler aynı zamanda en az zahmetle çözülenlerdir.
Çıkış noktası hedef siteden uzak
Tek başına en büyük etken çıkış noktasının yeridir, çünkü tünel açıldıktan sonraki her gidiş-dönüş sizden çıkışa, çıkıştan siteye gidip geri gelir. Sitenin kendi ülkesindeki bir çıkış son ayağı kısa tutar; başka bir kıtadaki çıkış her gidiş-dönüşe iki uzun ayak ekler ve bir el sıkışmayla bir istek bunlardan birkaçına ihtiyaç duyar. İş belirli bir ülkenin gördüğü sayfayı gerektirmiyorsa çıkışı sitenin sunulduğu yere göre seçin.
Her istek yeni bir bağlantı açıyor
Her istekte yeni bağlantı açan bir araç, tünelin ve TLS el sıkışmasının bedelini her seferinde öder. HTTPS sitelerinde her istekte yeni IP'ye geçecek şekilde ayarlanmış bir rotating proxy her istek için yeni bir tünel açmak zorundadır; her çağrıda yeni bir HTTP istemcisi oluşturan bir betik de aynısını yapar.
Test makinemizde, uzak bir çıkışı taklit etmek için test proxy'sini siteye her yeni bağlantıyı açmadan önce 100 ms bekleyecek şekilde ayarladık. Ayrı ayrı gönderilen beş istekte ilk bayt her biri için yaklaşık 160 ms'de geldi; toplam 0,8 saniye civarındaydı. Aynı beş istek tek bir bağlantı üzerinden gönderildiğinde ilki 161 ms, diğerlerinin her biri yaklaşık 16 ms sürdü; toplam 0,22 saniye civarındaydı ve curl yeniden kullanılan bağlantılarda new conns: 0 yazdı. Gerçekten uzak bir çıkış sonraki her gidiş-dönüşü de yavaşlattığı için pratikteki kazanç daha küçüktür, ama yön aynıdır.
Çözüm bağlantıları yeniden kullanmaktır: HTTP istemcinizde keep-alive (kalıcı bağlantı), istekler arasında paylaşılan tek bir istemci nesnesi ve aynı çıkış IP'sini seçtiğiniz süre boyunca koruyan sticky oturum (residential ve mobil proxy'lerimizde 1 ile 60 dakika arası).
DNS yanlış yerde çözülüyor
Sitenin adının nerede sorgulandığı, hangi sunucuya ulaşacağınızı değiştirir. Büyük sitelerin çoğu DNS sorgusuna, soranın yakınındaki bir sunucunun adresiyle yanıt verir; çıkış yurt dışındayken sorguyu sizin bilgisayarınız yaparsa çıkış size yakın bir sunucuya yönlendirilebilir ve her gidiş-dönüş dolanır. HTTP proxy ile HTTPS sitelerinde adı, testimizde görüldüğü gibi proxy çözer. SOCKS5'te bu istemciye bağlıdır: curl'de socks5:// adları sizin bilgisayarınızda çözer, socks5h:// ise adı proxy'ye bırakır. Tarayıcılar ve kütüphaneler bu ayara genellikle uzak DNS (remote DNS) der.
Sizin tarafınızda çok fazla paralel istek var
Daha çok paralel istek her zaman daha çok hız demek değildir. Her bağlantı hattınızın kapasitesini paylaşır, HTTP kütüphaneleri de bir sunucuya açacakları bağlantı sayısını sınırlar; sınırı aşan istekler kuyrukta bekler. Örneğin tarayıcılar HTTP/1.1'de sunucu başına genellikle altı kadar paralel bağlantı açar. Eşzamanlılığı artırdıkça süreler kötüleşiyor ve site hata döndürmüyorsa kuyruk büyük olasılıkla sizin tarafınızdadır. Paralel istek sayısını yarıya indirip medyanı karşılaştırın.
Hedef site sizi yavaşlatıyor
Bir adres kısa sürede çok sayıda istek gönderdiğinde site bilerek yavaş yanıt verebilir. Bunun açık işareti 429 "Too Many Requests" durum kodudur; MDN'nin 429 sayfası, bu tür sınırların genellikle istemcinin IP'sine bağlandığını ve Retry-After başlığının ne kadar beklenmesi gerektiğini söyleyebileceğini belirtir. Bazı siteler hata döndürmez, yalnız ilk bayta kadar geçen süreyi uzatır.
Aynı çıkıştan giden diğer siteler hızlıyken ilk bayt farkı yalnız bir sitede büyüyorsa darboğaz sitedir. Çözüm yavaşlamaktır: Retry-After değerine uyun, istekleri zamana yayın, sitenin kullanım koşullarının ve robots.txt kurallarının içinde kalın. Aynı hacmi bir sınırı aşmak için daha çok adrese dağıtmak çözüm değildir.
Proxy türü işe uymuyor
Proxy türleri, çıkışın bağlantısının nerede durduğuna göre ayrılır ve bu fark sürelere yansır. Residential ve mobil çıkışlar gerçek ev ve mobil bağlantılarında durur, bu yüzden hızları hatta ve günün saatine göre değişir; datacenter çıkışlar ise kapasitesi sabit sunucu ağlarındadır. Sitelerin her türe nasıl davrandığı gibi diğer farkları residential ve datacenter proxy karşılaştırmamızda anlattık.
Bir API'yi birkaç dakikada bir kontrol etmek ya da büyük dosyalar indirmek gibi, istikrarlı sürelerin ev adresinden daha önemli olduğu işlerde Datacenter Proxy çıkışlarını TIER 3+ veri merkezlerinde tutar.
İş haftalarca aynı adresi istiyor ve bu adresin bir internet servis sağlayıcısına kayıtlı olması gerekiyorsa ISP Proxy, sabit bir ISP adresini veri merkezi altyapısıyla birleştirir.
Sınır sizin bağlantınız
Proxy'den geçen her şey önce sizin hattınızdan geçer; zayıf bir Wi-Fi sinyali, yüklemeyi dolduran bir bulut yedeklemesi ya da mobil erişim noktası burada gecikme ekler. Doğrudan curl ölçümleri de yüksek ya da dalgalıysa önce yerel bağlantıyı düzeltin.
Güvenlik yazılımı şifreli trafiği inceliyor
Bazı antivirüs ve kurumsal güvenlik araçları HTTPS bağlantılarını taramak için açar ve bu her el sıkışmaya iş ekler. Tarayıcınızda bir sitenin sertifikasını görüntüleyin: sertifikayı veren kuruluş herkese açık bir sertifika otoritesi değil de güvenlik yazılımınızsa trafik inceleniyordur. Başka bir cihazdan alınan sürelerle karşılaştırın; iş bilgisayarında bir güvenlik ayarını değiştirmeden önce BT ekibinize danışın.
Proxy interneti yavaşlatır mı?
Proxy, trafik fazladan bir durak yaptığı için her isteğe biraz gecikme ekler; ama çıkış iyi yerleştirilmiş ve bağlantılar yeniden kullanılıyorsa normal gezinmede fark küçüktür. Hem size hem siteye yakın bir çıkış gidiş-dönüş başına birkaç milisaniye eklerken başka bir kıtadaki çıkış her birine yüz milisaniye ya da daha fazlasını ekleyebilir. İndirme hızını en yavaş halka belirler; bu yüzden sunucu ağındaki bir çıkış ev bağlantısını nadiren sınırlar, ev hattındaki bir çıkış ise sınırlayabilir.
Proxy açıkken her şey, proxy gerektirmeyen siteler bile yavaşlıyorsa yalnız proxy'ye ihtiyaç duyan trafiği proxy'den geçirin; çoğu proxy ayarında doğrudan gitmesi gereken adresler için bir istisna listesi bulunur.
Yavaş proxy'nin maliyeti en çok nerede hissedilir?
- Fiyat ve stok takibi: binlerce küçük istekte istek başına hazırlık süresi saatlere ulaşır.
- Birkaç ülkeden API kontrolü: süreler sonucun bir parçasıdır.
- Reklam ve sayfa kontrolleri: çok kaynaklı sayfalar çok sayıda bağlantı açar.
- Büyük dosya indirmeleri: süreyi gecikme değil, aktarım hızı belirler.
- Tarayıcıyla test otomasyonu: yavaş bir ilk bayt her sayfa yüklemesini uzatır.
Sık yapılan hatalar
- Bir kez ölçmek. 10-20 çalıştırmanın medyanlarını karşılaştırın.
- İşin kullandığı siteden başka bir siteye karşı test etmek. Size yakın bir hız testi sunucusu, hedefe giden yol hakkında bir şey söylemez.
- Gerek yokken her istekte IP değiştirmek. Bağlantının yeniden kullanılmasını engeller.
- Çıkışı kendi konumunuza göre seçmek. Süreler açısından sitenin konumu daha önemlidir.
- Yavaşlığı eşzamanlılığı artırarak çözmeye çalışmak. Site 429 döndürüyor ya da kuyruğunuz büyüyorsa durumu kötüleştirir.
- Çok uzun zaman aşımı süreleri. curl'de
--connect-timeoutyalnız bağlantı aşamasını,--max-timeise isteğin tamamını sınırlar; kısa değerler yavaş çıkışları çabuk ortaya çıkarır.
Karar rehberi
| Belirti | Olası neden | Çözüm |
|---|---|---|
| "connect" yüksek | Proxy'ye giden yol yavaş | Hattınızı kontrol edin, kablo kullanın |
| "tls" farkı yüksek | Çıkış siteden uzak | Sitenin ülkesinde çıkış |
| "new conns" hep 1 | Bağlantı yeniden kullanılmıyor | Keep-alive, sticky oturum |
| Yalnız bir site yavaş | Site hızı kısıyor | Yavaşlayın, Retry-After'a uyun |
| HTTP 429 yanıtları | Hız sınırı | Daha az paralel istek |
| Süreler dalgalanıyor | Ev ya da mobil çıkış hattı | Datacenter ya da statik ISP proxy |
| Doğrudan bağlantı da yavaş | Kendi bağlantınız | Kablo, yüklemeleri durdurun |
Sıkça sorulan sorular
Proxy neden birden yavaşladı?
Genellikle bir şey değişmiştir: rotasyondan sonra farklı bir çıkış, sizi hız sınırına takmaya başlayan bir site ya da kendi hattınız. Yeni bir curl ölçümünü önceki bir ölçümle karşılaştırın; büyüyen aşama hangisi olduğunu söyler.
Proxy hız testi nasıl yapılır?
Bu yazıdaki curl -w şablonunu, çalıştığınız siteye karşı bir kez doğrudan, bir kez proxy üzerinden kullanın. Her birini 10-20 kez tekrarlayıp "first byte" ve "total" medyanlarını karşılaştırın. Hız testi siteleri kendi sunucularına giden yolu ölçer, hedefinize gideni değil.
SOCKS5, HTTP proxy'den daha mı hızlı?
Genellikle fark edilecek ölçüde değil. Kullanıcı adı ve şifreyle SOCKS5, veri akmadan önce bir selamlaşma, bir giriş ve bir bağlantı isteği alışverişi yapar; HTTP proxy ise tek bir CONNECT isteğiyle yetinir. Yani SOCKS5 proxy'ye birkaç kısa gidiş-dönüş ekler. Çıkışın yeri ve bağlantının yeniden kullanılması çok daha belirleyicidir.
Residential proxy, datacenter proxy'den daha mı yavaş?
Çoğu zaman evet, ayrıca daha çok dalgalanır. Residential çıkış, hızı hatta ve o anki yüke bağlı bir ev bağlantısında çalışır; datacenter çıkış ise kapasitesi sabit sunucu ağlarındadır. Küçük web isteklerinde fark az olabilir, büyük indirmelerde belirginleşir.
Proxy zaman aşımı hatası nedir?
Proxy zaman aşımı, bir adımın istemcinizde ya da proxy'de belirlenen sınırdan uzun sürdüğü ve isteğin iptal edildiği anlamına gelir. Yaygın nedenler siteye ulaşamayan bir çıkış, isteği açık tutan bir site ya da uzak bir çıkış için fazla kısa tutulmuş bir sınırdır; sınırı yükseltmeden önce takılan aşamayı bulun.
Rotating proxy istekleri yavaşlatır mı?
Her istekte rotasyon, her isteğe hazırlığın tamamını ödetir: proxy'ye yeni bağlantı, yeni tünel ve yeni TLS el sıkışması. Belirli aralıklarla rotasyon ya da birbiriyle ilişkili istekler için sticky oturum bağlantıyı açık tutar ve bu süreyi kazandırır.
Özet
Yavaş bir proxy, ayar sorunu olmadan önce bir ölçüm sorunudur. Tek bir isteği curl -w ile aşamalarına ayırın, doğrudan bir çalıştırmayla karşılaştırın ve hangi farkın büyüdüğüne bakın: hazırlık süresi çıkış mesafesini ya da yeniden kullanılmayan bağlantıları, ilk bayt beklemesi siteyi ya da çıkışın hattını, uzun bir indirme bant genişliğini gösterir. Sonra nedeni düzeltin: siteye yakın bir çıkış, yeniden kullanılan bağlantılar, proxy tarafında DNS, daha az paralel istek ve işe uygun bir proxy türü. Çıkış konumlarını ve proxy türlerini karşılaştırmak için proxy ürünlerimize göz atın.