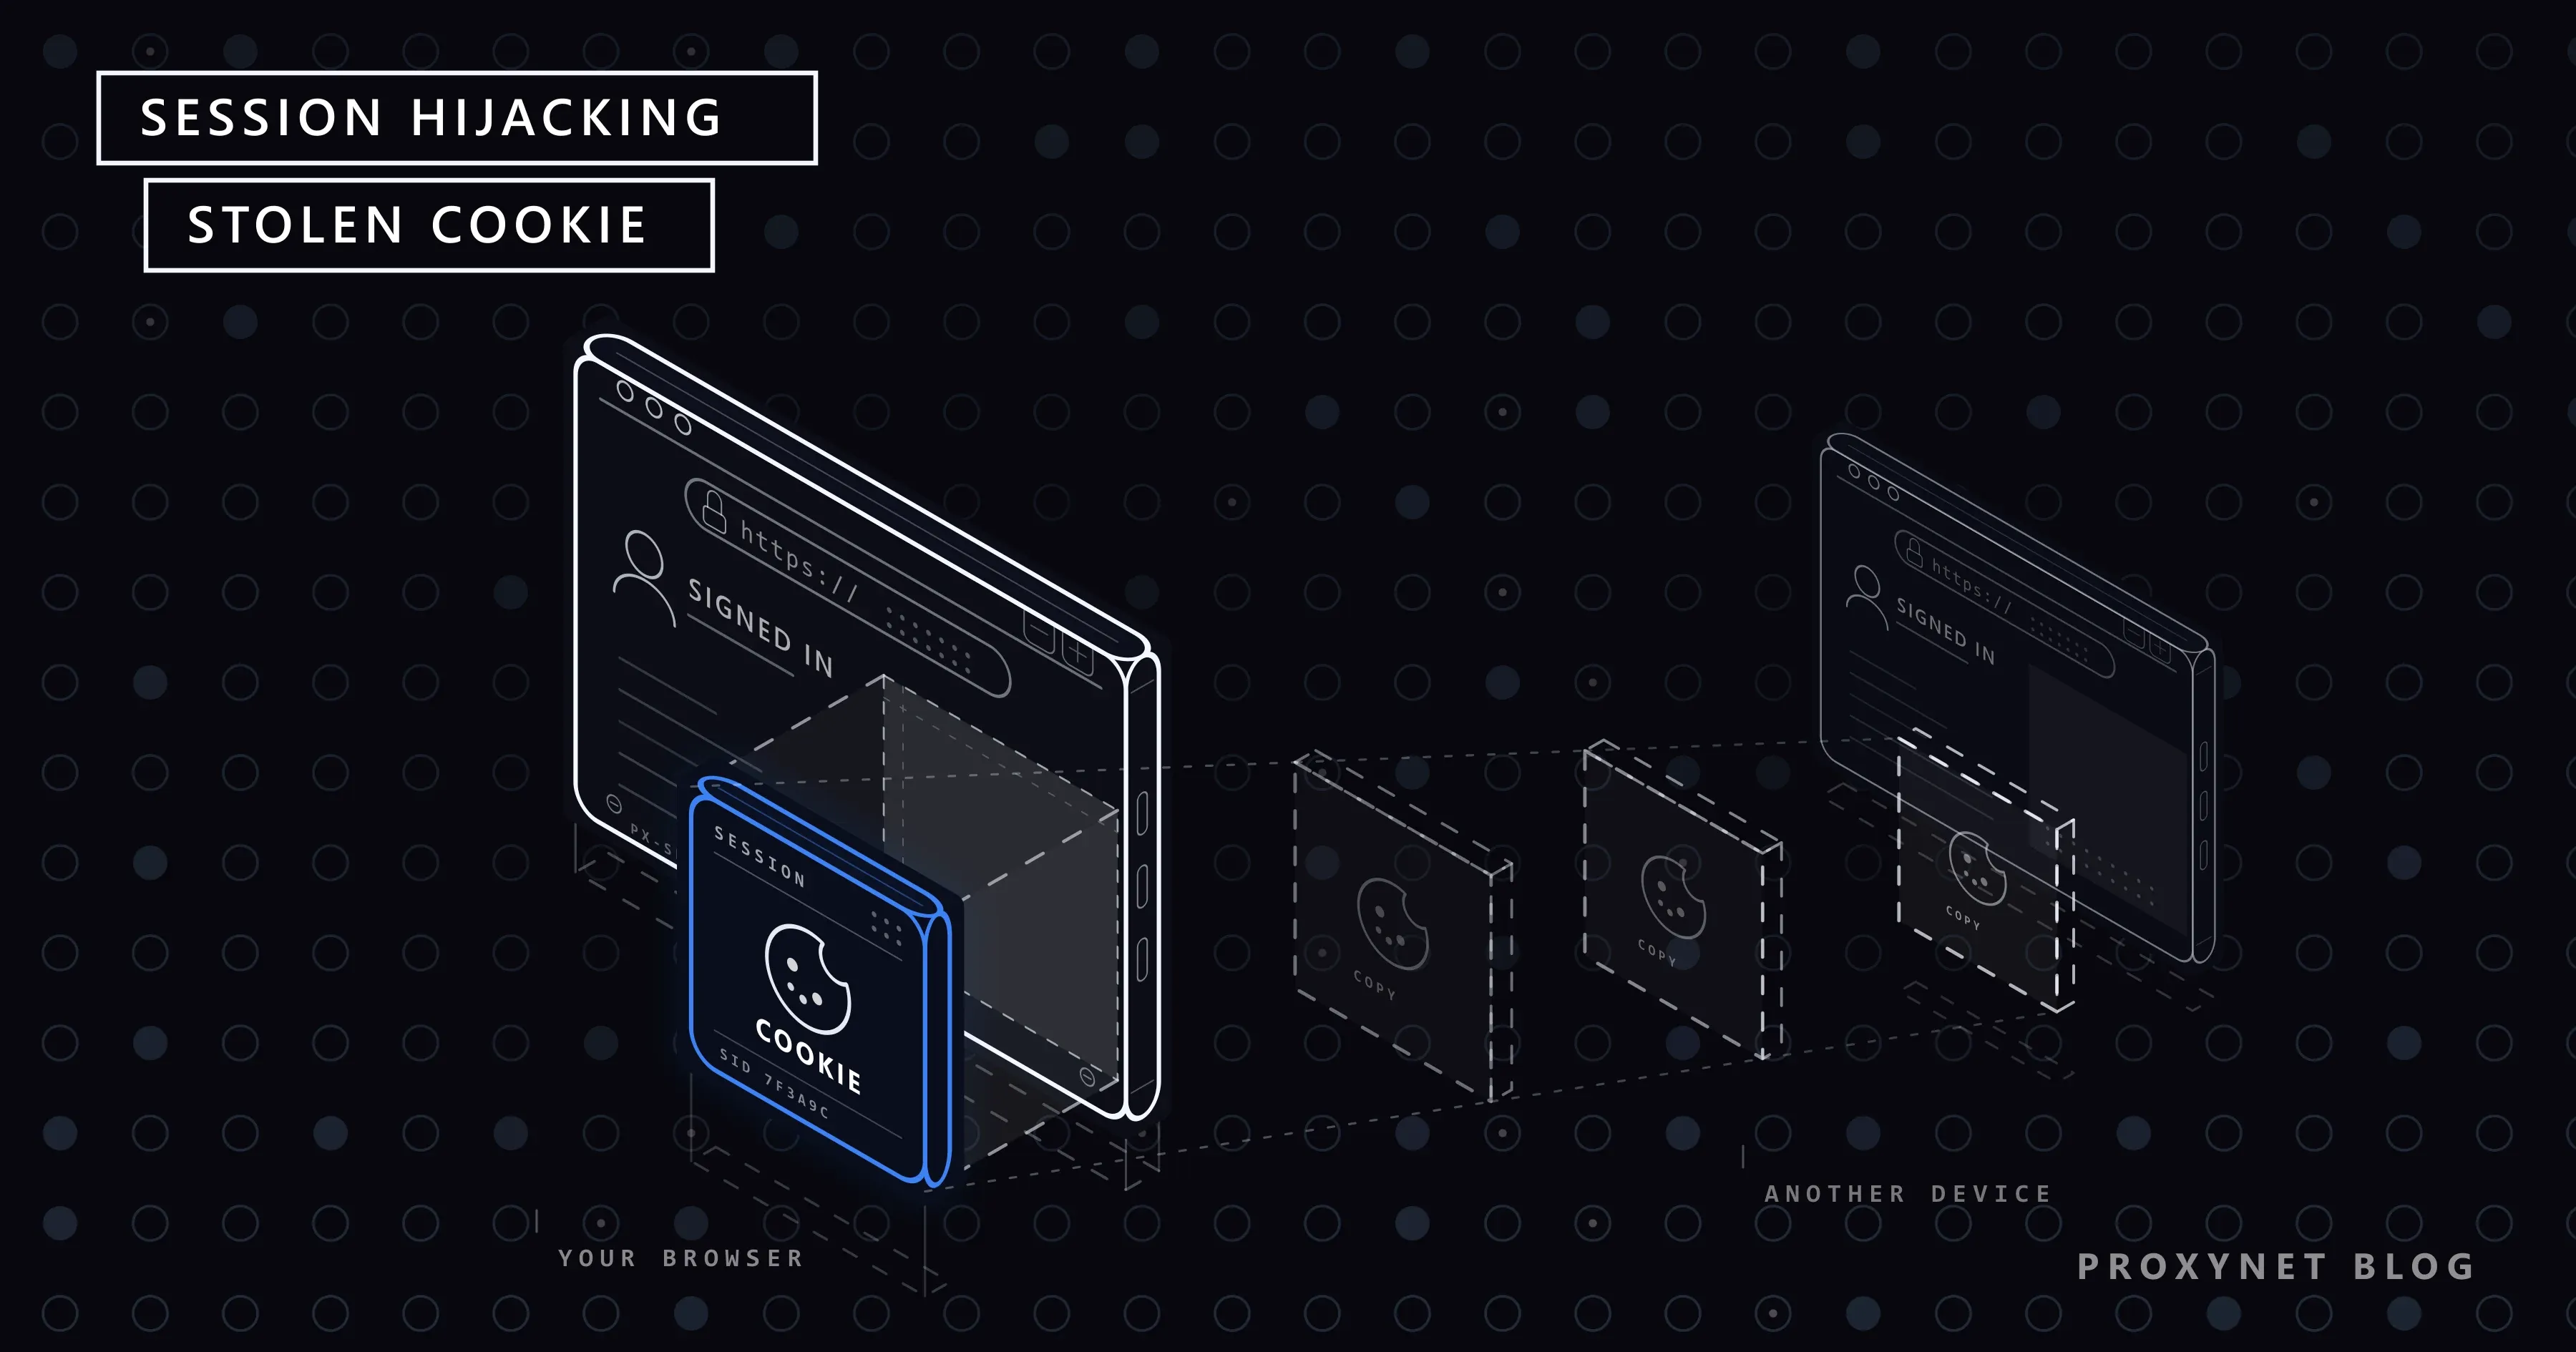
E-posta sağlayıcınız, hiç gitmediğiniz bir ülkeden yapılan bir giriş için "yeni oturum açıldı" uyarısı gönderiyor. Şifreniz uzun ve başka hiçbir yerde kullanılmıyor, iki faktörlü kimlik doğrulama (2FA) da açık; yani kimse bir şey tahmin etmedi. Bilgisayarınızdan büyük olasılıkla şifre değil, giriş yaptıktan sonra tarayıcınıza verilen küçük çerez çıktı. O çerezin bir kopyası kimdeyse, web sitesinin gözünde o kişi sizsiniz.
Bu yazıda oturum çerezinin ne olduğunu, nasıl çalındığını (vakaların çoğu onlarla başladığı için önce infostealer'ları), iki faktörlü doğrulamayı neden aştığını ve ne yapmanız gerektiğini anlatıyoruz. Ayrı bölümlerde site sahiplerinin hangi ayarları yapması gerektiğine ve sitelerin bir oturumun arkasındaki IP adresini ve cihazı neden izlediğine bakıyoruz.
Session hijacking nedir?
Session hijacking, Türkçesiyle oturum çalma ya da oturum ele geçirme (çerez çalma da denir), gerçek bir kullanıcının başlattığı web oturumunun başkası tarafından devralınmasıdır. Saldırgan giriş sayfasından içeri girmez; sitenin girişten sonra verdiği giriş kanıtını yeniden kullanır.
OWASP Session Management Cheat Sheet bunun neden önemli olduğunu açıklar: bir oturum kurulduktan sonra oturum kimliği, "geçici olarak uygulamanın kullandığı en güçlü kimlik doğrulama yöntemine eşdeğerdir". Şifre ve güvenlik anahtarıyla giriş yaptıysanız, çerez geçerli kaldığı sürece ikisi kadar değerlidir.
Oturum çerezi nedir, neden çalınmaya değer?
Web siteleri her tıklamada şifrenizi sormaz. Giriş yaptığınızda sunucu uzun ve rastgele bir değer, yani oturum kimliği (session ID) üretir ve bunu bir çerez içinde tarayıcınıza gönderir; tarayıcı da onu her istekte geri yollar. Otel odası kartı gibi çalışır: resepsiyon kimliğinize bir kez bakar, sonra kart süresi dolana kadar kapıyı açar.
Uygulamalar aynı işi erişim ve yenileme token'larıyla yapar. MDN'nin Set-Cookie başvuru sayfası "session cookie" (oturum çerezi) adını dar anlamda, son kullanma tarihi olmayan ve tarayıcı kapanınca silinen çerezler için kullanır. Giriş çerezleri ise çoğu zaman daha uzun yaşar: "beni hatırla" ya da "oturumu açık tut" seçeneği onları haftalarca geçerli tutar ve çalınan bir kopyayı değerli kılan da budur.
Oturum çalma nasıl işler?
- Giriş yaparsınız: şifre, ardından bir kod ya da telefonunuza gelen onay. İki faktörlü kimlik doğrulama yalnız bu anda kontrol edilir.
- Site bir oturum çerezi verir. Bundan sonra sizi oturumda tutan yalnız bu çerezdir.
- Bir kopya elinizden çıkar. Zararlı yazılım tarayıcının çerez deposunu okur, sahte bir giriş sayfası girişinizi gerçek siteye aktarıp çerezi saklar ya da sitedeki bir açık çerezi ortaya çıkarır.
- Kopya başka yerde kullanılır. Sunucu geçerli bir oturum görür ve hiçbir şey sormaz. Saldırı tekniklerinin herkese açık kataloğu MITRE ATT&CK, bu adımın "oturum zaten doğrulanmış olduğu için bazı çok faktörlü kimlik doğrulama protokollerini atlattığını" yazar (T1550.004). Güvenlik ekipleri buna "pass the cookie" der.
- Saldırgan yerleşir: oturum sona ermeden kurtarma e-postasını değiştirir, bir yönlendirme kuralı ekler ya da alışveriş yapar.
Savunma 3. adımda (kopyanın dışarı çıkmasını önlemek), 4. adımda (kopyayı başka yerde işe yaramaz kılmak) ve 5. adımda (durumu hızla fark etmek) devreye girer.
Saldırganlar oturum çerezlerini nasıl çalar?
| Yöntem | Neye dayanır? | Temel önlem |
|---|---|---|
| Infostealer zararlı yazılımı | Bilgisayarınızda virüslü bir indirme ya da yapıştırılan bir komut | Temiz cihaz, cihaza bağlı oturumlar |
| Araya giren oltalama (adversary-in-the-middle) | Gerçek siteye aktaran sahte bir sayfada giriş yapmanız | Geçiş anahtarı ya da güvenlik anahtarı |
| Siteler arası betik çalıştırma (XSS) | Bir açık yüzünden sitenin sayfalarında yabancı bir betiğin çalışması | HttpOnly çerezler |
| Oturum dinleme (session sniffing) | Çerezin şifrelenmemiş HTTP üzerinden gitmesi | Her yerde HTTPS, Secure bayrağı |
| Oturum sabitleme (session fixation) | Sitenin girişten sonra aynı kimliği koruması | Her girişte yeni kimlik |
| Tahmin edilebilir ya da sızan kimlikler | Tahmin edilebilen kimlikler ya da URL'lerde ve kayıtlarda (log) duran kimlikler | Yalnız çerezde tutulan uzun, rastgele kimlikler |
Girişi aktaran oltalama. Bazı oltalama sayfaları sizinle gerçek site arasına girer, şifrenizi ve kodunuzu olduğu gibi iletir ve gerçek sitenin döndürdüğü oturum çerezini saklar; MITRE bu "kötü niyetli proxy" yolunu web oturum çerezi çalma maddesinde sayar. Geçiş anahtarları bu yolu kapatır: FIDO Alliance onları, tek bir web sitesindeki hesabınıza bağlı ve oltalamaya dayanıklı kimlik bilgileri olarak tanımlar.
Siteler arası betik çalıştırma. Bir açık üzerinden sitenin sayfalarına yerleştirilen betik, sitenin kendi kodu gibi çalışır ve HttpOnly bayrağı taşımayan her çerezi okuyabilir.
Oturum dinleme. Denetiminizde olmayan bir ağda şifrelenmemiş trafik okunabilir; HTTPS bunu çerez için kapatır, Halka Açık Wi-Fi Güvenli mi? yazısı da hâlâ nelerin görünür kaldığını anlatıyor. HTTPS trafiğini okumak için cihazınızın ek bir kök sertifikaya güvenmesi gerekir. Geliştiriciler bunu kendi bilgisayarlarında bir MITM proxy ile hata ayıklamak için bilerek ekler; siz bir ağ ya da web sitesi istedi diye asla sertifika yüklemeyin.
Infostealer nedir, 2FA'yı nasıl aşar?
Infostealer, bir bilgisayardaki kayıtlı verileri kopyalayıp birkaç dakika içinde dışarı gönderen zararlı yazılımdır: tarayıcı şifreleri, çerezler, otomatik doldurma kayıtları, kripto cüzdanları ve uygulama token'ları. Toplanan veriye stealer log denir ve bu kayıtlar toplu hâlde satılır.
FBI ile CISA'nın 21 Mayıs 2025 tarihli ortak LummaC2 infostealer uyarısı, bu tür bir yazılımın neleri aldığını "finansal kimlik bilgilerinden" "çok faktörlü kimlik doğrulama (MFA) ayrıntılarına" kadar sayar ve nasıl bulaştığını anlatır: oltalama e-postaları, sahte ya da lisansı kırılmış (crack) yazılımlar ve sahte CAPTCHA sayfaları. Bu sayfalar ziyaretçiden Windows + R tuşlarına basmasını, Ctrl + V ile yapıştırmasını ve Enter'a basmasını ister; böylece saldırganın komutu çalışır. Gerçek bir "robot değilim" doğrulaması bunu asla istemez.
Çerez bir kez elden çıktıysa iki faktörlü kimlik doğrulama işe yaramaz, çünkü çerez 2FA'dan zaten geçmiş bir girişin sonucudur. Ağustos 2026'nın sonunda Anthropic, kendi bilgisayarlarındaki infostealer'lar oturumlarını kopyalamış olan Claude kullanıcılarının oturumlarını kapattı ve oturumu kapatmanın "zararlı yazılımı kaldırmadığı" uyarısını yaptı (Help Net Security). Cihaz virüslü kaldıkça bir sonraki oturum da kopyalanır.
Have I Been Pwned stealer log'ları da veri tabanına ekliyor: e-posta adresinizi ücretsiz bildirim servisi üzerinden doğruladığınızda, adresinizin hangi web siteleriyle birlikte göründüğünü görebilirsiniz. Listedeki her siteyi açığa çıkmış kabul edin.
Session hijacking, credential stuffing, oltalama ve CSRF farkı
| Saldırı | Saldırganın eline geçen | 2FA durdurur mu? |
|---|---|---|
| Session hijacking | Açık bir oturum (çerez ya da token) | Hayır, oturum 2FA'dan zaten geçmiştir |
| Credential stuffing | Başka sitelerde denenen sızmış bir şifre | Çoğu durumda evet |
| Şifre oltalaması | Şifreniz, bazen tek kullanımlık bir kod | Kodlar aktarılabilir; geçiş anahtarı durdurur |
| Siteler arası istek sahteciliği (CSRF) | Kendi tarayıcınız üzerinden gönderilen tek bir işlem | Hayır; SameSite çerezler ve CSRF token'ları durdurur |
CSRF'de çerez tarayıcınızdan hiç çıkmaz; session hijacking ise onu başka bir makineye taşır.
Oturumunuzun çalındığını gösteren işaretler
- Sizin tetiklemediğiniz bir "yeni oturum açıldı" uyarısı ya da hesabın etkin oturumlar listesinde tanımadığınız bir cihaz.
- Sizin yapmadığınız değişiklikler: kurtarma e-postası ya da telefonu, yönlendirme kuralları, bağlı uygulamalar, ödeme yöntemleri.
- Göndermediğiniz mesajlar ya da siparişler; siz kullanmazken azalan bakiye veya kullanım kotası.
- Uyarı olmadan oturumdan atılmak. Bazen site, oturumunuzun ikinci bir kopyasını fark edip oturumu sonlandırmıştır.
Sizin başlatmadığınız bir 2FA onay isteği ise başka bir şeye işaret eder: biri şifrenizi biliyor. İsteği reddedin ve o şifreyi değiştirin.
Oturumunuz çalındıysa ne yapmalısınız?
- Önce cihazı temizleyin. Güvenlik yazılımınızla tam tarama yapın; bir infostealer bulursa ya da emin değilseniz dosyalarınızı yedekleyip işletim sistemini yeniden kurun. Aksi hâlde zararlı yazılım bir sonraki oturumunuzu da kopyalar.
- Temiz bir cihazdan bütün oturumları kapatın. Google hesabında Google Hesabınız > Güvenlik ve oturum açma > Cihazlarınız > Tüm cihazları yönet yolunu izleyin, tanımadığınız her cihaza tıklayıp Oturumu kapat'ı seçin (Google'ın adımları). Büyük servislerin çoğunda benzer bir liste bulunur.
- Şifreyi değiştirin. Google bu durumda, şifre yardım sayfasında saydığı birkaç cihaz dışında her yerde oturumunuzu kapatır. Başka servisler eski oturumları açık tutabilir; bu yüzden 2. adımı da uygulayın.
- Geride bırakılanları kontrol edin: kurtarma bilgileri, e-posta yönlendirmeleri, bağlı uygulamalar, ödeme yöntemleri. Ardından destekleniyorsa bir geçiş anahtarı ekleyin.
Kullanıcı olarak oturum çalmayı nasıl önlersiniz?
- Yazılımı yalnız resmî kaynaklardan kurun ve bir web sayfasının çalıştırmanızı istediği komutu asla yapıştırmayın.
- Geçiş anahtarı ya da güvenlik anahtarı kullanın. Oltalama sayfası bir kodu aktarabilir, geçiş anahtarını aktaramaz.
- Ortak bilgisayarlarda "beni hatırla" seçeneğini işaretlemeyin ve bilgisayarın başından kalkarken oturumu kapatın.
- E-posta hesabınızın etkin oturumlarına ara sıra göz atın.
- Artık kullanmadığınız tarayıcı uzantılarını kaldırın; geniş izinli bir uzantı çerezleri okuyabilir.
- Tarayıcıyı güncel tutun; cihaza bağlı oturumlar gibi korumalar güncellemelerle gelir.
Sitenizde oturum çalmayı nasıl önlersiniz?
Başvuru kaynağı OWASP rehberidir. En çok önem taşıyan noktalar şunlar:
- Çerez bayraklarını ayarlayın.
Secure(yalnız HTTPS),HttpOnly(betikler erişemez),SameSite=Laxya daStrictve__Host-öneki. Bu önek, çerezin Secure olmasını,Path=/taşımasını veDomainiçermemesini şart koşar. - Kimlikleri tahmin edilemez yapın. En az 64 bit entropi gerekir; kimlikleri kullandığınız çatının (framework) kendi üreticisiyle oluşturun ve asla URL'ye koymayın.
- Girişte ve her yetki değişikliğinde yeni bir oturum kimliği verin; oturum sabitleme böylece kapanır.
- Oturumlara süre koyun. OWASP'ın örnekleri: yüksek değerli uygulamalarda 2-5 dakikalık, düşük riskli uygulamalarda 15-30 dakikalık boşta kalma süresi ve 4-8 saatlik mutlak süre.
- Çıkış işlemi oturumu gerçekten bitirsin. Oturumu sunucuda geçersiz kılın; kullanıcılar oturumlarını görebilsin ve tek tek sonlandırabilsin.
- Hassas değişikliklerden önce yeniden doğrulama isteyin: yeni şifre, e-posta adresi ya da ödeme hesabı gibi.
- Her sayfayı HTTPS ile sunun ve HSTS gönderin; böylece tarayıcılar şifrelenmemiş HTTP'ye hiç dönmez.
Set-Cookie: __Host-sid=<random value>; Path=/; Secure; HttpOnly; SameSite=LaxDevice Bound Session Credentials (DBSC)
DBSC, bir oturumu onu oluşturan cihaza bağlar. Tarayıcı, Windows'taki TPM yongası gibi güvenli bir donanımda özel bir anahtar tutar ve sitenin kısa ömürlü çerezlerini her yenilediğinde bu anahtara sahip olduğunu kanıtlamak zorundadır. Böylece kopyalanan bir çerez kısa sürede geçersiz olur ve başka bir yerde yenilenemez. Google 9 Nisan 2026'da, DBSC'nin Windows'ta Chrome 146 ile genel kullanıma açılmaya başladığını, macOS desteğinin daha sonra geleceğini ve teknolojinin W3C'de açık bir standart olarak geliştirildiğini duyurdu. Chrome dokümantasyonu site tarafındaki kurulumu anlatır; oturum kaydedilirken cihazda zaten bulunan bir zararlı yazılımın anahtarı ele geçirebileceği uyarısını da yapar.
Siteler oturumunuzu neden IP adresinize ve cihazınıza bağlar?
Gerçek kullanıcılar gün boyu Wi-Fi ile mobil veri arasında geçiş yaptığı için çok az site bir oturumu tek bir IP adresine kilitler. Bunun yerine bir anda bambaşka bir yerden ve cihazdan görünen oturumlara dikkat ederler: ev bağlantısındaki bir dizüstü bilgisayara verilen çerez, birkaç dakika sonra başka bir ülkedeki bir barındırma (hosting) ağından ve farklı bir tarayıcı parmak iziyle görünür. Bu tablo çerezin çalındığını düşündürür; site de oturumu sonlandırır ya da yeniden giriş yapmanızı ister. OWASP, becerikli bir saldırganın IP ve User-Agent bağlamasını aşabileceğini belirtir; bu yüzden bu kontroller tek başına çözüm değil, bir katmandır.
Aynı mantık dürüst kullanıcıları da etkiler. VPN'iniz ya da proxy'niz oturumun ortasında ülke değiştirirse ya da dönen (rotating) bir proxy her isteğe yeni bir adres verirse, site haritada sıçrayıp duran tek bir oturum görür ve sizi dışarı atar. Banka Neden Farklı Konumdan Giriş Uyarısı Verir? yazısı bu durumu kullanıcı tarafından anlatıyor.
Proxy üzerinden, oturum açılmış hesaplarda çalışan ekipler, örneğin müşteri reklam hesaplarını yöneten ajanslar, her hesap için tek bir çıkış adresi kullanır. Sticky Proxy oturumu aynı IP'yi 1-60 dakika boyunca korur; ISP Proxy ise kiraladığınız sürece bir internet servis sağlayıcısına kayıtlı tek bir adresi sabit tutar. Finans tarafını Ödeme Platformunda IP Tutarlılığı yazısı ele alıyor. Proxy bir çerezi çalınmaya karşı korumaz; Proxynet'in Hizmet Şartları da yetkisiz erişim denemelerini yasaklar.
Oturum çalma en çok nerede zarar verir?
- Bankalar ve ödeme uygulamaları: çalınan bir oturumla para aktarılabilir; finans sayfasına göz atın.
- Online mağazalar ve satıcı hesapları: kayıtlı kartlar ve ödeme bilgileri burada durur; e-ticaret sayfasına göz atın.
- Sosyal medya ve reklam hesapları: ele geçirilen bir sayfa dolandırıcılık paylaşımı yapabilir ya da reklam bütçesini harcayabilir; sosyal medya sayfası her hesaba ayrı bir IP vermeyi anlatıyor.
- Yönetim panelleri ve şirket araçları: tek bir çalınan oturum müşteri verilerini açığa çıkarabilir; veri güvenliği sayfası kendi giriş sayfalarınızı dışarıdan test etmeyi anlatıyor.
Sık yapılan hatalar
- Zaten açık olan bir oturumu 2FA'nın koruduğunu düşünmek.
- Hâlâ virüslü olan bir bilgisayarda oturumu kapatıp yeniden açmak.
- Şifreyi değiştirip eski oturumların kapandığını varsaymak.
- Site: yalnız tarayıcıdaki çerezi silen bir çıkış işlemi.
- Site: oturumları tek bir IP adresine katı biçimde kilitlemek; bu, mobil kullanıcıları dışarı atar ama saldırganı pek yavaşlatmaz.
Karar rehberi
| Durumunuz | İlk yapılacak iş |
|---|---|
| Sizin tetiklemediğiniz "yeni oturum açıldı" uyarısı | Temiz bir cihazdan bütün oturumları kapatın ve şifreyi değiştirin |
| Güvenlik yazılımı bir infostealer buldu | Bilgisayarı temizleyin ya da yeniden kurun, sonra oturumları kapatıp şifreleri değiştirin |
| E-postanız stealer log'larda çıktı | Listedeki siteleri açığa çıkmış sayın, geçiş anahtarı ekleyin |
| İstemediğiniz bir 2FA isteği geldi | İsteği reddedin ve o şifreyi değiştirin |
| Giriş sistemi olan bir site işletiyorsunuz | Çerez bayrakları, girişte yeni kimlik, sunucu tarafında çıkış, oturum listesi |
| Ekibiniz müşteri hesaplarında proxy üzerinden çalışıyor | Her hesap için tek bir sticky ya da statik çıkış |
Sıkça sorulan sorular
Session hijacking iki faktörlü kimlik doğrulamayı aşabilir mi?
Evet. İki faktörlü kimlik doğrulama giriş anında kontrol edilir; çalınan çerez ise bu kontrolden zaten geçmiş bir girişi temsil eder. Geçiş anahtarları oltalama yolunu kapatır, ama kendi cihazınızdaki zararlı yazılımı durduramaz.
Oturumu kapatmak beni oturum çalmaya karşı korur mu?
İyi kurulmuş bir sitede çıkış yapmak oturumu sunucuda da sonlandırır, böylece kopyalanan çerez işe yaramaz hâle gelir. Virüslü bir cihazda ise bir sonraki oturum yeniden kopyalanır; önce cihazı temizleyin.
HTTPS oturum çalmayı önler mi?
Ağdaki dinlemeyi önler. Ama cihazınızdaki zararlı yazılımı, bir XSS açığını ya da kendi geçerli sertifikası olan bir oltalama sayfasını durdurmaz.
VPN ya da proxy oturum çalmayı engeller mi?
Hayır. İkisi de ağdaki yolu değiştirir; oysa infostealer çerezi kendi diskinizden okur, oltalama sayfası da onu doğrudan sizden alır. Tanımadığınız birinin işlettiği ücretsiz bir VPN ya da proxy riski artırabilir bile; ayrıntılar Ücretsiz Proxy ve Web Proxy Siteleri Güvenli mi? yazısında.
Session hijacking ile session fixation arasındaki fark nedir?
Session hijacking'de saldırgan zaten var olan bir oturum kimliğini ele geçirir. Session fixation'da (oturum sabitleme) ise saldırgan, siz giriş yapmadan önce bilinen bir kimliği yerleştirir ve sizin onu doğrulamanızı bekler; girişte yeni kimlik vermek bunu engeller.
Session hijacking yasa dışı mı?
Evet. Başka birinin oturumunu izinsiz kullanmak, çoğu ülkenin bilişim suçları mevzuatında yetkisiz erişim sayılır. Test yalnız size ait sistemlerde ya da sistem sahibinin yazılı izniyle yasaldır.
Özet
Session hijacking girişi atlar: oturum çerezinizin ya da token'ınızın bir kopyası kimdeyse, şifre ve doğrulama kodu adımları çoktan geçilmiş bir oturumla sizin yerinize işlem yapabilir. Vakaların çoğu kurbanın kendi bilgisayarındaki bir infostealer'la başlar; onu girişi aktaran oltalama sayfaları, XSS açıkları ve şifrelenmemiş bağlantılar izler. Kullanıcılar cihazlarını temiz tutarak, geçiş anahtarı kullanarak ve etkin oturumlarına düzenli olarak bakarak korunur. Siteler ise sıkı çerez bayraklarına, girişte yeni kimliğe, kısa oturum sürelerine, gerçek bir çıkış işlemine ve cihaza bağlı oturumlara dayanır. Ekibiniz proxy üzerinden, oturum açılmış hesaplarda çalışıyorsa, her hesabı sabit bir adreste tutmak için proxy hizmetlerimize göz atın.