Otele yerleşiyorsunuz, Wi-Fi listesinden "Hotel_Guest" ağını seçiyorsunuz ve karşınıza oda numaranızı ve soyadınızı soran bir sayfa çıkıyor. Havalimanında giriş sayfası telefon numaranızı istiyor ve SMS ile bir kod gönderiyor. İnternete bağlandıktan sonra akla basit bir soru gelir: Ağı işleten otel, kafe ya da şirket hangi sitelere girdiğimi görebilir mi, yazdıklarımı okuyabilir mi?
Bu yazıda önce halka açık bir ağın sahibinin neleri görüp neleri göremediğini anlatıyoruz. Ardından açık, WPA2, WPA3 ve Enhanced Open ağların farkına, sahte "evil twin" erişim noktalarının nasıl çalıştığına ve giriş sayfalarının neden telefon numarası istediğine geçiyoruz. Son bölümlerde iPhone'da, Android telefonda ve Windows dizüstü bilgisayarda değiştirmeye değer ayarlar, VPN'in ve proxy'nin halka açık Wi-Fi'de neyi değiştirdiği ve bir karar tablosu var.
Halka açık Wi-Fi nedir?
Halka açık Wi-Fi, yabancılarla paylaştığınız her kablosuz ağdır: otelde, kafede, havalimanında, trende, kütüphanede ya da alışveriş merkezinde. Bazıları açıktır ve şifre istemez; bazılarının şifresi tezgâhtaki bir kartta yazar. İki durumda da ağ başkasına aittir ve binadaki herkes ona bağlanabilir.
Bu ağların çoğu internetin önüne bir giriş sayfası (captive portal) koyar. Ağa bağlandıktan sonra kendiliğinden açılan, kullanım koşullarını kabul etmenizi, oda numaranızı girmenizi ya da telefon numaranızı doğrulamanızı isteyen sayfa budur. Bu adımı tamamlayana kadar ağ başka hiçbir şeye izin vermez. Giriş sayfasının arkasında çoğu zaman işletme adına kablosuz ağ sistemini yöneten bir dış firma da bulunur; yani "ağ sahibi" iki taraf anlamına gelebilir.
Otel veya kafe Wi-Fi'si girdiğiniz siteleri görebilir mi?
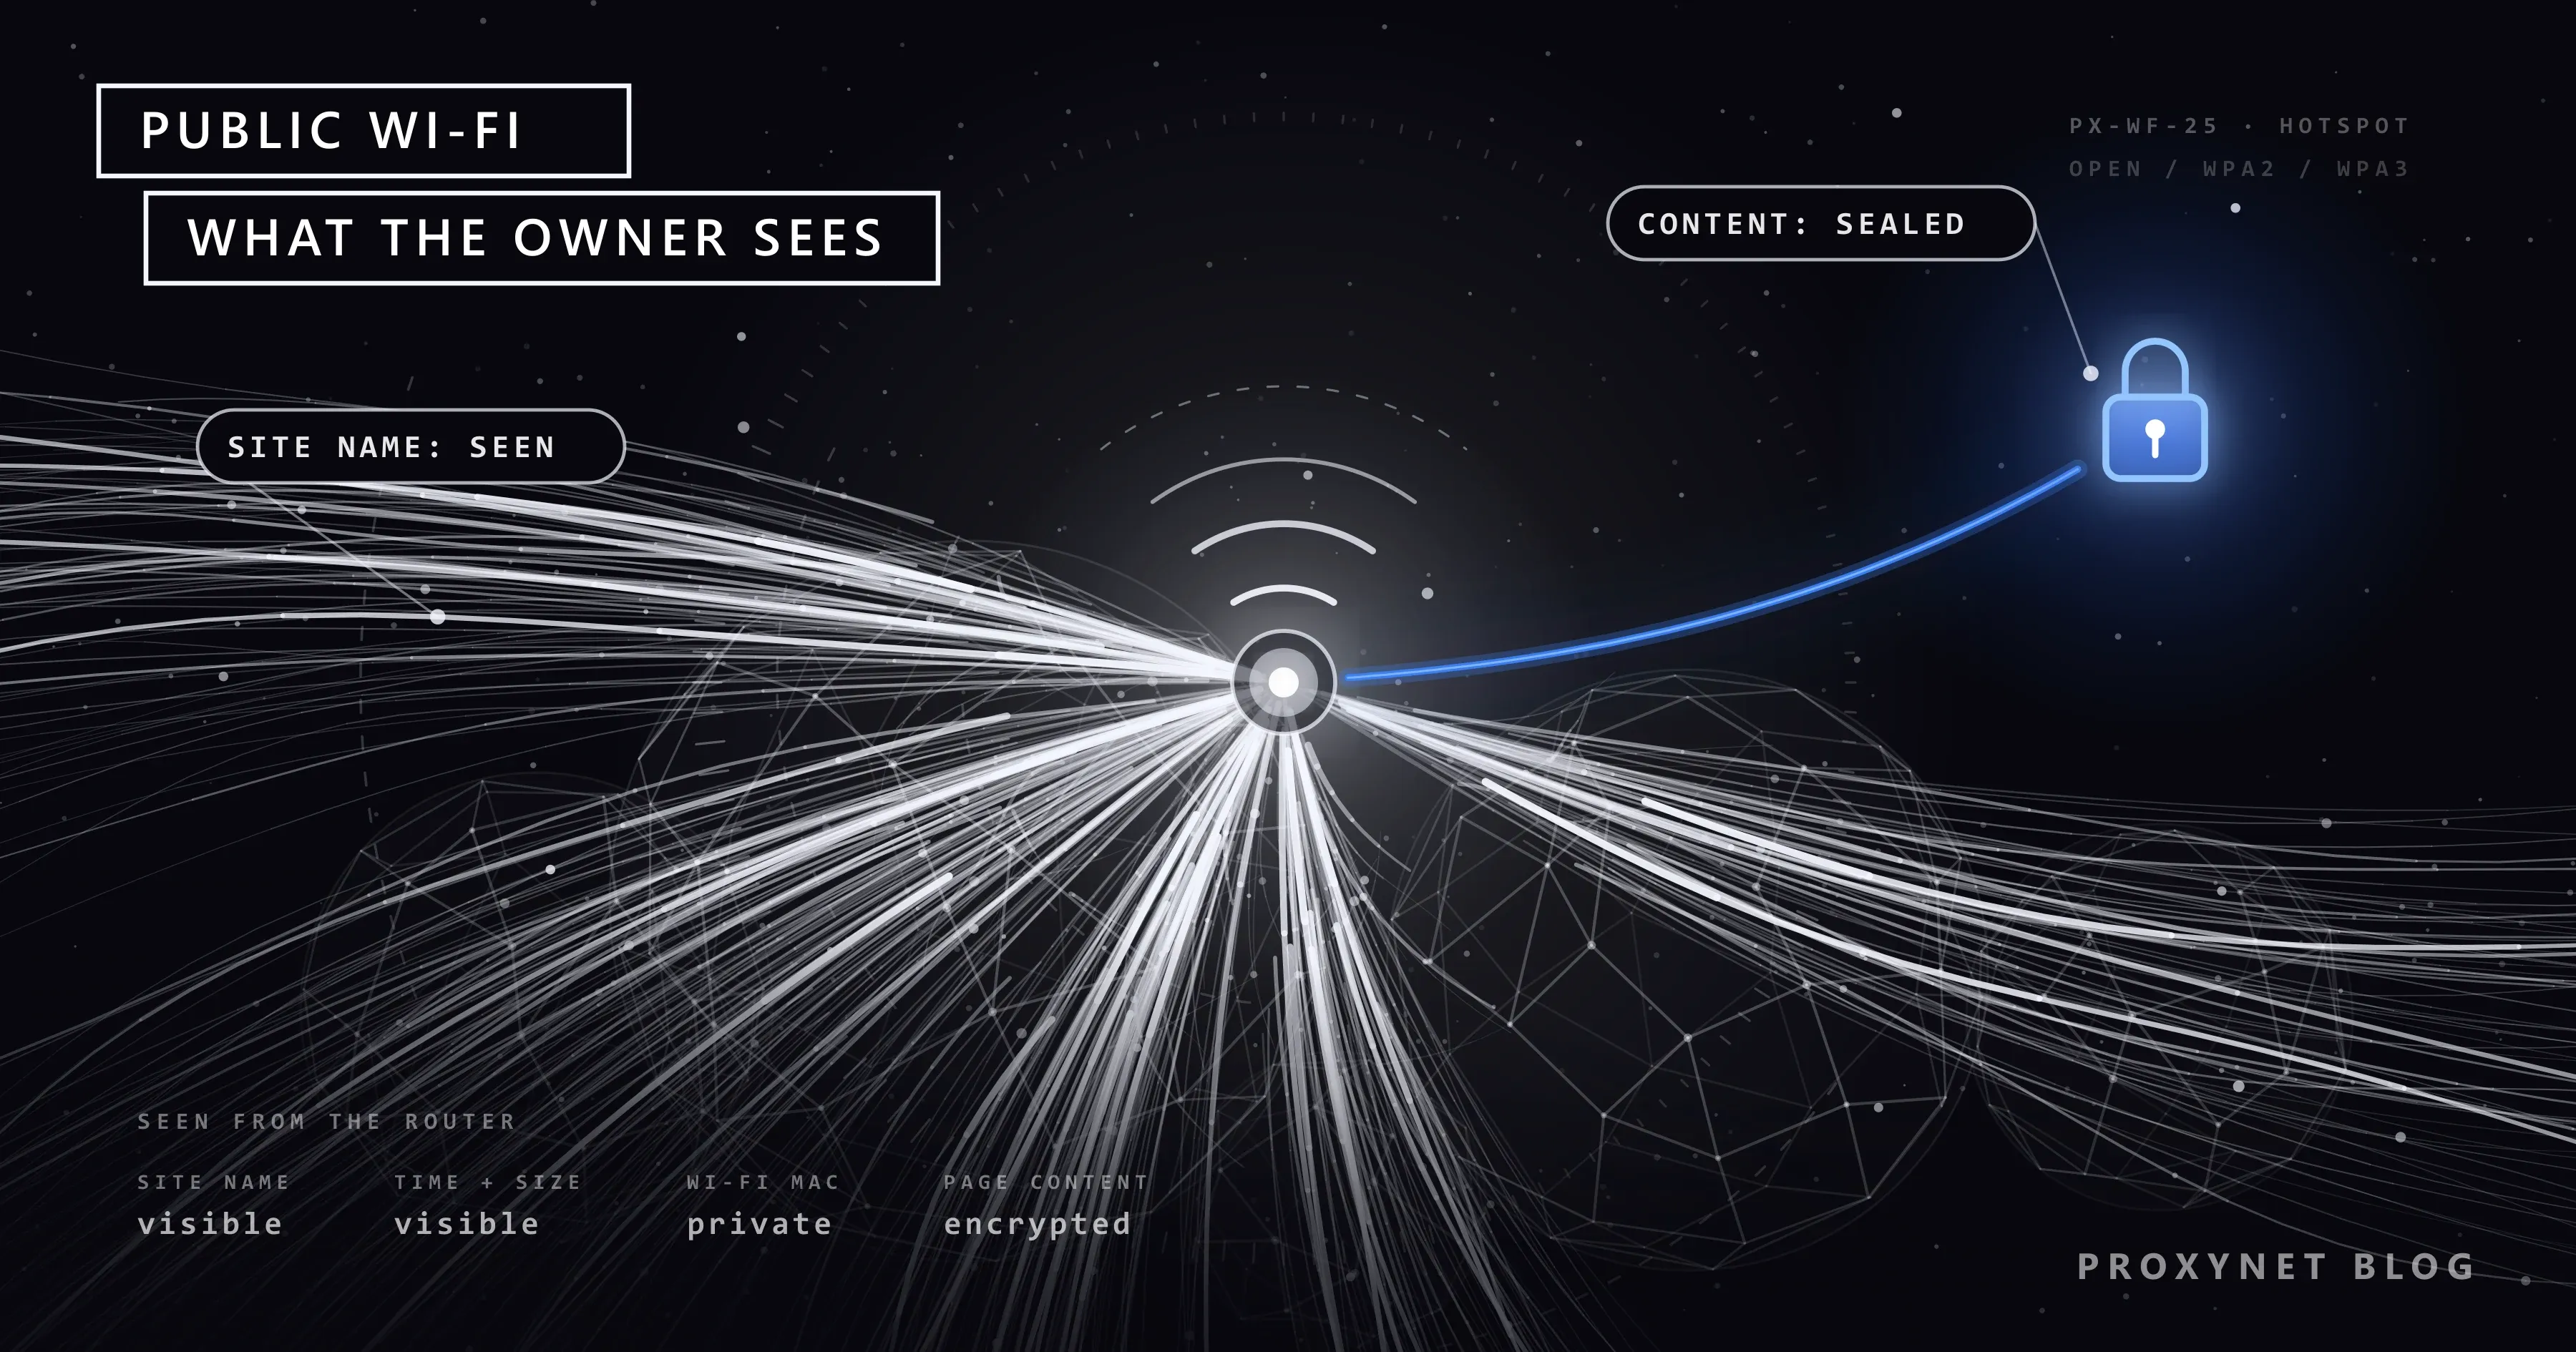
Gönderdiğiniz her şey onların modeminden geçer. Asıl soru bunun ne kadarını okuyabildikleridir; güncel bir telefonda cevap, çoğu kişinin sandığından çok daha azdır.
| Ne | Ağ sahibi görebilir mi? | Neden |
|---|---|---|
Bağlandığınız site ve hizmetlerin adları (banka.example) | Çoğunlukla evet | Adres sorgularında (DNS) ve her şifreli bağlantının başında görünür |
| Bağlandığınız sunucuların adresleri | Evet | Modem trafiğinizi ulaştırmak için bunlara ihtiyaç duyar |
| Ne zaman çevrimiçi olduğunuz ve ne kadar veri kullandığınız | Evet | Her bağlantı modemden bir zaman ve bir boyutla geçer |
| Cihazınızın Wi-Fi (MAC) adresi, bazen cihaz adı | Evet, ama çoğu zaman özel bir adres | iPhone ve Android varsayılan olarak her ağa ayrı bir adres gösterir |
HTTPS bir sitede sayfanın tam adresi (/hesap/ekstreler) | Hayır | Site adından sonrası şifrelidir |
| HTTPS bir arama motoruna yazdıklarınız | Hayır | Aranan kelimeler adresin şifreli kısmındadır |
| HTTPS sitelerde ve trafiğini şifreleyen uygulamalarda şifreler, mesajlar, kart numaraları | Hayır | Cihazınızla hizmet arasında şifrelidir |
| HTTPS kullanmayan sitelerde sayfaların içeriği | Evet | Hiçbir şey şifrelenmez |
| Telefonunuzda duran fotoğraflar ve dosyalar | Hayır | Siz göndermedikçe ya da bir paylaşım özelliğini herkese açık bırakmadıkça |
Pratikte otel "21.14'te bu cihaz bir bankaya bağlandı, ardından kırk dakika bir video hizmetinde kaldı" gibi bir liste çıkarabilir. Kontrol ettiğiniz bakiyeyi ya da hangi videoyu izlediğinizi göremez. Dördüncü satırdaki adresi MAC adresi rehberimizde, ilk satırdaki sorguları da DNS rehberimizde anlatıyoruz.
Trafiğiniz halka açık ağdan nasıl geçer?
Ağa bağlanmakla sayfayı görmek arasında şunlar olur; tablodaki her bilgi de bu adımlardan birinden gelir:
- Telefonunuz ağa katılır. Kendini bir Wi-Fi donanım adresiyle (MAC adresi) tanıtır, modem de ona bir yerel IP adresi verir. Yeni telefonlar her ağa farklı, özel bir MAC adresi gösterir; bu yüzden kafe, otelin geçen hafta gördüğü adresi görmez.
- Giriş sayfası açılır. Koşulları kabul edene, bir kod girene ya da telefon numaranızı doğrulayana kadar modem yalnız bu sayfaya izin verir. Adımı tamamladığınızda cihazınızı izinli olarak işaretler ve bir oturum başlatır.
- Telefonunuz sitenin adresini sorar.
banka.exampleyazdığınızda telefon bir DNS sunucusuna bu ada hangi IP adresinin ait olduğunu sorar. Telefonunuz ya da tarayıcınız bu sorguyu şifrelemiyorsa soru da cevap da ağdan okunabilir hâlde geçer. Android'in yardım sayfası, Gizli DNS ayarının yalnız bu sorguları koruduğunu, başka bir bilgiyi korumadığını belirtir. - Şifreli bağlantı açılır. Bir HTTPS bağlantısının ilk mesajı istediğiniz sitenin adını söyler ve çoğu bağlantıda bu ad hâlâ okunabilir. Mart 2026'da yayımlanan RFC 9849, bu adı gizleyen Encrypted Client Hello uzantısını tanımlar; ancak uzantı yalnız site de tarayıcı da desteklediğinde çalışır. Bu ilk selamlaşmadan sonra her şey şifrelidir.
- Modem trafiği iletir ve kaydeder. Trafiğiniz işletmenin kendi internet hattından çıkar; bu yüzden girdiğiniz siteler evinizin değil otelin dış IP adresini görür. Modem, cihazınızın ne zaman, hangi adreslere bağlandığını ve ne kadar veri aktığını kaydedebilir.
Açık ağ, WPA2, WPA3 ve Enhanced Open: şifre neyi değiştirir?
Ağ adının yanındaki kilit simgesi, cihazınızla erişim noktası (Wi-Fi yayını yapan cihaz) arasındaki kablosuz bağlantının şifreli olduğunu gösterir. Bunun sizi neye karşı koruduğu ağın türüne bağlıdır.
| Ağ türü | Nasıl bağlanırsınız? | Wi-Fi şifrelemesi ne yapar? | Ağ sahibi yukarıdaki listeyi yine görür mü? |
|---|---|---|---|
| Açık ağ | Şifresiz | Havadaki trafik şifrelenmez; yakındaki biri uygun araçlarla yakalayabilir | Evet |
| Enhanced Open (OWE) | Şifresiz | Her cihaz kendi anahtarını alır; yakındakilerin trafiği öylece dinlemesini engeller | Evet |
| WPA2-Personal | Ortak şifre | Kablosuz bağlantı şifrelidir; şifreyi bilen herkes aynı ağdadır | Evet |
| WPA3-Personal | Ortak şifre | Kablosuz bağlantı şifrelidir ve şifre, tahmin denemelerine karşı daha iyi korunur | Evet |
Wi-Fi sertifikasını veren sektör birliği Wi-Fi Alliance, Wi-Fi Enhanced Open programını tam da kafe ve havalimanı ağları için tanıttı: şifre sormadan her kullanıcının bağlantısını ayrı bir anahtarla korur. Ne var ki ağı kimin işlettiğini kanıtlamaz. WPA3-Personal ise bağlantıyı yeni bir yöntemle (SAE) kurar; bu yöntem, şifre zayıf olsa bile tahmin denemelerine daha dayanıklıdır.
Şunu aklınızda tutun: Wi-Fi şifrelemesi modemde biter ve modemin sahibi onun öbür tarafındadır. Hiçbir Wi-Fi ayarı ağ sahibinden bir şey gizlemez; şifre yalnız ağa başka kimlerin katılabileceğini belirler. Giriş sayfası da şifreleme eklemez; giriş sayfalı bir açık ağ yine açık ağdır.
Evil twin (sahte erişim noktası) nedir?
Evil twin, yani "kötü ikiz", birinin gerçek bir ağla aynı adla kurduğu erişim noktasıdır: "Airport Free WiFi" ya da kafenin adı gibi. Telefonlar kayıtlı ağları esas olarak adından ve güvenlik türünden tanır. Açık bir ağda karşılaştırılacak başka bir şey olmadığından, bir kez gerçek ağa bağlanmış telefon kopyasına kendiliğinden bağlanabilir.
Kopyayı işleten kişi ağın sahibi olur ve bir otelin gördüğü listenin aynısını görür. HTTPS sayesinde banka oturumunuzu yine okuyamaz. Yapabileceği şey, size kendi giriş sayfasını göstermek ve o sayfaya ne verdiğinizi görmektir. Şu işaretlere dikkat edin:
- Giriş sayfası sizi "doğrulamak" için e-posta ya da sosyal medya şifrenizi veya kart bilgilerinizi istiyor.
- Sayfa, internete çıkabilmeniz için önce bir profil, sertifika ya da uygulama yüklemenizi istiyor. Bu şekilde yüklenen bir sertifika, ağın şifreli trafiğinizi açmasına imkân verebilir; bunun nasıl işlediğini MITM Proxy Nedir? yazımızda anlattık.
- Tarayıcınız, normalde sorunsuz açılan bir sitede sertifika uyarısı gösteriyor.
Ağın tam adını personele sorun. Benzer adlı açık bir ağ yerine, şifresi tezgâhta verilen ağı tercih edin.
Wi-Fi giriş sayfası neden telefon numaranızı istiyor?
Bazen sebep pazarlamadır: işletme size kampanya göndermek ister. Bazı ülkelerde ise yasal bir zorunluluktur. Türkiye'de 5651 sayılı Kanun, internete toplu erişim sunan işletmelere erişim kayıtlarını tutma yükümlülüğü getirir; ayrıntıları İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik belirler. Kamuya açık alanlarda internet sunan sağlayıcılar, kullanıcıları SMS ve benzeri yöntemlerle tanımlayan sistemler kurmak zorundadır. Her cihaza verilen yerel IP adresini, kullanımın başlangıç ve bitiş zamanını, cihazın MAC adresini ve hedef IP adreslerini de iki yıl saklamaları gerekir.
Bundan iki sonuç çıkar. SMS kodu oturumunuzu telefon numaranıza bağlar; dolayısıyla Türkiye'de halka açık Wi-Fi anonim değildir. Kayıtta ise adresler ve zamanlar bulunur, şifreli sayfalarınızın içeriği bulunmaz. Başka ülkelerde kurallar farklıdır: yurt dışındaki bir otel oda numaranızı ya da e-posta adresinizi isteyebilir, hiçbir şey istemeyebilir de. Numaranızı yalnız işletmenin gerçek giriş sayfasına yazın; sahte bir erişim noktası da numara toplayabilir.
HTTPS halka açık Wi-Fi'yi güvenli yapar mı?
Yaptığınız işin içeriği açısından büyük ölçüde evet. ABD Federal Ticaret Komisyonu (FTC) da şifrelemenin bu kadar yaygınlaşması nedeniyle halka açık Wi-Fi üzerinden bağlanmanın genellikle güvenli olduğunu yazıyor. HTTPS, tarayıcınızla site arasındaki her şeyi şifreler: sayfaları, formları, şifreleri ve çerezleri.
Kilit simgesi, bağlantının o site adı için geçerli sertifikası olan bir sunucuya kadar şifreli olduğunu gösterir; sitenin dürüst olduğunu göstermez. Aynı FTC sayfası, bir dolandırıcının sitesinde verilerinizin dolandırıcıya kadar şifreli gittiğini hatırlatıyor. Aradaki boşluğu üç alışkanlık büyük ölçüde kapatır:
- Yalnız kilide değil, adres çubuğundaki ada bakın.
banka.example.giris-kontrol.netsizin bankanız değildir. - Halka açık Wi-Fi'de sertifika uyarısını asla geçmeyin. Büyük sitelerin çoğu HSTS kullanır; bu kural tarayıcıya o siteye yalnız HTTPS ile bağlanmasını söyler. Böyle sitelerde tarayıcı uyarıyı geçme seçeneği bile sunmaz.
- Tarayıcıda HTTPS'i zorunlu hâle getirin. Android'deki Chrome'da Diğer > Ayarlar > Gizlilik ve güvenlik'e dokunun ve "Güvenlik" bölümünde Her zaman güvenli bağlantılar kullan ayarını açın. Chrome bundan sonra adresleri HTTPS'e yükseltir ve HTTPS desteklemeyen bir siteyi açmadan önce sizi uyarır.
Halka açık Wi-Fi'de banka uygulaması kullanmak güvenli mi?
Bankanıza giden bağlantı, herhangi bir HTTPS site gibi şifrelidir. Otel bankanıza bağlandığınızı görür, orada ne yaptığınızı görmez. Pratikteki riskler başka yerdedir:
- Sahte banka giriş sayfaları. Bankanıza benzeyen bir sayfa ya da SMS, Wi-Fi'nin kendisinden daha büyük bir tehdittir. Linke dokunmak yerine bankanın uygulamasını doğrudan açın.
- Bankanın kendi dolandırıcılık kontrolleri. Otelin internet adresi bankanız için yenidir ve başka bir şehirde, hatta başka bir ülkede görünebilir. Banka ek doğrulama isteyebilir ya da girişi engelleyebilir. Nedenini Banka Neden Farklı Konumdan Giriş Uyarısı Verir? yazımızda anlattık.
- Zayıf hesap koruması. İki faktörlü kimlik doğrulamayı (şifreye ek olarak telefonunuza gelen kod) açın; böylece çalınan bir şifre tek başına yetmez.
Bankacılık işlemleri ve ödemeler için mümkünse mobil veriyi ya da kendi hotspot'unuzu (telefonunuzun mobil verisini Wi-Fi olarak paylaşması) kullanın. HTTPS otel Wi-Fi'sinde de işini yapar; ama kendi bağlantınız sahte erişim noktası ve sahte giriş sayfası risklerini tek adımda ortadan kaldırır.
Halka açık Wi-Fi için hangi telefon ve bilgisayar ayarları işe yarar?
Aşağıdaki menü adları Apple, Google ve Microsoft'un Türkçe yardım sayfalarından alındı. Bazı Android üreticileri bu ayarları başka yere koyar; Ayarlar uygulamasının üstündeki arama kutusu onları bulur.
iPhone
- Özel adresi açık tutun. Ayarlar > Wi-Fi'ye gidin, ağ adının yanındaki Daha Fazla Bilgi düğmesine, ardından Özel Wi-Fi Adresi'ne dokunun. Apple'ın yardım sayfasına göre iPhone, zayıf güvenlikli ya da hiç güvenliği olmayan ağlarda varsayılan olarak Dönüşümlü Kullanılan ayarını kullanır ve adresi iki haftada bir değiştirir; WPA2 ya da daha güçlü güvenlikli ağlarda ise Sabit ayarını kullanır. Bir ağ bu özellikle çalışmayı reddetmedikçe açık bırakın.
- Kendiliğinden bağlanmayı durdurun. Ayarlar > Wi-Fi'de bilinen ağları görmek için Düzenle'ye dokunun, bir ağın yanındaki Daha Fazla Bilgi düğmesine basın ve Otomatik Katıl'ı kapatın. Ağı tamamen silmek için Bu Ağı Unut'a, ardından Unut'a dokunun (Apple'ın adımları).
- AirDrop'u yabancılara kapatın. Yakındaki Apple cihazlarından dosya almanızı sağlayan bu özellik için Ayarlar > Genel > AirDrop'ta Alma Kapalı ya da Yalnızca Kişiler seçeneğine dokunun.
Android
- Rastgele adresi kontrol edin. Android 10 ve sonraki sürümler varsayılan olarak rastgele bir MAC adresi kullanır. Bunu Ayarlar > Ağ ve internet > İnternet bölümünde görebilirsiniz: ağınızın yanındaki ayarlar simgesine dokunun ve Rastgele MAC adresi satırına inin.
- Artık kullanmadığınız ağları unutun. Ayarlar > Ağ ve internet > İnternet'te kayıtlı bir ağa dokunup basılı tutun ve Unut'a dokunun (Google'ın adımları).
- Quick Share'i sınırlayın. Yakındaki cihazlarla dosya paylaşmanızı sağlayan bu özellik için Ayarlar'da "Quick Share" diye arayın, Kimler sizinle paylaşabilir? seçeneğine dokunun ve Cihazlarınız ya da Kişiler'i seçin.
Windows dizüstü bilgisayar
- Genel ağ profilini kullanın. Windows 11 yeni bir ağı varsayılan olarak genel ağ sayar; bu, bilgisayarınızı ağdaki diğer cihazlardan gizler ve dosya ve yazıcı paylaşımını kapatır. Kontrol etmek için Ayarlar > Ağ ve internet > Wi-Fi'ye gidin, ağı seçin ve Ağ profili türü altında Genel ağ (Önerilen) seçeneğini işaretleyin (Microsoft'un adımları).
Hangi cihaz olursa olsun işletim sistemini ve tarayıcıyı güncel tutun. Güncellemeler, aynı ağdaki birinin kötüye kullanabileceği güvenlik açıklarını kapatır.
VPN halka açık Wi-Fi'yi güvenli yapar mı?
VPN (sanal özel ağ), cihazınızla VPN sunucusu arasındaki bütün trafiği şifreler; adres sorguları ve yukarıdaki tablodaki site adları da buna dahildir. Otel bundan sonra yalnız cihazınızın tek bir sunucuya bağlandığını, ne zaman bağlandığını ve ne kadar veri aktardığını görür. VPN'in nasıl çalıştığını VPN rehberimizde anlatıyoruz.
Sınırları da vardır. VPN içeriği gizler, VPN kullandığınız gerçeğini gizlemez. Dolandırıcı bir siteye şifre yazmanızı engellemez. Görünürlüğü ortadan kaldırmaz, taşır: otelin göreceği adları artık VPN sağlayıcısı görür, bu yüzden güvendiğiniz bir sağlayıcı olmalıdır. VPN genellikle ancak otelin giriş sayfasını tamamladıktan sonra bağlanabilir, çünkü o ana kadar ağ her şeyi engeller. Bazı siteler de VPN adreslerine ek kontrollerle karşılık verir; bunu VPN veya Proxy Algılandı Hatası Nedir? yazımızda ele aldık.
Proxy halka açık Wi-Fi'de neyi değiştirir?
Proxy, sayfaları sizin yerinize getiren bir sunucudur; siteler sizin adresiniz yerine onun adresini görür (Proxy Sunucu Nedir ve Nasıl Çalışır?). Otel ağında bunun neyi değiştirdiğini net bilmek gerekir:
- HTTP ya da SOCKS5 proxy tek başına hiçbir şeyi şifrelemez. Cihazınızdan proxy'ye giden bağlantı, otel ağından olduğu gibi geçer.
- HTTPS siteler uçtan uca şifreli kalır. Proxy üzerinden de tarayıcınız siteyle aynı şifreli bağlantıyı kurar; proxy okuyamadığı baytları yalnızca aktarır. Proxy, HTTPS'in zaten sağladığı korumayı ne zayıflatır ne de artırır.
- Site adları yolda yine okunabilir. Tarayıcı bu şifreli tüneli açmak için proxy'ye hangi siteyi istediğini söyler; HTTP ve SOCKS5 proxy'lerde bu istek şifrelenmez. Adres sorgularının da proxy üzerinden gidip gitmediği uygulamaya bağlıdır; nasıl kontrol edeceğinizi WebRTC ve DNS sızıntısı rehberimizde gösteriyoruz.
- Proxy giriş bilgileriniz de okunabilir. SOCKS5'in kullanıcı adı ve şifre yöntemi şifreyi açık metin olarak gönderir; bu yöntemi tanımlayan RFC 1929, trafiğin yakalanabildiği ortamlarda kullanılmamasını önerir. Düz bir HTTP proxy'nin giriş bilgisi de şifrelenmez, yalnızca kodlanır.
- Otelin adresini IP whitelist'e (izinli IP listesi) eklemeyin. Proxy'nizi IP adresiyle yetkilendiriyorsanız şunu bilin: otel misafirleri genellikle aynı dış IP adresinden çıkar, yani hepsi yetki kazanmış olur.
Bazı kurulumlar proxy'ye giden bağlantıyı da şifreler (proxy'nin kendisine TLS ile bağlanılır); buna güvenmeden önce sizinkinin nasıl çalıştığını kontrol edin. Proxy'nin asıl işi başkadır: bir tarayıcının ya da uygulamanın hangi adresten, hangi ülke ve şehirden görüneceğini belirler. Örneğin bir Residential Proxy, seçtiğiniz şehirdeki bir ev internet bağlantısının adresini verir. Güvenmediğiniz bir ağda bütün cihazı korumak içinse doğru araç VPN'dir. Ayrıntılı karşılaştırmayı Proxy ve VPN Farkı: Hangisi Ne Zaman Kullanılır? yazımızda bulabilirsiniz.
Telefonunuzun hotspot'u halka açık Wi-Fi'den daha mı güvenli?
Yerel kısım için genellikle evet. Ağ sizindir, yalnız sizin bildiğiniz bir şifreyle korunur ve üzerinde yabancı yoktur. Trafiğiniz ardından mobil operatörünüzden geçer; operatör de kabaca herhangi bir internet sağlayıcısının gördüğünü görür.
iPhone'da Ayarlar > Kişisel Erişim Noktası'na gidin ve Diğerleri Katılabilsin'i açın. Android'de ekranın üstünden aşağı kaydırın ve Hotspot kutucuğuna dokunun. Önce veri kotanızı, yurt dışındaysanız dolaşım ücretlerini kontrol edin; Google'ın yardım sayfası bazı operatörlerin internet paylaşımını sınırladığını ya da bunun için ek ücret aldığını belirtir.
Halka açık Wi-Fi'de özel dikkat isteyen durumlar
- Seyahatte bankacılık. Yeni bir ülkedeki yeni bir ağ, bankanızın kontrollerine takılabilir; çözümleri Banka Uygulaması Yurt Dışında Çalışmıyorsa Ne Yapmalı? yazımızda sıraladık.
- Paylaşılan ağda gizli gezinme. Gizli pencere ağ sahibinin gördüğü hiçbir şeyi değiştirmez; bunu gizli sekme rehberimizde açıklıyoruz.
- Kendi hizmetlerinizi dışarıdan test etmek. Güvenlik ekipleri giriş sayfalarının ve API'lerinin başka ağlardan ve ülkelerden nasıl göründüğünü kontrol eder; veri güvenliği sayfamıza bakın.
- Sitelerin hangi adresi gördüğünü bilmek. Otel Wi-Fi'sinde siteler otelin adresini görür; adres katmanlarını IP Adresi Nasıl Değiştirilir? yazımızda anlattık.
Sık yapılan hatalar
- Adı tanıdık görünen ilk açık ağa bağlanmak.
- Wi-Fi giriş sayfasına e-posta ya da sosyal medya şifresi yazmak.
- Sertifika uyarısında "Devam et"e basmak.
- Yalnızca internete çıkmak için bir profil ya da sertifika yüklemek.
- Wi-Fi şifresinin ağı sahibine karşı da gizli kıldığını sanmak.
- Bir kez kullandığınız her kafe ve otel ağında otomatik katılmayı açık bırakmak.
- HTTP ya da SOCKS5 proxy'nin bağlantıyı şifrelediğine inanmak.
- Otelin dış IP adresini proxy'nin IP whitelist'ine eklemek.
Karar rehberi
| İhtiyaç | Öneri |
|---|---|
| Haber, harita, mesajlaşma, sosyal medya | Halka açık Wi-Fi yeterli; ağ adını personele doğrulatın |
| Bankacılık ve ödemeler | Mobil veri ya da kendi hotspot'unuz, iki faktörlü kimlik doğrulama açık |
| Site adlarını ağ sahibinden gizlemek | Güvendiğiniz bir sağlayıcının VPN'i |
| Bir tarayıcının ya da uygulamanın hangi ülkeden görüneceğini seçmek | Proxy; tek başına bir güvenlik aracı olmadığını bilerek |
| Doğrulayamadığınız açık bir ağ | Bağlanmayın; hotspot'unuzu kullanın |
| Kafede dizüstü bilgisayar | Genel ağ profili, güncellemeler yüklü |
| Bir daha kullanmayacağınız otel ağı | Ayrılırken unutun |
Sıkça sorulan sorular
VPN ile halka açık Wi-Fi güvenli mi?
Ağ sahibine karşı gizlilik açısından daha güvenli: otel yalnız VPN kullandığınızı, ne zaman ve ne kadar kullandığınızı görür. Otelin göreceği bilgileri ise artık VPN sağlayıcısı görür. VPN sizi sahte giriş sayfalarından ya da dolandırıcı sitelerden korumaz; bu yazıdaki diğer alışkanlıklar geçerliliğini korur.
iPhone'da halka açık Wi-Fi güvenli mi?
Güncel her telefonda olduğu kadar güvenli. iPhone açık ağlarda iki haftada bir değişen özel bir Wi-Fi adresi kullanır; uygulamalar ve siteler de trafiklerini şifreler. Artık kullanmadığınız açık ağlarda Otomatik Katıl'ı kapatın ve AirDrop'u Yalnızca Kişiler ya da Alma Kapalı olarak ayarlayın.
Otel Wi-Fi'si Google'da ne aradığımı görebilir mi?
HTTPS kullanan bir arama motorunda hayır. Otel arama motoruna bağlandığınızı görür, ama yazdığınız kelimeler adresin şifreli kısmında taşınır. HTTPS kullanmayan bir sitede ise aranan kelimeler dahil adresin tamamı okunabilir.
Aynı Wi-Fi'deki biri telefonuma girebilir mi?
Telefon güncel ve paylaşım özellikleri sınırlı olduğu sürece, yalnızca aynı ağda bulunmak buna pek imkân vermez. Geriye kalan riskler genellikle sizin atacağınız bir adımı gerektirir: bilgi yazdığınız sahte bir sayfa, kabul ettiğiniz bir dosya ya da yüklediğiniz bir profil. Dizüstü bilgisayarda genel ağ profili, bilgisayarı ağdaki diğer cihazlardan gizler.
Gizli sekme Wi-Fi sahibinden gezinmemi gizler mi?
Hayır. Gizli sekme ya da gizli pencere yalnız geçmişin ve çerezlerin cihazınıza kaydedilmesini önler. Ağ, normal pencerede gördüğü site adlarını ve adresleri aynen görür. Ayrıntıları gizli sekme rehberimizde bulabilirsiniz.
Otel Wi-Fi'sinde VPN veya proxy kullanmak yasal mı?
Çoğu ülkede VPN ya da proxy kullanmak tek başına yasaldır; ancak kurallar ülkeden ülkeye değişir ve otelin kullanım koşulları da geçerlidir. Ülkelere göre kuralları VPN ve Proxy Kullanmak Yasal mı? yazımızda topladık.
Özet
Halka açık Wi-Fi'de ağ sahibi hangi sitelere bağlandığınızı, ne zaman bağlandığınızı ve ne kadar veri kullandığınızı görür; Türkiye'de bu kayıt iki yıl saklanır. HTTPS sayfaları, şifreleri ve mesajları okunamaz hâlde tuttuğu için gündelik kullanım çoğu zaman güvenlidir. Asıl riskler sahte erişim noktaları, gereğinden fazlasını isteyen giriş sayfaları ve görmezden gelinen sertifika uyarılarıdır. Özel adresi açık tutun, otomatik katılmayı kapatın, bankacılık için mobil veriyi kullanın; site adlarını gizlemek istiyorsanız güvendiğiniz bir VPN'i tercih edin. Proxy ise başka bir iş görür: sitelerin sizi hangi adres ve konumdan göreceğini belirler. Proxy hizmetlerimizde bu adresi ülke ve şehir bazında seçebilirsiniz.