Yeni bir yatırım uygulaması indiriyorsunuz, e-postanızı onaylıyorsunuz ve ana ekranı görmeyi bekliyorsunuz. Uygulama ise önce kimliğinizin fotoğrafını, sonra bir selfie, ardından başınızı sağa ve sola çevirdiğiniz kısa bir video istiyor. Ekranda hesabınızın "doğrulama tamamlandığında" açılacağı yazıyor. Hesabınızda bir sorun yok: düzenlemeye tabi her finansal hizmetin para hareketine izin vermeden önce yapmak zorunda olduğu kimlik kontrolüyle, yani KYC ile karşılaştınız.
Bu yazıda KYC'nin ne anlama geldiğini, yasaların onu neden zorunlu tuttuğunu, belge fotoğrafından sürekli izlemeye kadar bir doğrulamanın adımlarını, KYC, CDD, EDD ve AML arasındaki farkı, uygulamaların neden selfie ve video istediğini, verilerinizin sonra ne olduğunu ve doğrulamanın en sık hangi nedenlerle başarısız olduğunu anlatıyoruz. Yazı, kontrolün iki tarafındaki okurlar için genel kuralları özetler; hukuki danışmanlık değildir ve kesin yükümlülükler ülkeye ve işletmenin türüne göre değişir.
KYC nedir?
KYC, düzenlemeye tabi bir işletmenin müşterisinin kim olduğunu, hesabın ne için kullanılacağını ve ilişkinin ne kadar riskli olduğunu bilmek için yaptığı kontrollerin bütünüdür. Kısaltma İngilizce know your customer ifadesinden gelir; Türkçede "müşterini tanı" diye karşılanır. Aracı kurumlar ve yatırım şirketleri bazen know your client der; ikisi aynı şeyi anlatır.
Mevzuatta aynı işe müşteri durum tespiti (customer due diligence, CDD) denir. "KYC" bankaların, uygulamaların ve iş ilanlarının kullandığı gündelik addır; kanunlar ve düzenleyiciler ise "CDD" ya da "müşterinin tanınması" yazar.
Her kontrolün arkasında iki amaç vardır. Birincisi kimliktir: müşteri gerçek bir kişidir ve belgedeki kişidir. İkincisi risktir: müşterinin hesapla ne yapmasının beklendiği bilinir, böylece olağan dışı hareketler sonradan fark edilebilir. Pasaportunuzu doğrulayıp hesabın ne için açıldığını hiç sormayan bir kontrol, KYC'nin yalnızca yarısını yapmıştır.
Bankalar ve uygulamalar neden KYC yapmak zorunda?
Bankalar ve uygulamalar KYC yapar, çünkü kara parayla mücadele mevzuatı bunu zorunlu tutar ve kimseyle ilişkilendirilemeyen bir hesap, suç gelirini saklamak için en kolay yerdir. Küresel çerçeveyi hükümetler arası bir kuruluş olan Mali Eylem Görev Gücü (Financial Action Task Force, FATF) belirler; FATF'nin 40 Tavsiyesi ülkelerin çoğunda ulusal mevzuata aktarılmıştır.
FATF'nin 10. Tavsiyesi anonim hesapları ve açıkça hayalî isimlerle açılan hesapları yasaklar. Müşteri durum tespitini şu durumlarda zorunlu tutar: iş ilişkisi kurulurken, 15.000 ABD doları ya da avroyu aşan arızi işlemlerde ve belirli elektronik transferlerde, kara para aklama ya da terörün finansmanından şüphelenildiğinde ve kurum elindeki kimlik bilgilerinin doğruluğundan şüphe ettiğinde. Kontroller tamamlanamıyorsa hesap açılmamalıdır.
Her bölge bu ilkeyi kendi mevzuatına yazar. Avrupa Birliği'nde bugün geçerli kurallar, değişiklikleriyle birlikte 2015/849 sayılı Direktif'ten ve ona dayanan ulusal yasalardan gelir; yeni Kara Para Aklamayla Mücadele Tüzüğü (AB) 2024/1624 ise 2015 direktifinin yürürlükten kalktığı 10 Temmuz 2027'den itibaren bütün üye devletlerde doğrudan uygulanacak.
ABD'de FinCEN'in Müşteri Durum Tespiti Kuralı (Customer Due Diligence Rule), bankalardan, aracı kurumlardan ve benzer kuruluşlardan müşterilerini tanımlayıp doğrulamalarını, şirket müşterilerinin gerçek faydalanıcılarını belirlemelerini, her ilişkinin amacını anlamalarını ve ilişkiyi sürekli izlemelerini ister.
Türkiye'de temel kural 5549 sayılı Suç Gelirlerinin Aklanmasının Önlenmesi Hakkında Kanun'dur. Kanunun 3. maddesine göre yükümlüler, müşterinin tanınmasına ilişkin esaslar kapsamında, işlem yapılmadan önce işlemi yapanların kimliğini tespit etmek zorundadır. Sık duyulan "müşterini tanı ilkesi" budur; şüpheli işlemler ise Mali Suçları Araştırma Kurulu Başkanlığına (MASAK) bildirilir.
KYC doğrulaması nasıl yapılır?
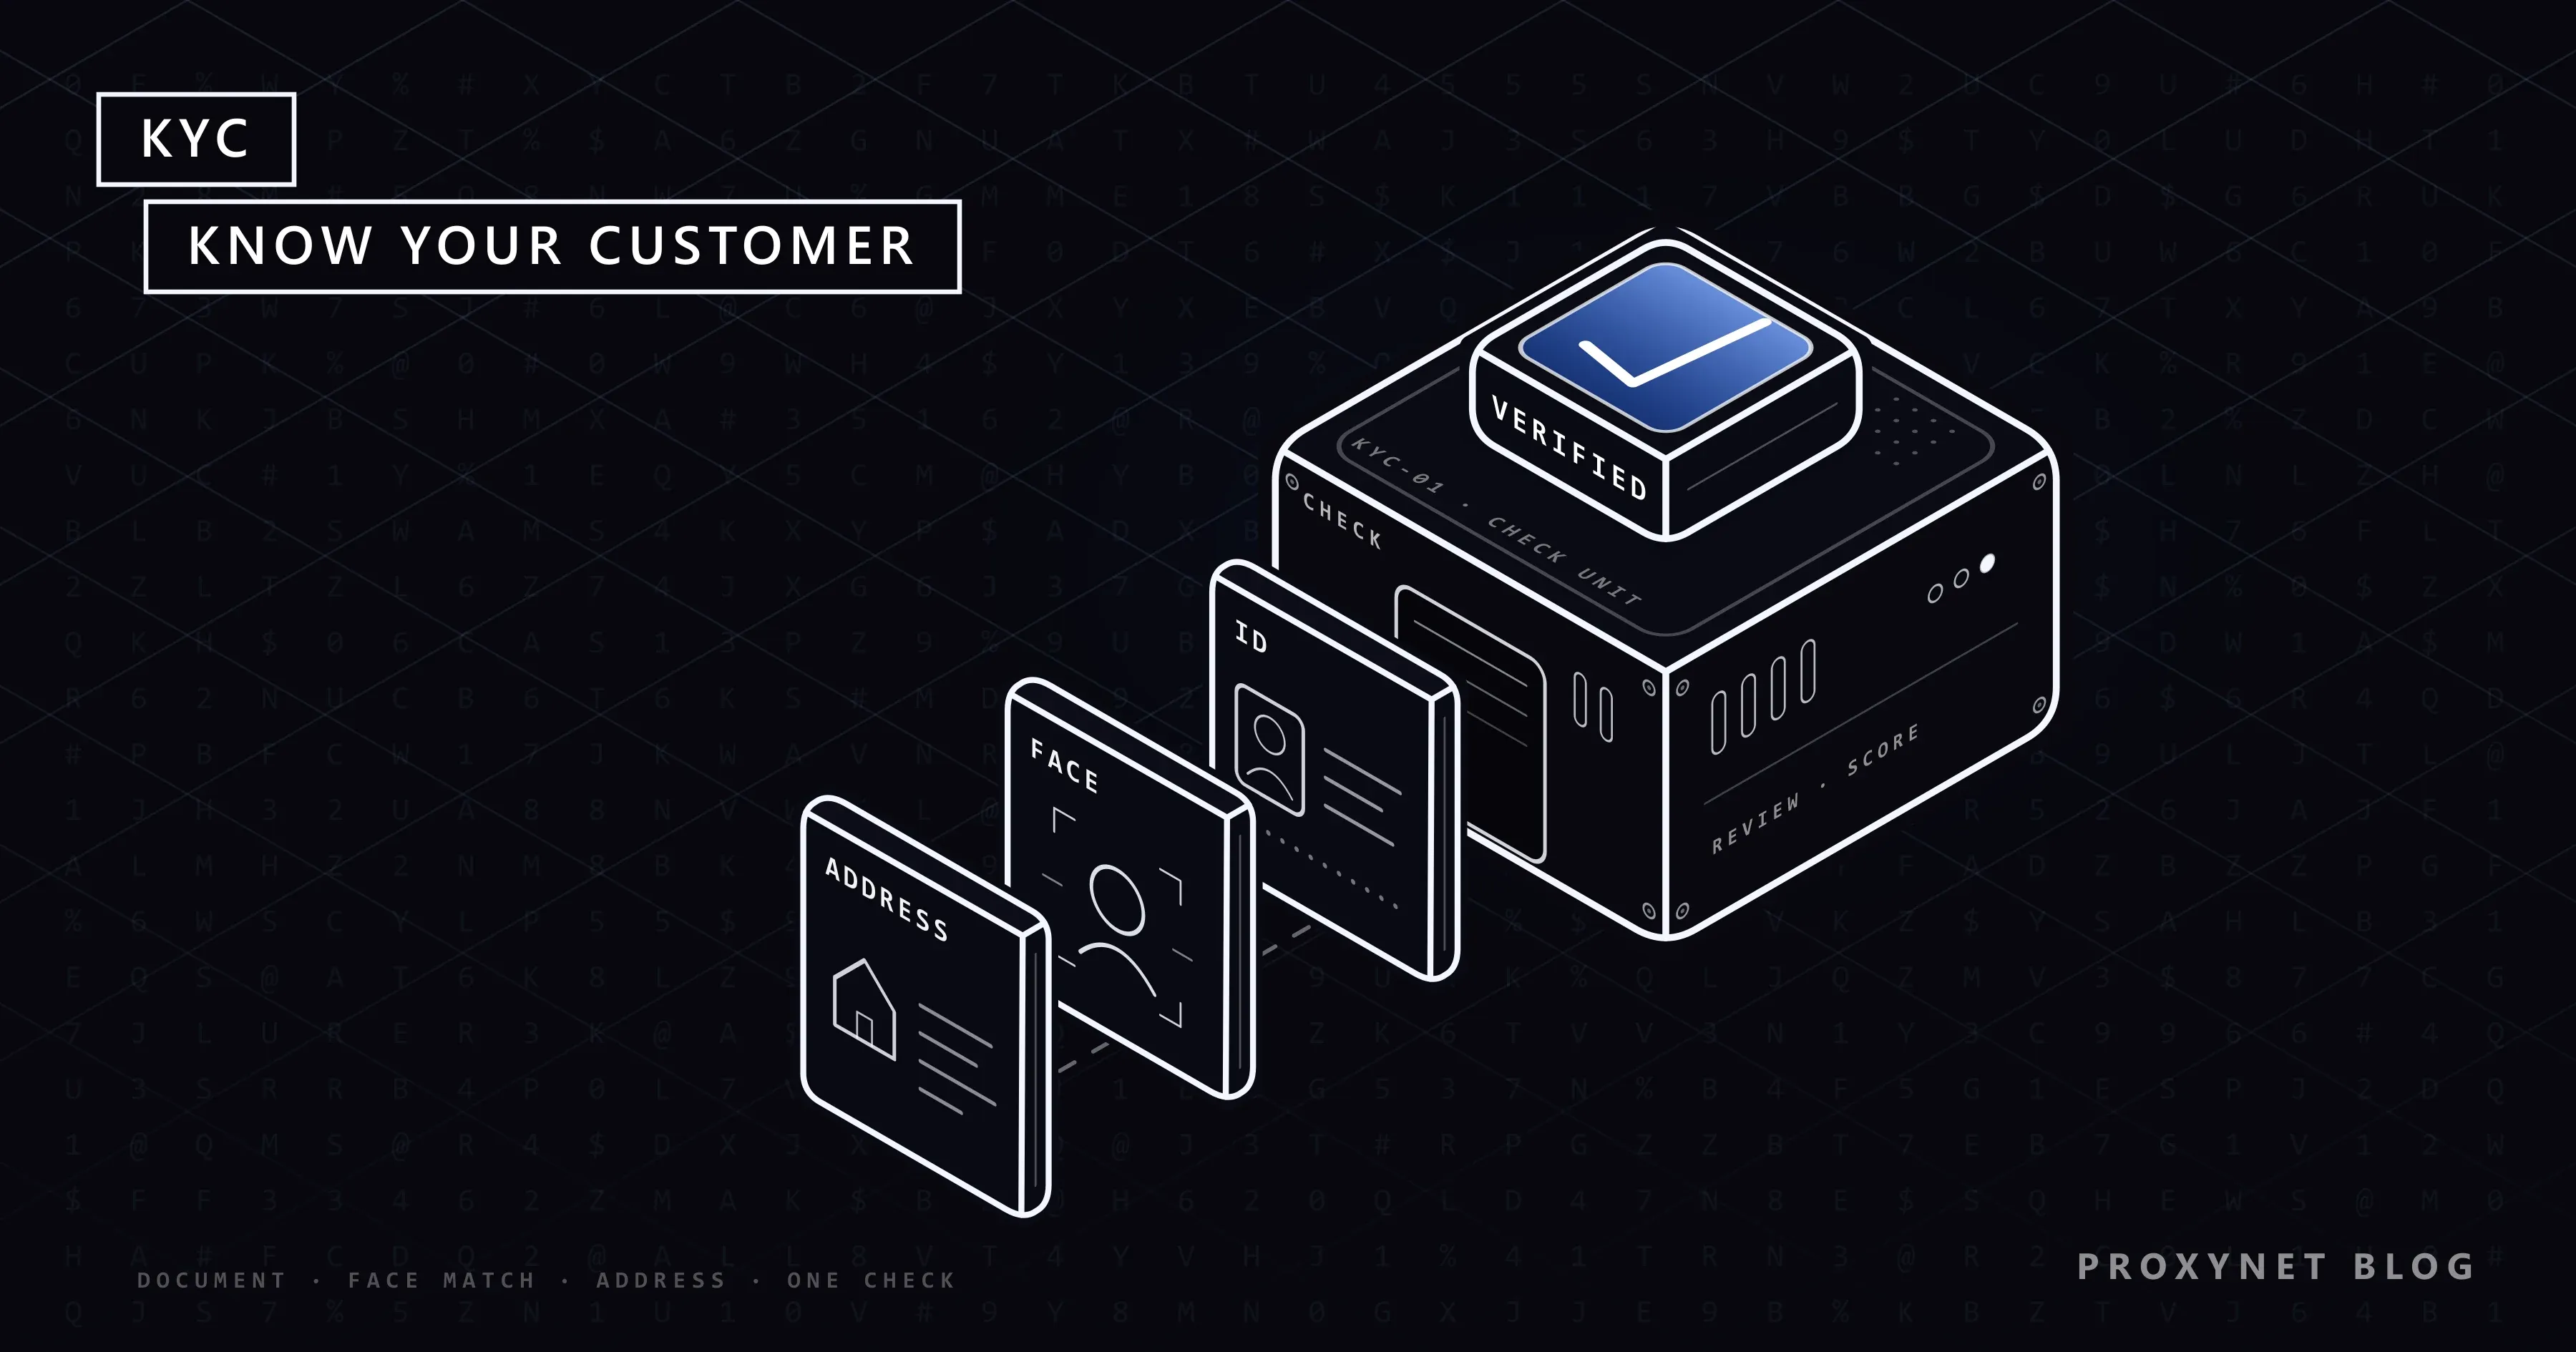
KYC doğrulaması belli bir sırayla ilerler: kimlik bilgileri toplanır, belge kontrol edilir, kişi belgeyle eşleştirilir, isim taranır, risk puanlanır ve izleme sürer. Uygulamaların çoğu bu adımları üç ekranın arkasına saklar:
- Kimlik bilgileri. Adınızı ve soyadınızı, doğum tarihinizi, uyruğunuzu ve ev adresinizi girersiniz.
- Belge kontrolü. Resmî kimlik belgenizin fotoğrafını çekersiniz. Yazılım belgenin makinece okunabilen alanını (MRZ) okur, güvenlik öğelerini ve geçerlilik tarihini kontrol eder, basılı bilgileri yazdıklarınızla karşılaştırır. Bazı uygulamalar ayrıca belgedeki çipi NFC ile okur.
- Biyometrik eşleştirme ve canlılık. Bir selfie ya da kısa bir video çekersiniz. Sistem yüzünüzü belgedeki fotoğrafla karşılaştırır ve kameranın karşısında basılı bir fotoğraf, ekran ya da maske değil, canlı bir kişi olduğunu kontrol eder.
- Tarama. Adınız yaptırım listelerinde, siyasi nüfuz sahibi kişi (önemli bir kamu görevindeki kişiler ve yakın aileleri) listelerinde ve bazı kurumlarda olumsuz haberlerde aranır.
- Risk puanı. Buraya kadarki cevaplarınız; istediğiniz ürün, beklenen tutarlar, ülkeniz ve kaydolma biçiminizle birlikte değerlendirilir ve size bir risk seviyesi verilir: düşük, standart ya da yüksek.
- Karar. Hesap açılır, incelenmek üzere bir analiste gönderilir ya da reddedilir; ret bazen ayrıntılı bir gerekçe olmadan gelir.
- Sürekli izleme. Hesap açık kaldığı sürece işlemler kurumun sizin hakkınızda bildikleriyle karşılaştırılır; bilgileriniz eskidiğinde ya da bir şey değiştiğinde güncellenir.
KYC, CDD, EDD ve AML arasındaki fark nedir?
AML amaçtır, CDD bu amaca hizmet eden yasal yükümlülüktür, KYC bu yükümlülüğün gündelik adıdır, EDD ise yüksek riskli müşteriler için yükümlülüğün daha sıkı biçimidir. Bu kısaltmalar iş ilanlarında ve uygulama ekranlarında sık karıştırıldığı için tablo onları ayırıyor.
| Terim | Anlamı | Ne zaman uygulanır |
|---|---|---|
| AML / CFT | Kara para aklama ve terörün finansmanıyla mücadele kuralları | Programın bütünü |
| KYC / CDD | Tanımla, doğrula, amacı anla, izle | Her müşteride |
| SDD | Basitleştirilmiş tedbirler, daha hafif kontrol | Mevzuatın izin verdiği düşük riskli durumlar |
| EDD | Sıkılaştırılmış tedbirler, daha derin kontrol | Yüksek riskli müşteri ve ülkeler, siyasi nüfuz sahipleri |
| KYB | Kurumsal müşteriler için KYC | Hesap açan şirketler |
Basitleştirilmiş ve sıkılaştırılmış tedbirler risk temelli yaklaşımdan gelir: FATF her müşterinin bütün müşteri durum tespiti adımlarından geçmesini bekler ama derinliğin riske göre ayarlanmasına izin verir. Küçük bir birikim hesabı açan maaşlı bir müşteri tek bir belgeyle doğrulanabilir. Yabancı bir üst düzey kamu görevlisi ya da karmaşık ortaklık yapısına sahip bir şirket ise sıkılaştırılmış tedbirlerle karşılaşır: üst yönetim onayı, servetin kaynağı ve fonların kaynağı.
KYB (know your business, işletmeni tanı) aynı fikri şirketlere uygular: kurum şirketi resmî sicilinden doğrular ve şirketin sahibi olan ya da onu kontrol eden kişileri, yani gerçek faydalanıcıları belirler.
KYC için hangi belgeler gerekir?
KYC doğrulamalarının çoğu için tek bir fotoğraflı resmî kimlik belgesi, bazı durumlarda da bir adres belgesi gerekir. Kabul edilen kimlik belgeleri genellikle süresi dolmamış pasaport, kimlik kartı ya da sürücü belgesidir. Adres belgesi, adınızı ve ev adresinizi gösteren yakın tarihli bir fatura, banka hesap özeti ya da resmî bir yazıdır; birçok kurum bu belgeyi yalnız son birkaç ay içinde düzenlenmişse kabul eder.
Elektronik kimlik bu evrak işinin bir kısmının yerini alıyor. AB tüzüğü, kurumların müşteriyi fotoğrafı çekilmiş bir belge yerine eIDAS kurallarına "önemli" (substantial) ya da "yüksek" (high) güvence seviyesinde uyan bir elektronik kimlikle doğrulamasına izin verir; böyle bir e-kimlikle selfie adımına gerek kalmayabilir.
Şirketlerden daha fazlası istenir: ticaret sicili kaydı, yöneticilerin listesi ve şirketi kontrol eden kişilere kadar inen bir ortaklık şeması.
KYC neden selfie ve video ister?
Selfie, telefonu tutan kişinin belgedeki kişi olduğunu; video ise bu kişinin şu anda orada olduğunu kanıtlar. Çalınmış bir kimlik fotoğrafını bulmak kolaydır; ona uyan canlı bir yüz bulmak ise değildir.
Karşılaştırma biyometriktir: yazılım selfie'deki yüzü belgedeki fotoğrafla karşılaştırır. Canlılık kontrolü, ABD standardı NIST SP 800-63A-4 belgesinin sunum saldırısı tespiti (presentation attack detection) dediği adımdır; karşıdakinin basılı bir fotoğraf, tekrar oynatılan bir video ya da maske değil, gerçek bir kişi olduğuna bakar. Uygulamaların göz kırpmanızı, başınızı çevirmenizi ya da ekrandaki bir noktayı izlemenizi istemesinin nedeni budur.
NIST bunu uzaktan yapmanın iki yolunu tarif eder. Gözetimsiz doğrulamada (unattended) kontrolün tamamı otomatiktir. Gözetimli doğrulamada (attended) eğitimli bir görevli oturumu güvenli bir görüntülü görüşmeyle yürütür; bankaların "görüntülü kimlik doğrulama" ya da "video KYC" dediği budur. Deepfake ve kameraya dışarıdan verilen sahte görüntüler uzaktan müşteri ediniminde gerçek bir saldırı yoludur; canlı hareket istemek onları kullanmayı zorlaştırır.
Türkiye'de bankalar için kurallar, BDDK'nın 1 Nisan 2021 tarihli Resmî Gazete'de yayımlanan ve 1 Mayıs 2021'de yürürlüğe giren Bankalarca Kullanılacak Uzaktan Kimlik Tespiti Yöntemlerine ve Elektronik Ortamda Sözleşme İlişkisinin Kurulmasına İlişkin Yönetmelik'te yer alır. Yönetmelik görüntülü görüşme aşamasında canlılığı tespit eden yöntemlerin kullanılmasını, yüzün kimlik kartının çipindeki fotoğrafla (çip NFC ile okunamıyorsa kart üzerindeki fotoğrafla) biyometrik olarak karşılaştırılmasını ve bankanın sahte yüz teknolojilerine karşı ek önlem almasını ister.
KYC verileriniz ne kadar saklanır?
KYC verileriniz yasal saklama süresi boyunca, yani hesabınızı kapattıktan sonra da yıllarca saklanır. FATF, müşteri durum tespitinde elde edilen kayıtların ilişki sona erdikten sonra en az beş yıl saklanmasını bekler; AB tüzüğü de aynı beş yıllık süreyi koyar ve sürenin sonunda, bir makam belirli bir dosya için daha uzun saklamayı istemedikçe kişisel verilerin silinmesini öngörür. Bazı ülkeler kendi mevzuatında daha uzun süreler belirler.
AB'nin Genel Veri Koruma Tüzüğü'ne (GDPR) göre bu işlemenin hukuki dayanağı kurumun yasal yükümlülüğüdür; bu yüzden saklama süresi dolmadan silinmesini isteyemezsiniz. Bir kişiyi tanımlamak için kullanılan biyometrik veri GDPR'da özel nitelikli veridir ve belirli bir hukuki dayanakla, daha sıkı korumayla işlenir. Aydınlatma metni, dışarıdan çalışılan doğrulama şirketi dahil verileri kimin işlediğini ve ne kadar sakladığını söylemelidir.
Türkiye'de 5549 sayılı Kanun'un 8. maddesi, kimlik tespitine ilişkin belgelerin son işlem tarihinden itibaren sekiz yıl saklanmasını ister. 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) da veri sorumlusunun hukuki yükümlülüğünü yerine getirmesi için zorunlu olan işlemeye açık rıza olmadan izin verir; biyometrik veriler ise kanunun 6. maddesine göre özel nitelikli kişisel veridir. BDDK yönetmeliği de uzaktan kimlik tespitinde özel nitelikli veriler arasından yalnız biyometrik verinin kullanılabileceğini ve kişinin buna açık rızasının elektronik ortamda kayda alınacağını söyler.
Bu veriler dolandırıcılar için de değerlidir; sahte "KYC güncelleme" mesajlarının yaygın bir dolandırıcılık yöntemi olmasının nedeni budur. Gerçek bir kurum doğrulamayı kendi uygulamasında ya da web sitesinde ister, SMS'teki bir bağlantıyla asla istemez.
KYC doğrulaması neden başarısız olur?
Başarısız doğrulamaların çoğu fotoğraftan ya da yazdıklarınızla belgenin veya hesap geçmişinizin söyledikleri arasındaki uyumsuzluktan kaynaklanır. Sık görülen nedenler:
- Bulanıklık, parlama ya da kırpılma. Fotoğrafın üstündeki bir yansıma ya da kesilmiş bir MRZ alanı, yazılımın belgeyi okumasını veya kontrol etmesini engeller.
- Süresi dolmuş ya da desteklenmeyen belge. Süresi dolmuş kimlik geçerlilik kontrolünden geçemez; bazı kurumlar belirli belge türlerini ya da ülkeleri kabul etmez.
- Ad ya da tarih uyuşmazlığı. Yazılmayan bir ikinci ad, başka bir alfabeden farklı aktarılmış bir yazım ya da yer değiştirmiş gün ve ay, yazdıklarınızı belgeyle çelişkiye düşürür.
- Selfie sorunları. Zayıf ışık, şapka ya da gözlük veya kadrajdaki ikinci bir yüz, biyometrik eşleştirmenin ya da canlılık kontrolünün başarısız olmasına yol açar. BDDK yönetmeliği de zayıf ışık ve düşük görüntü kalitesinde görüntülü görüşmenin sonlandırılmasını öngörür.
- Eski adres belgesi. Kurumun kabul ettiği süreden eski ya da başka birinin adına düzenlenmiş bir fatura.
- Beyan edilen ülkeyle çelişen konum. Bir ülkede yaşadığınızı söylerken kayıt ve bütün girişler başka bir ülkeden geliyorsa risk puanı yükselir ve dosya elle incelemeye düşer.
Son madde bir şeyi gizlemekle değil, tutarlılıkla ilgilidir. Kurumların lisansları belirli ülkeleri kapsar; bu yüzden beyan ettiğiniz ülkenin, gösterdiğiniz belgenin ve bağlandığınız yerin birbiriyle uyuşması beklenir. Seyahatteyseniz destek ekibine bildirin ya da doğrulamayı evde tamamlayın; başkasının belgesini asla kullanmayın ve kendinizi bulunmadığınız bir yerdeymiş gibi göstermeyin.
KYC ile nerelerde karşılaşırsınız?
Bankalar hesap açarken, kredi verirken ya da kart çıkarırken KYC yapar ve bilgileriniz güncellenmesi gerektiğinde yeniden sorar. Dijital bankalar, ödeme ve para transferi uygulamaları, aracı kurumlar ve yatırım platformları aynı kontrolü uygulamanın içinde yürütür.
Kripto borsaları para yatırma, çekme ya da alım satımdan önce doğrulama ister ve bunu çoğu zaman kademeli yapar: doğrulanmamış hesap yalnızca platformu gezebilir, doğrulanmış hesap para hareket ettirebilir. Satıcılara, sürücülere ya da içerik üreticilerine ödeme yapan pazar yerleri ve platformlar onları ilk ödemeden önce, genellikle çalıştıkları ödeme kuruluşu üzerinden doğrular. Şirketlerin içinde ise KYC analistleri, yazılımın bir insana gönderdiği dosyaları inceler.
KYC'den sonra giriş konumu neden önemlidir?
Doğrulandıktan sonra kurum kimliğinizin hangi ülkeye ait olduğunu bilir ve risk motoru sonraki her girişi bu kayıtla karşılaştırır. Yeni bir ülkeden, bir barındırma (hosting) ağından ya da birkaç dakikada bir değişen bir adresten gelen giriş yeni bir selfie, para çekme işlemlerinde bekletme ya da elle inceleme başlatabilir.
Bu kurallar hesabı korur. Credential stuffing saldırısında suçlular sızdırılmış kullanıcı adı ve şifre çiftlerini aynı anda birçok sitede dener ve girişler gerçek sahibinin bulunduğu yerden çok uzaktaki adreslerden gelir. Ani bir konum sıçraması, doğrulanmış bir hesabı başkasının kullandığının en güçlü işaretlerinden biridir.
Kendi doğrulanmış hesaplarını yöneten şirketler, örneğin bir ödeme platformu hesabını birkaç ofisten kullanan bir finans ekibi, bu yüzden girişleri hesabın doğrulandığı ülkedeki tek ve sabit bir adreste tutar; kurumların bu girişleri nasıl puanladığını ödeme platformlarında IP tutarlılığı yazısında anlattık.
Sabit bir ISP Proxy, böyle bir ekibe oturumdan oturuma değişmeyen, yalnız ona ayrılmış bir adres verir; varsayılan olarak hedef site kısıtlamasıyla gelir, "Tüm web sitelerine erişim" ise ücretli bir eklentidir. Bu, KYC'den zaten geçmiş bir hesap için bir tutarlılık aracıdır: kimin doğrulandığını ya da kurumun hesabın hangi ülkelerde kullanılmasına izin verdiğini asla değiştirmez.
Sık yapılan hatalar
- KYC'yi bir kayıt formu sanmak. Müşteri durum tespiti hesabın ömrü boyunca sürer.
- Her müşteriye aynı derinliği uygulamak. Risk puanı olmadan düşük riskli müşteriler gereksiz zahmet çeker, yüksek riskliler ise yeterince incelenmez.
- Verileri sonsuza kadar saklamak. Kayıtlar yasal süre boyunca saklanır, sonra silinir; eski kimlik taramaları yalnızca bir sızıntı riskidir.
- Kimlik belgesini e-postayla ya da mesajla göndermek. Belgeleri yalnız kurumun kendi uygulamasına ya da web sitesine yükleyin.
- Adı belgeden farklı yazmak. Kimlikteki yazımı, sırayı ve tarih biçimini aynen kullanın.
- Beyan ettiğiniz ülkeyle çelişen bir bağlantı kullanmak. Sıradan bir kontrolü elle incelemeye çevirir ve kurumun şartlarını ihlal edebilir.
Karar rehberi
| Durumunuz | Ne yapmalı |
|---|---|
| Doğrulama fotoğraf yüzünden tekrar tekrar düşüyor | Gün ışığı, flaş yok, belgenin tamamı kadrajda |
| Adınız iki belgede farklı yazılmış | Kimlikteki yazımı kullanın; hangi belgenin geçerli olduğunu destek ekibine sorun |
| Bağlantılı bir "hesabınızı doğrulayın" SMS'i aldınız | Bağlantıya dokunmayın; uygulamayı kendiniz açın |
| Düzenlemeye tabi bir işletmede müşteri kabulünü yürütüyorsunuz | Yükümlülükleri yerel kara parayla mücadele mevzuatına göre belirleyin; her müşteriye risk puanı verin |
| Şirketinizin birden fazla ortağı var | Sicil kaydını ve ortaklık şemasını hazırlayın |
| Ekibiniz doğrulanmış bir hesaba birçok yerden giriyor | Hesabın ülkesinde tek ve sabit bir adres |
Sıkça sorulan sorular
KYC'nin açılımı nedir?
KYC, İngilizce know your customer ifadesinin kısaltmasıdır ve Türkçede "müşterini tanı" diye karşılanır; bazı yatırım şirketleri know your client der. Düzenlemeye tabi bir işletmenin müşterileri için yapmak zorunda olduğu, mevzuatın müşteri durum tespiti dediği kimlik ve risk kontrollerini anlatır.
KYC ile AML arasındaki fark nedir?
AML (anti-money laundering), suç gelirlerinin aklanmasına karşı kuralların ve kontrollerin bütünüdür; KYC onun bir parçasıdır. Bir AML programı ayrıca işlem izlemeyi, şüpheli işlem bildirimlerini, personel eğitimini ve kayıt saklamayı da kapsar. KYC, programın geri kalanının dayandığı müşteri bilgisini sağlar.
KYC için kimliğimi göndermek güvenli mi?
Kimliğinizi gönderdiğiniz kurum ne kadar güvenliyse o kadar güvenlidir; bu yüzden önce kurumu kontrol edin. Belgeleri yalnız düzenlemeye tabi bir kurumun resmî uygulamasına ya da web sitesine yükleyin, aydınlatma metnini okuyun ve SMS ya da e-postayla bağlantı olarak gelen "KYC güncelleme" isteklerine asla cevap vermeyin. Gerçek bir doğrulama sizden şifrenizi ya da tek kullanımlık giriş kodunuzu istemez.
KYC doğrulaması ne kadar sürer?
Yazılımın kendi başına karar verip veremeyeceğine bağlıdır. Otomatik kontroller sonucu genellikle siz beklerken ya da kısa süre sonra verir; elle inceleme, sıkılaştırılmış tedbirler ya da şirket doğrulaması, özellikle kurum ek belge isterse günler sürebilir.
Kripto borsaları neden KYC ister?
Çünkü kripto borsaları da diğer finansal hizmetler gibi kara parayla mücadele kurallarına tabidir. FATF'nin 15. Tavsiyesi ülkelerden sanal varlık hizmet sağlayıcılarını düzenlemelerini ve lisanslamalarını ya da kayda almalarını ister; bu yüzden düzenlemeye tabi borsalar müşterilerini para yatırmadan, alım satım yapmadan ya da para çekmeden önce doğrular. Borsalar hesabı doğrulandığınız ülkeye de bağlar; bunun girişler için ne anlama geldiğini kripto borsası hesapları için sabit IP yazısında anlattık.
VPN ya da proxy KYC'yi etkiler mi?
Etkileyebilir; en güvenli yol, doğrulamayı gerçekten bulunduğunuz yerden yapmaktır. Sizi belgelerinizdeki ülkeden farklı bir ülkede gösteren bir bağlantı risk puanını yükseltir, dosyayı elle incelemeye gönderebilir ya da kurumun şartlarını ihlal edebilir. Doğrulamadan sonra kendi ülkenizdeki sabit bir adres girişleri tutarlı tutar; bu, bir kontrolden geçmenin ya da onu atlamanın yolu asla değildir.
Özet
KYC, kara parayla mücadele mevzuatının zorunlu tuttuğu müşteri durum tespitidir: müşteriyi tanımla, belgeyi doğrula, yüzü eşleştir, ismi tara, riski puanla ve hesap açık kaldığı sürece izle. Yükümlülük FATF'nin 10. Tavsiyesinden gelir, Türkiye'de 5549 sayılı Kanun'la ulusal mevzuata yazılmıştır ve AB'de 10 Temmuz 2027'den itibaren tek bir tüzükte toplanacaktır. Müşteri için başarılı bir doğrulama büyük ölçüde net bir fotoğrafa, uyuşan bilgilere ve beyan ettiğiniz ülkeyle çelişmeyen bir bağlantıya bağlıdır. Kendi hesapları ve herkese açık piyasa verisi için sabit, ülkesiyle uyumlu çıkış adreslerine ihtiyaç duyan finans ekipleri seçenekleri finans sayfamızda bulabilir.