شبکه Wi-Fi دفتر کار هر سایت خبری را که امتحان میکنید باز میکند، اما یک برنامه اشتراکگذاری فایل روی همان لپتاپ در چند ثانیه قطع میشود، با اینکه هر دو از پورت یکسانی استفاده میکنند. در خانه، تماس تصویری روان پیش میرود، ولی یک دانلود بزرگ هر شب کند میشود. در هر دو مورد، دستگاهی در شبکه به ترافیک نگاه کرده، نوع آن را تشخیص داده و با آن رفتار متفاوتی کرده است. این همان بازرسی عمیق بسته (deep packet inspection) است که معمولاً بهاختصار DPI نامیده میشود و هیچ ربطی به DPI ماوس یا چاپگر، یعنی تعداد نقطه در هر اینچ، ندارد.
این نوشته توضیح میدهد یک بسته از چه بخشهایی ساخته شده، DPI چه فرقی با فیلترهای سادهتر دارد و یک دستگاه بازرسی گامبهگام چگونه کار میکند. سپس به پرسشهایی میپردازد که بیش از همه جستوجو میشوند: DPI در HTTPS هنوز چه چیزهایی را میبیند، SNI و Encrypted Client Hello چیستند، شبکههای شرکتی چگونه ترافیک رمزگذاریشده را رمزگشایی میکنند، آیا DPI میتواند VPN را تشخیص دهد و قواعد اینترنت باز اتحادیه اروپا چه چیزی را مجاز میداند. این نوشته سازوکار را شرح میدهد؛ راهنمای پرهیز از بازرسی نیست.
بسته شبکه چیست؟
هر چیزی که در اینترنت میفرستید به تکههای کوچکی به نام بسته (packet) تقسیم میشود. یک صفحه وب، یک عکس یا یک تماس صوتی به صدها یا هزاران بسته تبدیل میشود؛ هرکدام جداگانه مسیرش را میپیماید و در مقصد دوباره کنار بقیه قرار میگیرد.
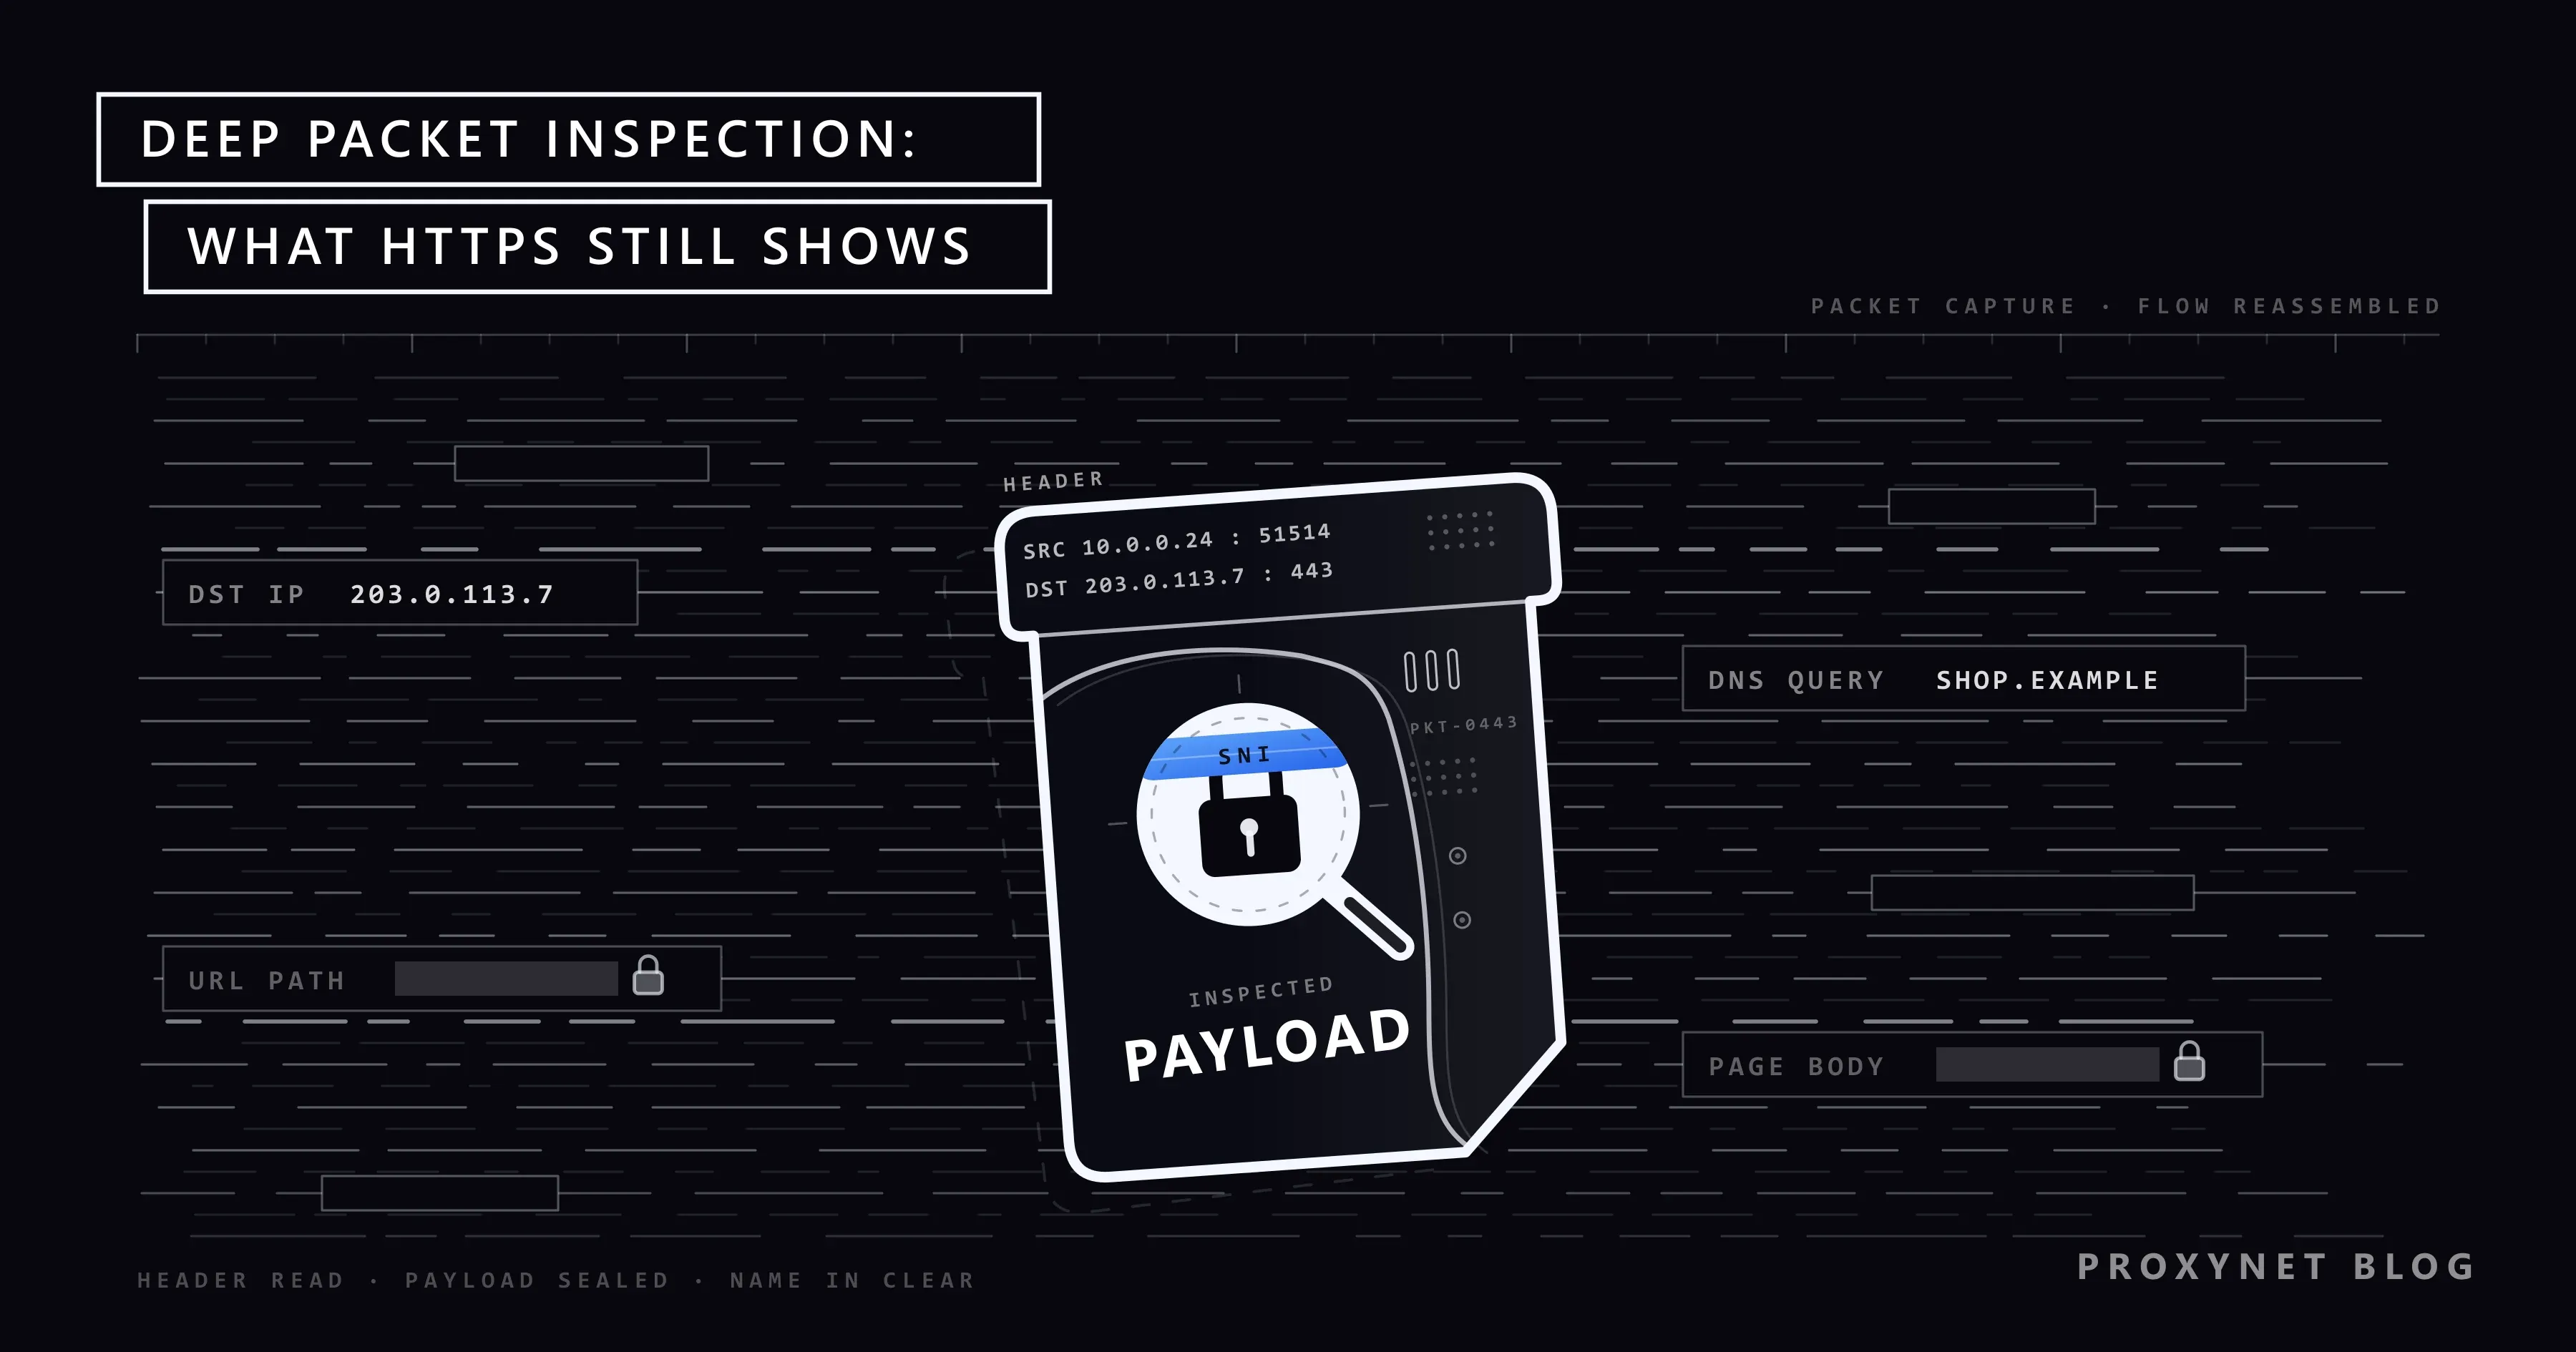
هر بسته دو بخش دارد. هدر (header، سرآیند) مانند پاکت نامه است: آدرس IP فرستنده و گیرنده، شماره پورتهایی که میگویند داده برای کدام برنامه است، و پروتکل را در خود دارد. پروتکل معمولاً TCP است که منتظر میماند طرف مقابل دریافت هر تکه را تأیید کند، یا UDP که بدون انتظار میفرستد. محموله (payload) نامه درون پاکت است: تکهای از خود صفحه، پیام یا فایل.
روترها برای رساندن یک بسته فقط به هدر نیاز دارند. پاکت را میخوانند، بسته را جلو میفرستند و هرگز بازش نمیکنند. بازرسی به این برمیگردد که یک دستگاه پیش از تصمیمگیری چه مقدار از هر بسته و چند بسته پشت سر هم را میخواند.
بازرسی عمیق بسته (DPI) چیست؟
بازرسی عمیق بسته یعنی خواندن محموله در کنار هدر، آن هم در سطح کل یک گفتوگو و نه تکتک بستهها. یک دستگاه DPI میتواند تشخیص دهد که اتصالی روی پورت 443 بهجای صفحه وب یک تماس تصویری را حمل میکند، که به یک ایمیل فایل اجرایی پیوست شده یا که یک درخواست الگوی یک حمله شناختهشده را دارد.
NIST، مؤسسه استانداردهای ایالات متحده، این ایده را در راهنمای فایروال خود، SP 800-41 Rev. 1، توصیف میکند: فایروالی که تحلیل پروتکل در لایه کاربرد را به کار خود میافزاید؛ قابلیتی که به گفته همین راهنما برخی فروشندگان آن را «بازرسی عمیق بسته» مینامند. لایه کاربرد جایی است که برنامهها با هم صحبت میکنند: وب، ایمیل، DNS و تماس تصویری. «عمیق» یعنی عمق در لایههای یک اتصال؛ اینکه این عمق تا کجای زندگی خصوصی شما میرسد به قواعد اپراتور و به رمزگذاری بستگی دارد.
بازرسی عمیق بسته چگونه کار میکند؟
دستگاه بازرسی برای هر اتصال همین گامها را طی میکند، آن هم در چند میلیثانیه.
- ترافیک را دریافت میکند. دستگاه یا درون مسیر (inline) قرار دارد، یعنی هر بسته از آن میگذرد و میتواند متوقف شود، یا روی یک نقطه شنود (tap) یا پورت آینه (mirror port) نصب است و فقط یک رونوشت میگیرد، پس تنها میتواند نگاه کند و گزارش دهد. فایروالها و سامانههای جلوگیری از نفوذ درون مسیرند؛ سامانههای پایش معمولاً با رونوشت کار میکنند.
- گفتوگو را بازسازی میکند. بستهها ممکن است نامرتب برسند و یک درخواست ممکن است میان چند بسته پخش شده باشد. دستگاه هر اتصال را دنبال میکند و تکهها را به ترتیب کنار هم میگذارد تا جریان را همانطور بخواند که برنامه گیرنده میخواند.
- پروتکل را شناسایی میکند. بهجای اعتماد به شماره پورت، به نخستین بایتهای گفتوگو نگاه میکند. یک اتصال TLS، یک ورود SSH و یک پرسوجوی DNS هرکدام به شکلی قابلتشخیص آغاز میشوند؛ مستندات Suricata، یک موتور تشخیص متنباز، تشخیص پروتکل مبتنی بر الگوی خود را مستقل از پورت میداند.
- قواعد را تطبیق میدهد. جریان بازسازیشده با امضاها (الگوهای بایتی بدافزارها یا حملههای شناختهشده)، فیلدهای پروتکل (نام سایت، نوع فایل، یک فرمان) و فهرستهای آدرس یا دستهبندی سایتها مقایسه میشود.
- به رفتار نگاه میکند. وقتی محتوا رمزگذاری شده است، دستگاه به شکل ترافیک تکیه میکند: اندازه بستهها، زمانبندی، جهت و مدت اتصال. تماس تصویری و دانلود فایل حتی وقتی هیچکدام خواندنی نیست، متفاوت به نظر میرسند.
- اقدام میکند. نتیجه برچسبی مانند «تماس تصویری» یا «دانلود بدافزار» است و یک سیاست تعیین میکند چه اتفاقی بیفتد: اجازه عبور، ثبت، کند کردن (شکلدهی ترافیک یا traffic shaping)، مسدود کردن، یا فرستادن مرورگر به یک صفحه هشدار.
تنظیم اولویت برنامهها در مودم خانگی و یک دستگاه بزرگ در شبکه ارائهدهنده اینترنت میتوانند بر همین اصل کار کنند. تفاوتشان در مقیاس، تعداد قواعد و کسی است که قواعد را مینویسد.
تفاوت فیلتر بسته، بازرسی وضعیت و DPI
فایروالها سه نسل روش بازرسی را پشت سر گذاشتهاند و برای ترافیک رمزگذاریشده، روش چهارمی روی آنها سوار شده است.
| روش | چه چیزی را میخواند | اتصال را به خاطر میسپارد؟ | نمونه قاعده | جای معمول |
|---|---|---|---|---|
| فیلتر بسته (بدون حالت) | فقط هدر: آدرسهای IP، پورتها، پروتکل | خیر، هر بسته جداگانه داوری میشود | مسدود کردن ترافیک ورودی به پورت 23 | فهرستهای دسترسی روتر، فایروالهای قدیمی |
| بازرسی وضعیت (stateful inspection) | هدرها بههمراه وضعیت هر اتصال | بله، در یک جدول وضعیت | پذیرفتن پاسخ فقط برای اتصالهایی که از داخل باز شدهاند | تقریباً همه فایروالهای امروزی |
| بازرسی عمیق بسته | هدرها، محموله و گفتوگوی بازسازیشده | بله، کل جریان | مسدود کردن پیوستهای اجرایی ایمیل؛ کند کردن اشتراکگذاری فایل در ساعتهای اوج | فایروالهای نسل جدید، IDS/IPS، ارائهدهندگان اینترنت |
| بازرسی TLS (DPI با رمزگشایی) | محتوای رمزگشاییشده اتصالهای HTTPS | بله، از راه دو اتصال جداگانه | پویش دانلودها برای یافتن بدافزار، بهجز سایتهای بانکی و سلامت | شبکههای شرکتی که گواهی ریشه خود را روی همه دستگاهها نصب کردهاند |
ردیف آخر همان است که بیشتر افراد را غافلگیر میکند. DPI معمولی با هر چیزی کار میکند که روی سیم دیده میشود؛ بازرسی TLS خود اتصال را تغییر میدهد، پس به چیزی نیاز دارد که روی دستگاه شما نصب شده باشد.
DPI در ترافیک HTTPS چه چیزهایی را میبیند؟
امروز بیشتر ترافیک وب HTTPS است که گفتوگو را در رمزگذاری TLS (Transport Layer Security) میپیچد. TLS با یک دستدادن (handshake) کوتاه آغاز میشود: مرورگر شما پیام آغازینی به نام ClientHello میفرستد، سرور پاسخ میدهد و دو طرف بر سر کلیدها توافق میکنند. RFC 8446، استاندارد TLS 1.3، همه پیامهای دستدادن پس از نخستین پاسخ سرور را رمزگذاری میکند. پیام آغازین مرورگر رمزگذاری نمیشود، چون هنگام فرستادن آن هنوز هیچ کلیدی وجود ندارد.
آنچه یک دستگاه DPI در یک اتصال HTTPS همچنان میبیند:
- آدرسهای IP و پورتهای دو طرف. آدرس سرور اغلب به یک شرکت میزبانی یا شبکه توزیع محتوا تعلق دارد که سایتهای بسیاری را ارائه میکند.
- نام سایت در ClientHello که SNI نام دارد و در بخش بعد توضیح داده شده است.
- پرسوجوهای DNS، اگر دستگاه شما از DNS کلاسیک استفاده کند که بدون رمزگذاری جابهجا میشود؛ نوشته DNS چیست؟ پرسوجوها و نسخههای رمزگذاریشده آنها را شرح میدهد.
- اندازه، زمانبندی و جهت بستهها، که برای جدا کردن جریان ویدیو از یک گفتوگوی متنی کافی است.
- اثر انگشت TLS: گزینههایی که مرورگر یا برنامه شما در ClientHello پیشنهاد میکند و از یک کلاینت به کلاینت دیگر فرق دارد. نوشته اثر انگشت TLS و JA3 چیست؟ نشان میدهد این مقدار چگونه محاسبه میشود.
- گواهی سرور، اما فقط در اتصالهای قدیمیتر TLS 1.2.
آنچه بدون رمزگشایی نمیبیند: ادامه آدرس پس از نام سایت (مقاله یا محصولی که باز کردهاید)، محتوای صفحه، جستوجوها و پیامهای شما، هر چیزی که در یک فرم تایپ میکنید، از جمله رمز عبور، و کوکیها. پس یک ناظر تقریباً میداند به کجا رفتهاید و چه حجمی داده رد و بدل کردهاید، نه اینکه چه خواندهاید یا چه نوشتهاید. در HTTP ساده، که برخی سایتهای قدیمی و دستگاههای خانگی هنوز از آن استفاده میکنند، همهچیز دیده میشود.
SNI چیست و چرا DPI میتواند آن را بخواند؟
بسیاری از وبسایتها یک آدرس IP مشترک دارند، چون یک سرور یا شبکه توزیع محتوا صدها سایت را میزبانی میکند. وقتی مرورگر شما وصل میشود، سرور باید پیش از ارائه گواهی درست بداند کدام سایت را میخواهید. مرورگر این را در ClientHello و در فیلدی به نام Server Name Indication (SNI، نشانگر نام سرور) اعلام میکند که در سال 2011 در RFC 6066 تعریف شد.
چون ClientHello پیش از وجود هر کلیدی فرستاده میشود، SNI بهصورت متن ساده جابهجا میشود. همین آن را به سودمندترین فیلد تکی برای DPI در وب تبدیل میکند: یک فیلتر میتواند بدون رمزگشایی هیچ چیز، نام سایت را تطبیق دهد. فیلترهای وب شرکتی، کنترل والدین و برخی سامانههای فیلتر ملی اینگونه کار میکنند. به همین دلیل یک شبکه میتواند یک سایت را مسدود کند و سایتهای دیگری که روی همان آدرس IP هستند در دسترس بمانند، و به همین دلیل قفل نوار آدرس نام سایتی را که باز کردهاید پنهان نمیکند.
آیا Encrypted Client Hello نام سایت را پنهان میکند؟
Encrypted Client Hello (ECH، ClientHello رمزگذاریشده) پاسخ IETF به این شکاف است. مرورگر پیام آغازین خود را دو بخش میکند. ClientHello بیرونی یک نام عمومی کلی را حمل میکند که به سرور جلویی ارائهدهنده میزبانی تعلق دارد؛ ClientHello درونی، که با کلید عمومی سرور رمزگذاری شده است، نام واقعی سایت و دیگر تنظیمات حساس را حمل میکند. سایت این کلید را در رکوردهای DNS خود منتشر میکند.
ECH اکنون یک استاندارد نهایی است. IETF آن را در مارس 2026 بهصورت RFC 9849 با عنوان TLS Encrypted Client Hello و در رده استاندارد پیشنهادی (Proposed Standard) منتشر کرد، همراه با RFC 9848 که تعریف میکند مرورگرها چگونه کلید را از راه DNS پیدا کنند. ECH فقط وقتی کار میکند که هر دو طرف از آن پشتیبانی کنند: مرورگر شما، و سایت یا ارائهدهنده میزبانی آن.
ECH آنچه را DPI میبیند محدودتر میکند، اما اتصال را نامرئی نمیکند. خود RFC آنچه را آشکار میماند فهرست میکند: آدرس IP سرور، نام عمومی در پیام بیرونی، پرسوجوهای DNS اگر بدون رمزگذاری فرستاده شوند، و الگوهای زمانی.
بازرسی عمیق SSL (بازرسی TLS) چیست؟
وقتی یک شرکت باید درون HTTPS را ببیند، مثلاً برای پویش دانلودها در جستوجوی بدافزار یا جلوگیری از خروج فایلهای محرمانه از شبکه، از بازرسی TLS استفاده میکند که بازرسی SSL یا بازرسی عمیق بسته SSL هم نامیده میشود. فایروال خود را در میانه قرار میدهد و دو اتصال برقرار میکند: یکی با وبسایت واقعی و دیگری با مرورگر شما. در اتصال دوم گواهیای برای همان سایت ارائه میکند که همان لحظه میسازد و با مرجع صدور گواهی خودش امضا میکند.
مرورگر در حالت عادی چنین گواهیای را رد میکند. تنها دلیل پذیرفتنش این است که شرکت گواهی ریشه خود را روی همه دستگاههایی که مدیریت میکند نصب کرده است؛ گواهی ریشه گواهی سطح بالایی است که رایانه شما به آن اعتماد میکند. راهنمای بازرسی عمیق SSL/TLS در Fortinet پیامد آن را صریح میگوید: بدون آن گواهی ریشه، کاربران در هر سایتی که بازرسی میشود هشدار گواهی میبینند. همین راهنما امور مالی، سلامت و حریم خصوصی شخصی را دستههایی میداند که بهطور پیشفرض از بازرسی مستثنا هستند.
توسعهدهندگان همین روش را آگاهانه و روی رایانههای خودشان به کار میبرند تا ترافیک برنامههای خودشان را بخوانند؛ نوشته پروکسی MITM چیست؟ این ابزارها را معرفی میکند. تفاوت در این است که چه کسی گواهی را نصب میکند و روی دستگاه چه کسی.
دو نتیجه عملی از اینجا به دست میآید. روی دستگاه کاری که شرکت مدیریتش میکند، فرض کنید فایروال شرکت میتواند ترافیک HTTPS شما را بیرون از دستههای مستثنا بخواند. روی دستگاه خودتان، اگر کسی گواهی ریشه اضافهای نصب نکرده باشد، دستگاهی در میانه نمیتواند محتوای HTTPS شما را بخواند مگر اینکه مرورگرتان هشدار نشان دهد؛ رد شدن از همان هشدار است که چنین امکانی به آن میدهد. پروکسیای که HTTPS را از راه تونل CONNECT منتقل میکند، مانند پروکسی HTTPS ما، جریان رمزگذاریشده را بدون باز کردن جابهجا میکند و به هیچ گواهیای روی دستگاه شما نیاز ندارد.
چه کسانی از بازرسی عمیق بسته استفاده میکنند؟
- فایروالهای شرکتی. فایروالهای نسل جدید برنامهها را شناسایی میکنند، نوعهای پرخطر فایل را مسدود میکنند و سیاستهای وب را اعمال میکنند. نوشته پروکسی و فایروال: تفاوت در چیست؟ نشان میدهد فایروال و پروکسی هرکدام کجای شبکه شرکت قرار میگیرند.
- تشخیص و جلوگیری از نفوذ (IDS/IPS). موتورهای متنبازی مانند Suricata و Snort ترافیک را با امضای حملههای شناختهشده مقایسه میکنند و هشدار میدهند یا اتصال را قطع میکنند. تیمهای امنیتی همچنین بررسی میکنند که سرویسها و فیلترهای خودشان از بیرون شبکه چگونه دیده میشوند؛ صفحه امنیت داده ما را ببینید.
- ارائهدهندگان اینترنت. دستهبندی ترافیک به آنها کمک میکند ازدحام را مدیریت کنند، از شبکه محافظت کنند و ظرفیت را برنامهریزی کنند. در اتحادیه اروپا فقط در محدودهای که در ادامه آمده است مجاز به این کار هستند.
- کنترل والدین و شبکههای مدرسه. بیشتر این فیلترها با نام سایتها و دستهبندیهایی کار میکنند که از پرسوجوهای DNS و فیلد SNI به دست میآید؛ نوشته DNS چیست؟ بخش پرسوجو را توضیح میدهد.
- شنود قانونی و فیلتر ملی. دادگاه یا مرجع قانونی میتواند اپراتورها را ملزم کند ترافیک یک مشترک مشخص را تحویل دهند، و برخی شبکههای ملی از DPI برای فیلتر کردن محتوا استفاده میکنند. اینکه ابزارهای رمزگذاری مجاز هستند یا نه، پرسش جداگانهای است که از کشوری به کشور دیگر فرق میکند و در نوشته آیا استفاده از VPN یا پروکسی قانونی است؟ بررسی شده است.
- وبسایتها و سامانههای ضدبات. این بازرسی در مسیر شبکه نیست، اما همان ایده در مقصد است: سایت اثر انگشت TLS و الگوی ترافیک هر بازدیدکننده را میخواند. نوشته تشخیص بات چگونه کار میکند؟ این لایهها را یکییکی مرور میکند.
آیا DPI میتواند VPN یا پروکسی را تشخیص دهد؟
معمولاً میتواند بفهمد که یکی از آنها در حال استفاده است، اما نه اینکه چه چیزی از آن عبور میکند. VPN همهچیز را میان دستگاه شما و سرور VPN رمزگذاری میکند، پس سایتهایی که باز میکنید، محتوای آنها و پرسوجوهای DNS درون تونل از دید شبکه محلی و ارائهدهنده اینترنت پنهان میماند. آنچه دیده میشود خود تونل است: آدرس IP سرور VPN، حجم و زمانبندی ترافیک، و دستدادن پروتکل VPN که در پروتکلهای رایج شکلی قابلتشخیص دارد. نوشته VPN چیست و چگونه کار میکند؟ شیوه ساخته شدن تونل را توضیح میدهد.
پروکسی جور دیگری کار میکند. یک اتصال استاندارد به پروکسی HTTP یا SOCKS5 بهخودیخود رمزگذاری نشده است، پس شبکه میان شما و پروکسی اینها را میبیند: اتصال شما به پروکسی، نام سایتی که از پروکسی خواستهاید به آن برسد و، در سایتهای HTTPS، همان ClientHello با SNI درونش. پروکسی آدرس IP را که وبسایت میبیند تغییر میدهد؛ ترافیک شما را از شبکهای که در آن هستید پنهان نمیکند. نوشته فرق پروکسی و VPN چیست؟ این دو را مقایسه میکند.
تشخیص در سمت دیگر هم رخ میدهد، جایی که وبسایتها آدرس IP متصلشونده را در پایگاههای داده محدودههای VPN و میزبانی جستوجو میکنند. این ربطی به DPI ندارد؛ نوشته خطای «VPN یا پروکسی شناسایی شد» چیست؟ آن را توضیح میدهد.
آیا بازرسی عمیق بسته قانونی است؟ قواعد بیطرفی شبکه
بستگی دارد چه کسی، روی کدام شبکه و به چه دلیلی بازرسی میکند. درون یک شرکت، بازرسی دستگاههای شرکت تابع قوانین کار، قوانین حفاظت از داده و سیاست خود شرکت است؛ به همین دلیل کارفرمایان قواعد استفاده مجاز را منتشر میکنند و دستههای حساس را از بازرسی مستثنا میکنند.
برای ارائهدهندگان اینترنت در اتحادیه اروپا، قاعده را مقررات 2015/2120 اتحادیه اروپا تعیین میکند که به مقررات اینترنت باز شناخته میشود. بند 3 ماده 3 آن از ارائهدهندگان میخواهد با همه ترافیک یکسان رفتار کنند. مدیریت معقول ترافیک فقط وقتی مجاز است که شفاف، بدون تبعیض و متناسب باشد و بهجای ملاحظات تجاری بر نیازهای فنی کیفیت خدمات در دستههای مختلف ترافیک استوار باشد، و متن مقررات تصریح میکند که چنین اقدامهایی نباید محتوای مشخص را پایش کنند. مسدود کردن، کند کردن یا تغییر دادن محتوا، برنامهها یا سرویسهای مشخص فقط تا زمانی مجاز است که برای یکی از این موارد لازم باشد: اجرای قانون یا حکم دادگاه، حفاظت از امنیت شبکه و دستگاههای کاربران، یا مقابله با ازدحام قریبالوقوع یا استثنایی.
به زبان ساده، یک ارائهدهنده در اتحادیه اروپا میتواند وقتی دلیل فنی وجود دارد، با ترافیک بلادرنگ مانند تماسها متفاوت از دانلودهای حجیم رفتار کند، اما برای این کار نمیتواند محتوای شما را بخواند و نمیتواند به دلایل تجاری یک برنامه را بر دیگری ترجیح دهد. بیرون از اتحادیه اروپا، قواعد از کشوری به کشور دیگر فرق میکند.
DPI در خانه و محل کار چه معنایی برای شما دارد؟
در خانه، ارائهدهنده اینترنت شما و هر کسی که Wi-Fi مورد استفاده شما را اداره میکند میبیند به کدام سرورها وصل میشوید و معمولاً نام سایتها را هم میبیند، اما در HTTPS صفحهها، پیامها یا رمزهای عبور را نمیبیند. DNS رمزگذاریشده پرسوجوها را پنهان میکند و ECH، هر جا که هم مرورگر و هم سایت از آن پشتیبانی کنند، نام سایت را پنهان میکند؛ آدرس IP سرور همچنان دیده میشود. در وایفای عمومی همین وضعیت برای کسی صدق میکند که هاتاسپات را اداره میکند؛ نوشته آیا وایفای عمومی امن است؟ این موضوع را با جزئیات بررسی میکند. VPN این دید را از ارائهدهنده اینترنت شما به شرکت VPN منتقل میکند، پس انتخاب به این برمیگردد که به چه کسی اعتماد دارید.
در محل کار، روی لپتاپها و گوشیهایی که شرکت مدیریت میکند، بیرون از دستههای مستثنا انتظار بازرسی TLS را داشته باشید و کارهای شخصی بانکی و سلامت را روی دستگاههای خودتان انجام دهید. تیمهای فناوری اطلاعات (IT) که ترافیک را بازرسی میکنند به یک سیاست مکتوب، اطلاعرسانی روشن به کارکنان، استثنا برای دستههای حساس و نگهداری گزارشها فقط به مدت لازم نیاز دارند. تیمهایی که ترافیک آزمایش یا گردآوری داده را از یک پروکسی بیرونی، مانند پروکسی SOCKS5، میفرستند باید آدرسهای پروکسی را از پیش به تیم فایروال بدهند تا یک قاعده مجاز آنها را پوشش دهد و این ترافیک بهعنوان ترافیک ناشناخته علامت نخورد.
اشتباههای رایج
- «HTTPS پنهان میکند که به چه سایتهایی سر میزنم.» محتوا را پنهان میکند، نه مقصد را. آدرس IP و، بدون ECH، نام سایت همچنان دیده میشوند.
- «حالت ناشناس (Incognito) مرا از بازرسی حفظ میکند.» این حالت فقط جلوی نگهداشتن تاریخچه روی دستگاه شما را میگیرد. شبکه همان ترافیک را میبیند.
- رد شدن از هشدارهای گواهی. هشدار در یک سایت شناختهشده یعنی چیزی در میانه گواهیای ارائه کرده که دستگاه شما به آن اعتماد ندارد. دست نگه دارید و شبکه را بررسی کنید.
- خصوصی دانستن لپتاپ کاری. گواهی ریشهای را که بازرسی TLS را ممکن میکند واحد IT نصب میکند، اغلب بیآنکه نشانهای از آن دیده شود.
- این گمان که پروکسی ترافیک را رمزگذاری میکند. پروکسی استاندارد آدرسی را که سایت میبیند تغییر میدهد. رمزگذاری از HTTPS یا تونل VPN میآید.
- این تصور که DPI یعنی کسی همه پیامها را میخواند. بیشتر بازرسیها دستهبندی خودکار بر اساس قواعد است و محتوا فقط جایی خواندنی است که رمزگذاری نشده باشد یا با گواهی خود اپراتور رمزگشایی شود.
راهنمای انتخاب
| نیاز شما | پیشنهاد |
|---|---|
| فهمیدن اینکه ارائهدهنده اینترنت شما چه میبیند | فرض را بر دیدن آدرسهای IP، نام سایتها و حجم ترافیک بگذارید، نه محتوای HTTPS |
| پنهان کردن پرسوجوهای DNS از شبکه محلی | DNS رمزگذاریشده را در مرورگر یا گوشی روشن کنید |
| پنهان کردن همه ترافیک از ادارهکننده وایفای عمومی | VPN از ارائهدهندهای که به آن اعتماد دارید |
| دانستن اینکه دستگاه کاری شما HTTPS را رمزگشایی میکند یا نه | سیاست استفاده مجاز شرکت را بخوانید یا از واحد IT بپرسید |
| پویش ترافیک شرکت برای یافتن بدافزار | فایروال با بازرسی TLS، سیاست مکتوب و دستههای مستثنا |
| تشخیص حملهها به شبکه شما | یک IDS/IPS مانند Suricata یا Snort، درون مسیر یا روی نقطه شنود |
| تغییر آدرس IP که سایت میبیند، برای یک برنامه | پروکسی، که خودش رمزگذاریای اضافه نمیکند |
| فهمیدن اینکه چرا سایتی VPN شما را علامت میزند | بررسی پایگاه داده IP، نه DPI؛ نوشته خطای «VPN یا پروکسی شناسایی شد» را ببینید |
پرسشهای متداول
آیا DPI میتواند درون VPN را ببیند؟
نمیتواند محتوای درون تونل را بخواند: سایتها، صفحهها و پرسوجوهای DNS میان دستگاه شما و سرور VPN رمزگذاری شدهاند. اما اغلب میتواند از روی آدرس IP سرور، الگوی ترافیک و دستدادن پروتکل تشخیص دهد که VPN در حال استفاده است.
آیا HTTPS جلوی بازرسی عمیق بسته را میگیرد؟
HTTPS مانع میشود DPI محتوا، دادههای فرم و آدرس کامل صفحه را بخواند. آدرس IP سرور، نام سایت در SNI (مگر اینکه ECH به کار رفته باشد) و اندازه و زمانبندی ترافیک را پنهان نمیکند. رمزگشایی فقط وقتی ممکن است که گواهی ریشه سازمان بازرس روی دستگاه شما نصب شده باشد.
آیا ارائهدهنده اینترنت من میبیند به کدام وبسایتها سر میزنم؟
معمولاً نام دامنهها را از پرسوجوهای DNS و فیلد SNI، و آدرسهای IP را که به آنها وصل میشوید میبیند. نمیتواند ببیند در یک سایت HTTPS کدام صفحهها را باز میکنید یا آنجا چه میکنید. DNS رمزگذاریشده و ECH دید او را کمتر میکنند؛ VPN این دید را به ارائهدهنده VPN منتقل میکند.
آیا DPI میتواند رمزهای عبور مرا بخواند؟
در سایت HTTPS نه، مگر اینکه اتصال با گواهی ریشهای که روی دستگاه شما نصب شده رمزگشایی شود، همانطور که در رایانههای کاری تحت مدیریت رخ میدهد. در صفحه HTTP ساده یا در برنامهای قدیمی که رمزگذاری نمیکند، رمز عبور به شکل خواندنی جابهجا میشود.
آیا DPI همان فایروال است؟
خیر. فایروال تصمیم میگیرد کدام ترافیک اجازه عبور دارد؛ DPI یکی از روشهایی است که فایروال برای این تصمیم به کار میبرد. سامانههای تشخیص نفوذ، سامانههای مدیریت ترافیک و فیلترهای کنترل والدین بیآنکه فایروال باشند از DPI استفاده میکنند.
آیا بازرسی عمیق بسته اینترنت مرا کند میکند؟
روی سختافزاری که برای این کار ساخته شده است، بازرسی تأخیر بسیار کمی اضافه میکند. کندی محسوس از سیاست میآید، یعنی وقتی شبکه عمداً یک دسته از ترافیک را کند میکند، یا از دستگاه بازرسیای که بیش از توانش بار دارد.
خلاصه
بازرسی عمیق بسته از هدر یک بسته فراتر میرود و به محموله آن میرسد، گفتوگو را بازسازی میکند و به آن برچسب میزند تا شبکه بتواند آن را مجاز کند، ثبت کند، سرعتش را کم کند، مسدودش کند یا به جای دیگری بفرستد. در HTTPS همچنان آدرسهای IP، معمولاً نام سایت و شکل ترافیک را میبیند، اما محتوا را نه، مگر اینکه سازمانی اتصال را با گواهی ریشهای روی دستگاه رمزگشایی کند. ECH، که اکنون RFC 9849 است، هر جا دو طرف از آن پشتیبانی کنند نام سایت را پنهان میکند، و VPN دید را از ارائهدهنده اینترنت شما به شرکت VPN منتقل میکند. اگر آنچه لازم دارید رمزگذاری نیست و یک آدرس IP دیگر برای یک مرورگر یا ابزار است، پلنهای پروکسی ما آدرسهای مسکونی، موبایل و ثابت را پوشش میدهند.