Im Büro-WLAN öffnet sich jede Nachrichtenseite, die Sie aufrufen, doch eine Filesharing-App auf demselben Laptop wird nach wenigen Sekunden gekappt, obwohl beide denselben Port nutzen. Zu Hause bleibt ein Videoanruf flüssig, während ein großer Download jeden Abend langsamer wird. In beiden Fällen hat ein Gerät im Netz den Datenverkehr angesehen, erkannt, um welche Art es sich handelt, und ihn unterschiedlich behandelt. Das ist Deep Packet Inspection, kurz DPI, und sie hat nichts mit den DPI einer Maus oder eines Druckers zu tun.
Dieser Beitrag erklärt, woraus ein Paket besteht, wie sich DPI von einfacheren Filtern unterscheidet und wie ein Prüfgerät Schritt für Schritt arbeitet. Danach beantwortet er die Fragen, nach denen häufig gesucht wird: was DPI bei HTTPS noch sieht, was SNI und Encrypted Client Hello sind, wie Firmennetze Datenverkehr entschlüsseln, ob DPI ein VPN erkennt und was die EU-Regeln zum offenen Internet erlauben. Er beschreibt den Mechanismus; eine Anleitung, Prüfungen zu umgehen, ist er nicht.
Was ist ein Netzwerkpaket?
Alles, was Sie über das Internet senden, wird in kleine Stücke zerlegt, die Pakete heißen. Eine Webseite, ein Foto oder ein Sprachanruf wird zu Hunderten oder Tausenden davon; jedes Paket reist für sich und wird am anderen Ende wieder zusammengesetzt.
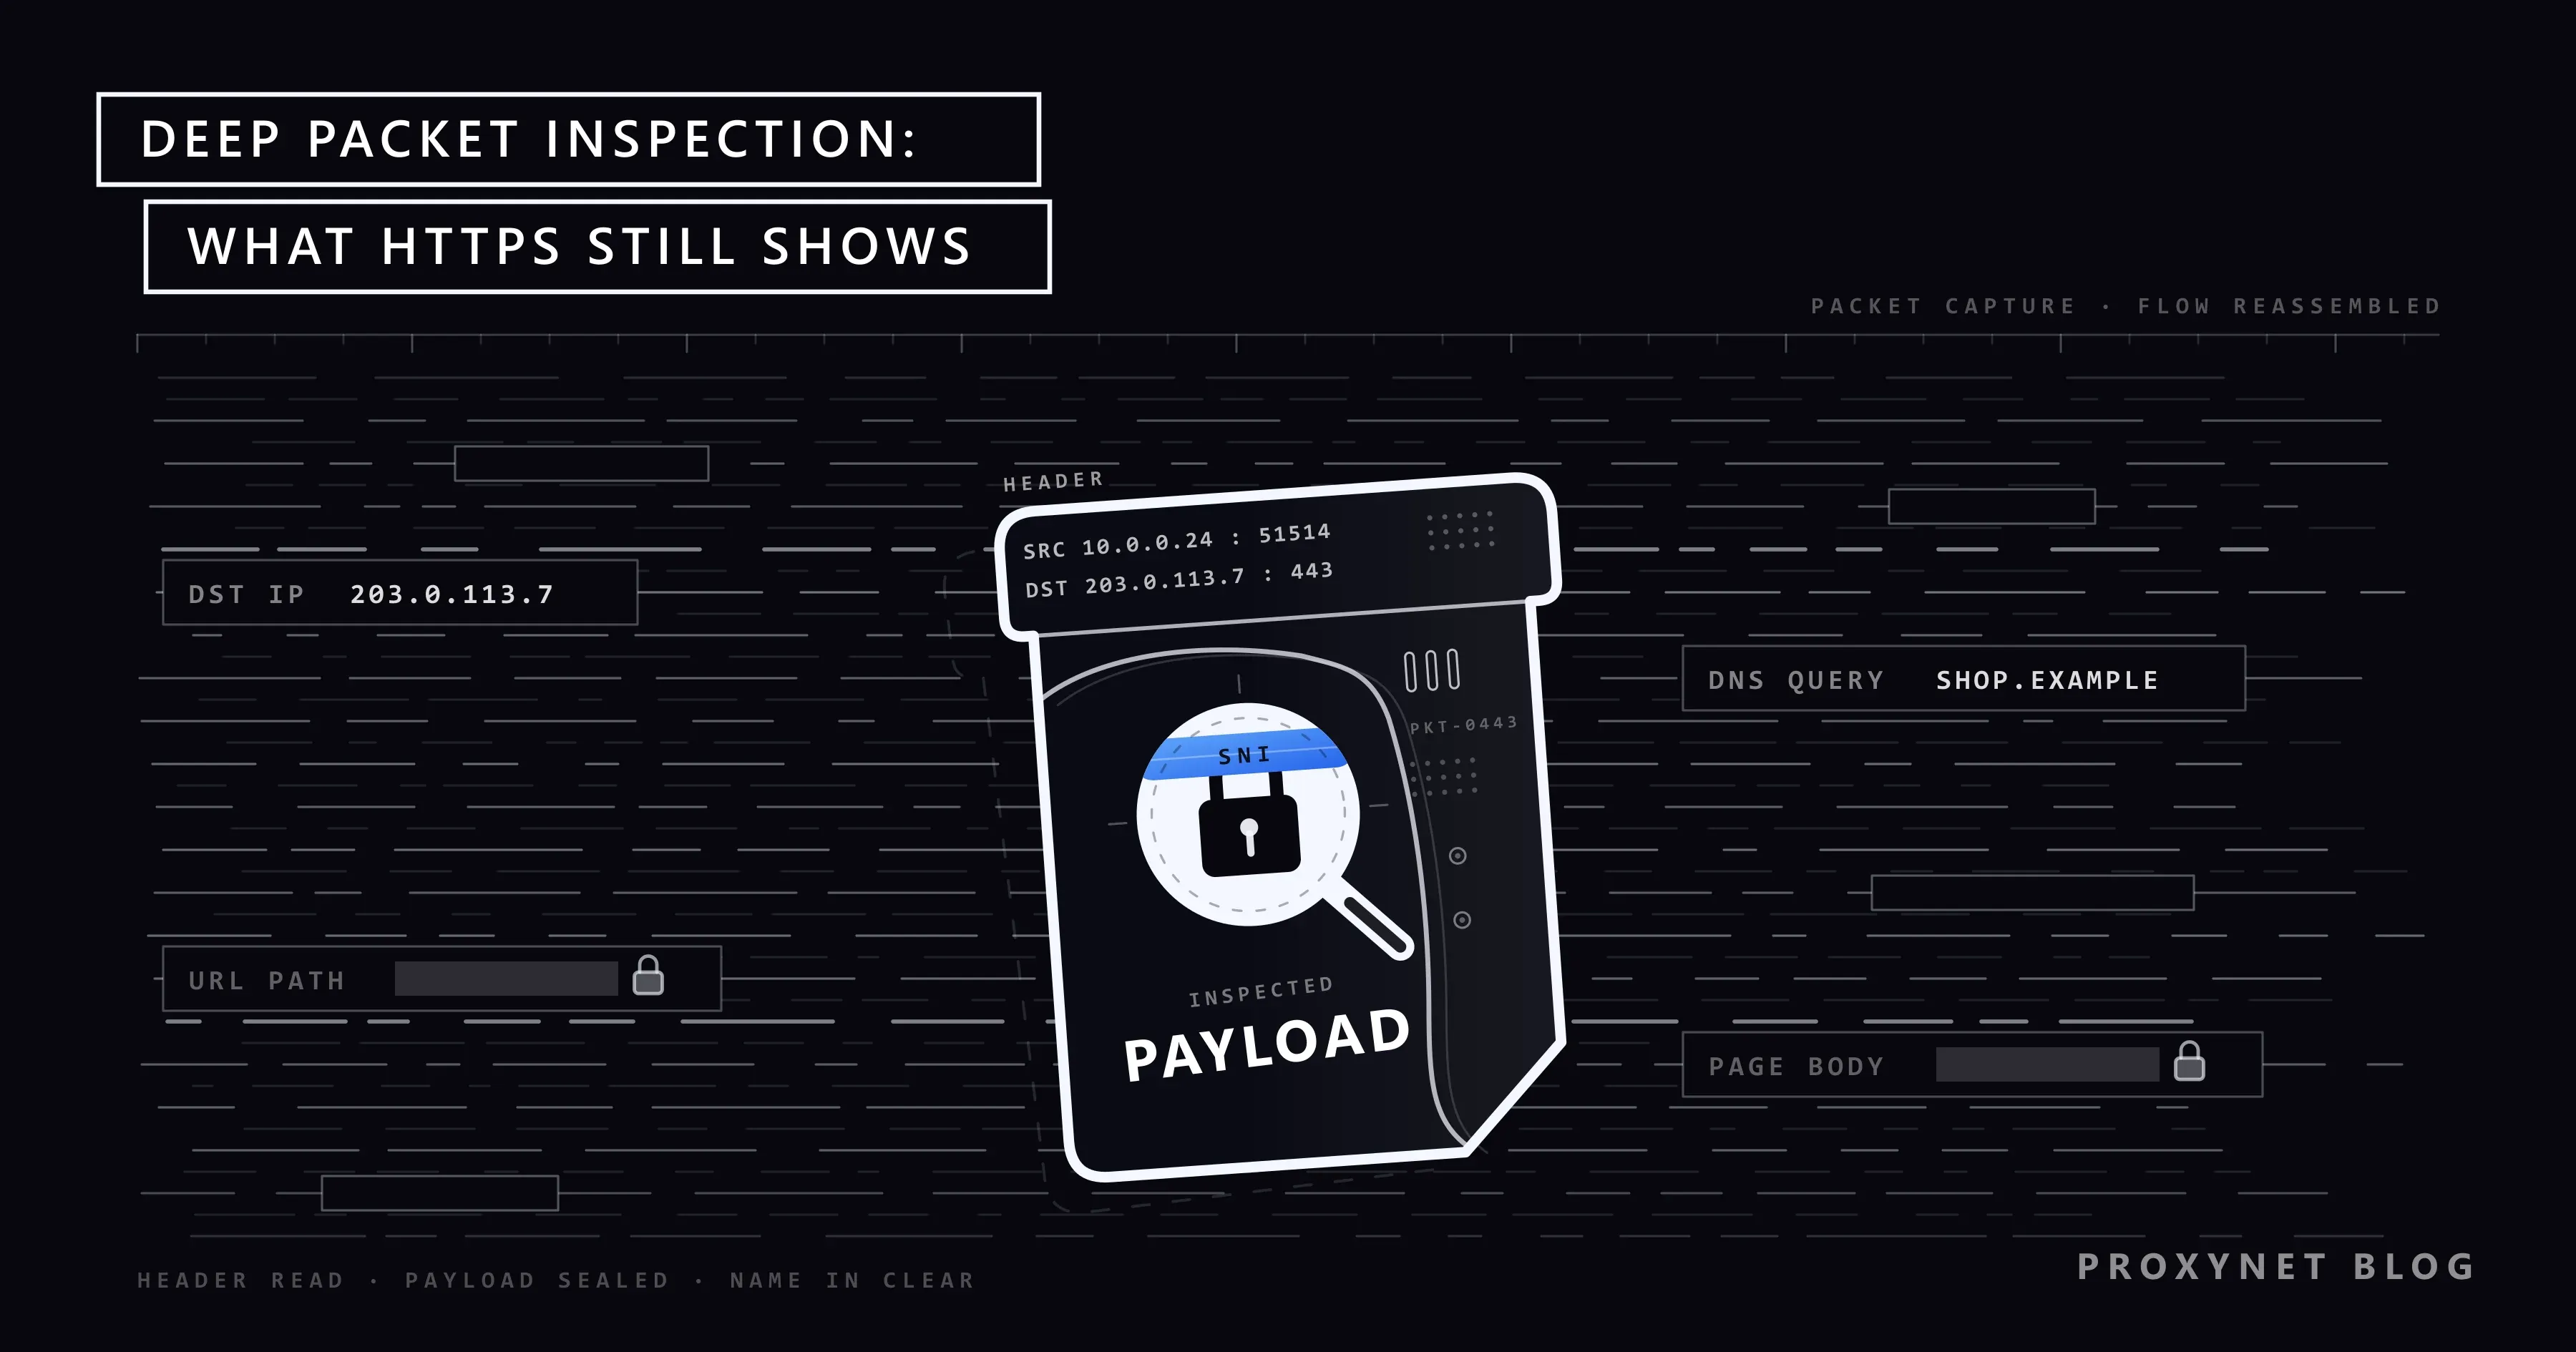
Jedes Paket hat zwei Teile. Der Header (Kopfteil) funktioniert wie der Briefumschlag: Er enthält die IP-Adressen von Absender und Empfänger, die Portnummern, die angeben, für welches Programm die Daten bestimmt sind, und das Protokoll, meist TCP (das darauf wartet, dass die Gegenseite jedes Stück bestätigt) oder UDP (das ohne Warten sendet). Die Nutzdaten (Payload) sind der Brief darin: das eigentliche Stück der Seite, der Nachricht oder der Datei.
Router brauchen nur den Header, um ein Paket zuzustellen. Sie lesen den Umschlag, geben das Paket weiter und öffnen es nie. Bei der Prüfung von Datenverkehr geht es darum, wie viel von jedem Paket und wie viele Pakete hintereinander ein Gerät liest, bevor es entscheidet, was geschieht.
Was ist Deep Packet Inspection?
Deep Packet Inspection bedeutet, neben dem Header auch die Nutzdaten zu lesen, und zwar über eine ganze Kommunikation hinweg statt Paket für Paket. Ein DPI-Gerät erkennt, dass eine Verbindung auf Port 443 einen Videoanruf statt einer Webseite transportiert, dass an einer E-Mail eine ausführbare Datei hängt oder dass eine Anfrage das Muster eines bekannten Angriffs enthält.
Das NIST, die US-Behörde für Normen und Standards, beschreibt die Idee in seiner Firewall-Richtlinie SP 800-41 Rev. 1: eine Firewall, die zusätzlich Protokolle auf der Anwendungsschicht analysiert, eine Fähigkeit, die laut NIST manche Hersteller als Deep Packet Inspection bezeichnen. Die Anwendungsschicht ist die Ebene, auf der Programme miteinander sprechen: Web, E-Mail, DNS, Videoanrufe. „Deep“ meint tief in die Schichten einer Verbindung hinein; wie weit das in Ihr Privatleben reicht, hängt von den Regeln des Betreibers und von der Verschlüsselung ab.
Wie funktioniert Deep Packet Inspection?
Ein Prüfgerät durchläuft für jede Verbindung dieselben Schritte, und zwar in Millisekunden.
- Es erhält den Datenverkehr. Das Gerät sitzt entweder inline, sodass jedes Paket durch das Gerät läuft und angehalten werden kann, oder an einem Tap beziehungsweise Spiegelport (Mirror-Port), wo es nur eine Kopie erhält und lediglich beobachten und melden kann. Firewalls und Intrusion-Prevention-Systeme arbeiten inline; Überwachungssysteme arbeiten meist mit einer Kopie.
- Es setzt die Kommunikation wieder zusammen. Pakete können in falscher Reihenfolge ankommen, und eine einzige Anfrage kann auf mehrere Pakete verteilt sein. Das Gerät verfolgt jede Verbindung und bringt die Stücke wieder in die richtige Reihenfolge, sodass es den Datenstrom so liest, wie das empfangende Programm ihn lesen würde.
- Es erkennt das Protokoll. Statt der Portnummer zu vertrauen, betrachtet es die ersten Bytes der Kommunikation. Eine TLS-Verbindung, eine SSH-Anmeldung und eine DNS-Anfrage beginnen jeweils auf erkennbare Weise; die Dokumentation von Suricata, einer Open-Source-Erkennungs-Engine, bezeichnet ihre musterbasierte Protokollerkennung als portunabhängig.
- Es gleicht Regeln ab. Der zusammengesetzte Datenstrom wird mit Signaturen (Bytemustern bekannter Schadsoftware oder Angriffe), mit Protokollfeldern (ein Websitename, ein Dateityp, ein Befehl) und mit Listen von Adressen oder Website-Kategorien verglichen.
- Es betrachtet das Verhalten. Ist der Inhalt verschlüsselt, greift das Gerät auf die Form des Datenverkehrs zurück: Paketgrößen, zeitliche Abstände, Richtung und Dauer. Ein Videoanruf und ein Dateidownload sehen unterschiedlich aus, auch wenn keiner von beiden lesbar ist.
- Es handelt. Das Ergebnis ist eine Einordnung wie „Videoanruf“ oder „Malware-Download“, und eine Richtlinie entscheidet, was passiert: durchlassen, protokollieren, bremsen (Traffic Shaping), blockieren oder den Browser auf eine Warnseite umleiten.
Die App-Priorisierung eines Heimrouters und ein großes Gerät im Netz eines Internetanbieters können nach demselben Prinzip arbeiten. Sie unterscheiden sich im Umfang, in der Zahl der Regeln und darin, wer diese Regeln schreibt.
Paketfilter, Stateful Inspection und DPI im Vergleich
Firewalls haben drei Generationen der Prüfung durchlaufen, und für verschlüsselten Datenverkehr setzt eine vierte Technik darauf auf.
| Methode | Was sie liest | Merkt sie sich die Verbindung? | Beispielregel | Typischer Einsatzort |
|---|---|---|---|---|
| Paketfilter (zustandslos) | Nur den Header: IP-Adressen, Ports, Protokoll | Nein, jedes Paket wird einzeln bewertet | Eingehenden Verkehr zu Port 23 blockieren | Zugriffslisten von Routern, ältere Firewalls |
| Stateful Inspection (zustandsorientiert) | Header plus den Zustand jeder Verbindung | Ja, in einer Zustandstabelle | Nur Antworten auf Verbindungen erlauben, die von innen geöffnet wurden | Praktisch jede heutige Firewall |
| Deep Packet Inspection | Header, Nutzdaten und die zusammengesetzte Kommunikation | Ja, den ganzen Datenfluss | Ausführbare E-Mail-Anhänge blockieren; Filesharing zu Spitzenzeiten bremsen | Next-Generation-Firewalls, IDS/IPS, Internetanbieter |
| TLS-Inspektion (entschlüsselnde DPI) | Den entschlüsselten Inhalt von HTTPS-Verbindungen | Ja, über zwei getrennte Verbindungen | Downloads auf Schadsoftware prüfen, außer bei Bank- und Gesundheitsseiten | Firmennetze mit eigenem Root-Zertifikat auf jedem Gerät |
Die letzte Zeile überrascht viele. Einfache DPI arbeitet mit dem, was auf der Leitung sichtbar ist; TLS-Inspektion verändert die Verbindung selbst und braucht deshalb etwas, das auf Ihrem Gerät installiert ist.
Was sieht DPI bei HTTPS-Verkehr?
Der größte Teil des Webverkehrs läuft heute über HTTPS, das die Kommunikation mit TLS (Transport Layer Security) verschlüsselt. TLS beginnt mit einem kurzen Handshake: Ihr Browser sendet eine Eröffnungsnachricht namens ClientHello, der Server antwortet, und beide einigen sich auf Schlüssel. RFC 8446, der Standard für TLS 1.3, verschlüsselt jede Handshake-Nachricht nach der ersten Antwort des Servers. Die Eröffnungsnachricht des Browsers ist nicht verschlüsselt, weil beim Senden noch keine Schlüssel existieren.
Was ein DPI-Gerät bei einer HTTPS-Verbindung weiterhin sieht:
- IP-Adressen und Ports beider Enden. Die Adresse des Servers gehört oft einem Hosting-Unternehmen oder einem Content-Delivery-Netzwerk (CDN), das viele Websites ausliefert.
- Den Namen der Website im ClientHello, SNI genannt; mehr dazu im nächsten Abschnitt.
- DNS-Abfragen, wenn Ihr Gerät klassisches DNS nutzt, das unverschlüsselt übertragen wird; der Beitrag Was ist DNS? erklärt Abfragen und ihre verschlüsselten Varianten.
- Größe, Zeitpunkt und Richtung der Pakete, genug, um einen Videostream von einem Chat zu unterscheiden.
- Den TLS-Fingerabdruck: die Optionen, die Ihr Browser oder Ihre App im ClientHello anbietet und die sich von Client zu Client unterscheiden. Was ist TLS-Fingerprinting und wie funktioniert JA3? zeigt, wie er berechnet wird.
- Das Zertifikat des Servers, allerdings nur bei älteren Verbindungen mit TLS 1.2.
Was es ohne Entschlüsselung nicht sieht: den Rest der Adresse nach dem Websitenamen (den Artikel oder das Produkt, das Sie geöffnet haben), den Seiteninhalt, Ihre Suchanfragen und Nachrichten, alles, was Sie in ein Formular eintippen, einschließlich Passwörtern, und Cookies. Ein Beobachter weiß also ungefähr, wohin Sie gegangen sind und wie viel Sie ausgetauscht haben, aber nicht, was Sie gelesen oder getippt haben. Bei unverschlüsseltem HTTP, das manche alte Websites und Heimgeräte noch nutzen, ist alles sichtbar.
Was ist SNI, und warum kann DPI den Websitenamen lesen?
Viele Websites teilen sich eine IP-Adresse, weil ein Server oder ein Content-Delivery-Netzwerk Hunderte von ihnen hostet. Wenn sich Ihr Browser verbindet, muss der Server wissen, welche Website Sie aufrufen wollen, bevor er das passende Zertifikat vorlegen kann. Der Browser teilt es im ClientHello mit, in einem Feld namens Server Name Indication (SNI), das 2011 in RFC 6066 festgelegt wurde.
Weil das ClientHello gesendet wird, bevor Schlüssel existieren, reist das SNI-Feld im Klartext. Damit ist es im Web das nützlichste einzelne Feld für DPI: Ein Filter kann den Websitenamen abgleichen, ohne irgendetwas zu entschlüsseln. Webfilter in Firmen, Kindersicherungen und manche nationalen Filtersysteme arbeiten so. Deshalb kann ein Netz auch eine einzelne Website blockieren, während ihre Nachbarn auf derselben IP-Adresse erreichbar bleiben, und deshalb verbirgt das Schloss in Ihrer Adressleiste nicht den Namen der Website, die Sie geöffnet haben.
Verbirgt Encrypted Client Hello den Websitenamen?
Encrypted Client Hello (ECH) ist die Antwort der IETF auf diese Lücke. Der Browser teilt seine Eröffnungsnachricht in zwei Teile. Das äußere ClientHello trägt einen allgemeinen öffentlichen Namen, der zum vorgelagerten Server des Hosting-Anbieters gehört; das innere, mit dem öffentlichen Schlüssel des Servers verschlüsselt, trägt den echten Websitenamen und weitere sensible Einstellungen. Die Website veröffentlicht diesen Schlüssel in ihren DNS-Einträgen.
ECH ist inzwischen ein fertiger Standard. Die IETF hat ihn im März 2026 als RFC 9849, TLS Encrypted Client Hello mit dem Status „Proposed Standard“ veröffentlicht, zusammen mit RFC 9848, der festlegt, wie Browser den Schlüssel über DNS finden. ECH funktioniert nur, wenn beide Seiten es unterstützen: Ihr Browser und die Website oder ihr Hosting-Anbieter.
ECH verkleinert, was DPI sieht; unsichtbar macht es eine Verbindung nicht. Der RFC selbst nennt, was sichtbar bleibt: die IP-Adresse des Servers, den öffentlichen Namen in der äußeren Nachricht, DNS-Abfragen, wenn sie unverschlüsselt gesendet werden, und zeitliche Muster.
Was ist SSL Deep Packet Inspection (TLS-Inspektion)?
Wenn ein Unternehmen in HTTPS hineinsehen muss, etwa um Downloads auf Schadsoftware zu prüfen oder um zu verhindern, dass vertrauliche Dateien das Netz verlassen, setzt es TLS-Inspektion ein, auch SSL-Inspektion oder SSL Deep Packet Inspection genannt. Die Firewall stellt sich in die Mitte und baut zwei Verbindungen auf: eine zur echten Website und eine zu Ihrem Browser, mit einem Zertifikat für diese Website, das sie spontan erzeugt und mit ihrer eigenen Zertifizierungsstelle (CA) signiert.
Normalerweise würde ein Browser ein solches Zertifikat ablehnen. Er akzeptiert es nur, weil das Unternehmen sein eigenes Root-Zertifikat, also das oberste Zertifikat, dem Ihr Computer vertraut, auf jedem verwalteten Gerät installiert hat. Fortinets Leitfaden zur SSL/TLS Deep Inspection nennt die Folge ohne Umschweife: Ohne dieses Root-Zertifikat erhalten Nutzer auf jeder geprüften Website eine Zertifikatswarnung. Derselbe Leitfaden führt Finanzen, Gesundheit und persönliche Privatsphäre als Kategorien auf, die standardmäßig ausgenommen sind.
Entwickler nutzen dieselbe Technik bewusst auf ihren eigenen Rechnern, um den Datenverkehr ihrer eigenen Apps zu lesen; Was ist ein MITM-Proxy? stellt diese Werkzeuge vor. Der Unterschied liegt darin, wer das Zertifikat installiert und auf wessen Gerät.
Daraus folgen zwei praktische Punkte. Gehen Sie auf einem verwalteten Arbeitsgerät davon aus, dass die Firmen-Firewall Ihren HTTPS-Verkehr außerhalb der ausgenommenen Kategorien lesen kann. Auf Ihrem eigenen Gerät, auf dem niemand ein zusätzliches Root-Zertifikat hinzugefügt hat, kann ein Gerät in der Mitte Ihre HTTPS-Inhalte nicht lesen, ohne dass Ihr Browser eine Warnung zeigt; erst wenn Sie sich über diese Warnung hinwegsetzen, könnte es mitlesen. Ein Proxy, der HTTPS über einen CONNECT-Tunnel weiterleitet, etwa unser HTTPS-Proxy, reicht den verschlüsselten Datenstrom ungeöffnet weiter und braucht kein Zertifikat auf Ihrem Gerät.
Wer nutzt Deep Packet Inspection?
- Firmen-Firewalls. Next-Generation-Firewalls erkennen Anwendungen, blockieren riskante Dateitypen und setzen Web-Richtlinien durch. Proxy und Firewall: Was ist der Unterschied? zeigt, wo Firewall und Proxy jeweils in einem Firmennetz sitzen.
- Angriffserkennung und -abwehr. Open-Source-Engines wie Suricata und Snort vergleichen den Datenverkehr mit Signaturen bekannter Angriffe und schlagen Alarm oder brechen die Verbindung ab. Sicherheitsteams prüfen außerdem, wie ihre eigenen Dienste und Filter von außerhalb des Netzes aussehen; siehe unsere Seite zur Datensicherheit.
- Internetanbieter. Die Einordnung des Datenverkehrs hilft ihnen, Überlastung zu steuern, das Netz zu schützen und Kapazitäten zu planen. In der EU dürfen sie das nur in den weiter unten beschriebenen Grenzen.
- Kindersicherung und Schulnetze. Die meisten dieser Filter arbeiten mit Websitenamen und Kategorien, die aus DNS-Abfragen und dem SNI-Feld stammen; Was ist DNS? erklärt die Seite der Abfragen.
- Gesetzliche Überwachung und nationale Filter. Netzbetreiber können von einem Gericht oder einer Behörde verpflichtet werden, den Datenverkehr eines bestimmten Anschlusses herauszugeben, und manche nationalen Netze nutzen DPI, um Inhalte zu filtern. Ob Verschlüsselungswerkzeuge erlaubt sind, ist eine eigene Frage, die von Land zu Land unterschiedlich beantwortet wird; darum geht es in Sind VPN und Proxy legal?
- Websites und Anti-Bot-Systeme. Das ist keine Prüfung auf dem Netzweg, aber dieselbe Idee am Ziel: Eine Website liest den TLS-Fingerabdruck und das Verkehrsmuster jedes Besuchers. Bot-Erkennung: So funktionieren Anti-Bot-Systeme geht diese Ebenen durch.
Kann DPI ein VPN oder einen Proxy erkennen?
In der Regel ist erkennbar, dass ein VPN oder Proxy im Einsatz ist, aber nicht, was hindurchläuft. Ein VPN verschlüsselt alles zwischen Ihrem Gerät und dem VPN-Server; die besuchten Websites, ihre Inhalte und die DNS-Abfragen im Tunnel bleiben dem lokalen Netz und dem Internetanbieter verborgen. Sichtbar bleibt der Tunnel selbst: die IP-Adresse des VPN-Servers, Menge und zeitlicher Verlauf des Datenverkehrs und der Handshake des VPN-Protokolls, der bei gängigen Protokollen eine erkennbare Form hat. Was ist ein VPN? erklärt, wie der Tunnel aufgebaut wird.
Ein Proxy funktioniert anders. Eine normale HTTP- oder SOCKS5-Proxy-Verbindung ist für sich genommen nicht verschlüsselt. Das Netz zwischen Ihnen und dem Proxy sieht daher Ihre Verbindung zum Proxy, den Namen der Website, die der Proxy für Sie erreichen soll, und bei HTTPS-Websites dasselbe ClientHello mit dem SNI-Feld darin. Ein Proxy ändert die IP-Adresse, die die Website sieht; vor dem Netz, in dem Sie sich gerade befinden, verbirgt er Ihren Datenverkehr nicht. Proxy und VPN im Vergleich stellt beide gegenüber.
Erkannt wird auch am anderen Ende: Websites schlagen die verbindende IP-Adresse in Datenbanken mit Adressbereichen von VPN- und Hosting-Anbietern nach. Das hat mit DPI nichts zu tun; VPN oder Proxy erkannt: Was bedeutet die Fehlermeldung? erklärt es.
Ist Deep Packet Inspection legal? Regeln zur Netzneutralität
Das hängt davon ab, wer prüft, in welchem Netz und warum. Innerhalb eines Unternehmens fällt die Prüfung firmeneigener Geräte unter Arbeits- und Datenschutzrecht sowie unter die Richtlinien des Unternehmens; deshalb veröffentlichen Arbeitgeber Nutzungsrichtlinien und nehmen sensible Kategorien aus.
Für Internetanbieter in der EU gilt die Verordnung (EU) 2015/2120, die Verordnung zum offenen Internet. Artikel 3 Absatz 3 verpflichtet die Anbieter, den gesamten Verkehr gleich zu behandeln. Angemessenes Verkehrsmanagement ist nur erlaubt, wenn es transparent, nichtdiskriminierend und verhältnismäßig ist und auf den objektiv unterschiedlichen technischen Anforderungen bestimmter Verkehrskategorien an die Dienstqualität beruht statt auf kommerziellen Erwägungen; außerdem heißt es dort: „Mit diesen Maßnahmen darf nicht der konkrete Inhalt überwacht werden“. Bestimmte Inhalte, Anwendungen oder Dienste zu blockieren, zu verlangsamen oder zu verändern ist nur so lange erlaubt, wie es nötig ist, um Gesetzen oder einer gerichtlichen Anordnung nachzukommen, die Sicherheit des Netzes und der Endgeräte der Nutzer zu schützen oder einer drohenden oder außergewöhnlichen Überlastung zu begegnen.
Einfach gesagt: Ein Anbieter in der EU darf Echtzeitverkehr wie Anrufe anders behandeln als große Downloads, wenn es dafür einen technischen Grund gibt, aber er darf dafür nicht Ihre Inhalte lesen und keine App aus kommerziellen Gründen bevorzugen. Außerhalb der EU unterscheiden sich die Regeln von Land zu Land.
Was bedeutet DPI für Sie zu Hause und bei der Arbeit?
Zu Hause sehen Ihr Internetanbieter und der Betreiber des WLANs, in dem Sie sich befinden, mit welchen Servern Sie sich verbinden, und meist auch die Websitenamen, bei HTTPS aber nicht die Seiten, Nachrichten oder Passwörter. Verschlüsseltes DNS verbirgt die Abfragen, und ECH verbirgt den Websitenamen, wenn Browser und Website es unterstützen; die IP-Adresse des Servers bleibt sichtbar. In einem öffentlichen WLAN gilt dasselbe für den Betreiber des Hotspots, wie Ist öffentliches WLAN sicher? ausführlich zeigt. Ein VPN verlagert diesen Einblick von Ihrem Anbieter zum VPN-Anbieter; die Wahl ist also eine Frage des Vertrauens.
Rechnen Sie bei der Arbeit auf verwalteten Laptops und Smartphones mit TLS-Inspektion außerhalb der ausgenommenen Kategorien, und erledigen Sie private Bank- und Gesundheitsangelegenheiten auf Ihren eigenen Geräten. IT-Teams, die Datenverkehr prüfen, brauchen eine schriftliche Richtlinie, eine klare Information der Belegschaft, Ausnahmen für sensible Kategorien und Protokolle, die nur so lange wie nötig aufbewahrt werden. Teams, die Test- oder Datenerfassungsverkehr über einen externen Proxy leiten, etwa einen SOCKS5-Proxy, sollten dem Firewall-Team die Proxy-Adressen vorab mitteilen, damit eine Freigaberegel sie abdeckt und der Verkehr nicht als unbekannt markiert wird.
Häufige Fehler
- „HTTPS verbirgt, welche Websites ich besuche.“ Es verbirgt den Inhalt, nicht das Ziel. Die IP-Adresse und ohne ECH auch der Websitename bleiben sichtbar.
- „Der Inkognitomodus schützt mich vor der Prüfung.“ Er verhindert nur, dass der Browser auf Ihrem Gerät einen Verlauf speichert. Das Netz sieht denselben Datenverkehr.
- Zertifikatswarnungen wegklicken. Eine Warnung bei einer bekannten Website bedeutet, dass etwas in der Mitte ein Zertifikat vorgelegt hat, dem Ihr Gerät nicht vertraut. Halten Sie an und prüfen Sie das Netz.
- Den Arbeitslaptop als privat betrachten. Das Root-Zertifikat, das TLS-Inspektion möglich macht, installiert die IT, oft ohne sichtbares Zeichen.
- Annehmen, dass ein Proxy verschlüsselt. Ein normaler Proxy ändert die Adresse, die eine Website sieht. Die Verschlüsselung kommt von HTTPS oder einem VPN-Tunnel.
- Glauben, DPI bedeute, dass jemand jede Nachricht liest. Die meisten Prüfungen sind automatische Einordnungen anhand von Regeln, und lesbar ist Inhalt nur dort, wo er unverschlüsselt ist oder mit dem eigenen Zertifikat des Betreibers entschlüsselt wird.
Entscheidungshilfe
| Ihr Bedarf | Empfehlung |
|---|---|
| Verstehen, was Ihr Anbieter sieht | Gehen Sie von IP-Adressen, Websitenamen und Datenmenge aus, nicht von HTTPS-Inhalten |
| DNS-Abfragen vor dem lokalen Netz verbergen | Verschlüsseltes DNS im Browser oder auf dem Smartphone einschalten |
| Den gesamten Verkehr vor Betreibern öffentlicher WLANs verbergen | Ein VPN eines Anbieters, dem Sie vertrauen |
| Wissen, ob Ihr Arbeitsgerät HTTPS entschlüsselt | Die Nutzungsrichtlinie des Unternehmens lesen oder die IT fragen |
| Firmenverkehr auf Schadsoftware prüfen | Eine Firewall mit TLS-Inspektion, eine schriftliche Richtlinie und ausgenommene Kategorien |
| Angriffe auf Ihr Netz erkennen | Ein IDS/IPS wie Suricata oder Snort, inline oder an einem Tap |
| Für eine App die IP-Adresse ändern, die eine Website sieht | Ein Proxy, der selbst nichts verschlüsselt |
| Herausfinden, warum eine Website Ihr VPN meldet | Eine Prüfung per IP-Datenbank, nicht DPI; siehe VPN oder Proxy erkannt |
Häufige Fragen
Kann DPI in ein VPN hineinsehen?
Den Inhalt im Tunnel kann DPI nicht lesen: Websites, Seiten und DNS-Abfragen sind zwischen Ihrem Gerät und dem VPN-Server verschlüsselt. Oft ist aber erkennbar, dass ein VPN genutzt wird, und zwar an der IP-Adresse des Servers, am Verkehrsmuster und am Handshake des Protokolls.
Verhindert HTTPS Deep Packet Inspection?
HTTPS verhindert, dass DPI Inhalte, Formulardaten und die vollständige Webadresse liest. Es verbirgt weder die IP-Adresse des Servers noch den Websitenamen im SNI-Feld, sofern kein ECH genutzt wird, noch Größe und Zeitpunkt des Datenverkehrs. Entschlüsseln lässt sich die Verbindung nur, wenn das Root-Zertifikat der prüfenden Organisation auf Ihrem Gerät installiert ist.
Sieht mein Internetanbieter, welche Websites ich besuche?
Meist sieht er die Domainnamen, aus DNS-Abfragen und dem SNI-Feld, und die IP-Adressen, mit denen Sie sich verbinden. Er sieht nicht, welche Seiten Sie auf einer HTTPS-Website öffnen oder was Sie dort tun. Verschlüsseltes DNS und ECH verringern, was er sieht; ein VPN verlagert diesen Einblick zum VPN-Anbieter.
Kann DPI meine Passwörter lesen?
Auf einer HTTPS-Website nicht, es sei denn, die Verbindung wird mit einem Root-Zertifikat entschlüsselt, das auf Ihrem Gerät installiert ist, wie bei verwalteten Arbeitsrechnern. Auf einer unverschlüsselten HTTP-Seite oder in einer alten App, die nicht verschlüsselt, wird ein Passwort lesbar übertragen.
Ist DPI dasselbe wie eine Firewall?
Nein. Eine Firewall entscheidet, welcher Datenverkehr passieren darf; DPI ist eine der Methoden, mit denen sie das entscheiden kann. Intrusion-Detection-Systeme, Systeme für Verkehrsmanagement und Kindersicherungen nutzen DPI, ohne Firewalls zu sein.
Macht Deep Packet Inspection mein Internet langsamer?
Auf Hardware, die dafür gebaut ist, verursacht die Prüfung kaum Verzögerung. Spürbare Verlangsamungen entstehen durch Richtlinien, wenn ein Netz eine Kategorie von Datenverkehr absichtlich bremst, oder durch ein überlastetes Prüfgerät.
Fazit
Deep Packet Inspection liest über den Header eines Pakets hinaus seine Nutzdaten, setzt die Kommunikation wieder zusammen und ordnet sie ein, damit ein Netz sie durchlassen, protokollieren, bremsen, blockieren oder umleiten kann. Bei HTTPS sieht sie weiterhin IP-Adressen, meist den Websitenamen und die Form des Datenverkehrs, aber nicht den Inhalt, es sei denn, eine Organisation entschlüsselt die Verbindung mit einem Root-Zertifikat auf dem Gerät. ECH, inzwischen RFC 9849, verbirgt den Websitenamen, wo beide Seiten es unterstützen, und ein VPN verlagert den Einblick von Ihrem Anbieter zum VPN-Anbieter. Wenn Sie statt Verschlüsselung eine andere IP-Adresse für einen Browser oder ein Werkzeug brauchen, decken unsere Proxy-Tarife Residential-, Mobile- und statische Adressen ab.