Auf Ihrem Tisch liegt der Bericht einer Displaykampagne. Ein einziges Placement, eine Lifestyle-Website, von der im Team noch niemand gehört hat, hat letzte Woche ein Drittel aller Impressionen ausgeliefert, mit einer Klickrate, die viermal so hoch ist wie der Kontodurchschnitt. Der Traffic dieser Website kommt gleichmäßig rund um die Uhr, fast niemand scrollt, und kein einziger dieser Klicks wurde zu einer Bestellung. Nirgends im Dashboard steht „Betrug“, doch genau so sieht Ad Fraud aus Sicht des Werbetreibenden meistens aus: Zahlen, die zu gut sind, und Ergebnisse, die nie eintreffen.
Dieser Beitrag erklärt, was Ad Fraud ist, wie die Branche ungültigen Traffic in zwei Klassen einteilt, an welcher Stelle der Werbekette welche Betrugsart auftritt und wie ein großer, strafrechtlich verfolgter Fall aussah. Danach geht es um die Warnsignale in Ihren eigenen Berichten, eine Routine zur Vorbeugung, die Rolle der Anzeigenverifizierung, die Fehler, die Geld kosten oder echte Kunden aussperren, und eine Entscheidungshilfe.
Was ist Ad Fraud?
Ad Fraud ist jeder vorsätzliche Versuch, Werbung als ausgeliefert, gesehen oder wirksam erscheinen zu lassen, obwohl sie es nicht war, damit jemand dafür Geld kassiert. Digitale Anzeigen werden pro gezähltem Ereignis bezahlt: pro tausend Impressionen (CPM, im Deutschen auch TKP), pro Klick (CPC), pro Installation oder pro Aktion wie einem Verkauf (CPA). Wer das gezählte Ereignis fälschen kann, kann es abrechnen.
Das Geld fließt meist beim Werbetreibenden ab, doch Werbetreibende sind nicht die einzigen Geschädigten. Auch ehrliche Publisher verlieren, weil gefälschtes Inventar den Preis drückt, den Käufer für echte Seiten zu zahlen bereit sind, und manche Maschen laufen auf den Computern und Smartphones ganz normaler Menschen, ohne dass diese davon wissen.
Ad Fraud ist nicht dasselbe wie eine betrügerische Anzeige. Eine betrügerische Anzeige, manchmal auch Scam-Werbung genannt, ist eine echte Anzeige, die echte Menschen sehen und die sie täuscht, etwa ein Fake-Shop mit dem Namen und den Fotos einer Marke. Ad Fraud funktioniert umgekehrt: Die Anzeige mag ehrlich sein, aber das Publikum ist gefälscht. Wenn Ihr Problem Betrüger sind, die unter Ihrer Marke werben, ist das ein Fall für den Markenschutz, mit eigenen Meldewegen.
Was ist ungültiger Traffic, und wie unterscheiden sich GIVT und SIVT?
Ungültiger Traffic (Invalid Traffic, IVT) ist der Branchenbegriff für Impressionen, Klicks und andere Anzeigenaktivitäten, die weder gezählt noch bezahlt werden sollten, ganz gleich, ob jemand Schaden anrichten wollte. Die Google Ads-Hilfe bezeichnet damit Anzeigenklicks und -impressionen, die nicht auf echtem Nutzerinteresse beruhen, und nennt als Beispiele unter anderem Bots, versehentliche Klicks und absichtliche manuelle Klicks ohne echtes Interesse.
Die Messbranche teilt IVT in zwei Klassen. Das Media Rating Council (MRC), die US-Organisation, die Dienste zur Werbemessung auditiert, definiert sie in seinem Invalid Traffic Detection and Filtration Standards Addendum (Ergänzung zu den Standards für die Erkennung und Filterung ungültigen Traffics), zuletzt im Juni 2020 aktualisiert und im April 2024 durch ein Zwischenmemo erweitert:
| Klasse | Wie sie erkannt wird | Beispiele |
|---|---|---|
| Allgemein (GIVT) | Listen und Standardprüfungen | Bekannter Rechenzentrums-Traffic, deklarierte Bots, Clients ohne Browser, 1x1-Anzeigen |
| Komplex (SIVT) | Tiefe Analyse, menschliche Prüfung | Gekaperte Geräte, gefälschte Websites und Apps, versteckte Anzeigen, Ad Injection, Cookie Stuffing |
Zwei Details dieses Standards sind für Werbetreibende wichtig. Erstens ist nicht jedes ungültige Ereignis Betrug: Ihr eigener Uptime-Monitor, der Crawler einer Suchmaschine oder ein versehentlicher Doppelklick sind ungültig, aber harmlos. Zweitens muss jeder akkreditierte Messdienst GIVT filtern, während die SIVT-Erkennung gesondert akkreditiert wird; „wir filtern ungültigen Traffic“ kann also sehr unterschiedliche Schutzniveaus bedeuten.
An welcher Stelle der Werbekette passiert Betrug?
Betrug passiert überall dort, wo ein Ereignis gezählt und bezahlt wird, und jede Station auf dem Weg einer Anzeige hat ihre typische Betrugsart. Eine programmatische Displayanzeige, die automatisch über eine Auktion eingekauft wird, durchläuft ungefähr diesen Weg:
- Der Werbetreibende richtet die Kampagne ein und vereinbart, pro Impression, Klick oder Aktion zu zahlen.
- Eine Einkaufsplattform bietet auf eine Impression, die eine Ad Exchange im Auftrag einer Website oder App anbietet. Die Gebotsanfrage (Bid Request) nennt die Website; hier gibt Domain-Spoofing eine Premium-Website an, die in Wahrheit gar nicht beteiligt ist.
- Die Seite oder App lädt das Anzeigen-Tag. Ist der „Besucher“ ein Bot oder ein versteckter Browser auf einem infizierten Computer, ist jeder weitere Schritt ungültig.
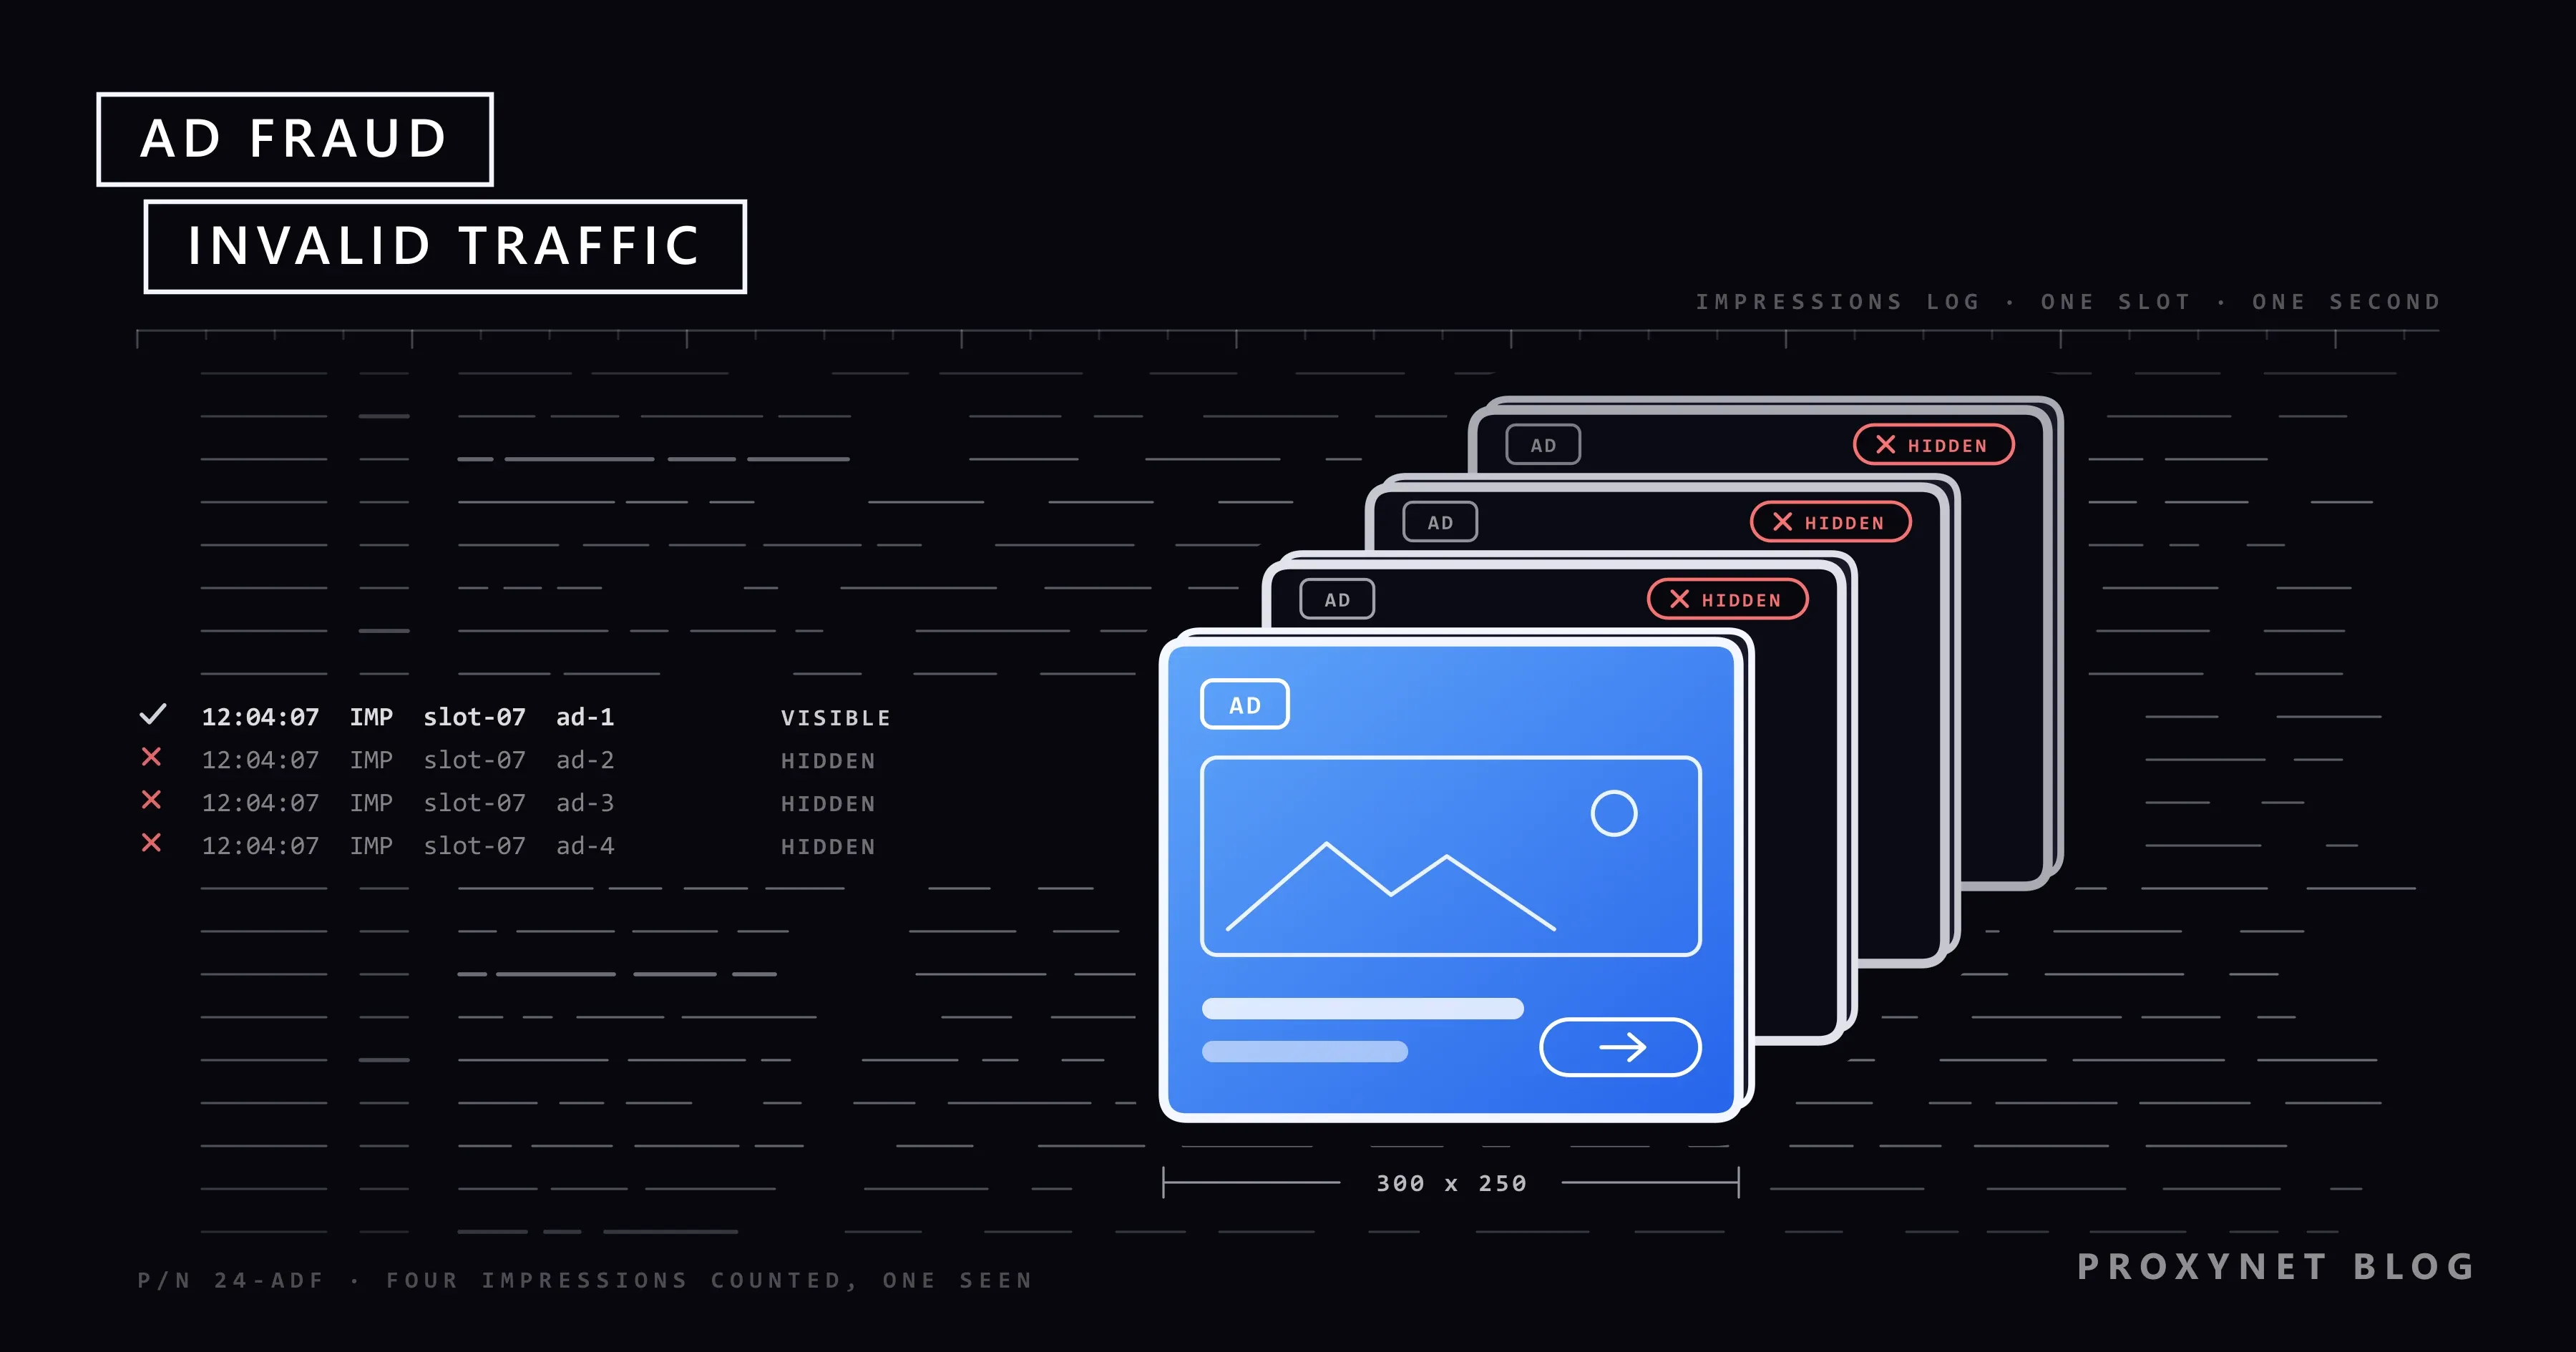
- Die Anzeige wird gerendert und gemessen. Hier passieren Ad Stacking und Pixel Stuffing: Die Impression wird gezählt, doch die Anzeige ist unsichtbar.
- Jemand klickt und landet auf der Seite des Werbetreibenden. Klickbetrug, ob durch Bots, Klickfarmen oder Wettbewerber, zielt auf diesen Schritt.
- Eine Conversion wird einer Quelle zugeordnet. Attributionsbetrug bei Installationen und Cookie Stuffing beanspruchen Verkäufe oder Installationen für sich, die ohnehin stattgefunden hätten.
Wer Betrug als Schritt in dieser Kette sieht, versteht, warum kein einzelnes Werkzeug alles stoppt. Eine Verkäuferliste hilft bei Schritt zwei, eine Sichtbarkeitsprüfung bei Schritt vier und die Ergebnisanalyse bei Schritt sechs.
Welche Arten von Ad Fraud gibt es?
Die wichtigsten Arten von Ad Fraud sind Bot-Traffic, Klickbetrug, Domain-Spoofing, Ad Stacking, Pixel Stuffing, Ad Injection, Attributionsbetrug bei App-Installationen und Cookie Stuffing im Affiliate-Marketing. Sie unterscheiden sich darin, welches gezählte Ereignis sie fälschen und wo sich die Spuren zeigen.
| Art | Was dahintersteckt | Woran Sie es erkennen |
|---|---|---|
| Bot-Traffic | Software statt Menschen lädt Seiten und Anzeigen | Besuche von null Sekunden, kein Scrollen, gleichmäßiges Volumen über 24 Stunden |
| Klickbetrug | Klicks ohne Interesse dahinter | Hohe CTR, keine Conversions, wiederkehrende Quellen |
| Domain-Spoofing | Inventar wird unter einer Website verkauft, von der es nicht stammt | Verkäufer fehlt in der ads.txt der Website |
| Ad Stacking | Mehrere Anzeigen übereinander in einem Slot, nur eine sichtbar | Impressionen ohne sichtbare Zeit oder Klicks |
| Pixel Stuffing | Eine Anzeige in einen 1x1-Pixel-Rahmen gezwängt | Großes Volumen, Sichtbarkeit nahe null |
| Ad Injection | Adware fügt Anzeigen in Seiten ein oder ersetzt sie | Ihre Anzeige auf Seiten, die sie nie verkauft haben |
| Attributionsbetrug bei Installationen | Gefälschte Klicks beanspruchen App-Installationen für sich | Zeit von Klick bis Installation zu kurz oder zu gleichförmig |
| Cookie Stuffing | Affiliate-Cookies ohne echte Empfehlung gesetzt | Provisionen ohne passenden Affiliate-Traffic |
Mobile Apps und Connected TV haben eigene Varianten. Der MRC-Standard nennt App-ID-Spoofing, bei dem billiges Inventar als bekannte App ausgegeben wird, und sein Memo von 2024 verschärft die Anforderungen an Bundle-ID-Spoofing und an Abweichungen zwischen angegebenem und tatsächlichem Inventar bei Connected TV.
Wie sah ein großer Ad-Fraud-Fall aus?
Ein gut dokumentiertes Beispiel ist der Fall Methbot und 3ve, den das US-Justizministerium am 27. November 2018 mit einer Anklageschrift in 13 Punkten gegen acht Beschuldigte bekannt gab. Die Pressemitteilung des Justizministeriums beschreibt zwei Maschen, beide so, wie die Anklageschrift sie vorwirft.
Bei der ersten soll zwischen September 2014 und Dezember 2016 ein angebliches Werbenetzwerk mehr als 1.900 Server in kommerziellen Rechenzentren gemietet, Anzeigen auf erfundenen Websites geladen haben, die mehr als 5.000 Domains vortäuschten, und seine gemieteten IP-Adressen so registriert haben, dass die Server wie private Internetanschlüsse wirkten. Unternehmen zahlten demnach mehr als 7 Millionen US-Dollar für Anzeigen, die kein Mensch sah. Bei der zweiten sollen zwischen Dezember 2015 und Oktober 2018 versteckte Browser auf mehr als 1,7 Millionen infizierten Computern Anzeigen auf erfundenen Seiten geladen haben, und Unternehmen zahlten mehr als 29 Millionen US-Dollar.
Der Fall zeigt drei Lehren auf einmal. Gefälschte Domains sind genau das, was Verkäuferlisten wie ads.txt aufdecken; infizierte Heimcomputer sind der Grund, warum Rechenzentrumsfilter allein nicht reichen; und die getarnten IP-Adressen zeigen, dass kein einzelnes Signal, auch nicht der IP-Typ, beweist, dass ein Besucher ein Mensch ist.
Welche Warnsignale zeigen Ihre Berichte?
Die Warnsignale für Ad Fraud sind Widersprüche: Traffic, der sich nicht wie Menschen verhält, oder Volumen, das keine Ergebnisse bringt. Keines davon beweist für sich allein Betrug; zwei oder drei zusammen sind eine Untersuchung wert.
- Eine Klickrate weit über dem Üblichen für ein Placement oder Format, bei stagnierenden oder gar keinen Conversions.
- Sitzungen ohne Interaktion: Besuche von einer Sekunde oder weniger, kein Scrollen, keine zweite Seite.
- Volumen ohne Tagesrhythmus: Traffic, der rund um die Uhr gleich bleibt, in einem Markt, der nachts schläft.
- Standorte, auf die Sie nicht ausrichten, oder ein plötzlicher Anteil aus einer Region, ohne dass sich an der Kampagne etwas geändert hat.
- Ein auffälliger Netzmix: ein großer Anteil an Besuchen aus Hosting- und Rechenzentrumsnetzen statt von Heim- und Mobilfunkanbietern. Zu welchem Netz eine Adresse gehört, verrät ihre ASN, die Nummer, die jedes Netz im Internet kennzeichnet.
- Unbekannte Placements: neue Websites oder Apps im Placement-Bericht, die plötzlich einen großen Teil des Budgets verbrauchen, oder Domains, die nicht zum gekauften Inventar passen.
- Auffällige Conversion-Zeiten: App-Installationen, die Sekunden nach einem Klick zugeordnet werden, oder Affiliate-Verkäufe, deren Empfehlungsklicks sich kurz vor dem Checkout häufen.
Bevor Sie von Betrug sprechen, schließen Sie die banalen Ursachen aus: ein höheres Budget, eine weiter gefasste Keyword-Option, eine neue Zielgruppeneinstellung, eine saisonale Spitze oder eine Änderung am Tracking.
Wie beugen Sie Ad Fraud vor?
Den meisten Ad Fraud verhindern Sie, indem Sie kontrollieren, wo Sie einkaufen, die Filter den offensichtlichen Teil entfernen lassen, unabhängig messen und für Ergebnisse statt für reines Volumen zahlen. Eine Routine, die für die meisten Werbetreibenden funktioniert:
- Nur bei autorisierten Verkäufern kaufen. Der ads.txt-Standard des IAB Tech Lab erlaubt einem Publisher, die Unternehmen aufzulisten, die sein Inventar verkaufen dürfen, und app-ads.txt leistet dasselbe für Apps. Sellers.json, das Ad Exchanges veröffentlichen, und das SupplyChain-Objekt in Gebotsanfragen zeigen jede Partei zwischen Ihnen und der Seite.
- Den Schutz der Plattform vor ungültigem Traffic nutzen und ihre Berichte lesen. Werbeplattformen wie Google Ads filtern ungültige Klicks vor der Abrechnung heraus und schreiben einen Teil dessen gut, was sie erst später finden; Klickbetrug bei Google Ads erkennen: So gehen Sie vor zeigt, wo diese Zahlen erscheinen und wie Sie eine Untersuchung beantragen.
- Placements kontrollieren. Bevorzugen Sie Positivlisten mit Websites und Apps, die Sie kennen, schließen Sie Placements aus, die Budget ohne Ergebnis verbrauchen, und seien Sie vorsichtig bei Inventar, das weit unter dem Marktpreis liegt.
- Unabhängig messen. Verifizierung durch Dritte prüft Impressionen mit eigenen Tags. Fragen Sie, ob die SIVT-Erkennung eines Dienstes akkreditiert ist und für welche Messwerte; GIVT-Filterung ist nur das Minimum.
- Traffic nach Ergebnissen bewerten. Senden Sie echte Conversions aus Ihrem Vertriebssystem an die Werbeplattform zurück und vergleichen Sie jede Quelle nach Bestellungen, qualifizierten Leads und Rückerstattungen, nicht nach Klicks und Impressionen.
- Regeln für Attribution und Affiliates festlegen. Definieren Sie ungültige Ereignisse in Verträgen, prüfen Sie die Zeit von Klick bis Installation und vergleichen Sie unter Android die Zeitstempel von Empfehlungsklick und Installationsbeginn, die die Install Referrer API von Google Play liefert.
- Belege aufbewahren und Gutschriften beantragen. Speichern Sie Logs mit Zeitstempeln, Kampagnen-IDs und Placement-Namen; die meisten Plattformen begrenzen, wie weit eine Untersuchung zurückreichen kann.
Wo passt die Anzeigenverifizierung hinein?
Anzeigenverifizierung prüft, wo und wie Ihre Anzeigen tatsächlich erscheinen: auf welcher Website, in welchem Land und welcher Stadt, mit welchem Werbemittel und welcher Landingpage. Sie stoppt keinen Betrug, erkennt aber die Arten, die auf der Seite sichtbar sind, etwa Ihre Anzeige auf einer Website, die nie im Plan stand, einen Affiliate, der Kunden eine andere Landingpage zeigt als Ihrem Compliance-Team, oder ein Werbemittel, das über fremde Inhalte eingeblendet wird.
Die Prüfung muss aus der Sicht des Publikums erfolgen, denn ein Adserver wählt die Auslieferung nach IP-Standort, Netztyp und Gerät des Besuchers aus. Eine Prüfung aus dem Büro sieht die Büroversion. Verifizierungsteams laden Seiten für Webkampagnen deshalb über einen Residential-Proxy mit Adressen in der Zielstadt.
Bei In-App- und mobilen Webkampagnen, die auf Mobilfunk-Traffic gebucht sind, läuft dieselbe Prüfung über einen Mobile-Proxy mit Mobilfunkleitungen, weil der Adserver ein Mobilfunknetz erwartet.
Den vollständigen Ablauf aus Aufnahme und Vergleich, samt dem, was Sie für einen Streitfall protokollieren sollten, beschreibt Anzeigenverifizierung mit Proxys: So funktioniert sie.
Ein Grundsatz hält die Verifizierung ehrlich. Der MRC-Standard führt Überwachungs- und Testautomatisierung sowie Proxy-Traffic, der Zählungen manipulieren soll, als ungültigen Traffic, den die Messung herausfiltern muss. Ein Verifizierungslauf sieht sich eine Seite an und klickt nie auf eine Anzeige; er soll die Zahlen beobachten, nicht vermehren.
Wer muss sich mit Ad Fraud befassen?
- Performance-Werbetreibende, deren Budgets in Kampagnen mit Abrechnung pro Klick oder pro Impression fließen.
- Agenturen, die ihren Kunden für verschwendetes Budget Rede und Antwort stehen und Belege für Gutschriften brauchen.
- Publisher, die Umsatz an gefälschte Kopien ihrer Websites verlieren und ungültige Klicks von ihren eigenen Seiten fernhalten müssen.
- App-Marketer, die pro Installation zahlen, also genau die Vergütung, auf die Attributionsbetrug zielt.
- Affiliate-Programme, die Provision auf vermittelte Verkäufe zahlen.
- Käufer von Connected TV, wo sich App-Identitäten fälschen lassen, ein Risiko, das das Memo des MRC von 2024 eigens hervorhebt.
Häufige Fehler
- Ganze IP-Bereiche sperren. Heim- und Mobilfunknutzer teilen sich über Carrier-Grade NAT (CGNAT) oft eine öffentliche Adresse, deshalb verbirgt eine Bereichssperre Ihre Anzeigen vor echten Kunden. Selbst die Rechenzentrumsregel des MRC nimmt legitime Nutzer aus, deren Traffic zufällig über ein Rechenzentrum läuft.
- Einer einzigen Kennzahl vertrauen. Eine hohe CTR oder eine hohe Sichtbarkeitsrate beweist nichts, solange keine Ergebnisse dahinterstehen.
- Auf die billigste Reichweite optimieren. Eine Kampagne, die nur auf niedrige Kosten pro Impression getrimmt ist, driftet zu dem Inventar, in dem sich gefälschte Impressionen am billigsten herstellen lassen.
- Jeden ungültigen Klick für Betrug halten, oder umgekehrt annehmen, dass die Plattform alles erkennt.
- Anzeigen zum Testen anklicken. Ein Klick auf Ihre eigene Anzeige kostet Budget; ein Klick auf die Anzeige eines Wettbewerbers ist per Definition ungültige Aktivität.
- Zu spät reklamieren. Untersuchungsfristen sind begrenzt, und gelöschte Logs können keine Reklamation stützen.
- Affiliates allein nach dem letzten Klick bezahlen, ohne zu prüfen, ob zuvor eine echte Empfehlung stattfand.
Entscheidungshilfe
| Symptom oder Bedarf | Erster Schritt |
|---|---|
| Hohe CTR, keine Conversions bei einem Placement | Placement ausschließen, Ergebnisse nach Quelle vergleichen |
| Inventar gibt sich als Premium-Website aus | Verkäufer mit der ads.txt dieser Website abgleichen |
| Viele Besuche aus Rechenzentrumsnetzen | Bericht der Plattform zu ungültigem Traffic prüfen, dann das Placement |
| Installationen Sekunden nach dem Klick | Zeit von Klick bis Installation und Referrer-Zeitstempel prüfen |
| Affiliate-Verkäufe ohne passenden Traffic | Empfehlungsklicks prüfen, Vertrag verschärfen |
| Anzeige in der falschen Stadt oder neben falschen Inhalten | Anzeigenverifizierung vom Zielort aus |
| Verdacht, dass die Plattform ungültige Klicks übersehen hat | Logs sammeln und rechtzeitig eine Untersuchung beantragen |
Häufige Fragen
Was ist Ad Fraud im digitalen Marketing?
Ad Fraud im digitalen Marketing bedeutet, für Impressionen, Klicks, Installationen oder Verkäufe zu zahlen, die gefälscht oder falsch dargestellt wurden. Dazu gehören Bots, die Anzeigen aufrufen, Klicks ohne Interesse dahinter, Inventar unter falschem Website-Namen, unsichtbare Anzeigen und gestohlene Conversion-Zuordnungen.
Was ist der Unterschied zwischen Ad Fraud und Klickbetrug?
Klickbetrug ist eine Art von Ad Fraud. Er fälscht den Klick, während Ad Fraud insgesamt auch Impressionen, Website-Namen, App-Installationen und Conversions fälscht. Eine Kampagne, die pro Impression bezahlt wird, kann Geld an Betrug verlieren, ohne dass ein einziger gefälschter Klick fällt.
Ist Ad Fraud illegal?
Werbetreibenden vorsätzlich gefälschte Aufrufe oder Klicks in Rechnung zu stellen, gilt in der Regel als Betrug. Im Fall Methbot und 3ve erhoben US-Staatsanwälte Anklage unter anderem wegen Wire Fraud (Betrug mittels elektronischer Kommunikation), Eindringens in Computersysteme und Geldwäsche. Versehentlicher ungültiger Traffic wie ein Doppelklick ist keine Straftat; er wird schlicht nicht abgerechnet.
Wie viel kostet Ad Fraud die Werbetreibenden?
Eine einzige verlässliche Zahl gibt es nicht, weil veröffentlichte Schätzungen von der Methode abhängen und davon, wer misst. Ihr eigenes Risiko lässt sich leichter ablesen: der ungültige Traffic, den Ihre Plattformen melden und gutschreiben, plus die Ausgaben für Placements, die Volumen, aber keine Ergebnisse brachten. Zur Größenordnung: Allein im Fall Methbot und 3ve zahlten Unternehmen laut US-Justizministerium mehr als 7 Millionen und mehr als 29 Millionen US-Dollar für die beiden Maschen.
Stoppt ads.txt Ad Fraud?
Ads.txt hilft gegen einen Teil davon: Inventar, das Verkäufer anbieten, die eine Website nie autorisiert hat; genau so verdient Domain-Spoofing Geld. Es wirkt nur, wenn Käufer es prüfen, und richtet nichts aus gegen Bots auf einer echten Website, gestapelte Anzeigen auf einer echten Seite oder Attributionsbetrug. Es ist also ein erster Filter, kein vollständiger Schutz.
Brauche ich Software zur Erkennung von Ad Fraud?
Nicht immer. Kleinen Such- und Social-Media-Kampagnen genügen oft die eigenen Filter der Plattform plus Ergebnis-Tracking. Größere Budgets für Programmatic, App-Installationen oder Affiliates rechtfertigen meist eine unabhängige Verifizierung; beurteilen Sie jeden Dienst nach seiner SIVT-Akkreditierung, den abgedeckten Messwerten und danach, ob seine Berichte Ihnen helfen, Gutschriften zu beantragen.
Fazit
Ad Fraud fälscht die Ereignisse, für die Werbetreibende zahlen: Impressionen, Klicks, Installationen und Conversions. Die Branche behandelt ihn als Teil des ungültigen Traffics, der in der allgemeinen Klasse mit Listen und in der komplexen Klasse mit tieferer Analyse gefiltert wird, und jede Art greift einen anderen Schritt der Werbekette an. Kaufen Sie bei autorisierten Verkäufern, lassen Sie die Plattformfilter arbeiten, kontrollieren Sie Placements, messen Sie unabhängig, zahlen Sie für Ergebnisse und sperren Sie nie auf bloßen Verdacht ganze IP-Bereiche. Wenn Sie Ihre Kampagnen so sehen möchten, wie Ihr Publikum sie in jedem Land und jeder Stadt sieht, werfen Sie einen Blick auf unsere Lösung zur Anzeigenverifizierung.