یک جفت کفش را در سبد خرید یک فروشگاه اینترنتی میگذارید، زبانه را میبندید و فردای آن روز برمیگردید. کفشها هنوز در سبد هستند، هنوز وارد حساب خود هستید و سایت هنوز به زبان شما نمایش داده میشود. فروشگاه هیچکدام از اینها را حدس نزده است: مرورگر شما چند تکه متن کوچک را برای آن سایت نگه داشته که به آنها کوکی (cookie) میگویند و وقتی برگشتید، آنها را به سایت پس داده است.
این نوشته توضیح میدهد یک سایت چگونه کوکی را ذخیره میکند و میخواند، کوکیها چه انواعی دارند، کوکیهای طرف سوم امروز در کروم چه وضعیتی دارند، چرا سایتها از شما رضایت میخواهند و کوکیها را چگونه در کروم، سافاری، فایرفاکس و اج حذف کنید.
کوکی در وبسایت چیست؟
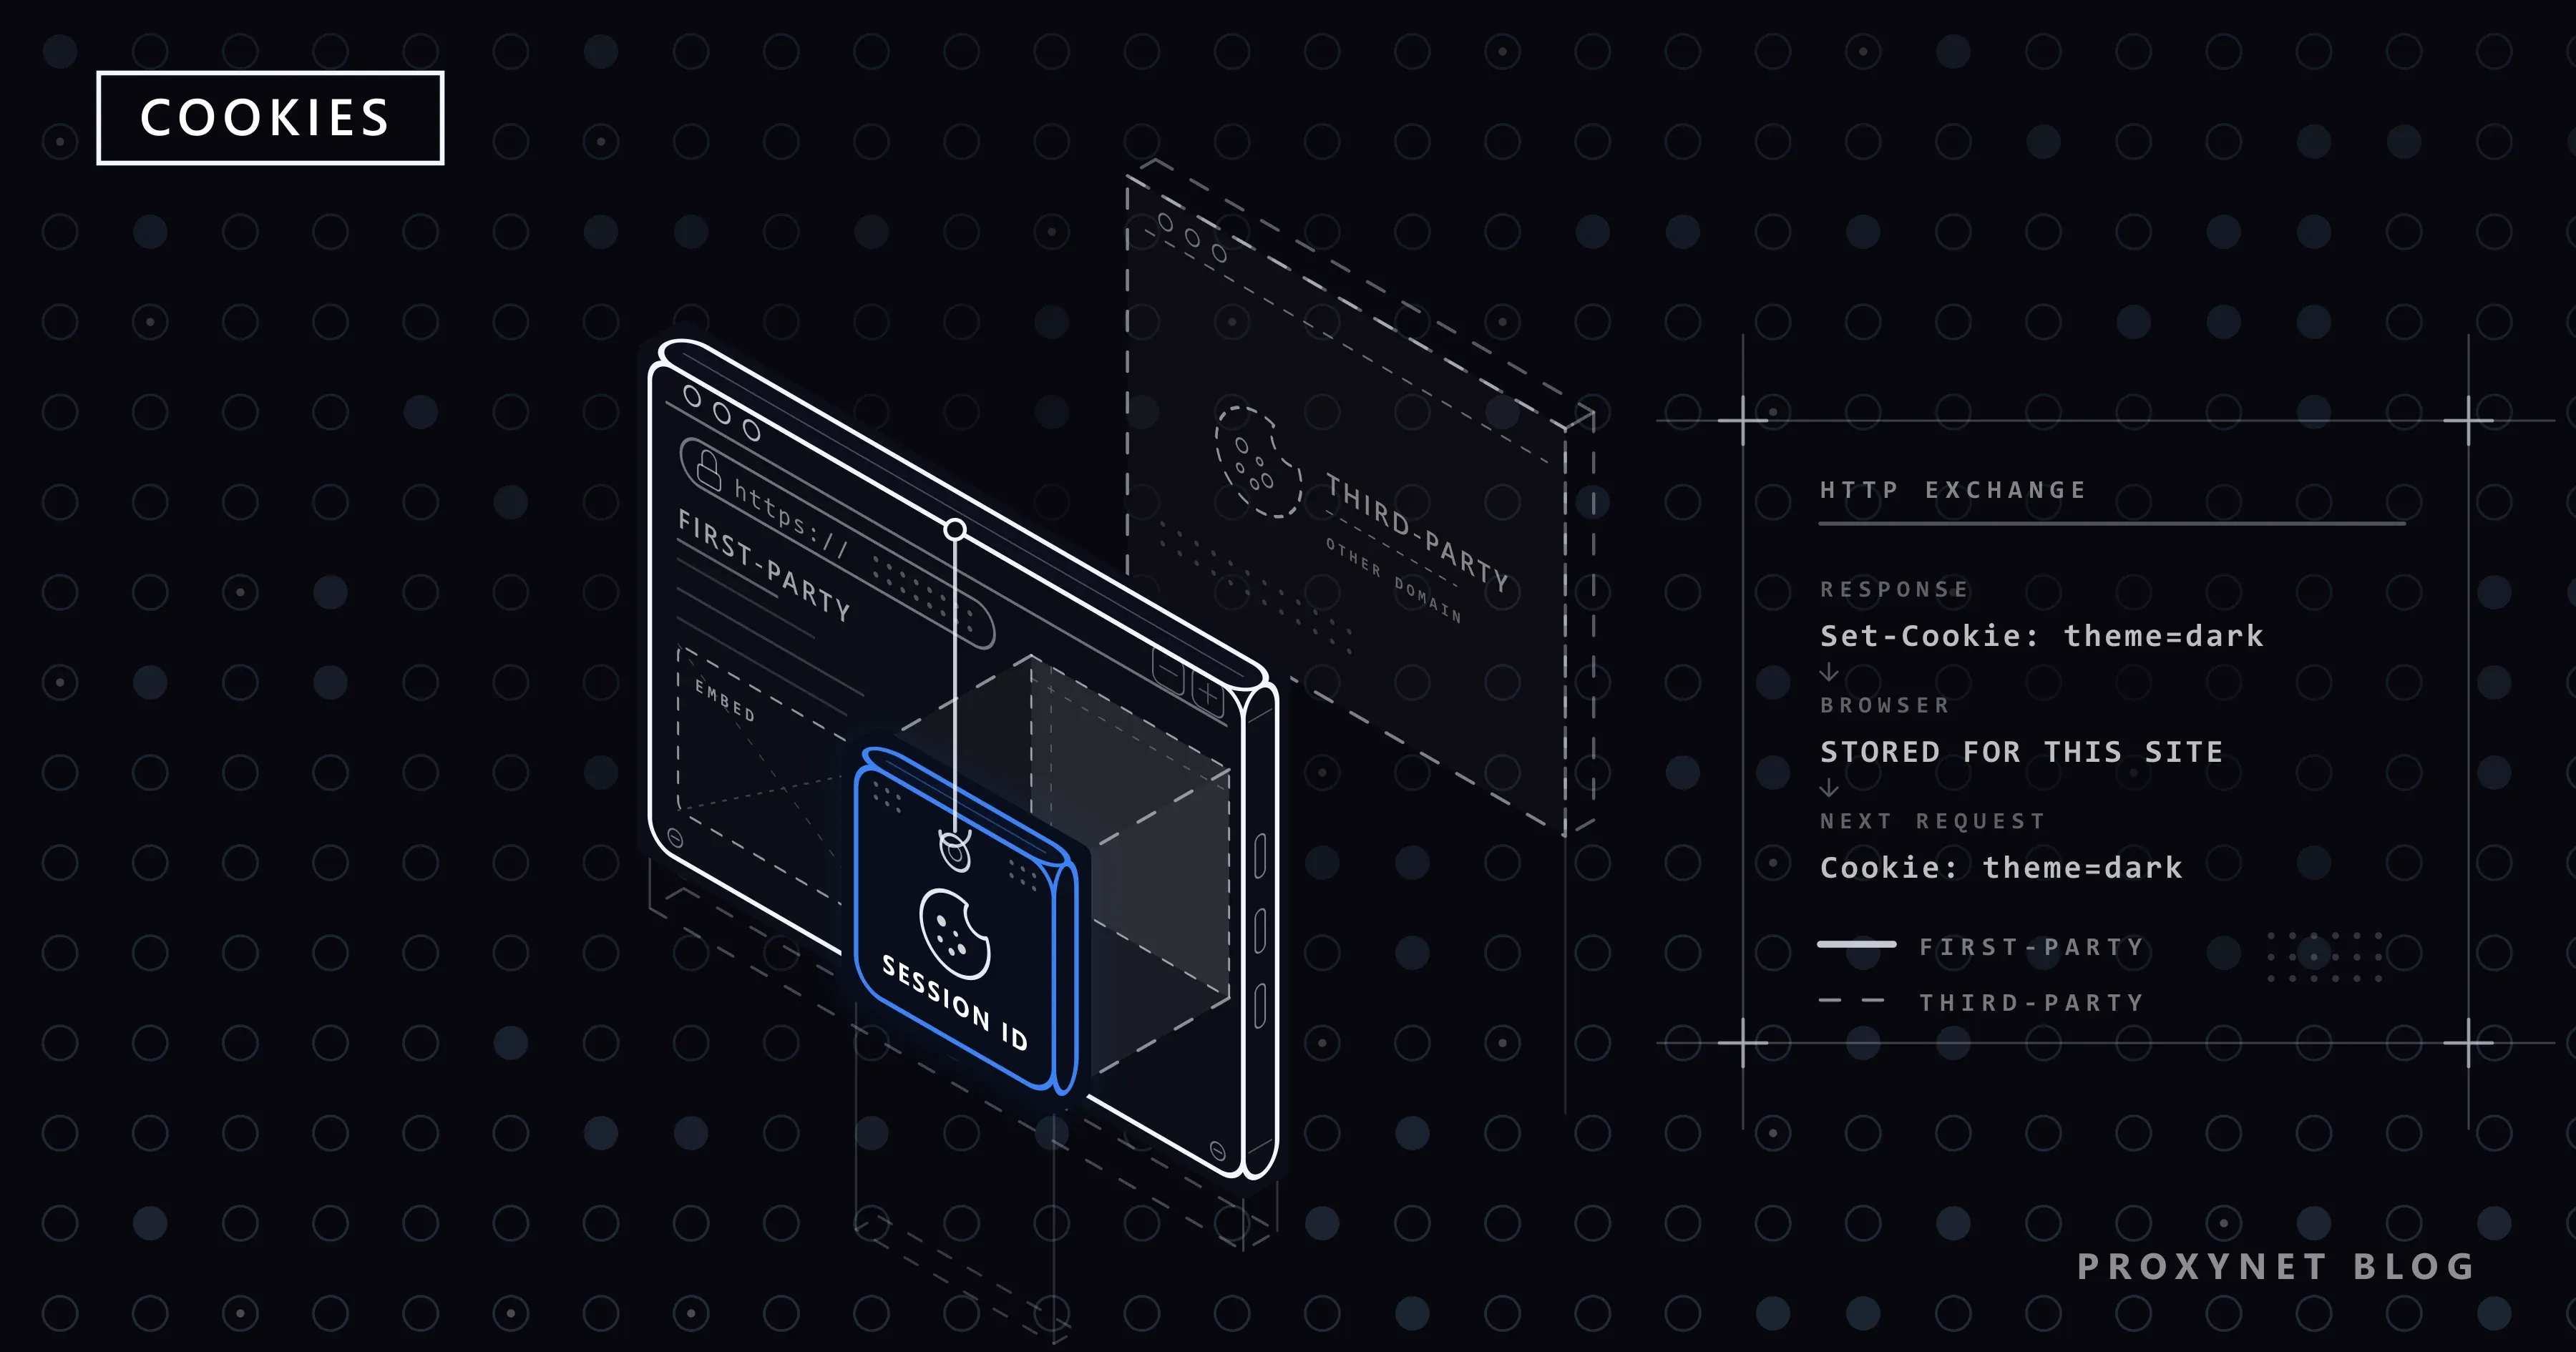
کوکی داده کوچکی است که سرور یک وبسایت به مرورگر شما میفرستد؛ مرورگر آن را ذخیره میکند و همراه درخواستهای بعدی به همان سایت پس میفرستد. هر کوکی یک نام و یک مقدار دارد، مثل theme=dark یا یک کد ورود تصادفی و بلند، و چند تنظیم هم همراه آن است که میگوید چه مدت معتبر میماند و به کجا میتواند فرستاده شود.
کوکیها به این دلیل وجود دارند که HTTP، پروتکلی که مرورگر با آن صفحهها را دریافت میکند، بیحالت (stateless) است: هر درخواست بدون هیچ حافظهای از درخواست قبلی به سرور میرسد. استاندارد کوکی، RFC 6265، کوکیها را راهی میداند که سرورها با آن روی این پروتکل «یک نشست حالتدار را حفظ کنند». بدون کوکی، سایت شما را میان دو کلیک فراموش میکرد.
کوکیها عمداً کوچکاند: RFC 6265 از مرورگرها میخواهد دستکم 4,096 بایت برای هر کوکی و 50 کوکی برای هر دامنه را پشتیبانی کنند؛ این برای یک شناسه یا یک تنظیم کافی است، نه برای یک سند. این استاندارد از سال 2011 است؛ نسخه بازنگریشده آن، RFC 6265bis، وقتی در 12 نوامبر 2026 بررسی کردیم در صف RFC Editor بود و هنوز منتشر نشده بود.
کوکیها چگونه کار میکنند؟
کوکیها در هدرهای HTTP جابهجا میشوند، یعنی سطرهای اطلاعاتی که پیش از خود صفحه فرستاده میشوند:
- صفحهای را باز میکنید. مرورگر آن را از سرور سایت درخواست میکند و هنوز هیچ کوکیای از آن سایت ندارد.
- سرور با یک هدر
Set-Cookieپاسخ میدهد، برای نمونهSet-Cookie: theme=dark; Max-Age=2592000، که از مرورگر میخواهدtheme=darkرا 30 روز (2,592,000 ثانیه) نگه دارد. - مرورگر کوکی را ذخیره میکند، همراه با دامنه، مسیر (path) و زمان انقضای آن.
- در درخواست بعدی به همان سایت، مرورگر یک هدر
Cookieاضافه میکند:Cookie: theme=dark. - سرور آن را میخواند و بر همان اساس پاسخ میدهد، در این مثال با نسخه تیره صفحه. ورود به حساب هم همینطور کار میکند: سرور کوکیای با یک شناسه نشست (session ID) تصادفی ذخیره میکند و هر درخواست بعدی با همراه داشتن آن ثابت میکند شما چه کسی هستید.
- کوکی منقضی یا حذف میشود و مرورگر دیگر آن را نمیفرستد.
این تبادل را با curl، یک کلاینت HTTP خط فرمان، روی یک سرور آزمایشی کوچک در رایانه خودمان اجرا کردیم. خروجی را به سطرهای درخواست، وضعیت و کوکی کوتاه کردهایم: پاسخ اول کوکی را ذخیره کرد و درخواست دوم آن را پس فرستاد:
< HTTP/1.1 200 OK
< Set-Cookie: theme=dark; Max-Age=2592000; Path=/; SameSite=Lax

> GET / HTTP/1.1
> Cookie: theme=dark
سطرهایی که با < شروع میشوند از سرور آمدهاند و سطرهایی که با > شروع میشوند از کلاینت. اگر اسکریپتهایی مینویسید که وارد حسابهای خودتان میشوند، نوشته نشست و کوکی در Python: ورود با requests نشان میدهد یک اسکریپت چگونه این کوکیها را میان درخواستها نگه میدارد.
کوکیها چه کاربردی دارند؟
کوکیها شما را وارد حساب نگه میدارند، انتخابهایتان را به خاطر میسپارند، نحوه استفاده از سایت را اندازه میگیرند و به هدفگیری تبلیغات کمک میکنند. راهنمای کوکیهای HTTP در MDN این کارها را در سه گروه میگذارد: مدیریت نشست، شخصیسازی و ردیابی.
- ورود به حساب: کوکیای با یک شناسه تصادفی بلند دلیل این است که در هر صفحه رمز عبورتان پرسیده نمیشود.
- سبد خرید: یک کوکی مرورگر شما را به سبدی وصل میکند که روی سرور فروشگاه نگه داشته میشود.
- ترجیحات: زبان، واحد پول، حالت تیره و پاسخی که به بنر کوکی دادهاید.
- آمار بازدید: یک شناسه بازدیدکننده تصادفی به سایت اجازه میدهد بازدیدکنندگانی را که برمیگردند بشمارد و ببیند کدام صفحهها را میخوانند.
- تبلیغات: شرکتهای تبلیغاتی که در سایتهای زیادی جاسازی شدهاند، با کوکیهای خودشان یک مرورگر را در همه آن سایتها بازمیشناسند.
کوکیها چه انواعی دارند؟
کوکیها بر اساس طول عمرشان، کسی که آنها را ذخیره میکند و کاربردشان دستهبندی میشوند؛ پس هر کوکی در هر یک از این سه دستهبندی به یک گروه تعلق دارد.
| نوع | معنا | نمونه |
|---|---|---|
| کوکی نشست | تاریخ انقضا ندارد؛ با پایان نشست مرورگر پاک میشود | شناسه سبد خرید یک فروشگاه |
| کوکی ماندگار | تا تاریخی مشخص یا برای چند ثانیه مشخص نگه داشته میشود | ورود با «مرا به خاطر بسپار» |
| کوکی طرف اول | سایتی که در نوار نشانی است آن را ذخیره میکند | ورود شما به همان سایت |
| کوکی طرف سوم | سایت دیگری که محتوایش در صفحه جاسازی شده آن را ذخیره میکند | شناسه بازدیدکننده یک شبکه تبلیغاتی |
| ضروری | برای قابلیتی که خودتان خواستهاید لازم است | ورود، سبد خرید، امنیت |
| کاربردی | انتخابهایی را به خاطر میسپارد که داشتنشان خوب است | زبان، منطقه |
| آماری | بازدیدها را میشمارد و استفاده از صفحهها را اندازه میگیرد | یک شناسه بازدیدکننده تصادفی |
| تبلیغاتی | برای هدفگیری تبلیغات، نمایهای از علاقهمندیها میسازد | یک شناسه ردیابی میانسایتی |
مرورگر تصمیم میگیرد نشست چه زمانی تمام شود: MDN یادآوری میکند مرورگرهایی که پس از راهاندازی دوباره زبانههایتان را بازمیگردانند، ممکن است کوکیهای نشست را برای مدت نامحدود زنده نگه دارند.
معنای Secure، HttpOnly و SameSite چیست؟
اینها ویژگیهایی (attribute) هستند که به هر کوکی پیوست میشوند و طول عمر آن و جاهایی را که مرورگر میتواند آن را بفرستد محدود میکنند:
- Expires و Max-Age طول عمر را تعیین میکنند، بهصورت یک تاریخ یا تعدادی ثانیه. کوکیای که هیچکدام را نداشته باشد، کوکی نشست است.
- Domain و Path تعیین میکنند کوکی به کجا برود. کوکیای که برای
shop.example.comاست هرگز به سایت دیگری فرستاده نمیشود. - Secure اجازه میدهد کوکی فقط روی اتصالهای رمزگذاریشده HTTPS جابهجا شود.
- HttpOnly کوکی را از اسکریپتهای درون صفحه پنهان میکند؛ پس اسکریپتی که به سایت تزریق شده نمیتواند آن را بخواند.
- SameSite تعیین میکند کوکی همراه درخواستهایی که از سایت دیگری شروع میشوند فرستاده شود یا نه:
Strictهرگز،Laxفقط وقتی با یک پیوند معمولی وارد سایت میشوید،Noneهمیشه، آن هم فقط همراه باSecure.
یک کوکی ورود خوشساخت همه اینها را به کار میبرد: یک مقدار تصادفی بلند، Secure، HttpOnly و SameSite=Lax یا Strict.
کوکیها چه کاری میتوانند انجام دهند و چه کاری نه؟
کوکیها میتوانند یک مرورگر را شناسایی کنند و هر چیزی را که سایت در آنها گذاشته با خود ببرند؛ اما نمیتوانند کدی اجرا کنند یا به محتوای رایانه شما دست پیدا کنند. یک کوکی نمیتواند چیزی نصب کند یا ویروس حمل کند، فایلهای شما یا کوکیهای وبسایتهای دیگر را بخواند، یا نام شما را بداند، مگر آنکه خودتان آن را در سایت نوشته باشید.
کاری که کوکیها میتوانند انجام دهند، به هم وصل کردن بازدیدهاست. کوکی ورود همه کارهایی را که در حالت واردشده انجام میدهید به هم پیوند میدهد و کوکی طرف سوم به یک شرکت تبلیغاتی اجازه میدهد بازدیدهای شما را در همه سایتهایی که آن را جاسازی کردهاند به هم وصل کند. خطر واقعی سرقت است: هر کسی که کوکی ورود را کپی کند، میتواند بدون رمز عبور شما از نشستتان استفاده کند و بدافزارهای سارق اطلاعات (infostealer) دقیقاً دنبال همین هستند. نوشته session hijacking چیست؟ توضیح میدهد کوکیها چگونه دزدیده میشوند و چطور جلوی آن را بگیرید.
کوکیهای طرف سوم چیست و آیا کروم هنوز به آنها اجازه میدهد؟
کوکیهای طرف سوم را سایتی غیر از سایتِ نوار نشانی، از راه محتوایی که در صفحه جاسازی شده، ذخیره میکند. کروم هنوز از آنها پشتیبانی میکند و انتخاب را به شما میسپارد، جز در «حالت ناشناس» که در آن بهطور پیشفرض مسدود میشوند.
یک سایت خبری آگهیای را در صفحهاش جاسازی میکند. مرورگر برای نمایش آن، آگهی را از سرور شرکت تبلیغاتی میگیرد و آن سرور میتواند زیر دامنه خودش یک کوکی ذخیره کند. وقتی سایت دیگری آگهیهای همان شرکت را جاسازی کند، مرورگر همان کوکی را برمیگرداند و شرکت همان مرورگر را در هر دو سایت میبیند. RFC 6265 همان سال 2011 کوکیهای طرف سوم را «بهویژه نگرانکننده» خوانده بود.
- کروم گزینههای اجازه به کوکیهای طرف سوم و مسدود کردن کوکیهای طرف سوم را در مسیر تنظیمات > حریم خصوصی و امنیت > کوکیهای طرف سوم دارد. گوگل سالها برنامه داشت این کوکیها را کنار بگذارد، اما در آوریل 2025 اعلام کرد این انتخاب کاربر را حفظ میکند و پنجره جداگانهای برای پرسیدن اضافه نمیکند؛ در اکتبر 2025 هم بیشتر فناوریهای تبلیغاتی Privacy Sandbox را که قرار بود جای آنها را بگیرند کنار گذاشت.
- سافاری از مارس 2020 کوکیهای محتوای میانسایتی را بهطور پیشفرض مسدود میکند.
- فایرفاکس بهطور پیشفرض به هر وبسایت ظرف کوکی جداگانه خودش را میدهد (Total Cookie Protection)؛ پس یک شرکت جاسازیشده نمیتواند با یک کوکی شما را از سایتی به سایت دیگر دنبال کند.
مسدود کردن آنها ممکن است یک کادر نظر یا پنجره چت جاسازیشده را از کار بیندازد؛ کروم اجازه میدهد تکتک سایتها را در بخش سایتهایی که اجازه دارند از کوکیهای طرف سوم استفاده کنند مجاز کنید.
چرا وبسایتها از شما میخواهند کوکیها را بپذیرید؟
وبسایتها این را میپرسند، چون قوانین حریم خصوصی در بسیاری از کشورها برای کوکیهای غیرضروری رضایت میخواهند. در اتحادیه اروپا، دستورالعمل ePrivacy که همراه با GDPR اجرا میشود، ذخیره یا خواندن اطلاعات روی دستگاه شما را فقط با رضایت آگاهانه مجاز میداند، مگر آنکه برای سرویسی که خودتان خواستهاید کاملاً ضروری باشد.
پذیرفتن همه به سایت اجازه میدهد همه دستههایی را که فهرست کرده ذخیره کند. رد کردن همه یا فقط ضروری کوکیهای ضروری را نگه میدارد؛ پس ورود و سبد خرید همچنان کار میکنند. سفارشیسازی اجازه میدهد دستهها را یکییکی روشن کنید. پاسخ شما هم در یک کوکی ذخیره میشود؛ به همین دلیل وقتی کوکیها را پاک میکنید یا یک پنجره ناشناس باز میکنید، بنر دوباره ظاهر میشود.
کوکیها را چگونه ببینیم و حذف کنیم؟
کوکیها را در تنظیمات حریم خصوصی مرورگر حذف میکنید، همه با هم یا فقط برای یک سایت. در رایانه ویندوزی، کلیدهای Ctrl + Shift + Delete پنجره پاکسازی را در کروم، اج و فایرفاکس مستقیم باز میکنند. مسیرهای زیر از صفحه راهنمای هر سازنده برداشته شده و در 12 نوامبر 2026 بررسی شدهاند؛ برچسبهای کروم از صفحه راهنمای فارسی گوگل آمدهاند و برای مرورگرهای دیگر نام انگلیسی گزینه را با ترجمه فارسی در پرانتز آوردهایم:
- کروم در رایانه: بیشتر > حذف دادههای مرور، یک بازه زمانی مثل همه زمانها انتخاب کنید، کوکیها و دیگر دادههای سایت را علامت بزنید و حذف دادهها را انتخاب کنید. برای یک سایت: تنظیمات > حریم خصوصی و امنیت > کوکیهای طرف سوم > دیدن همه دادهها و اجازههای سایت. هر دو مسیر در صفحه راهنمای کوکی گوگل آمدهاند.
- کروم در اندروید: بیشتر > تنظیمات > حریم خصوصی و امنیت > حذف دادههای مرور، کوکیها و دادههای سایت را علامت بزنید و روی حذف دادهها بزنید.
- سافاری در آیفون:
Settings > Apps > Safari > Clear History and Website Data(تنظیمات > برنامهها > سافاری > پاک کردن تاریخچه و دادههای وبسایت). اگر میخواهید تاریخچهتان بماند، همانطور که صفحه راهنمای اپل (انگلیسی) نشان میدهد، بهجای آن ازAdvanced > Website Data > Remove All Website Data(پیشرفته > دادههای وبسایت > حذف همه دادههای وبسایت) استفاده کنید. - سافاری در مک:
Safari > Settings > Privacy > Manage Website Data(سافاری > تنظیمات > حریم خصوصی > مدیریت دادههای وبسایت)، سپسRemove(حذف) یاRemove All(حذف همه). - فایرفاکس: برای سایتی که باز است، روی نماد سپر کنار نوار نشانی کلیک کنید و
Clear cookies and site data(پاک کردن کوکیها و دادههای سایت) را انتخاب کنید. برای همه سایتها: دکمه منو >History > Clear Recent History…(تاریخچه > پاک کردن تاریخچه اخیر)،When(بازه زمانی) را رویEverything(همه) بگذارید،Cookies and site data(کوکیها و دادههای سایت) را علامت بزنید و رویClear(پاک کردن) کلیک کنید. - مایکروسافت اج:
Settings and more > Settings > Privacy, search, and services > Clear browsing data > Choose what to clear(تنظیمات و موارد بیشتر > تنظیمات > حریم خصوصی، جستوجو و سرویسها > پاک کردن دادههای مرور > انتخاب موارد برای پاک کردن)،Cookies and other site data(کوکیها و دیگر دادههای سایت) را علامت بزنید وClear now(اکنون پاک شود) را انتخاب کنید.
توسعهدهندگان میتوانند هر کوکی را، همراه با زمان انقضا و پرچمهایش، در ابزارهای توسعهدهنده کروم (Chrome DevTools) در مسیر Application > Storage > Cookies (برنامه > فضای ذخیرهسازی > کوکیها) بررسی کنند.
حذف کوکیها شما را از حساب بیشتر سایتها خارج میکند و ترجیحاتتان را بازنشانی میکند؛ رمزهای عبور ذخیرهشده میمانند، مگر آنکه آنها را هم علامت بزنید. مسدود کردن همه کوکیها، مثلاً با Block All Cookies (مسدود کردن همه کوکیها) در آیفون، ممکن است، اما اپل هشدار میدهد که برخی صفحهها ممکن است کار نکنند و شاید نتوانید وارد حساب شوید.
تفاوت کوکی، حافظه پنهان و فضای ذخیرهسازی محلی چیست؟
کوکیها مقدارهای کوچکی هستند که همراه هر درخواست به سرور فرستاده میشوند؛ حافظه پنهان (cache) نسخهای از فایلهای دانلودشده است که صفحهها را سریعتر باز میکند؛ فضای ذخیرهسازی محلی (local storage) انباری بزرگتر است که اسکریپتهای خود سایت از آن استفاده میکنند و هرگز خودبهخود فرستاده نمیشود.
| کوکیها | حافظه پنهان | فضای ذخیرهسازی محلی | |
|---|---|---|---|
| چه چیزی نگه میدارد | جفتهای کوچک نام و مقدار | نسخههایی از صفحهها، تصویرها و اسکریپتها | دادههایی که اسکریپتهای سایت ذخیره میکنند |
| فرستاده شدن به سرور | با هر درخواست به همان سایت | نه | نه |
| اندازه | حدود 4 کیلوبایت برای هر کوکی | فایلهای زیاد | بسیار بیشتر از یک کوکی |
| پاک کردن آن | از حساب خارج میشوید | صفحهها یک بار کندتر باز میشوند | دادههایی مانند پیشنویسها بازنشانی میشوند |
به همین دلیل «کوکیها» و «حافظه پنهان» دو گزینه جدا برای علامت زدن هستند: پاک کردن فقط حافظه پنهان، فایلهای کهنه صفحه را درست میکند، بیآنکه شما را از حساب خارج کند.
چرا سایتها کوکی و آیپی شما را با هم بررسی میکنند؟
چون کوکی ورود ثابت میکند وارد حساب شدهاید و شبکهای که کوکی از آن میرسد به سایت کمک میکند بسنجد که کوکی هنوز در دست خود شماست یا نه. کمتر سایتی یک نشست را به یک آدرس آیپی گره میزند، چون گوشیها در طول روز مدام میان وایفای و اینترنت همراه جابهجا میشوند؛ اما نشستی که ناگهان به کشور یا شبکه دیگری میپرد، ممکن است ورود دوباره یا یک بررسی امنیتی را در پی داشته باشد.
این موضوع وقتی اهمیت پیدا میکند که در حسابهای خودتان از راه پروکسی یا VPN کار میکنید: اگر آدرس خروجی در میانه نشست عوض شود، سایت یک کوکی را میبیند که از دو جا میرسد و ممکن است شما را از حساب خارج کند. پروکسی با نشست ثابت یک آیپی را 1 تا 60 دقیقه بیتغییر نگه میدارد.
برای حسابی که هر روز از آن استفاده میکنید، پروکسی ISP یک آدرس را که به نام یک ارائهدهنده اینترنت ثبت شده، تا وقتی آن را اجاره کردهاید برای شما نگه میدارد. هدف، نشستی پایدار در حسابی است که اجازه استفاده از آن را دارید، نه راهی برای گذشتن از بررسیهای یک سایت.
اشتباههای رایج
- پاک کردن همه کوکیها برای درست کردن یک سایت. اول کوکیهای همان سایت را حذف کنید؛ این کار اغلب مشکل بازگشت پیاپی به صفحه ورود را حل میکند، بیآنکه شما را از همه حسابها خارج کند.
- این تصور که «رد کردن همه» سایت را خراب میکند. کوکیهای ضروری میمانند، پس ورود و سبد خرید کار میکنند.
- مسدود کردن همه کوکیها و بعد تعجب از اینکه چرا ورود کار نمیکند. سایت برای اینکه شما را وارد نگه دارد، دستکم به کوکی خودش نیاز دارد.
- باز گذاشتن حساب روی رایانه مشترک. از حساب خارج شوید، وگرنه کوکی ورود نفر بعدی را وارد حساب شما میکند.
راهنمای انتخاب
| هدف شما | چه کنید |
|---|---|
| تبلیغات کمتری که شما را از سایتی به سایت دیگر دنبال کنند | کوکیهای طرف سوم را مسدود کنید؛ کوکیهای تبلیغاتی را رد کنید |
| سایتی که مدام شما را از حساب خارج میکند | فقط کوکیهای همان سایت را حذف کنید |
| ردی نماندن روی رایانه مشترک | از پنجره ناشناس استفاده کنید و پس از پایان کار آن را ببندید |
| وارد ماندن روی دستگاههای خودتان | کوکیهای طرف اول را نگه دارید |
| پایدار ماندن یک حساب کاری از راه پروکسی | برای هر نشست یک خروجی با نشست ثابت یا آیپی ثابت |
پرسشهای متداول
آیا باید کوکیها را بپذیرم؟
پذیرفتن کوکیهای ضروری اشکالی ندارد و قواعد اتحادیه اروپا حتی برای آنها رضایت نمیخواهند؛ انتخاب واقعی درباره کوکیهای آماری و تبلیغاتی است. اگر نمیخواهید بازدیدهایتان اندازهگیری شود یا برای تبلیغات به کار برود، رد کردن همه را انتخاب کنید. سایت در هر دو حالت کار میکند.
آیا کوکیها خطرناکاند؟
نه، کوکی نمیتواند به رایانه شما آسیب بزند: متن است، نه برنامه. خطرها یکی حریم خصوصی است، وقتی کوکیهای طرف سوم در سایتهای مختلف از شما نمایه میسازند، و دیگری سرقت، وقتی بدافزار یک کوکی ورود را کپی میکند.
آیا حالت ناشناس کوکیها را پاک میکند؟
بله. پنجره ناشناس یک نشست جداگانه آغاز میکند و کوکیهای آن وقتی آخرین پنجره ناشناس را ببندید پاک میشوند؛ کروم در آنجا کوکیهای طرف سوم را هم بهطور پیشفرض مسدود میکند. اما آدرس آیپی شما را تغییر نمیدهد؛ این را در نوشته حالت ناشناس (Incognito) آیپی را مخفی میکند؟ توضیح دادهایم.
اگر کوکیها را رد یا مسدود کنم چه میشود؟
رد کردن کوکیهای اختیاری تغییر چندانی که به چشم بیاید ایجاد نمیکند: تبلیغات کمتر شخصی میشوند. مسدود کردن همه کوکیها فرق دارد: نمیتوانید وارد حساب بمانید، سبدهای خرید کار نمیکنند و بسیاری از سایتها رفتار عجیبی پیدا میکنند.
آیا حذف کوکیها مرا از حساب خارج میکند؟
بله، از حساب بیشتر سایتها، چون مدرک ورود شما در یک کوکی است. حذف کوکیهای یک سایت فقط شما را از همان سایت خارج میکند.
چرا وبسایتها هر بار درباره کوکیها سؤال میکنند؟
چون پاسخ شما در یک کوکی ذخیره میشود. اگر کوکیها را پاک کنید، از پنجره ناشناس استفاده کنید یا کوکی رضایت منقضی شود، سایت دیگر نمیداند که پاسخ دادهاید و بنر را دوباره نشان میدهد.
خلاصه
کوکی تکه متن کوچکی است که یک وبسایت از مرورگر شما میخواهد نگه دارد و پس بفرستد تا ورود، سبد خرید و تنظیمات شما را به خاطر بسپارد. کوکیهای طرف سوم از شرکتهای جاسازیشده میآیند و میتوانند شما را از سایتی به سایت دیگر دنبال کنند؛ به همین دلیل سافاری و فایرفاکس بهطور پیشفرض آنها را محدود میکنند و کروم امکان مسدود کردنشان را به شما میدهد. کوکیها نمیتوانند کد اجرا کنند یا فایلهایتان را بخوانند، اما یک کوکی ورود دزدیدهشده میتواند در حساب شما را باز کند. کوکیهای ضروری را بپذیرید، اگر ترجیح میدهید بقیه را رد کنید و وقتی سایتی درست کار نمیکند فقط کوکیهای همان سایت را پاک کنید. اگر در حسابهای خودتان از راه پروکسی کار میکنید، با خدمات پروکسی ما هر نشست را روی یک آدرس پایدار نگه دارید.