پژوهشگری میخواهد انجمنی که روی آن مطالعه میکند او را نشناسد؛ همان روز، تیم یک فروشگاه اینترنتی اسکریپتی مینویسد که هر ساعت بررسی کند صفحههای محصولش از آلمان چطور دیده میشوند. هر دو از «باید نشانی IP خودم را پنهان کنم» شروع میکنند و هر دو به همان دو کلمه میرسند: Tor و پروکسی. اما این دو ابزار به یک پرسش پاسخ نمیدهند. یکی پنهان میکند شما که هستید، دیگری ترافیک شما را از نشانیای که خودتان انتخاب کردهاید بیرون میفرستد.
در این نوشته توضیح میدهیم شبکه Tor چگونه کار میکند، چرا مرورگر Tor با خود شبکه یکی نیست و پروکسی چگونه در میانه مینشیند. سپس یک جدول مقایسه میآید، اینکه رله خروجی چه چیزی را میبیند، چرا سایتها به ترافیک Tor کپچا نشان میدهند و کدام ابزار برای کدام کار مناسب است. اطلاعات مربوط به Tor را در 7 اکتبر 2026 با مستندات پشتیبانی خود پروژه Tor بررسی کردیم.
Tor چیست و چگونه کار میکند؟
Tor شبکهای از رلههاست که داوطلبانی در سراسر جهان آنها را اداره میکنند، و نرمافزاری که به این شبکه وصل میشود. هدف این است که کسی که اتصال شما را زیر نظر دارد نبیند به کدام سایتها سر میزنید، و سایتها هم نفهمند شما کجا هستید. هر دو را پروژه Tor، یک سازمان غیرانتفاعی، توسعه میدهد.
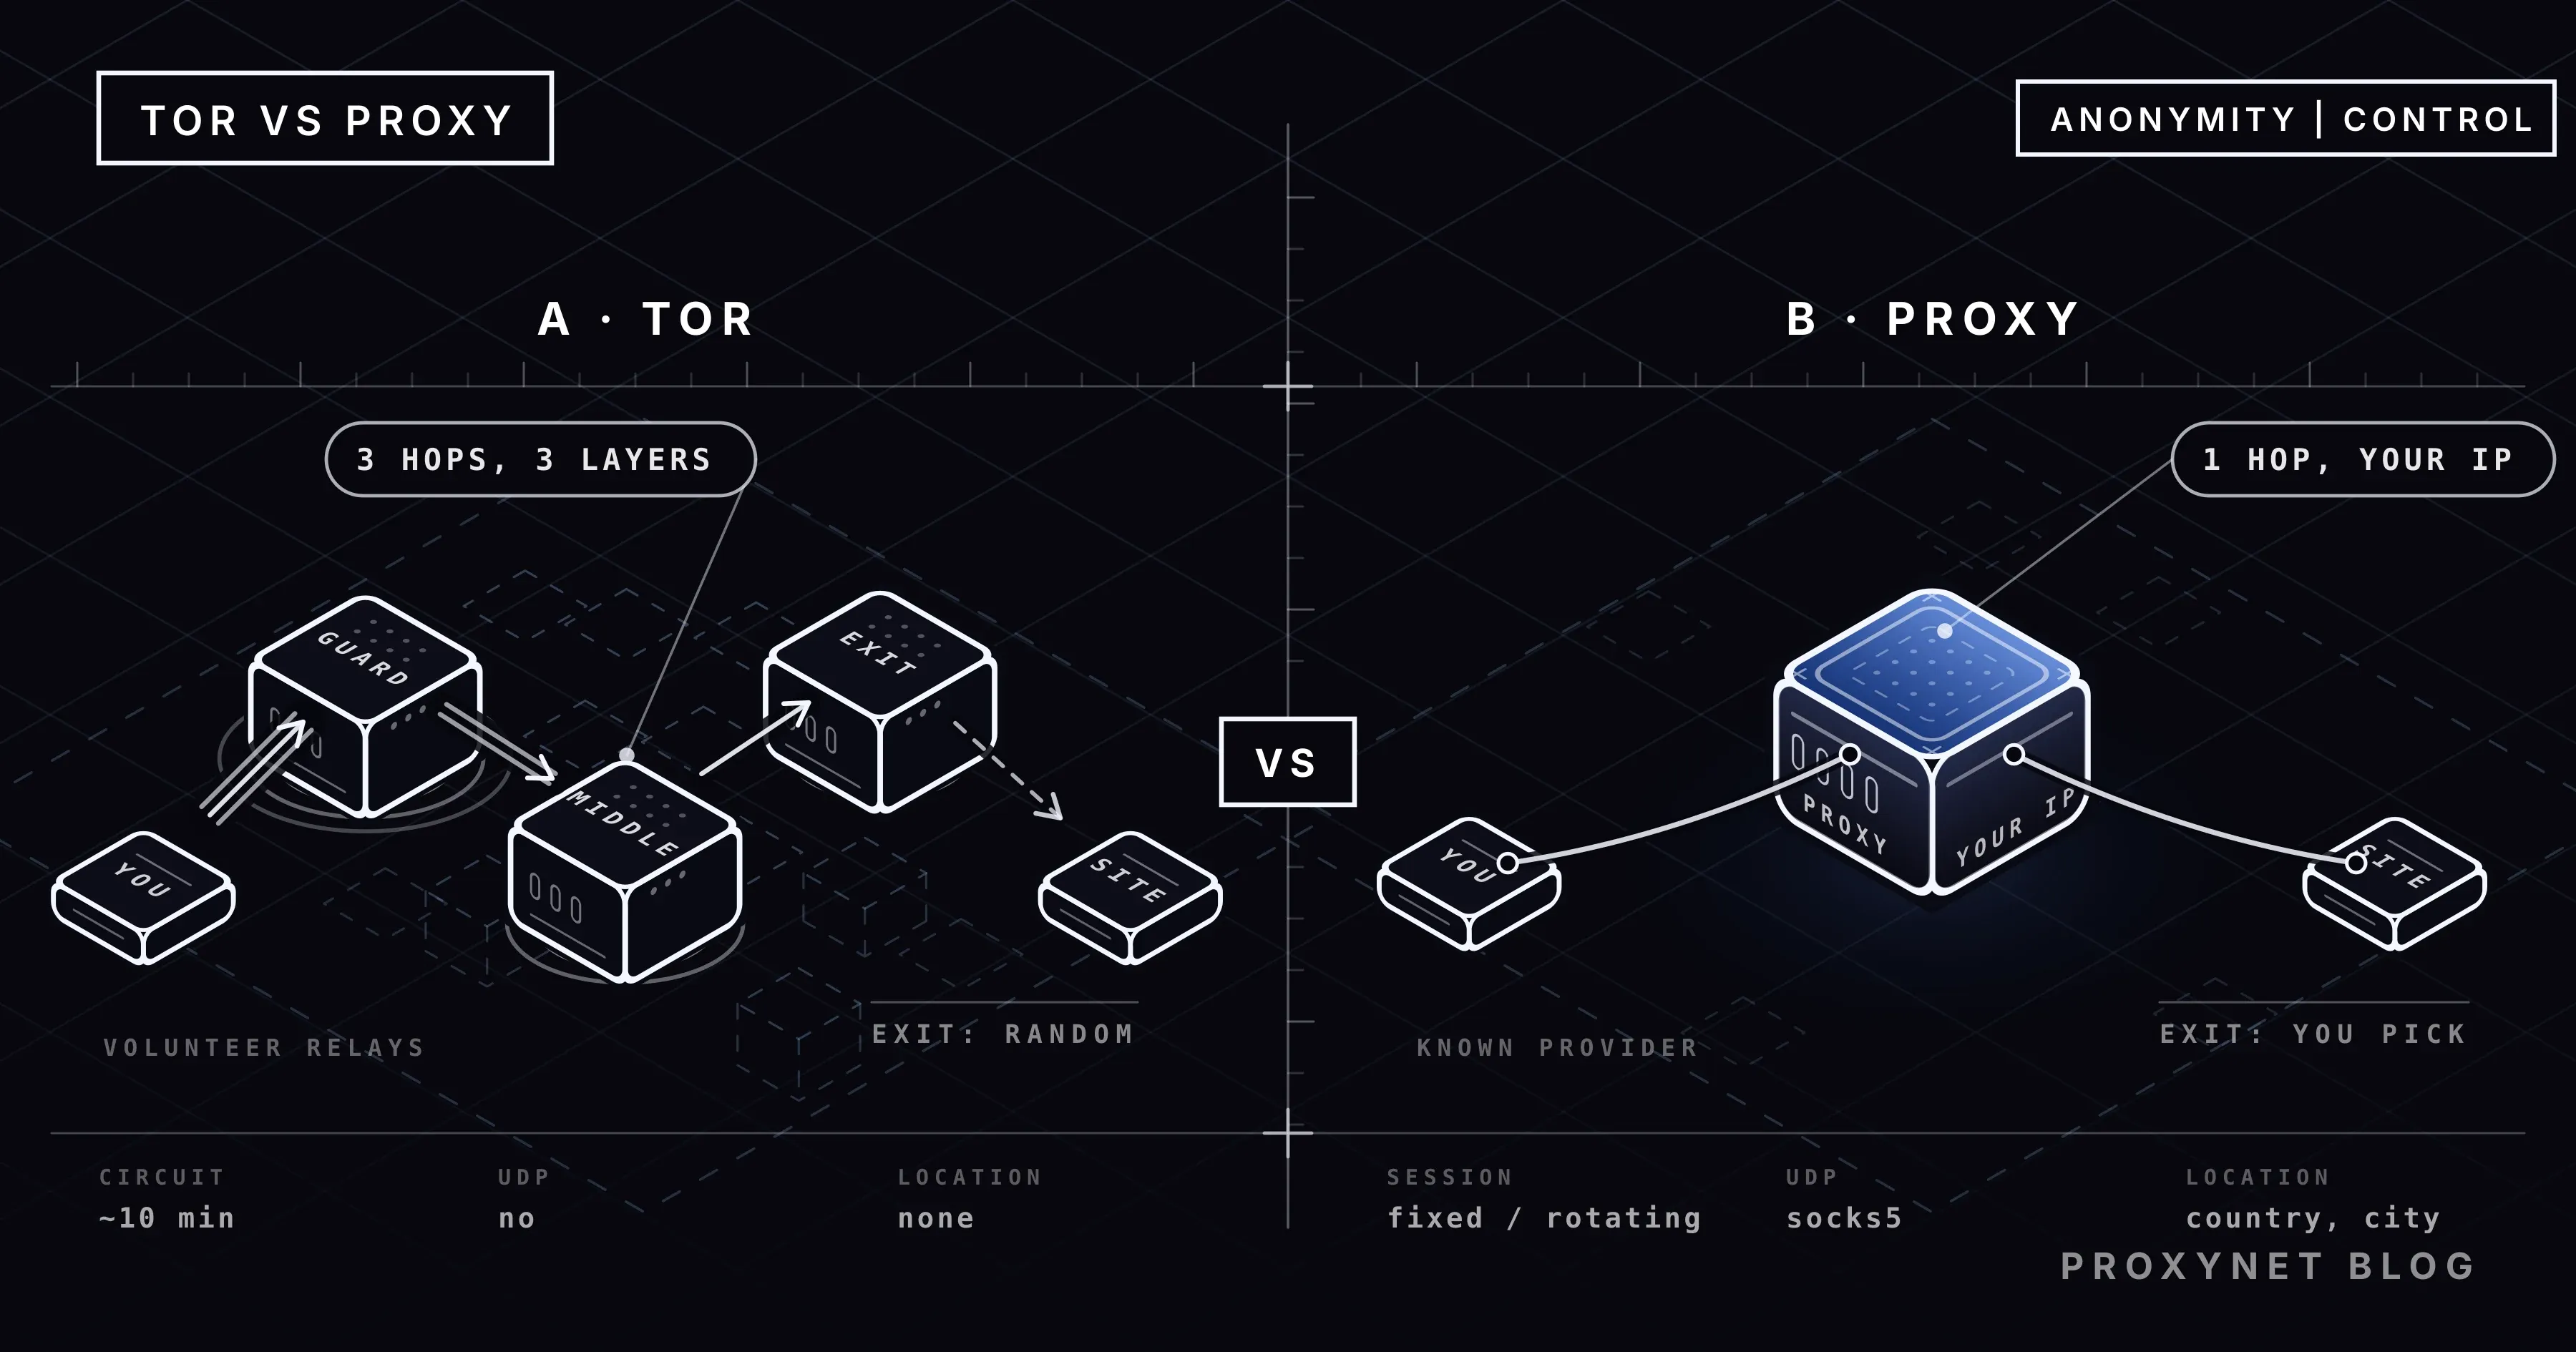
«پیاز» در نام این شبکه به شیوه رمزگذاری اشاره دارد. رایانه شما پیش از باز کردن اتصال، سه رله انتخاب میکند و داده را در سه لایه جداگانه میپیچد؛ هر رله فقط میتواند لایه خودش را بردارد. صفحه پشتیبانی پروژه Tor تفاوت با یک پروکسی ساده را اینطور خلاصه میکند: در یک ارائهدهنده پروکسی معمولی همه از یک سرور وارد و خارج میشوند و ارائهدهنده هم میداند شما که هستید و هم میداند چه چیزی را مرور میکنید؛ Tor ترافیک شما را از دستکم سه سرور متفاوت میگذراند و برای هر رله یک لایه رمزگذاری جداگانه دارد (How is Tor different from other proxies?).
یک درخواست این مسیر را طی میکند:
- رله ورودی (نگهبان یا Guard). رایانه شما مستقیماً به این رله وصل میشود. این رله نشانی IP واقعی شما را میبیند، اما داده هنوز در دو لایه دیگر پیچیده شده است و نمیتواند بفهمد به کجا میروید. کلاینت برای این نخستین گام چند رله را تصادفی انتخاب میکند و مدتی طولانی همانها را نگه میدارد؛ این کار احتمال آن را کم میکند که کسی که رلههای مخرب به شبکه اضافه میکند، در گام اول شما قرار بگیرد.
- رله میانی. داده را از رله نگهبان میگیرد، یک لایه دیگر برمیدارد و آن را به رله خروجی میفرستد. نه شما را میشناسد و نه مقصد را.
- رله خروجی. آخرین لایه را برمیدارد و درخواست را با نشانی IP خودش به سایت میفرستد. سایت فقط نشانی این رله را میبیند؛ رله مقصد را میداند اما نمیداند چه کسی درخواست داده است.
- چرخش مدار. به مسیر سهرلهای «مدار» میگویند. Tor یک مدار سالم را حدود ده دقیقه برای اتصالهای تازه به کار میبرد و سپس مدار تازهای میسازد؛ مدار خراب بلافاصله جایگزین میشود. اتصال بازی که مدت زیادی ادامه دارد روی مدار خودش میماند، چون جابهجا کردن یک جریان بین مدارها به کسی که بخشی از شبکه را زیر نظر دارد بارها فرصت میدهد شما را با مقصدتان تطبیق دهد.
بهای این طراحی سرعت است. ترافیک سه بار رمزگذاری میشود، از سرورهای داوطلبانه در سه کشور متفاوت میگذرد و این سرورها ظرفیت خود را میان همه کسانی که از آنها استفاده میکنند تقسیم میکنند.
آیا مرورگر Tor و شبکه Tor یک چیزند؟
نه. شبکه Tor همان رلههاست؛ مرورگر Tor مرورگری بر پایه Firefox است که برای استفاده از این شبکه آماده شده است. این مرورگر بسیاری از تنظیمات، از اندازه پنجره تا قلمها، را ثابت نگه میدارد تا همه کاربرانش شبیه هم به نظر برسند و سایت نتواند شما را از روی اثر انگشت مرورگر هم بشناسد.
محدودیت مهم این است: مرورگر Tor فقط ترافیک خودش را از Tor عبور میدهد. صفحه پشتیبانی پروژه Tor این را صریح میگوید: هر برنامه دیگری روی سیستم شما، از جمله مرورگرهای دیگر، از شبکه Tor عبور نمیکند و محافظت نمیشود؛ هر کدام باید جداگانه پیکربندی شوند (Does Tor Browser protect other applications?). برنامه دسکتاپی که در پسزمینه اجرا میشود همچنان با نشانی واقعی شما وصل میشود.
دو دکمه مرورگر هم اغلب با هم اشتباه گرفته میشوند. «هویت جدید» همه زبانهها و پنجرهها را میبندد، کوکیها و تاریخچه را پاک میکند و برای همه اتصالها مدارهای تازه به کار میبرد. «مدار Tor جدید برای این سایت» فقط زبانه فعال را از یک مدار تازه دوباره بارگذاری میکند؛ برای وقتی است که رله خروجی به سایت دسترسی ندارد، و چیزی را پاک نمیکند.
پروکسی چگونه کار میکند؟
پروکسی یک سرور واسط تنها میان شما و سایت است. مرورگر یا کد شما درخواست را به پروکسی میفرستد، پروکسی آن را با نشانی IP خودش به مقصد میرساند و پاسخ را برمیگرداند. سایت نشانی پروکسی را میبیند، نه نشانی شما را. تفاوت با Tor در خود ساختار است: یک واسط وجود دارد و هر کس آن را اداره میکند میداند ترافیک شما از کجا میآید و به کجا میرود. بنابراین اعتماد به پروکسی به ارائهدهنده برمیگردد، نه به پروتکل: شرکتی که با آن قرارداد دارید و سیاست ثبت گزارشهایش را خواندهاید.
همین ساختار چیزی به شما میدهد که Tor نمیدهد: کنترل. کشور، شهر و خط اپراتوری را که از آن خارج میشوید خودتان انتخاب میکنید، یک IP را در طول یک نشست ثابت نگه میدارید یا در هر درخواست عوض میکنید، و با نام کاربری و رمز عبور احراز هویت میکنید تا دسترسی فقط مال شما باشد. با یک خط کد پیکربندی میشود و تا هزاران درخواست همزمان مقیاس میگیرد.
دو پروتکل رایج وجود دارد. پروکسی HTTP برای ترافیک وب ساخته شده و اتصالهای HTTPS را با متد CONNECT تونل میکند. SOCKS5 در سطحی پایینتر کار میکند و اتصال را بدون نگاه کردن به محتوایش منتقل میکند؛ RFC 1928، مصوب مارس 1996، سه فرمان تعریف میکند: CONNECT برای اتصال TCP، BIND برای اتصال ورودی و UDP ASSOCIATE برای دیتاگرامهای UDP. همان سند میگوید روش احراز هویت (بدون احراز هویت، یا نام کاربری و رمز عبور) در آغاز اتصال توافق میشود و خود پروتکل هیچ رمزگذاریای ندارد. به همین دلیل پروکسی SOCKS5 انتخاب مناسب برای کلاینتهای بازی و دیگر برنامههای مبتنی بر UDP است.
سایت، پروکسی را از روی شبکهای که نشانیاش به آن تعلق دارد قضاوت میکند. IPهای دیتاسنتر به نام مراکز میزبانی ثبت شدهاند؛ سریع و ارزاناند، اما سایتها میدانند پشت آنها کاربر خانگی نیست. IPهای مسکونی (رزیدنتال) به اتصالهای خانگی واقعی تعلق دارند و مانند یک بازدیدکننده معمولی به نظر میرسند. IPهای ISP (مسکونی ثابت) به نام یک ارائهدهنده اینترنت ثبت شدهاند اما در دیتاسنتر میزبانی میشوند و ظاهر مسکونی را با نشانی ثابت ترکیب میکنند. Tor چنین انتخابی ندارد: IP رله خروجی هر چه باشد همان است.
تفاوتهای اصلی Tor و پروکسی
| معیار | Tor | پروکسی |
|---|---|---|
| تعداد واسط | دستکم 3 رله داوطلبانه | 1 سرور |
| چه کسی اداره میکند | داوطلبانی که نمیشناسید | ارائهدهندهای با قرارداد |
| IP که سایت میبیند | یک رله خروجی تصادفی | IP که خودتان انتخاب کردهاید |
| انتخاب موقعیت | ندارد | کشور، شهر، اپراتور |
| رمزگذاری | 3 لایه درون شبکه | از خودش ندارد؛ HTTPS تأمین میکند |
| سرعت | پایین، متغیر | بالا، قابل پیشبینی |
| UDP | منتقل نمیشود | با SOCKS5 منتقل میشود |
| پایداری نشست | مدار حدود هر 10 دقیقه عوض میشود | ثابت، یا تازه در هر درخواست |
| احراز هویت | ندارد | نام کاربری/رمز عبور، فهرست IP مجاز |
| اعتبار IP خروجی | در فهرست عمومی، کپچای مکرر | پاک، بسته به نوع |
| خودکارسازی | برای آن طراحی نشده | بهسادگی به کد و ابزارها اضافه میشود |
| هدف اصلی | ناشناس ماندن | مسیریابی، مقیاس، موقعیت |
آیا گره خروجی میتواند ترافیک مرا ببیند؟
بله، بخش رمزنشده را. سه لایه Tor فقط درون شبکه اعتبار دارند؛ وقتی رله خروجی آخرین لایه را برمیدارد، خود درخواست در دستش میماند. روی HTTP ساده، کسی که رله خروجی را اداره میکند میتواند فرمی را که ارسال میکنید و رمز عبور درون آن را بخواند. پروژه Tor این را در صفحه پشتیبانی خود میگوید: اطلاعاتی که روی HTTP ساده فرستاده میشود میتواند به دست گردانندگان رلههای خروجی بیفتد؛ در سایتهای HTTPS ترافیکی که از رله خروجی بیرون میرود رمزگذاریشده است و فقط مقصد دیده میشود.
همین قاعده برای پروکسی هم برقرار است، چون یک واسط تنها همه ترافیک را حمل میکند. تفاوت در این است که آن واسط کیست: در Tor داوطلبی که نمیشناسید؛ در پروکسی ارائهدهندهای که با آن قرارداد دارید. در هر دو حالت آنچه محتوا را از واسط پنهان میکند HTTPS است؛ هیچکدام از این دو ابزار جای آن را نمیگیرد.
Tor یک محدودیت دیگر هم دارد. کسی که بتواند هر دو سر شبکه را زیر نظر بگیرد میتواند زمانبندی ترافیک ورودی و خروجی را با هم تطبیق دهد. پروژه Tor این را «همبستگی ترافیک» مینامد و مینویسد که در عمل برای تأیید فردی به کار میرود که از پیش مظنون بوده، نه برای کشف افراد تازه. ثابت نگه داشتن طولانیمدت رلههای نگهبان دقیقاً دفاعی در برابر همین حمله است.
چرا سایتها به ترافیک Tor کپچا نشان میدهند یا آن را مسدود میکنند؟
چون نشانیهای IP رلههای خروجی Tor محرمانه نیستند. خود پروژه Tor این فهرست را منتشر میکند: صفحهاش برای مدیران سایت، با عنوان «I want to ban the Tor network»، به فهرست روز رلههای خروجی و نسخهای از آن که با DNS قابل پرسوجوست پیوند میدهد. همان صفحه بهجای مسدودسازی کامل، اقدامهای محدودتری را پیشنهاد میکند، اما فهرست آنجاست و هر سامانه محافظت در برابر ربات آن را میخواند.
Cloudflare این را به یک قاعده صریح تبدیل کرده است. در قواعد WAF و دسترسی IP آن، گرههای خروجی Tor با یک کد «کشور» ویژه به نام T1 نمایش داده میشوند؛ صاحب سایت میتواند به آن اجازه بدهد، آن را مسدود کند یا یک چالش مدیریتشده نشان دهد. مستندات Privacy Pass در Cloudflare هم میافزاید که بازدیدکنندگانی که از شبکههای اشتراکی، VPN و Tor میآیند معمولاً اعتبار IP پایینتری دارند و ممکن است پیش از رسیدن به سایت با صفحه چالش روبهرو شوند. در مقابل، قابلیت Onion Routing همین شرکت سایت را مستقیماً درون شبکه Tor ارائه میدهد، بهطوری که کاربر Tor هرگز از گره خروجی عبور نمیکند و چالشهای تعاملی فقط به ترافیک رباتها نشان داده میشوند.
سازوکار ساده است. هزاران نفر همزمان از یک رله خروجی استفاده میکنند؛ صفحه پشتیبانی خود پروژه Tor توضیح میدهد که Google انبوه پرسوجوهای رسیده از یک IP خروجی را خزش خودکار به حساب میآورد و آن نشانی را مدتی کند میکند. این نقص Tor نیست، پیامد طراحی آن است: ناشناس ماندن از اشتراک یک نشانی با دیگران میآید.
در پروکسی تصویر برعکس میشود. یک IP مسکونی به یک اتصال خانگی واقعی تعلق دارد و مانند بازدیدکنندهای معمولی از همان شهر به نظر میرسد؛ در هیچ فهرست عمومیای نیست. اگر لازم است مرتب بررسی کنید یک صفحه از شهری مشخص چطور دیده میشود، پروکسی مسکونی دقیقاً برای همین کار وجود دارد. اینکه پروکسی چه هدرهایی به درخواست اضافه میکند، و در نتیجه آیا سایت میتواند بفهمد از پروکسی استفاده میکنید، در نوشته تفاوت پروکسی شفاف، ناشناس و elite آمده است.
سرعت، UDP و خودکارسازی: محدودیتهای Tor کجاست؟
Tor فقط جریانهای TCP درستشکل را منتقل میکند؛ بستههای UDP را نمیتوان از Tor فرستاد، پس ترافیک بازی، بیشتر تماسهای تصویری و دیگر برنامههای مبتنی بر UDP روی آن کار نمیکنند. در سمت پروکسی، فرمان UDP ASSOCIATE در SOCKS5 دقیقاً برای همین کار وجود دارد؛ جزئیاتش را در نوشته پروکسی SOCKS5 چیست آوردهایم.
پروژه Tor درباره تورنت هم به همین اندازه صریح است: استفاده از Tor همراه با BitTorrent را توصیه نمیکند و در نوشتهای جداگانه توضیح میدهد چرا این کار ایده خوبی نیست. کلاینتهای تورنت اغلب تنظیمات پروکسی را نادیده میگیرند و مستقیم وصل میشوند، IP واقعی شما را به ردیاب میفرستند و شبکهای را که داوطلبان میگردانند برای همه کند میکنند.
همین استدلال برای خودکارسازی پرحجم هم برقرار است. یک کار اسکرپینگ در هر دقیقه صدها درخواست میفرستد، یک نشست را مدتی طولانی نگه میدارد و به کشور خروجی مشخصی نیاز دارد. در Tor مدار هر ده دقیقه عوض میشود، کشور را نمیتوانید انتخاب کنید، IP خروجی همین حالا هم به کپچا میخورد و بار روی شبکهای میافتد که با کمک مالی و وقت داوطلبان سر پاست. ابزاری که برای این کار ساخته شده پروکسی است: مقیاس را شما تعیین میکنید، هزینهاش را شما میپردازید و با نشانیای کار میکنید که با هیچکس شریک نیستید.
VPN در این مقایسه کجا قرار میگیرد؟
VPN همه ترافیک دستگاه شما را از یک تونل رمزگذاریشده به سرور یک شرکت میبرد؛ از این نظر به پروکسی نزدیکتر است تا به Tor، چون باز هم یک واسط تنها و شناختهشده در میان است. تفاوتش با Tor این است که آن واسط همهچیز را میبیند؛ تفاوتش با پروکسی این است که بهجای هر برنامه، برای کل دستگاه کار میکند و معمولاً یک خروجی در هر کشور دارد. برای محافظت از کل دستگاه روی Wi-Fi کافه، VPN؛ برای بیرون فرستادن یک برنامه از نشانی مشخص، پروکسی؛ و برای اینکه هیچ واسطی نداند شما که هستید، Tor. مقایسه کامل را در نوشته فرق پروکسی و VPN آوردهایم.
کی Tor، کی پروکسی؟
Tor انتخاب درست است وقتی آنچه باید محافظت شود هویت شماست. پروژه Tor کاربرانش را روزنامهنگاران، پژوهشگران، فعالان حقوق بشر، افشاگران و بازماندگان خشونت معرفی میکند. تماس یک روزنامهنگار با منبعش نباید لو بدهد از کجا آمده است؛ یک پژوهشگر نباید توسط گروهی که مطالعهاش میکند شناخته شود. در این کارها سرعت در درجه دوم است؛ نکته این است که هیچ واسطی نداند شما که هستید.
پروکسی انتخاب درست است وقتی خود کار مهم است. پایش قیمت، تأیید تبلیغات، بررسی نتایج جستوجو، آزمودن یک سایت از شهرهای مختلف، دادن یک نشانی ثابت به هر حساب، بازی با تأخیر کم: همه اینها به نشانیای در کشور یا شهری مشخص، با سرعت قابل پیشبینی، احراز هویت و خودکارسازی نیاز دارند. ارائهدهنده شما از پیش میداند شما که هستید؛ آنچه پنهان میکنید هویتتان نیست، نشانیای است که سایت مقصد میبیند.
گاهی دستورالعملهایی برای زنجیر کردن این دو ابزار دستبهدست میشود؛ ما آنها را ارائه نمیکنیم. تصمیم بگیرید کدام مشکل را حل میکنید و ابزار را برای همان انتخاب کنید.
اشتباهات رایج
- تصور اینکه تا وقتی مرورگر Tor باز است کل دستگاه محافظت میشود. فقط ترافیک مرورگر از Tor میگذرد؛ برنامههای دیگر با نشانی واقعی شما بیرون میروند.
- وارد کردن رمز عبور در سایتهای HTTP ساده از طریق Tor. رله خروجی میتواند محتوای رمزنشده را بخواند. اگر نوار نشانی HTTPS نشان نمیدهد، چیز حساسی وارد نکنید.
- ورود به حساب از طریق Tor و انتظار ناشناس ماندن. به محض ورود، سایت شما را از روی حساب میشناسد، نه IP. همین برای پروکسی هم صادق است.
- فکر کردن به اینکه پروکسی شما را ناشناس میکند. پروکسی IP شما را از سایت مقصد پنهان میکند، نه از ارائهدهنده. اعتماد به پروکسی بر قرارداد استوار است.
- استفاده از Tor برای اسکرپینگ یا تورنت. پروژه Tor آن را توصیه نمیکند؛ کند است، به کپچا میخورد و شبکه داوطلبانه را فرسوده میکند.
- تکیه کردن به کشور رله خروجی. انتخاب کشور بخشی از طراحی Tor نیست؛ اگر باید از کشوری مشخص خارج شوید، از پروکسی استفاده کنید.
راهنمای انتخاب
| نیاز شما | پیشنهاد |
|---|---|
| هیچ واسطی نداند شما که هستید | Tor |
| روزنامهنگاری، پژوهش، افشاگری: حفاظت از منبع | Tor (با مرورگر Tor) |
| یک صفحه از شهری مشخص چطور دیده میشود | پروکسی (مسکونی) |
| پایش قیمت، تأیید تبلیغات، بررسی SERP | پروکسی (چرخشی یا مسکونی) |
| نشانی ثابت و پاک برای هر حساب | پروکسی (ISP) |
| بازی یا برنامههای مبتنی بر UDP | پروکسی (SOCKS5) |
| محافظت از کل دستگاه روی Wi-Fi کافه | VPN |
| مدیریت IP قابل برنامهریزی از درون کد | پروکسی |
| تورنت یا اسکرپینگ پرحجم | Tor نه؛ پروکسی |
پرسشهای متداول
آیا Tor یک پروکسی است؟
از نظر فنی، کلاینت Tor روی رایانه شما یک رابط SOCKS باز میکند و برنامهها طوری به آن وصل میشوند که انگار پروکسی است؛ اما خود Tor شبکهای از سه رله با رمزگذاری جداگانه در هر گام است، نه یک واسط تنها. در پروکسی، ارائهدهنده هم میداند شما که هستید و هم میداند چه چیزی را مرور میکنید؛ در Tor هیچ رلهای هر دو را نمیداند.
آیا Tor از پروکسی امنتر است؟
برای ناشناس ماندن، بله، چون هیچ واسطی همزمان شما و مقصد را نمیبیند. برای محرمانگی محتوا، هر دو به HTTPS وابستهاند: روی HTTP ساده، هم رله خروجی Tor و هم سرور پروکسی میتوانند آن را بخوانند. در پروکسی امنیت از هویت و قرارداد ارائهدهنده میآید؛ در Tor از خود طراحی.
چرا Tor اینقدر کند است؟
ترافیک سه بار رمزگذاری میشود و از سه سرور داوطلبانه در کشورهای مختلف میگذرد که ظرفیت خود را میان همه کاربران تقسیم میکنند. پروژه Tor میگوید شبکه از گذشته بسیار سریعتر شده، اما بنا به طراحی انتظار نمیرود به پای یک پروکسی پولی تکگامی برسد.
آیا گره خروجی Tor میتواند ترافیک مرا ببیند؟
بخش رمزنشده را میتواند ببیند. اگر با HTTPS وصل شوید، رله خروجی فقط میبیند به کدام سایت میروید، نه محتوا را. روی HTTP ساده میتواند فرم و رمز عبوری را که میفرستید بخواند.
آیا سایتها میتوانند بفهمند از Tor استفاده میکنم؟
بله. پروژه Tor فهرست IP رلههای خروجی را آشکارا منتشر میکند و زیرساختهایی مانند Cloudflare ترافیک Tor را بهعنوان یک «کشور» جداگانه با کد T1 نشانهگذاری میکنند. سایت میتواند آن را مسدود کند، صفحه چالش نشان دهد یا همانطور که هست بپذیرد.
آیا میتوانم از Tor برای اسکرپینگ استفاده کنم؟
نباید. مدار هر ده دقیقه عوض میشود، کشور خروجی را نمیتوانید انتخاب کنید، IPهای خروجی همین حالا هم به کپچا میخورند و بار روی شبکهای میافتد که داوطلبان آن را سر پا نگه داشتهاند. اگر به درخواستهای احراز هویتشده و مقیاسپذیر از موقعیتی مشخص نیاز دارید، ابزاری که برای این کار ساخته شده پروکسی است.
خلاصه
Tor و پروکسی در یک جمله کنار هم میآیند، اما به پرسشهای متفاوتی پاسخ میدهند. Tor ترافیک شما را با رمزگذاری لایهای از دستکم سه رله داوطلبانه میگذراند تا هیچ واسطی نتواند شما را با مقصدتان تطبیق دهد؛ بهایش سرعت پایین، کپچای مکرر به دلیل عمومی بودن فهرستهای خروجی، نبود UDP و نداشتن انتخاب موقعیت است. پروکسی یک واسط تنها از ارائهدهندهای شناختهشده است؛ سریع است، کشور و شهر را شما انتخاب میکنید، احراز هویت دارد و برای خودکارسازی مناسب است، اما وعده ناشناس ماندن نمیدهد. اگر آنچه باید محافظت شود هویت شماست، Tor را انتخاب کنید؛ اگر باید کاری را از نشانی مشخص و در مقیاس بزرگ انجام دهید، پروکسی را. برای انتخاب نوع IP مناسب کارتان، راهکارهای پروکسی ما را ببینید.