برای نخستین بار از راه یک پروکسی وصل میشوید، یک فروشگاه اینترنتی را باز میکنید و پیش از آنکه صفحه اصلی بارگذاری شود، CAPTCHA پیش رویتان میآید. به نشانی دومی از همان ارائهدهنده میروید و همان سایت بدون هیچ پرسشی باز میشود. میان این دو تلاش، نه در مرورگر شما چیزی تغییر کرده و نه در درخواستتان. آنچه تغییر کرده نشانی است؛ دقیقتر بگوییم، چیزی که اینترنت درباره آن نشانی به یاد دارد.
در این نوشته توضیح میدهیم اعتبار آیپی چیست، کدام نشانهها را امتیازدهی میکند، چه کسی این امتیاز را نگه میدارد و چرا نشانی یک پروکسی با پیشینهای میرسد که شما آن را ننوشتهاید. بازههای مسکونی، ISP، دیتاسنتر و موبایل را از نظر ریسک اعتبار مقایسه میکنیم، نشان میدهیم امتیاز چگونه ترمیم میشود، آنچه در اختیار شماست را از آنچه نیست جدا میکنیم و بررسیهایی را فهرست میکنیم که پیش از اعتماد به یک نشانی ارزش انجام دادن دارند.
اعتبار آیپی چیست؟
اعتبار آیپی داوری درباره یک نشانی است، نه درباره یک شخص. به پرسشی پاسخ میدهد که هر سرور ایمیل، هر CDN و هر صفحه پرداخت هزاران بار در دقیقه میپرسد: با آنچه درباره این نشانی میدانیم، به درخواست بعدی که از آن میآید چقدر باید اعتماد کنیم؟
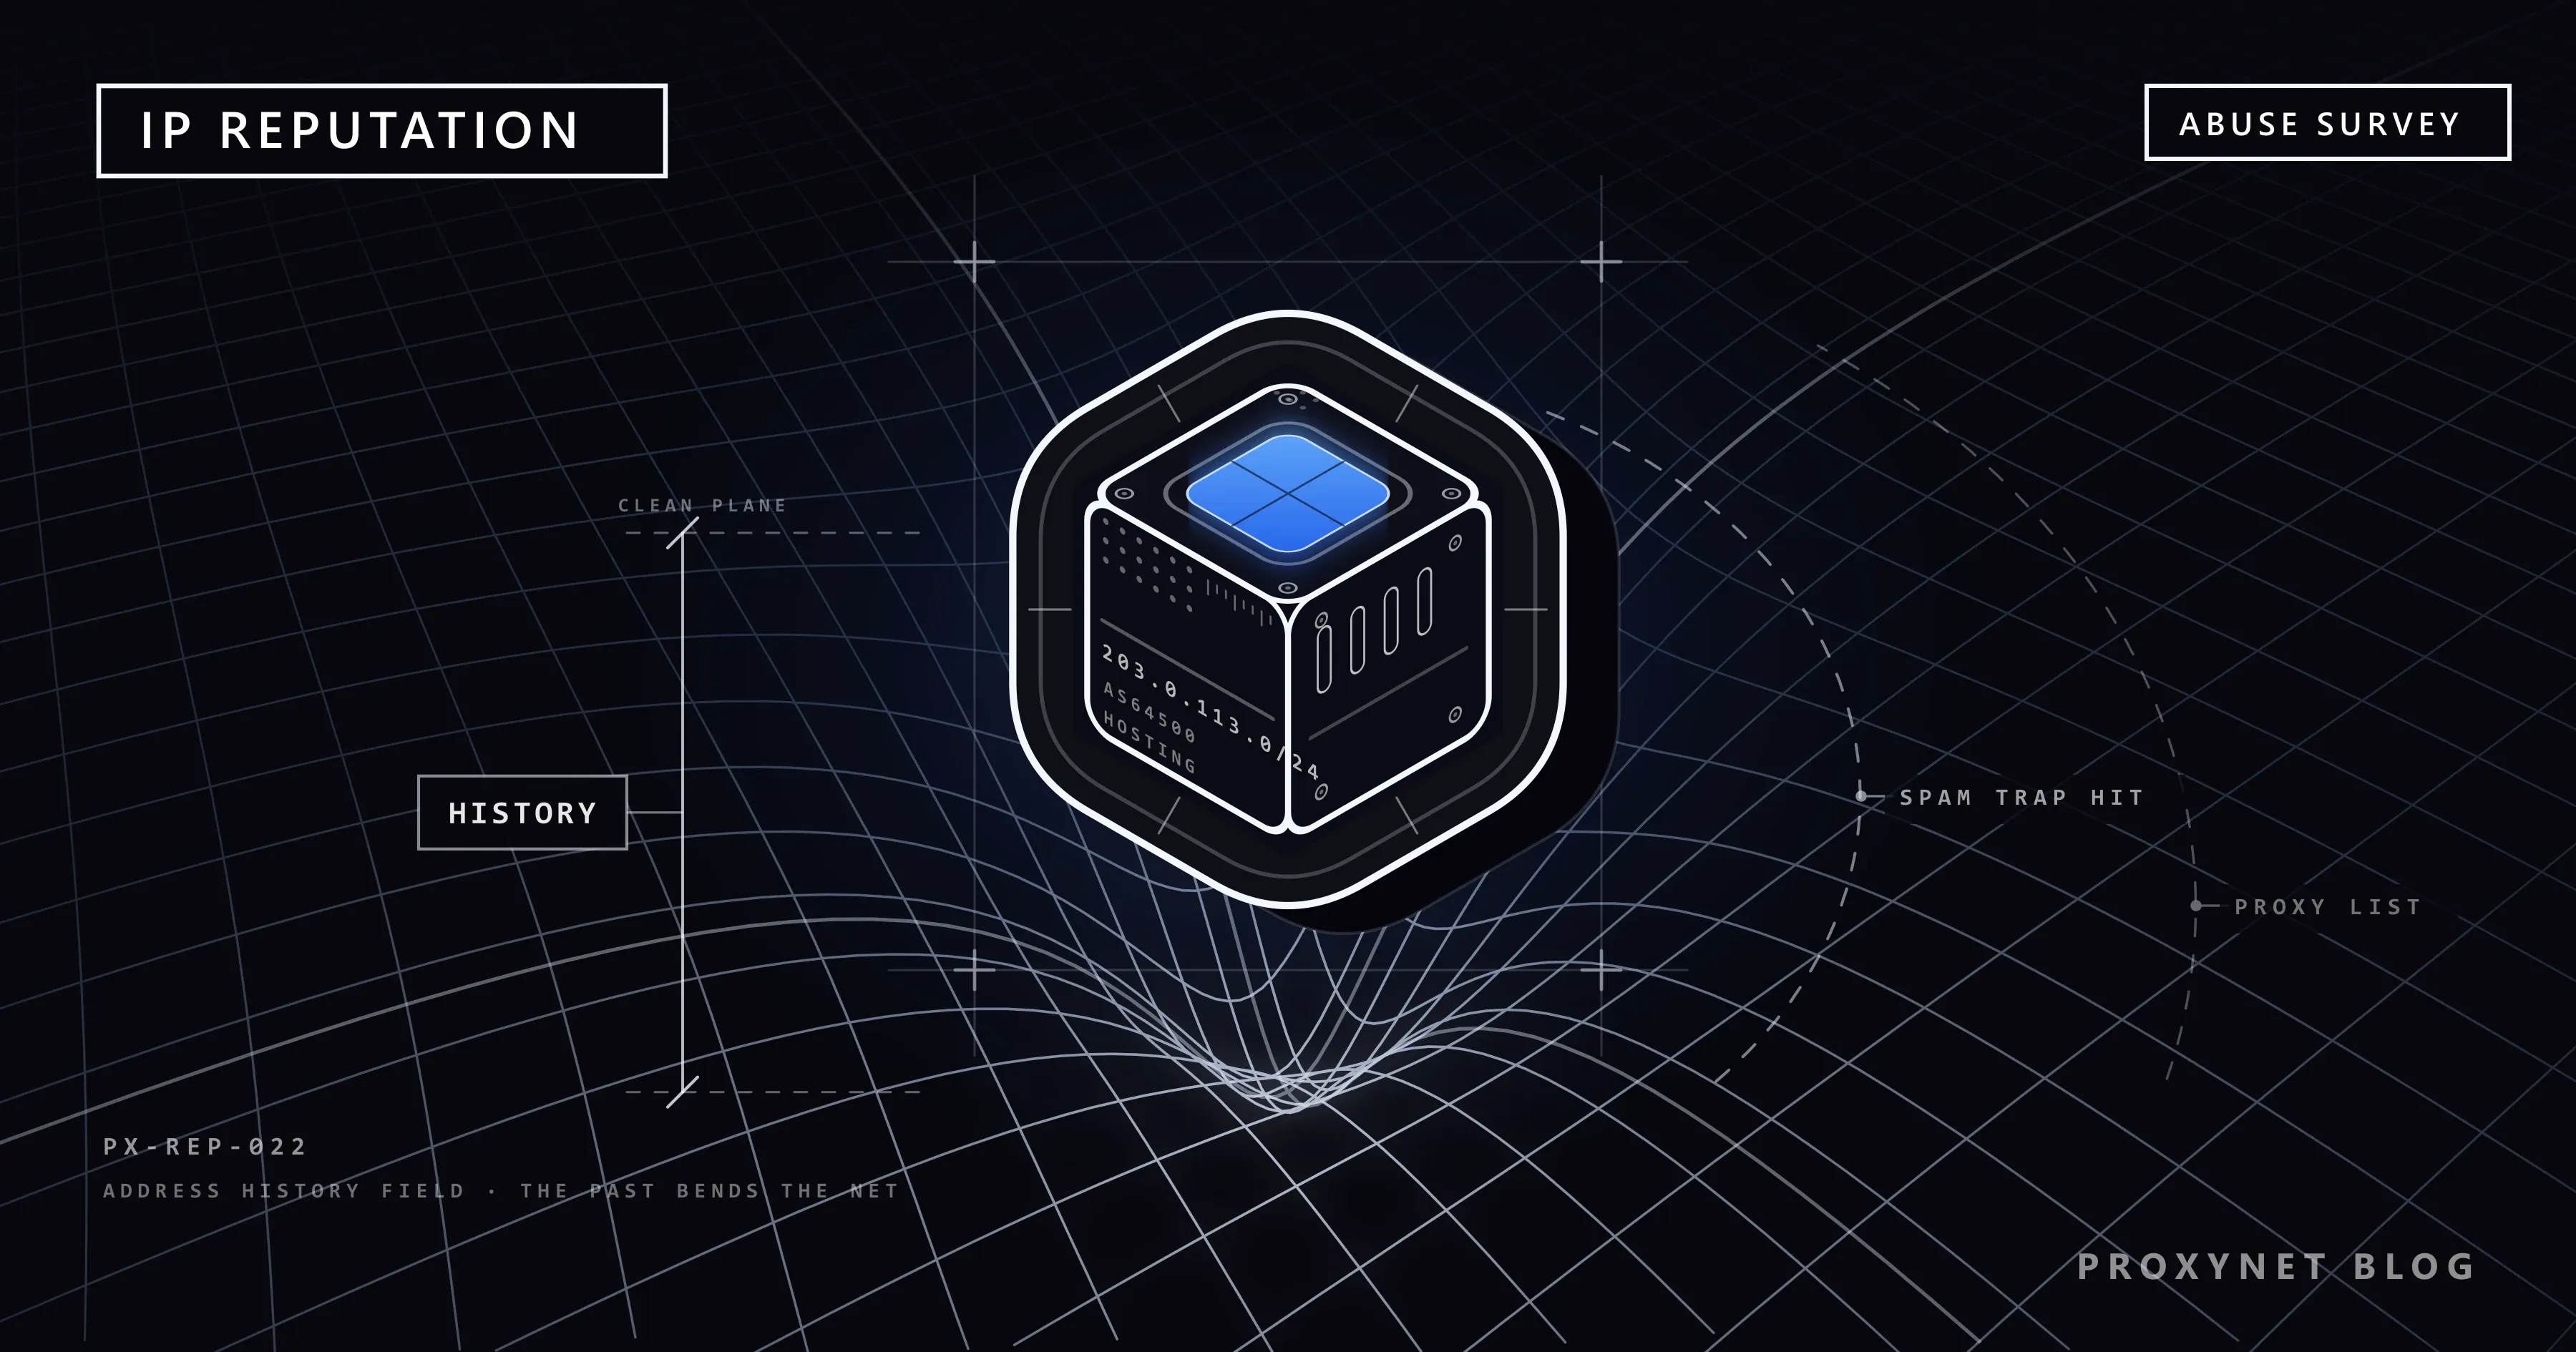
این دانستهها از مشاهدهها جمع میشود. کسی دیده که از این نشانی اسپم بیرون رفته است. کسی دیده که در یک دقیقه چهارصد بار یک فرم ورود را آزموده است. کسی فهمیده که مانند یک پروکسی باز، ترافیک هر کسی را عبور میدهد. کسی هم متوجه شده که این نشانی به یک شرکت میزبانی تعلق دارد، نه به یک خط اینترنت خانگی. هر مشاهده بهتنهایی ضعیف است؛ اما در کنار هم، نشانی را جایی میان «خط معمولی مصرفکننده» و «منبع شناختهشده سوءاستفاده» میگذارند. سرویسهای تجاری این را به یک عدد فرو میکاهند؛ آن عدد را در نوشته IP Fraud Score چیست و امتیاز ریسک IP چگونه خوانده میشود؟ باز کردهایم. با این حال بیشتر سامانههای اعتبار اول فهرست و قاعدهاند و بعد عدد.
چه کسی امتیاز را نگه میدارد؟
مرجع مرکزی وجود ندارد. چهار نوع سازمان داده اعتبار نگه میدارند و هر کدام به پرسش متفاوتی پاسخ میدهند.
- فهرستهای مسدودسازی مبتنی بر DNS (DNSBL). سرور ایمیل از یک ناحیه ویژه DNS میپرسد که آیا نشانی در فهرست هست یا نه. RFC 5782 این سازوکار را استاندارد کرده است: اکتتهای نشانی وارونه میشوند، دامنه فهرست به انتهای آن اضافه میشود و پاسخ
127.0.0.xبه معنای «در فهرست است» خوانده میشود. Spamhaus میگوید فهرست SBL آن نشانیهایی را نگه میدارد که در حال ارسال اسپم، میزبانی محتوای مخرب یا تصاحب فضای IP دیده شدهاند و این ناحیه هر پنج دقیقه از نو ساخته میشود. - فهرستهای سیاستی. این فهرستها هیچ رفتار بدی را ثبت نمیکنند. Policy Block List از Spamhaus بازههای کاربران نهایی، بیشتر مشترکان پهنباند، را نگه میدارد که هرگز نباید مستقیماً از آنها ایمیل فرستاده شود؛ اپراتورهای شبکه بازههای خودشان را اضافه میکنند. یک نشانی میتواند بدون آنکه کار خطایی کرده باشد در PBL باشد. این فهرست بیانیهای درباره نوع نشانی است.
- هوش تجاری IP. Scamalytics، IPQualityScore، MaxMind minFraud و AbuseIPDB گزارشهای سوءاستفاده را از سایتهای مشتریانشان جمع میکنند، داده نوع شبکه را به آن میافزایند و نتیجه را به شکل امتیاز یا مجموعهای از نشانگرها به صفحههای پرداخت و ثبتنام میفروشند.
- پلتفرمهای CDN و مدیریت بات. Cloudflare در مستندات خود امتیاز بات را مقداری میان 1 و 99 تعریف میکند که 1 یعنی درخواست تقریباً بهیقین خودکار بوده است؛ این امتیاز از قواعد اکتشافی، یادگیری ماشین، تشخیصهای JavaScript و فهرست باتهای تأییدشده تغذیه میشود. اعتبار آیپی در اینجا تنها یکی از ورودیهای بسیار است؛ به همین دلیل یک نشانی پاک با یک کلاینت مشکوک باز هم به مرحله چالش میافتد.
پلتفرمهای بزرگ نسخه خصوصی هر چهار مورد را خودشان اجرا میکنند و تنها راهی که از داوری آنها باخبر میشوید، مسدود شدن است.
سامانههای اعتبار به چه چیزهایی نگاه میکنند؟
این نشانهها با نامهای متفاوت در مستندات تقریباً هر امتیازدهندهای دیده میشوند.
- گزارشهای سوءاستفاده. یک سایت یک بازپرداخت اجباری، یک تلاش credential stuffing یا یک اجرای اسکرپینگ را که
robots.txtرا نادیده گرفته ثبت میکند و نشانی مبدأ را به یک پایگاه داده مشترک گزارش میدهد. گزارشها ماده خام هر امتیاز تجاریاند. - تلههای اسپم. صندوقهایی که هیچ آدم واقعی هرگز از آنها استفاده نکرده و فقط جایی منتشر شدهاند که جمعکنندههای نشانی پیدایشان کنند. یک برخورد میتواند نشانی را همان روز وارد فهرست کند.
- فهرستهای فرماندهی و کنترل باتنت. نشانیای که زمانی کنترلکننده دستگاههای آلوده بوده، مدتها پس از پاک شدن بدافزار همچنان مشکوک میماند.
- فهرستهای پروکسی باز و ناشناسسازها. اسکنرها میآزمایند که آیا یک نشانی ترافیک دلخواه را عبور میدهد یا نه؛ خروجیهای VPN و Tor نشانگرهای جداگانهای دارند. در فهرست بودن یعنی نشانی را نمیتوان به یک کاربر مشخص گره زد، نه اینکه از چیزی سوءاستفاده کرده است.
- ASN و نوع شبکه. رجیستری میگوید شبکه مالک یک ISP مصرفکننده است، یک اپراتور موبایل، یک شرکت میزبانی یا یک سازمان. بازههای میزبانی با یک امتیاز منفی آغاز میکنند، چون آدمهای واقعی از روی سرور وبگردی نمیکنند.
- سازگاری موقعیت جغرافیایی. کشور نشانی با کشور صورتحساب، زبان و منطقه زمانی مرورگر و آخرین ورود موفق مقایسه میشود. ناسازگاری بهعلاوه یک ASN میزبانی، شاهد قدرتمندی است.
- سرعت. نشانی در دقیقه، ساعت و روز گذشته چند درخواست، ثبتنام یا ورود تولید کرده است. این تنها نشانهای است که خودتان تولید میکنید و همان نشانهای است که بیش از همه مسئول بد شدن یک نشانی تازه در یک بعدازظهر است.
نشانی پروکسی چگونه پیشینه به ارث میبرد
هیچکدام از این نشانهها میان کسی که امروز از یک نشانی استفاده میکند و کسی که هفته پیش از آن استفاده میکرد تفاوتی نمیگذارد. کل ماجرای مسدود شدن پروکسیها همین است.
نشانی دیتاسنتر پیوسته اجاره داده و پس گرفته میشود؛ مشتری پیش از شما شاید یک کمپین ایمیلی اجرا کرده که به تلههای اسپم خورده، و آن رکورد پس از پایان اجاره هم باقی میماند. نشانی پروکسی مسکونی (رزیدنتال) بهطور طراحیشده میان مشترکان میچرخد؛ مودمی که دیروز آن را داشت شاید بخشی از یک باتنت بوده است. نشانی موبایل از راه NAT در سطح اپراتور همزمان میان صدها گوشی مشترک است، پس یک گوشی آلوده اعتبار همه پشت آن را رنگ میکند. این اشتراک را در نوشته CGNAT چیست، چگونه تشخیص دهیم و چطور از آن خارج شویم؟ شرح دادهایم.
امتیازدهندهها این اثر را عمداً گسترش میدهند: Scamalytics میگوید آنچه را درباره یک نشانی میآموزد به همسایههای آن در همان زیرشبکه و ASN هم اعمال میکند؛ پس یک نشانی پاک در یک بلوک /24 آلوده، تا آرام شدن بلوک، به جرم همسایگی مقصر است. وقتی پروکسی را وصل میکنید، گذشته آن را هم میپذیرید. آنچه از نخستین درخواست به بعد انجام میدهید ورودی دیگر است.
چرا بازههای دیتاسنتر امتیاز بدتری از بازههای مصرفکننده میگیرند
مشتریان واقعی از پهنباند خانگی، شبکههای اداری و گوشی وبگردی میکنند؛ تقریباً هیچکس صفحه یک محصول را از روی ماشین مجازی نمیخواند. پس درخواستی که از یک ASN میزبانی میآید، پیش از آنکه رفتاری بررسی شود، با احتمال پایینی از حضور یک انسان پشت آن آغاز میکند. بازههای میزبانی ارزاناند و هزارتایی فروخته میشوند، پس تراکم سوءاستفاده گزارششده در آنها واقعاً بالاتر است. بازههای مصرفکننده به خطوط فیزیکی یا سیمکارت گره خوردهاند و پر از آدمهای معمولیاند؛ امتیازدهندهای که آنها را یکجا مسدود کند، مشتریان خودش را بیرون میگذارد. دو سازوکار حتی هنگام رخ دادن سوءاستفاده اعتبار مصرفکننده را نرم میکنند:
- پیشینه مشترک رقیق میشود. پشت یک دروازه CGNAT، یک بازیگر بد میان صدها کاربر عادی میانگین گرفته میشود. امتیازدهندهای که از یک نشانی هم خرید معمولی میبیند و هم یک موج سوءاستفاده، معمولاً آن را اتصال مشترک میشمارد؛ IPQualityScore این داوری را با نشانگر
shared_connectionنشان میدهد. - فهرستهای سیاستی محافظت میکنند، نه مجازات. PBL بازههای مصرفکننده را فهرست میکند چون بازه مصرفکنندهاند. سرور ایمیلی که ایمیل مستقیم از یک نشانی PBL را رد میکند، میگوید «از راه ISP خود بفرستید»، نه «این نشانی بد است». برای ترافیک وب، همان دستهبندی «کاربر خانگی» خوانده میشود.
نشانیهای دیتاسنتر هیچکدام از این دو محافظت را ندارند: تکمستأجرند، پس سوءاستفاده دقیقاً به همان نشانی نسبت داده میشود، و هیچ فهرست سیاستی هم آنها را بهعنوان فضای کاربر نهایی ضمانت نمیکند.
ریسک اعتبار به تفکیک نوع پروکسی
ریسک در اینجا یعنی چقدر احتمال دارد یک نشانی تازه از آن نوع، پیش از آنکه کاری کرده باشید، از سوی سایتی که به اعتبار حساس است به چالش کشیده شود.
| مسکونی | ISP (مسکونی ثابت) | دیتاسنتر | موبایل | |
|---|---|---|---|---|
| نوع ASN از دید امتیازدهندهها | ISP مصرفکننده | ISP مصرفکننده، سرور در مرکز داده | میزبانی / ابری | اپراتور موبایل |
| کاربران پشت یک نشانی | چند نفر در طول زمان | یک نفر | یک نفر | صدها نفر همزمان (CGNAT) |
| پیشینه بهارثرسیده | ممکن، با چرخش رقیق میشود | کم اگر بلوک تازه باشد | رایج؛ اجارهها زود دستبهدست میشوند | با اشتراک رقیق میشود |
| اثر همسایگی | کم | متوسط | زیاد؛ بلوکهای /24 میزبانی با هم امتیاز میگیرند | بسیار کم |
| ریسک آغازین معمول | کم | کم تا متوسط | متوسط تا زیاد | کمترین |
| مناسب برای | چرخش میان نشستهای بسیار | یک هویت پایدار برای هر حساب | حجم بالا بدون مدیریت بات | پلتفرمهایی با سختگیرانهترین بررسیها |
شبکه پروکسی مسکونی در Proxynet از نشانیهای ISPهای مصرفکننده ساخته شده است؛ پروکسی ISP یک نشانی ثبتشده به نام مصرفکننده به شما میدهد که مال خودتان میماند؛ و پروکسی موبایل از شبکه اپراتورها، از جمله اپراتورهای ترکیه، با نشست ثابت 1 تا 60 دقیقه خارج میشود.
اعتبار با گذر زمان چگونه ترمیم میشود
اعتبار دائمی نیست، اما هر سامانه با سرعت خودش فراموش میکند و زمانبندی را فهرست تعیین میکند، نه شما.
- فهرستهای سیاستی هرگز خودبهخود منقضی نمیشوند. یک رکورد PBL بازه را توصیف میکند و تا زمانی که اپراتور دستهبندی را تغییر دهد باقی میماند. شما هم نمیخواهید از آن بیرون بیایید.
- فهرستهای مبتنی بر سوءاستفاده با سکوت کمرنگ میشوند. بیشتر DNSBLها پس از مدتی بدون گزارش تازه، بسته به فهرست از یک روز تا چند هفته، نشانی را خودکار حذف میکنند. Spamhaus یادآوری میکند که تنها اپراتور شبکه مسئول میتواند درخواست حذف یک رکورد SBL را بدهد، حذف همیشه رایگان است و هر پیشنهاد حذف در برابر پول کلاهبرداری است. ترتیب یک درخواست حذف را در نوشته لیست سیاه IP چیست و چگونه از آن خارج شویم؟ آوردهایم.
- امتیازهای تجاری میانگین وزنیاند. یک موج سوءاستفاده امتیاز را ظرف چند ساعت بالا میبرد؛ اما هفتهها ترافیک پاک لازم است تا گزارشهای قدیمی کهنه شوند.
- پلتفرمهای مدیریت بات درباره IP حافظه کوتاه و درباره اثر انگشت حافظه بلند دارند. کمی پس از توقف ترافیک خودکار، نشانی دیگر به چالش کشیده نمیشود؛ اما اثر انگشت کلاینت و کوکیهایی که آن را نشاندار کردهاند مدت بیشتری در یاد میمانند.
یک نشانی مسکونی یا موبایل که بد رفتار کرده، بهمحض چرخش به یک کاربر عادی خودبهخود ترمیم میشود. نشانی دیتاسنتری که ماهها در اختیار دارید تنها زمانی ترمیم میشود که رفتاری را که آن را وارد فهرست کرده متوقف کنید. با یک نشانی ISP ثابت باید مانند حساب بانکی رفتار کرد: یک هویت، یک آهنگ، بدون آزمایش.
چه چیزی در اختیار شماست و چه چیزی نیست
نیمی از نشانهها پیش از اتصال شما تعیین شدهاند. نیم دیگر از نخستین درخواست به بعد در دست شماست.
در اختیار شما نیست: ASN و نوع شبکه نشانی؛ پیشینه بهارثرسیده نشانی و همسایههای /24 آن؛ اینکه سایت هدف کدام فهرستها را میپرسد و آستانههایش را کجا میگذارد؛ اینکه هر فهرست یک رکورد را چقدر نگه میدارد.
در اختیار شماست:
- روش احراز هویت. احراز هویت با نام کاربری و رمز عبور اجازه میدهد با پارامتر
-session-…-ttl-…یک نشست را به یک خروجی سنجاق کنید؛ فهرست مجاز IP (تا 10 نشانی در پنل Proxynet) پروکسی را به یک دستگاه کلاینت گره میزند تا یک اعتبارنامه لورفته نتواند اعتبار شما را از جای دیگری بسوزاند. - طول نشست. یک جریان ورود یا یک پرداخت، از آغاز تا پایان همان نشانی را انتظار دارد. اگر وسط نشست بچرخید، سایت حسابی را میبیند که میان دو کلیک کشور عوض کرده است.
- آهنگ درخواست. درخواستهایی با فاصلهای مانند آدمی که صفحهای را میخواند، نشانی پاک را پاک نگه میدارند؛ موجی از چند صد درخواست در دقیقه، نشانی مسکونی را به همان قطعیت نشانی دیتاسنتر به چالش میکشاند.
- سازگاری هدر و TLS. درخواستی که
User-Agentآن ادعای Chrome دارد اما دستدهی TLS آن شبیه یک کتابخانه Python است، با خودش در تناقض است و موتورها این تناقض را امتیاز میدهند، نه نشانی را. سمت دستدهی را در نوشته اثر انگشت TLS و JA3 چیست و چگونه کار میکند؟ و بررسیهای گستردهتر کلاینت را در نوشته تشخیص بات چگونه کار میکند؟ منطق سامانههای ضدبات آوردهایم. - احترام به قواعد سایت هدف.
robots.txt، محدودیتهای نرخ منتشرشده و APIهای رسمی برای این وجود دارند که دسترسی خودکار شبیه سوءاستفاده نباشد. خزندهای که آنها را میخواند، گزارشهایی را که فهرستها را تغذیه میکنند تولید نمیکند.
پیش از استفاده، نشانی را چگونه بررسی کنید
- ASN را پیدا کنید. یک
whoisروی نشانی، یا هر سایت استعلام آیپی، مالک را و اینکه رجیستری آن را میزبانی، ISP یا موبایل ثبت کرده نشان میدهد. اگر یک نشانی «مسکونی» به یک ارائهدهنده ابری برسد، همانجا بایستید. - فهرستهای مسدودسازی ایمیل را بپرسید. یک بررسیکننده چند-DNSBL، یا یک پرسش مستقیم DNS بر پایه RFC 5782، وضعیت SBL، CSS و PBL را یکجا نشان میدهد. بودن یک نشانی مسکونی در PBL عادی است؛ بودن در SBL عادی نیست.
- یک امتیاز تجاری و سپس دلایلش را بخوانید. نشانگرهای کنار عدد (پروکسی، VPN، میزبانی، سوءاستفاده اخیر، اتصال مشترک) میگویند کدام نشانه فعال شده است.
- موقعیت جغرافیایی را با برنامهتان بسنجید. مطمئن شوید نشانی به کشور و شهری که انتخاب کردهاید میرسد و منطقه زمانی کلاینت شما با آن همخوان است.
- یک درخواست معمولی به یک هدف بیطرف بفرستید. صفحهای را که از مدیریت بات استفاده میکند بارگذاری کنید و ببینید محتوا میگیرید، چالش JavaScript یا صفحه مسدودسازی. این اعتبار آغازین نشانی است.
- نتیجه را ثبت کنید. وقتی یک هفته بعد سایتی شروع به چالش کشیدن شما کرد، این خط پایه میگوید نشانی بد رسیده بود یا شما آن را بد کردهاید.
اعتبار آیپی کجا نتیجه را تعیین میکند
- استخراج داده عمومی با آهنگ مؤدبانه. اعتبار تعیین میکند نخستین درخواست شما پاسخ بگیرد یا نه؛ آهنگ تعیین میکند صدمین درخواست پاسخ بگیرد یا نه. روش کامل را در نوشته وب اسکرپینگ بدون مسدود شدن: راهنمای عملی آوردهایم.
- راستیآزمایی تبلیغات. بررسی اینکه یک کمپین در یک شهر مشخص درست نمایش داده میشود، تنها از نشانیهایی کار میکند که پلتفرم تبلیغاتی آنها را در آن شهر ترافیک مصرفکننده بداند؛ به نشانی میزبانی صفحه دیگری داده میشود یا هیچ.
- مدیریت چند حساب با اجازه. آژانسهایی که حساب مشتریان را اداره میکنند، برای هر حساب یک نشانی پایدار و مصرفکنندهشناختهشده لازم دارند: یک نشانی ISP ثابت، نه یک استخر چرخشی.
- آزمون امنیتی سرویسهای خودتان. دیدن صفحه ورود خودتان آنگونه که یک نشانی میزبانی، یک نشانی مصرفکننده و یک نشانی موبایل میبینند، نشان میدهد قواعد خودتان با مشتریان واقعی چه میکنند؛ به امنیت داده نگاه کنید.
خطاهای رایج
- داوری درباره یک نشانی با یک امتیاز. امتیاز بالا بدون دلیل فهرستشده نویز است؛ دو سرویس که بر «سوءاستفاده اخیر» توافق دارند نشانه است.
- چرخش در میانه نشست. هر تغییر نشانی هنگام ورود یا پرداخت شبیه اشتراک حساب یا تصاحب حساب به نظر میرسد.
- سوزاندن یک نشانی پاک با سرعت. یک نشانی مسکونی تازه در روز نخست پاکترین حالت خود را دارد. چهارصد درخواست در دقیقه تا ظهر آن را تمام میکند.
- ناهمخوانی کلاینت و نشانی. یک خروجی موبایل ترکیه با مرورگری روی
en-USو منطقه زمانی اقیانوس آرام در سه جا با خودش در تناقض است. - پرداخت پول برای حذف از فهرست. هیچ فهرست معتبری برای حذف پول نمیگیرد؛ Spamhaus این را صریح میگوید. نشانیای که به حذف پولی نیاز دارد، نشانیای است که باید رهایش کرد.
راهنمای انتخاب
| نیاز | پیشنهاد |
|---|---|
| نشستهای کوتاه بسیار روی اهداف بسیار، فقط داده عمومی | پروکسی مسکونی با چرخش در هر درخواست یا نشست ثابت کوتاه |
| یک حساب که همیشه باید شبیه یک نفر به نظر برسد | پروکسی ISP، یک نشانی برای هر حساب، بدون ترافیک دیگری روی آن |
| پلتفرمی با سختگیرانهترین بررسیهای ثبتنام و ورود | پروکسی موبایل با نشست ثابتی که کل جریان را پوشش دهد |
| خواندن پرحجم از هدفی بدون مدیریت بات | نشانیهای دیتاسنتر، با محدودیت آهنگ برگرفته از قواعد منتشرشده هدف |
| نشانی با وجود امتیاز پاک همچنان به چالش کشیده میشود | اول اثر انگشت کلاینت و هدرها را درست کنید؛ خروجی بهندرت علت است |
| نشانی در یک فهرست سوءاستفاده است | ترافیک را متوقف کنید؛ اگر نشانی مال شماست از راه اپراتور درخواست حذف بدهید، وگرنه رهایش کنید |
پرسشهای متداول
آیا اعتبار آیپی همان IP fraud score است؟
خیر. fraud score یک محصول ساختهشده روی داده اعتبار است: یک سرویس تجاری گزارشهای سوءاستفاده، نوع شبکه و نشانگرهای ناشناسسازی را برای صفحههای پرداخت و ثبتنام به یک عدد فرو میکاهد. اعتبار آیپی مفهوم گستردهتری است و فهرستهایی را که هرگز عددی تولید نمیکنند، مانند فهرستهای مسدودسازی DNS و فهرستهای سیاستی، و داوریهای خصوصی CDNها و پلتفرمها را هم در بر میگیرد.
چرا یک نشانی پروکسی کاملاً تازه از همان ابتدا اعتبار بدی دارد؟
چون نشانی تازه نیست؛ فقط اجاره شما تازه است. رفتار دارنده پیشین، نشانیهای همسایه در بلوک و نوع شبکه پیش از اتصال شما ثبت شدهاند. نشانیهای دیتاسنتر بیشترین ارث را میبرند، چون تکمستأجرند؛ نشانیهای مسکونی و موبایل کمتر ارث میبرند، چون اشتراک و چرخش پیشینه هر کاربر را رقیق میکند.
ترمیم اعتبار یک IP چقدر طول میکشد؟
به فهرست بستگی دارد. رکوردهای خودکار DNSBL معمولاً پس از مدتی بدون گزارش تازه، از حدود یک روز تا چند هفته، منقضی میشوند. امتیازهای تجاری در طول هفتهها ترافیک پاک پایین میآیند. سامانههای مدیریت بات کمی پس از توقف ترافیک خودکار دست از چالش کشیدن نشانی برمیدارند. رکوردهای فهرست سیاستی منقضی نمیشوند، اما مجازات هم نیستند.
آیا میتوانم اعتبار نشانیای را که اجاره کردهام بهتر کنم؟
میتوانید از بدتر کردنش دست بردارید که با گذر زمان همان معنا را میدهد: آهنگ انسانی، نشستهای سازگار، اثر انگشت کلاینتی که با نشانی همخوان باشد، و هیچ کار نامربوطی از همان خروجی. اگر نشانی به خاطر دارنده پیشین در فهرست است، تنها اپراتور شبکه میتواند درخواست حذف بدهد؛ پس از ارائهدهنده خود نشانی دیگری بخواهید.
آیا پروکسی مسکونی هم مسدود میشود؟
بله. نشانی مسکونی شما را از امتیاز منفی نوع شبکه محافظت میکند، نه از رفتار خودتان. سرعت بالا، چرخش در میانه نشست و اثر انگشت کلاینت متناقض، آن را مانند هر نشانی دیگری به چالش میکشاند. آنچه مسکونی به شما میدهد نقطه آغاز پاک و ترمیم سریعتر پس از توقف رفتار است.
آیا پروکسی با اعتبار خوب راهی برای گریز از تشخیص است؟
خیر. سامانههای اعتبار برای دور نگه داشتن سوءاستفاده از شبکهها وجود دارند و پروکسی قواعد سایتی را که بازدید میکنید تغییر نمیدهد. کاربردهای مشروع، مانند خواندن داده عمومی با آهنگ مؤدبانه، راستیآزمایی تبلیغات از موقعیت یک کاربر واقعی یا اداره حساب مشتریان با اجازه خودشان، با یک نشانی خوشنام کار میکنند چون شبیه همان چیزیاند که هستند: ترافیک معمولی. هر چیزی که لازم باشد از قواعد یک سایت پنهان بماند، بیرون از چیزی است که یک ارائهدهنده پروکسی میتواند یا باید در آن کمک کند.
خلاصه
اعتبار آیپی حافظه اینترنت درباره یک نشانی است: گزارشهای سوءاستفاده، برخورد با تلهها، رکوردهای فهرستها و سوابق نوع شبکه که پیش از شما رسیدهاند، بهعلاوه نشانههای سرعت و سازگاری که خودتان از نخستین درخواست میافزایید. بازههای دیتاسنتر عقبتر آغاز میکنند چون فضای میزبانی تکمستأجرند؛ بازههای مسکونی، ISP و موبایل جلوتر آغاز میکنند چون فضای مصرفکنندهاند. گذشته یک نشانی را نمیتوانید تغییر دهید؛ آینده آن را میتوانید، از راه احراز هویت، طول نشست، آهنگ درخواست و کلاینتی که با خودش سازگار است. پیش از تکیه بر یک نشانی آن را بررسی کنید و نوع شبکهای را که با کار شما میخواند در نمای کلی محصولات Proxynet انتخاب کنید.