Jemand in der Buchhaltung nutzt ein Passwort, das schon bei einem alten Shopping-Konto im Netz gelandet ist, auch für die Arbeit. Ein Angreifer probiert es am Firmen-VPN aus, es funktioniert, und der Laptop auf der anderen Seite steht nun „drinnen“ im Netzwerk. Von dort antworten der Dateiserver, die Personaldatenbank und die Backup-Konsole, denn das Netzwerk beruht auf einer einzigen Annahme: Wer an der Eingangstür vorbeikommt, gehört dazu. Ein zweites Mal musste der Angreifer nichts aufbrechen.
Zero Trust ist das Sicherheitsmodell, das genau diese Annahme abschafft. Dieser Beitrag erklärt, was der Begriff bedeutet, warum das Perimetermodell nicht mehr trägt, welche sieben Grundsätze NIST nennt, aus welchen Teilen eine Zero-Trust-Architektur besteht, wie sie sich von einem VPN unterscheidet, wo Proxys und IP-Allowlists ihren Platz haben und wie ein kleines Team anfangen kann.
Was ist Zero Trust?
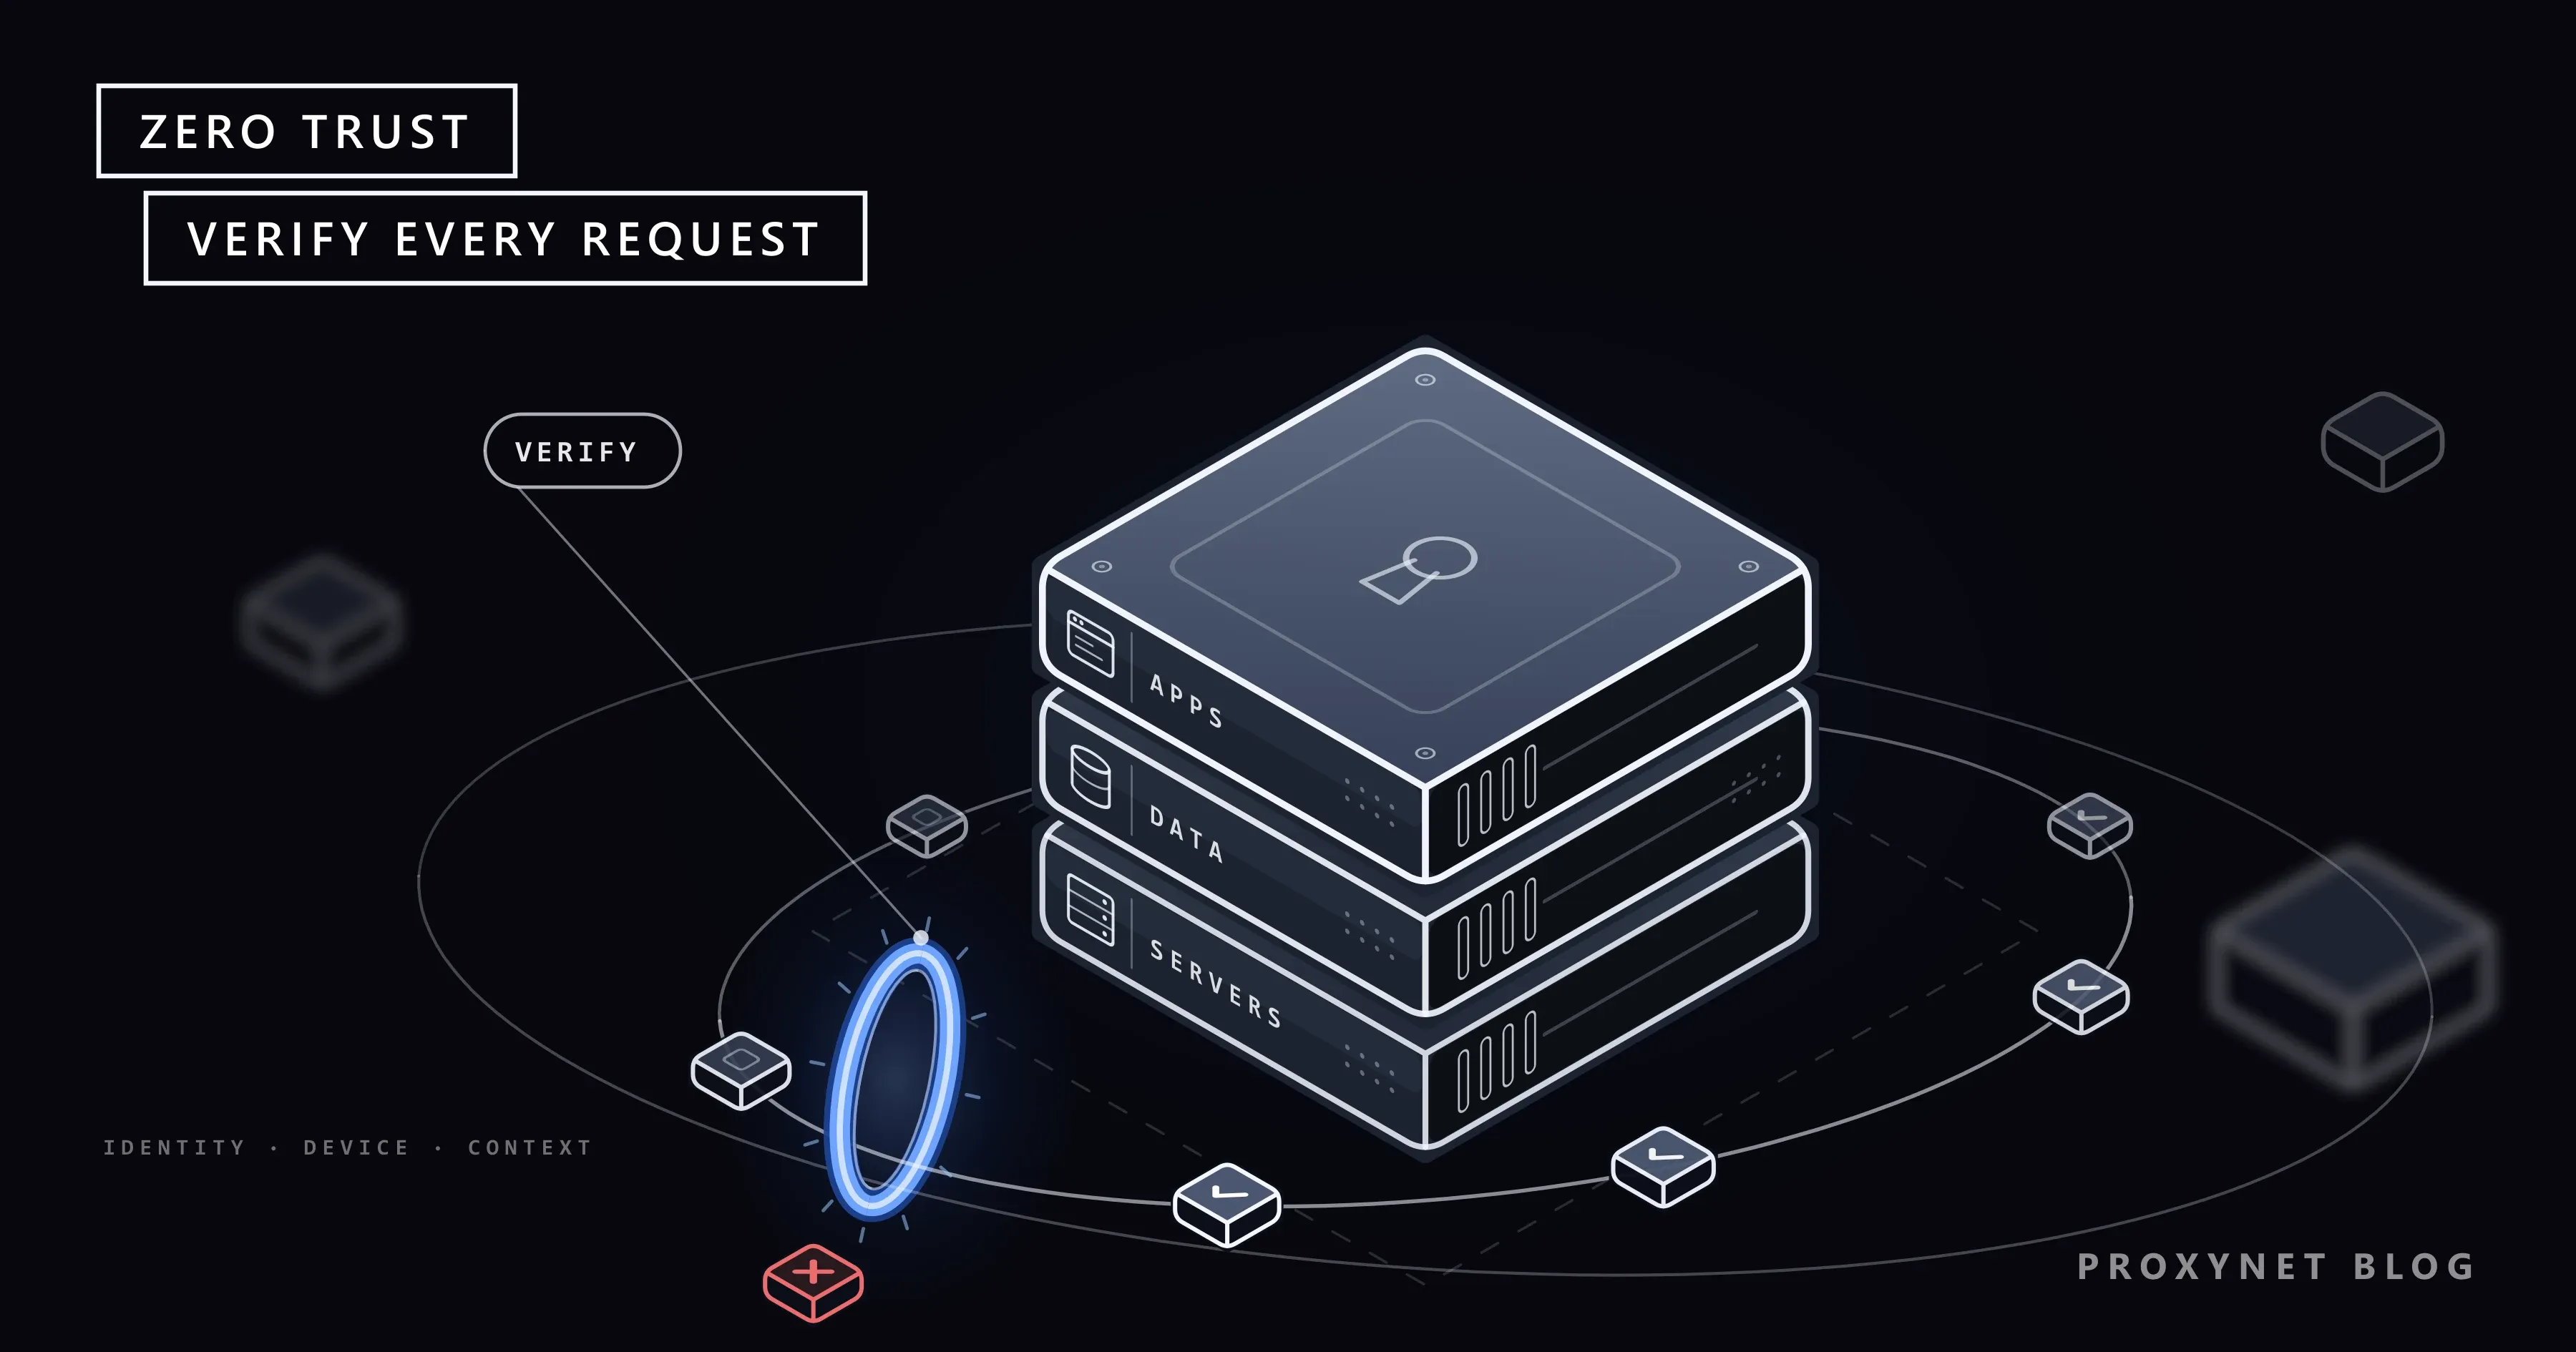
Zero Trust ist eine Art, Sicherheit zu gestalten, bei der die bloße Anwesenheit im Firmennetz keinen Vorteil bringt; jede Anfrage muss belegen, dass sie zugelassen werden sollte. Das US-amerikanische Nationale Institut für Standards und Technologie (NIST) beschreibt das Modell in SP 800-207, Zero Trust Architecture als Sammlung von Leitideen für präzise Zugriffsentscheidungen pro Anfrage mit minimalen Rechten, wobei das Netzwerk als bereits kompromittiert gilt.
Drei Formeln tragen die Idee. „Niemals vertrauen, immer prüfen“ heißt, dass keine Anfrage allein wegen ihrer Herkunft durchgewinkt wird. Das Prinzip der minimalen Rechte (Least Privilege) heißt, dass jede Person, jedes Gerät und jedes Programm nur den Zugriff erhält, den die jeweilige Aufgabe verlangt. „Von einem Einbruch ausgehen“ (Assume Breach) heißt, so zu planen, als wäre ein Angreifer schon drin, damit ein gestohlenes Konto nicht alles öffnet.
Der Begriff ist älter als die meisten Produkte, die heute unter ihm verkauft werden. NIST führt das Denken auf das Jericho Forum zurück, das sich 2004 dagegen aussprach, sich auf eine einzige Netzwerkgrenze zu verlassen, und schreibt die Prägung des Begriffs „Zero Trust“ John Kindervag zu, der damals Analyst bei Forrester war. Google beschrieb 2014 in dem Aufsatz BeyondCorp: A New Approach to Enterprise Security, wie das Unternehmen seine eigenen Mitarbeitenden aus einem privilegierten internen Netz herausholte; es war einer der ersten großen Einsätze der Idee.
Warum funktioniert das Burg-und-Graben-Modell nicht mehr?
Das ältere Modell, oft Burg-und-Graben-Modell genannt, schützt den Rand des Netzwerks und vertraut allem, was sich innerhalb befindet. Eine Firewall bewacht die Grenze, ein VPN lässt Beschäftigte im Homeoffice hinüber, und ist ein Gerät erst einmal drin, erreicht es in der Regel die meisten internen Systeme.
Das Modell setzte ein klares Innen und Außen voraus, und vier Entwicklungen haben die Linie verwischt:
- Arbeit von unterwegs. Beschäftigte verbinden sich aus dem Heimnetz, aus Hotels und Cafés, die das Unternehmen nicht kontrolliert.
- Cloud-Dienste. E-Mail, Dateien und Geschäftsanwendungen liegen heute bei Anbietern außerhalb des Firmennetzes; das „Innen“ hält die Daten also nicht mehr.
- Private Geräte und Geräte von Partnern. Externe und Angestellte nutzen Laptops und Smartphones, die das Unternehmen nicht eingerichtet hat.
- Gestohlene Anmeldedaten. Phishing und geleakte Passwörter verschaffen Angreifern gültige Logins. Ein gültiger Login am Rand sieht genauso aus wie der echte Mitarbeiter.
Der letzte Punkt ist der teure. In einem flachen Netz kann sich ein Angreifer von Rechner zu Rechner bewegen, was Sicherheitsteams laterale Bewegung (Lateral Movement) nennen, bis er etwas Wertvolles erreicht. Zero Trust begrenzt, was ein einziges gestohlenes Konto oder ein einziger infizierter Laptop erreichen kann.
Was sind die Grundprinzipien von Zero Trust?
NIST SP 800-207 nennt sieben Grundsätze, und sie kommen einer offiziellen Definition am nächsten. In einfachen Worten:
- Alles ist eine Ressource. Datenbanken, Cloud-Dienste, Drucker und private Geräte, die auf Firmendaten zugreifen, brauchen alle Schutz.
- Jede Kommunikation wird abgesichert, egal wo sie stattfindet. Eine Anfrage aus dem Büronetz unterliegt denselben Regeln wie eine aus dem Café: authentifiziert und verschlüsselt.
- Zugriff wird pro Sitzung gewährt. Die Anmeldung an einer Anwendung öffnet nicht die nächste.
- Über den Zugriff entscheidet eine dynamische Richtlinie. Die Entscheidung berücksichtigt die Identität des Benutzers, die Anwendung, den Zustand des Geräts und Signale wie Uhrzeit, Standort und ungewöhnliches Verhalten.
- Der Zustand der Geräte wird überwacht. Kein Gerät gilt als vertrauenswürdig, nur weil es dem Unternehmen gehört; Patches und Einstellungen werden geprüft.
- Authentifizierung und Autorisierung sind streng und wiederholen sich. Die Identität wird vor dem Zugriff geprüft, oft mit Multi-Faktor-Authentifizierung (MFA), und erneut, wenn sich das Risiko ändert.
- Das Unternehmen sammelt Daten, um besser zu werden. Protokolle über Geräte, Datenverkehr und Zugriffsanfragen fließen in bessere Richtlinien ein.
Die US-Behörde für Cyber- und Infrastruktursicherheit (CISA) übernimmt dieselben sieben Grundsätze in ihr Zero Trust Maturity Model, dessen Version 2.0 vom April 2023 stammt.
Wie funktioniert Zero Trust?
Zero Trust funktioniert, indem vor jede Ressource ein Kontrollpunkt gesetzt wird und ein getrennter Entscheidungsdienst jede Anfrage anhand von Richtlinien beurteilt. NIST nennt drei logische Komponenten: die Policy Engine (PE), die entscheidet; den Policy Administrator (PA), der die Entscheidung umsetzt; und den Policy Enforcement Point (PEP), das Tor, das die Verbindung tatsächlich öffnet oder schließt. Engine und Administrator bilden zusammen den Policy Decision Point (PDP).
Eine einzelne Anfrage durchläuft sie so:
- Ein Benutzer oder ein Programm fordert eine Ressource an, etwa eine Vertriebsleiterin, die vom Laptop aus die Kundendatenbank öffnet.
- Der Enforcement Point hält die Anfrage an und reicht die Angaben vor der Datenbank an die Entscheidungsseite weiter.
- Die Policy Engine sammelt Signale: die Identität der Benutzerin und das MFA-Ergebnis, den Patch-Stand und die Sicherheitssoftware des Laptops, die Uhrzeit, den Standort und das jüngste Verhalten des Kontos.
- Die Engine gleicht sie mit der Richtlinie ab und entscheidet: zulassen, mit eingeschränktem Zugriff zulassen (etwa lesen, aber nicht exportieren), einen weiteren Faktor verlangen oder ablehnen. Die Entscheidung wird in jedem Fall protokolliert.
- Der Administrator öffnet einen schmalen Weg zu genau dieser Ressource und nur für diese Sitzung, oft mit einem kurzlebigen Token.
- Die Sitzung wird beobachtet. Meldet sich die Sicherheitssoftware des Laptops nicht mehr oder lädt das Konto plötzlich ungewöhnliche Datenmengen herunter, kann die Entscheidung mitten in der Sitzung zurückgenommen werden.
NIST erklärt das Problem mit einem Vergleich: Wer die Sicherheitskontrolle am Flughafen passiert hat, bewegt sich frei im Abflugbereich und genießt das Vertrauen, das diese eine Kontrolle hergibt. Zero Trust verkleinert diese „Zone impliziten Vertrauens“ (Implicit Trust Zone), indem die Kontrollpunkte so nah wie möglich an jede Ressource rücken.
Welche Bausteine hat eine Zero-Trust-Architektur?
Eine Zero-Trust-Architektur verbindet mehrere Kontrollen statt eines einzelnen Werkzeugs. Das CISA-Modell ordnet sie fünf Säulen zu, die jeweils für sich reifen:
| Säule | Beantwortete Frage | Beispielkontrolle |
|---|---|---|
| Identität | Wer fragt an? | Single Sign-On mit MFA |
| Geräte | Ist dieses Gerät in gutem Zustand? | Prüfung von Patches und Festplattenverschlüsselung |
| Netzwerke | Was kann es erreichen? | Kleine Segmente, verschlüsselter Verkehr |
| Anwendungen und Workloads | Ist dieser App-Zugriff erlaubt? | Zugriff pro App statt auf das ganze Netz |
| Daten | Wie sensibel sind sie? | Kennzeichnungen, Zugriffsregeln, Protokoll der Exporte |
Über alle fünf Säulen hinweg ergänzt CISA drei übergreifende Fähigkeiten: Sichtbarkeit und Analyse, Automatisierung und Orchestrierung sowie Governance. Außerdem beschreibt das Modell vier Reifegrade, von Traditional über Initial und Advanced bis Optimal (traditionell, initial, fortgeschritten, optimal), damit eine Organisation ihren Fortschritt Säule für Säule messen kann.
Identität und MFA stehen in den meisten Projekten am Anfang, weil gestohlene Passwörter der übliche Weg hinein sind. Ein zweiter Faktor wie eine Authenticator-App oder ein Hardware-Sicherheitsschlüssel sorgt dafür, dass ein geleaktes Passwort allein kein Konto öffnet; unser Ratgeber zur Zwei-Faktor-Authentifizierung erklärt, wie diese Faktoren funktionieren.
Gerätezustand (Device Posture) ist der aktuelle Sicherheitsstand eines Geräts: Betriebssystemversion, ob die Festplattenverschlüsselung aktiv ist, ob die Sicherheitssoftware läuft. Ein korrektes Passwort von einem ungepatchten, unbekannten Laptop kann trotzdem abgewiesen werden.
Mikrosegmentierung teilt das Netz in kleine Zonen auf, manchmal bis hinunter zu einer einzelnen Anwendung oder einem Server, mit Regeln dazwischen. Wird ein Rechner kompromittiert, bleibt der Schaden in seiner Zone.
Minimale Rechte halten Berechtigungen eng und, wo möglich, befristet. Ein Administrator erhält Admin-Rechte für das Wartungsfenster, nicht auf Dauer.
Fortlaufende Prüfung und Protokollierung schließen den Kreis: Entscheidungen werden aufgezeichnet, ungewöhnliche Muster markiert und Richtlinien anhand der Protokolle nachgeschärft.
Zero Trust oder VPN: Was ist der Unterschied?
Ein VPN verbindet ein Gerät mit dem Netzwerk; Zero Trust verbindet einen Benutzer nach einer Prüfung mit einer einzelnen Anwendung. Ein Fernzugriffs-VPN baut einen verschlüsselten Tunnel ins Firmennetz auf, und sobald er steht, erhält das Gerät meist dieselbe weite Reichweite wie ein Schreibtisch im Büro. Wie der Tunnel selbst funktioniert, beschreibt Was ist ein VPN und wie funktioniert es?
Zero Trust Network Access (ZTNA) ist die Produktkategorie, die Zero Trust auf den Fernzugriff anwendet. Der Benutzer meldet sich bei einem Vermittler (Broker) an, der Identität und Gerät prüft und ihn nur mit den Anwendungen verbindet, die die Richtlinie erlaubt. Ungeprüfte Besucher sehen diese Anwendungen oft nicht einmal.
| Fernzugriffs-VPN | Zero-Trust-Zugriff (ZTNA) | |
|---|---|---|
| Womit Sie sich verbinden | Mit dem ganzen Netzwerk | Mit bestimmten Anwendungen |
| Wann Vertrauen geprüft wird | Bei der Anmeldung | Bei jeder Anfrage oder Sitzung |
| Gerätezustand | Oft nicht geprüft | Teil der Entscheidung |
| Nach einem gestohlenen Login | Weite interne Reichweite | Nur, was dieses Konto nutzen darf |
Ein VPN ist nicht automatisch „kein Zero Trust“. Viele Unternehmen behalten eines für Altsysteme und setzen Identitätsprüfung, Geräteprüfung und Segmentierung dahinter; entscheidend ist, ob der Tunnel selbst Vertrauen verleiht.
Wo passen Proxys und IP-Allowlists hinein?
Ein Proxy kann als ein Enforcement Point dienen und eine IP-Allowlist als ein Signal; keines von beiden ist für sich allein Zero Trust. Für ausgehenden Webverkehr leiten viele Unternehmen das Surfen der Belegschaft über einen Forward Proxy oder ein Secure Web Gateway, also einen Proxy, der den Benutzer authentifiziert, Richtlinien pro Benutzer und Gerät anwendet und protokolliert, wohin Anfragen gehen. So wird aus „Das Büro erreicht das Internet“ ein „Diese Person darf auf diesem Gerät diese Websites erreichen“. Proxy und Firewall: Was ist der Unterschied? erklärt, worin sich das Weiterleiten von Verkehr vom Filtern unterscheidet.
Eine IP-Allowlist, also eine Liste von Quelladressen, die ein Dienst annimmt, hat weiterhin ihren Platz. NIST nennt den Netzwerkstandort als eines der Attribute, die eine Richtlinie nutzen kann, neben Identität, Gerätezustand, Uhrzeit und Verhalten. Zero Trust lehnt nur ab, dass die Adresse allein entscheidet: Eine Anfrage von der Büro-IP mit einem gestohlenen Passwort bleibt eine Anfrage mit einem gestohlenen Passwort.
Unser eigener Proxydienst zeigt diesen Zielkonflikt im Kleinen. Kunden authentifizieren sich mit Benutzername und Passwort oder tragen bis zu 10 Quell-IP-Adressen in eine IP-Whitelist ein. Die Whitelist ist für einen festen Server bequem, vertraut aber jedem Programm, das auf diesem Rechner läuft; getrennte Anmeldedaten pro Werkzeug oder Job lassen sich einzeln ändern und widerrufen.
Derselbe Gedanke funktioniert auch in die andere Richtung. Nimmt die API eines Partners nur Aufrufe von freigegebenen Adressen an, gibt ein ISP-Proxy Ihrer Integration eine eigene Adresse, die sich nicht ändert. So kann sie als eine Prüfung neben dem API-Schlüssel auf der Liste des Partners stehen, nicht an seiner Stelle.
Wie fängt ein kleines Team mit Zero Trust an?
Am Anfang stehen eine Bestandsaufnahme und ein wichtiger Arbeitsablauf, kein Kauf. NIST stellt eine Erfassung von Benutzern, Geräten, Ressourcen und Datenflüssen vor jede Einführung, denn eine Policy Engine, die nicht weiß, was existiert, blockiert echte Arbeit. Eine praxistaugliche Reihenfolge:
- Erfassen Sie, wen und was Sie haben. Personen, Dienstkonten, Laptops und Smartphones, Cloud-Anwendungen, Server und den Ort, an dem sensible Daten liegen.
- Schalten Sie MFA überall ein, zuerst bei den Administratoren. E-Mail, Identitätsanbieter, Cloud-Konsolen, Passwortmanager und Fernzugriff kommen zuerst.
- Bündeln Sie Anmeldungen bei einem Identitätsanbieter. Single Sign-On gibt Ihnen einen Ort, an dem Sie MFA durchsetzen und einer ausscheidenden Person den Zugriff in einem Schritt entziehen.
- Prüfen Sie den Gerätezustand vor dem Zugriff. Verlangen Sie für Geräte, die auf Firmendaten zugreifen, ein unterstütztes Betriebssystem, Festplattenverschlüsselung und eine Bildschirmsperre.
- Bauen Sie dauerhafte Zugriffe ab. Entfernen Sie alte Konten, gemeinsam genutzte Admin-Passwörter und Ordner nach dem Muster „alle sehen alles“; vergeben Sie Admin-Rechte für eine Aufgabe und entziehen Sie sie danach wieder.
- Stellen Sie die sensibelste Anwendung auf Zugriff pro App um statt über das allgemeine VPN, und segmentieren Sie das Netz um die Server, auf denen Kundendaten liegen.
- Lassen Sie neue Regeln zuerst nur protokollieren. NIST empfiehlt, die Protokolle eine Weile zu beobachten, bevor Regeln durchgesetzt werden, weil erste Richtlinienentwürfe oft Konten sperren, die Zugriff brauchen.
Der Praxisleitfaden NIST SP 1800-35, im Juni 2025 fertiggestellt, dokumentiert 19 Zero-Trust-Beispielaufbauten, die gemeinsam mit kommerziellen Technologiepartnern entstanden sind, für Teams, die vollständige Entwürfe sehen möchten.
Wo Ihnen Zero Trust begegnet
Die meisten Menschen begegnen Zero Trust als zusätzlicher Abfrage. Ein Arbeitskonto, das auf einem neuen Laptop einen Code aus der Authenticator-App verlangt oder ein Smartphone ohne Bildschirmsperre abweist, wendet Identitäts- und Geräteprüfungen an. Firmenanwendungen, die sich nach einer Anmeldeseite im Browser öffnen, ganz ohne VPN, liegen meist hinter einem Zero-Trust-Zugriffsvermittler.
Auch Regierungen treiben das Thema voran. Im Januar 2022 verpflichtete die Haushaltsbehörde des Weißen Hauses (OMB) die US-Bundesbehörden mit dem Memo M-22-09, bis zum Ende des Haushaltsjahres 2024 bestimmte Zero-Trust-Ziele zu erreichen, und CISA überarbeitete sein Reifegradmodell entsprechend.
Häufige Fehler
- Zero Trust als Produkt behandeln. Kein einzelner Kauf macht ein Unternehmen zu einem Zero-Trust-Unternehmen; NIST beschreibt das Modell als Leitprinzipien, die Schritt für Schritt übernommen werden.
- MFA für alle außer den Administratoren. Admin-Konten sind die wertvollsten Ziele, und Ausnahmen „aus Bequemlichkeit“ landen meist genau dort.
- Einmal prüfen, den ganzen Tag vertrauen. Eine Anmeldung am Morgen, die bis zum Abend Zugriff gewährt, übersieht alles, was sich dazwischen ändert.
- Dienstkonten und APIs vergessen. Programme sprechen über Schlüssel und Token miteinander, und die brauchen dieselben minimalen Rechte wie Menschen.
- Die IP-Adresse entscheiden lassen. Eine freigegebene Adresse ist ein nützliches Signal, aber kein Beweis dafür, wer dahintersteckt.
- Durchsetzen, bevor man beobachtet. Strenge Regeln am ersten Tag blockieren echte Arbeit und treiben die Belegschaft zu Umgehungslösungen.
Entscheidungshilfe
| Ihre Lage | Wo Sie anfangen |
|---|---|
| Kleines Team, alles in Cloud-Anwendungen | Ein Identitätsanbieter mit MFA, Geräteprüfungen |
| Die Belegschaft erreicht alles per VPN | Sensibelste App auf Zugriff pro App umstellen |
| Es gibt ein gemeinsames Admin-Passwort | Persönliche Admin-Konten, MFA, befristete Rechte |
| Flaches Büronetz mit Servern darin | Server mit Kundendaten segmentieren |
| Eine Partner-API vertraut nur Ihrer IP | IP behalten, Schlüssel- oder Zertifikatsprüfung ergänzen |
| Regeln blockieren ständig echte Benutzer | Nur protokollieren, Logs auswerten, dann durchsetzen |
Häufige Fragen
Kann man Zero Trust kaufen?
Nein. Sie können Werkzeuge kaufen, die helfen, etwa einen Identitätsanbieter, eine Geräteverwaltung oder einen Zero-Trust-Zugriffsvermittler, aber Zero Trust ist die Art, wie sie zusammenspielen, und die Richtlinien dahinter. NIST hält fest, dass sich der Umstieg nicht durch den kompletten Austausch der Technik erledigen lässt.
Ersetzt Zero Trust ein VPN?
Beim Zugriff auf Anwendungen oft ja. Zero-Trust-Zugriff verbindet Benutzer nach der Prüfung von Identität und Gerät mit bestimmten Apps und nimmt damit den Hauptgrund für ein netzweites VPN weg. Manche Altsysteme brauchen weiterhin einen Tunnel, und das ist in Ordnung, solange der Tunnel nicht von sich aus Vertrauen verleiht.
Was ist der Unterschied zwischen ZTNA und SASE?
ZTNA ist eine einzelne Funktion: Zero-Trust-Zugriff auf private Anwendungen. Secure Access Service Edge (SASE) ist ein breiteres Paket, das mehrere Netzwerk- und Sicherheitsdienste aus der Cloud bereitstellt, meist einschließlich ZTNA, eines Secure Web Gateways und Firewall-Funktionen, unter einer gemeinsamen Richtlinie.
Ist Zero Trust nur etwas für große Unternehmen?
Nein. MFA für jedes Konto, ein einziger Anmeldeanbieter, gesunde Geräte und enge Berechtigungen decken einen großen Teil der Säulen Identität und Geräte zu geringen Kosten ab. Große Organisationen haben schlicht mehr Systeme zu erfassen.
Bedeutet Zero Trust, dass das Unternehmen seinen Mitarbeitenden misstraut?
Nein. Es bedeutet, dass das System einem Login, einem Gerät oder einer Netzwerkadresse nicht ungeprüft vertraut. Die Prüfungen schützen auch die Belegschaft: Wird jemandes Passwort geleakt, bleibt der Schaden klein, den ein Angreifer damit anrichten kann.
Wie lange dauert die Einführung von Zero Trust?
Für die meisten Organisationen Jahre. CISA nennt den Weg zu Zero Trust einen schrittweisen Prozess, der Jahre dauern kann, wobei jede Säule ihr eigenes Tempo hat. Schritte wie MFA und das Entfernen dauerhafter Admin-Rechte dauern dagegen nur Wochen.
Fazit
Zero Trust ersetzt „Wer im Netz ist, ist vertrauenswürdig“ durch eine Prüfung jeder Anfrage: wer fragt, von welchem Gerät, in welchem Zustand und ob diese Aufgabe diese Ressource braucht. Die sieben Grundsätze von NIST und die fünf Säulen von CISA beschreiben dieselbe Idee von zwei Seiten, und der praktische Einstieg besteht aus einer Bestandsaufnahme, MFA überall, gesunden Geräten, engen Berechtigungen und Richtlinien, die zuerst nur protokollieren. Proxys und IP-Allowlists passen als ein Kontrollpunkt und ein Signal hinein, nie als die ganze Entscheidung. Sicherheitsteams, die Bedrohungen im offenen Web recherchieren, halten diesen Verkehr außerdem vom Firmennetz getrennt, wie auf unserer Seite zur Datensicherheit beschrieben.