İş görüşmesinden önce işe alım uzmanı adınızı bir arama motoruna yazıyor. Karşısına unuttuğunuz bir forum kullanıcı adı, bir arkadaşınızın on yıl önce sizi etiketlediği bir fotoğraf ve memleketinizi anan bir ürün yorumu çıkıyor. Aynı hafta, bir kez baktığınız koşu ayakkabıları birbiriyle ilgisi olmayan sitelerde reklam olarak karşınıza çıkmaya devam ediyor. İkisi de bir siber saldırı değil; ikisi de dijital ayak izinizin sonucu.
Bu yazıda dijital ayak izinin ne olduğunu, bilerek bıraktığınız izlerle sessizce toplanan izler arasındaki farkı, bu izleri kimlerin görebildiğini, kendi izinize nasıl bakacağınızı, onu nasıl küçülteceğinizi ve neyin silinemeyeceğini anlatıyoruz. Yazı sıradan internet kullanıcıları için; çalıştırmanız gereken bir kod yok.
Dijital ayak izi nedir?
Dijital ayak izi, internet kullanırken sizin ya da kullandığınız hizmetlerin sizinle ilgili kaydettiği her şeydir. Bir kısmı herkese açıktır; profil fotoğrafı ya da bir ürün yorumu gibi. Çoğu ise açık değildir: hiç görmediğiniz sunucu kayıtlarında, hesap geçmişlerinde ve reklam veritabanlarında durur.
Ad yerindedir, çünkü ayak izi bilinçli bir hareketle değil, yürürken bırakılır. Tek bir iz tek başına pek bir şey söylemez; ama birkaç düzine iz yan yana gelince nerede oturduğunuzu, ne iş yaptığınızı ve nelere ilgi duyduğunuzu gösterebilir.
Aktif ve pasif dijital ayak izi arasındaki fark nedir?
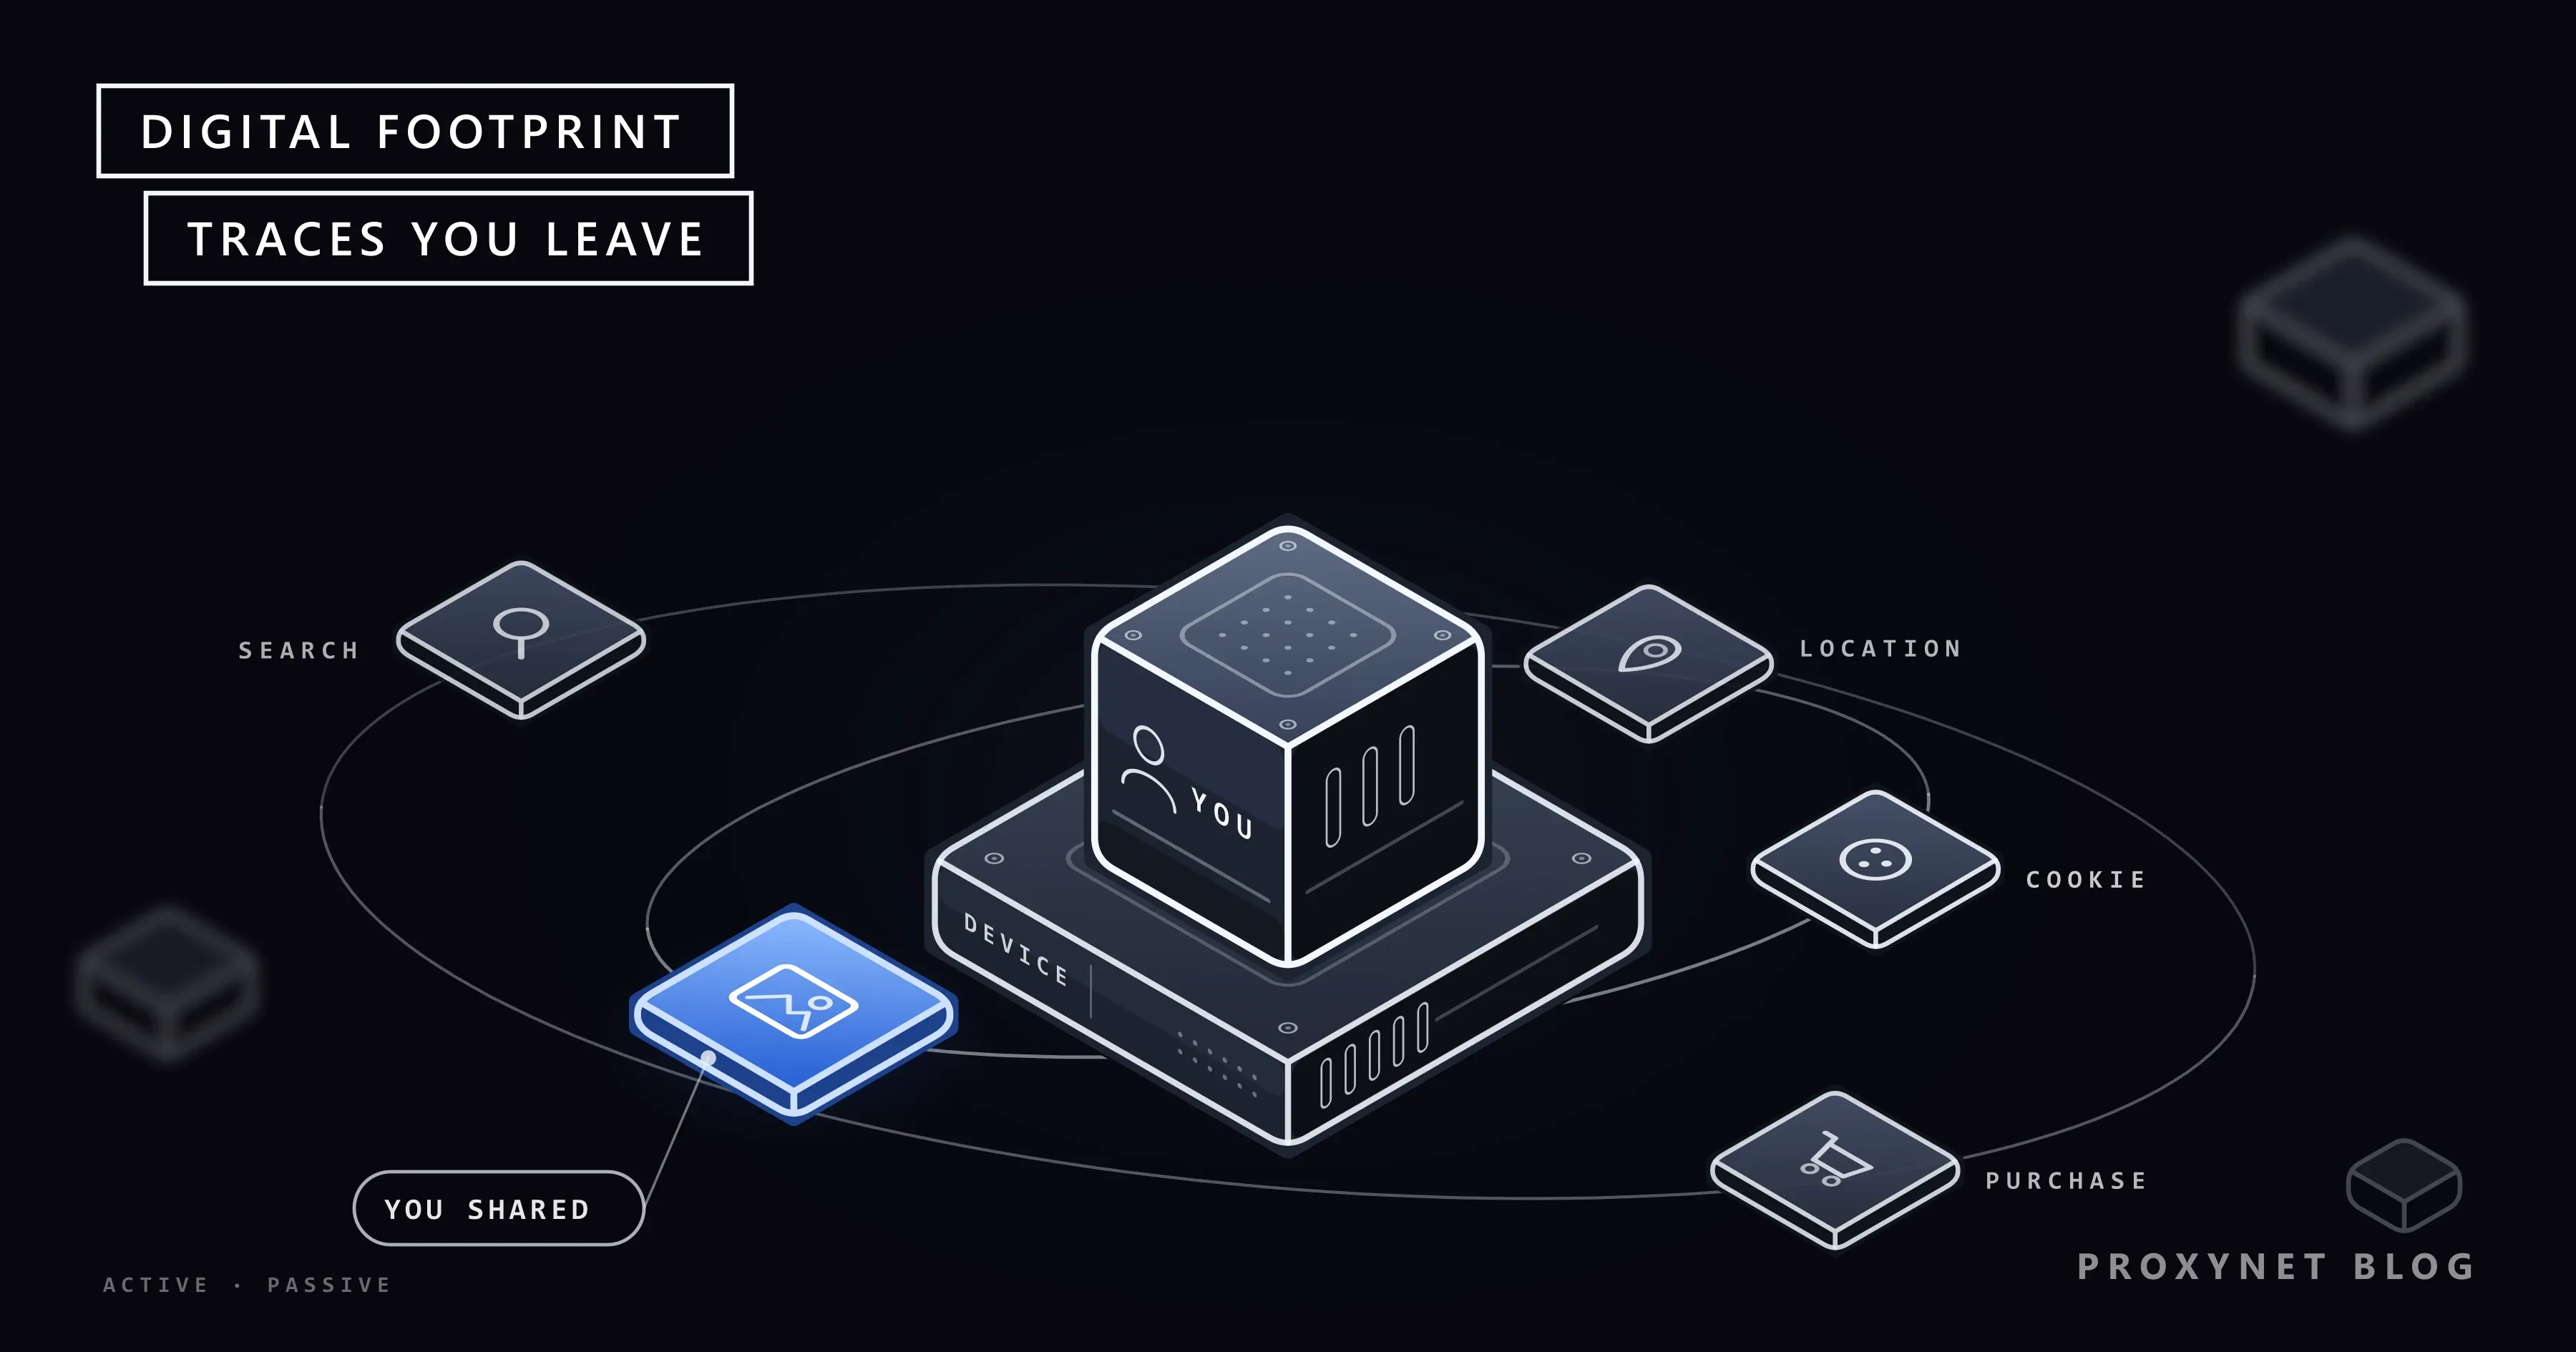
Aktif ayak izi bilerek internete koyduklarınızdır; pasif ayak izi ise siz başka bir şey yaparken hakkınızda toplananlardır. Bir tatil fotoğrafı paylaşmak aktif bir izdir. Uygulamanın o fotoğrafı nerede ve ne zaman paylaştığınızı kaydetmesi pasif bir izdir.
| İz | Türü | Genellikle kim görür? |
|---|---|---|
| Sosyal medya gönderisi ya da fotoğraf | Aktif | Takipçileriniz, çoğu zaman herkes |
| Ürün yorumu ya da forum mesajı | Aktif | Herkes, arama motorları |
| Çevrimiçi form ya da üyelik | Aktif | Şirket ve iş ortakları |
| Ziyaret ettiğiniz sayfalar | Pasif | Site, reklam ve analiz ortakları |
| Çerezler ve cihaz bilgileri | Pasif | Site ve üçüncü taraf izleyiciler |
| Konum geçmişi | Pasif | Uygulama ya da telefon üreticisi |
| Satın almalar ve sadakat kartları | Pasif | Mağaza, bazen veri simsarları |
Pasif taraf genellikle daha büyüktür ve görmesi daha zordur, çünkü ekranda bunun olduğunu söyleyen hiçbir şey yoktur. Aktif tarafı kontrol etmek daha kolaydır, ama yabancıların ilk bulduğu da odur.
Dijital ayak izi nasıl oluşur?
Ayak izi katman katman büyür ve ilk katman siz daha hiçbir şey yazmadan oluşur. Bir çevrimiçi mağazaya sıradan bir ziyarette olanlar şöyledir:
- Cihazınız sayfayı ister. İstek, bağlantınızın sayısal adresi olan IP adresinizi taşır. Site bu adresten genellikle internet sağlayıcınızı ve yaklaşık bölgenizi, en iyi ihtimalle şehrinizi çıkarabilir, ama adınızı çıkaramaz; sınırları IP Adresi Nedir? yazısında anlattık.
- Sunucu bir kayıt satırı yazar. IP adresinin yanına açılan sayfayı, saati, tarayıcınızı ve işletim sisteminizi, dilinizi ve sizi oraya gönderen sayfayı ekler.
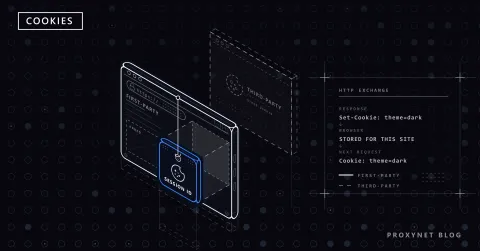
- Bir çerez bırakılır. Çerez, sitenin bir sonraki ziyarette sizi tanıyabilmek için tarayıcınıza kaydettiği küçük bir metin dosyasıdır.
- Üçüncü taraflar yüklenir. Sayfadaki reklam, analiz ve sosyal medya kodları kendi çerezlerini bırakır; böylece aynı şirketler sizi başka birçok sitede de görür.
- Giriş yapar ya da satın alırsınız. Ziyaret artık adınıza, e-posta adresinize ve kartınıza bağlanır.
- Veri yola çıkar. Gizlilik politikasına göre iş ortaklarıyla paylaşılabilir, reklam hedeflemede kullanılabilir ya da başka kaynaklardan gelen verilerle birleştirilebilir.
Test makinemizde 127.0.0.1 üzerinde küçük bir web sunucusu çalıştırıp ona tarayıcıya benzeyen başlıklarla bir istek gönderdik. Sunucunun tek kayıt satırında IP adresi, ?ref=newsletter etiketiyle birlikte açılan sayfa, tarayıcı ve sistem bilgisi, tercih edilen dil ve yönlendiren sayfa vardı; bir sonraki istek ise sunucunun bıraktığı çerezi geri taşıyarak iki ziyareti birbirine bağladı.
Dijital ayak izinizi kimler görebilir?
Herkes izin farklı bir parçasını görür, hiçbir taraf tamamını görmez:
- Kullandığınız siteler ve uygulamalar. Kendi hizmetlerinde ne yaptığınızı ayrıntısıyla görür ve gizlilik politikalarına göre saklarlar.
- Reklam ağları ve analiz şirketleri. Kodları birçok sitede çalıştığı için sizi bir siteden ötekine izleyebilir ve hangi reklamları göreceğinizi belirleyen bir ilgi alanı profili çıkarabilirler. Bunu sınırlayan ayarları Kişiselleştirilmiş Reklamlar Nasıl Kapatılır? yazısında topladık.
- Veri simsarları. Bu şirketler kamu kayıtlarından, alışverişlerden, uygulamalardan ve başka kaynaklardan bilgi toplar, bunları profillerde birleştirir ve satar ya da lisanslar. Genellikle onlarla doğrudan bir ilişkiniz yoktur.
- İşverenler, ev sahipleri ve okullar. Çoğunlukla herkese açık kısmı görürler: adınızı arattıklarında çıkan sonuçları ve herkese açık profillerinizi.
- Dolandırıcılar ve saldırganlar. İşvereniniz ya da evcil hayvanınızın adı gibi açık bilgileri inandırıcı oltalama (phishing) mesajları yazmak ya da güvenlik sorularınızı tahmin etmek için kullanırlar. Bir veri sızıntısında açığa çıkan bilgiler de onların eline geçer.
Kendi dijital ayak izinizi nasıl kontrol edersiniz?
Önce yabancıların gördüğüne, sonra şirketlerin elinde tuttuğuna bakın. "Dijital ayak izi bulma" ya da "ayak izi kontrolü" denen şey büyük ölçüde şu adımların elle yapılmasıdır:
- Adınızı aratın. Kendi arama geçmişiniz sonuçları etkilemesin diye gizli sekme kullanın ve farklı biçimleri deneyin: şehrinizle, işvereninizle, eski bir kullanıcı adıyla, e-posta adresinizle ve telefon numaranızla.
- Google'ın "Sizinle ilgili sonuçlar" aracını kullanın. Bu araç telefon numaranızı, ev adresinizi ya da e-posta adresinizi gösteren Google Arama sonuçlarını bulur, kaldırılmalarını istemenizi sağlar ve yenileri çıktığında sizi uyarabilir. Aracın nasıl açılacağını Google'ın yardım sayfası anlatıyor.
- Hesap etkinliğinize bakın. Google Hesabınızda Veriler ve gizlilik > Etkinliğim sayfası kaydedilen aramaları, YouTube geçmişini ve uygulama etkinliğini gösterir; Google Takeout (takeout.google.com) ise verilerinizin bir kopyasını indirir.
- Sosyal medya verilerinizi indirin. Facebook'ta yol Meta'nın yardım sayfasında şöyle geçiyor: Ayarlar ve gizlilik > Ayarlar > Hesaplar Merkezi > Bilgilerin ve izinlerin > Bilgilerini dışa aktar. Büyük platformların çoğunda benzer bir dışa aktarma seçeneği vardır.
- Oturum açılmış cihazları ve bağlı uygulamaları kontrol edin. Her büyük hesabın etkin oturumları ve erişim izni olan uygulamaları listeleyen bir güvenlik sayfası vardır; tanımadıklarınızı kaldırın.
- Veri sızıntılarını kontrol edin. Birçok şifre yöneticisi ve tarayıcı, kayıtlı bir şifreniz bilinen bir veri sızıntısında görünürse sizi uyarır.
Verilerinizi tutan herhangi bir şirketten bir kopya da isteyebilirsiniz. Avrupa Birliği Genel Veri Koruma Tüzüğü'nün (GDPR) 15. maddesi size erişim hakkı tanır; buna şirketin işlediği kişisel verilerin bir kopyası da dahildir. Türkiye'de 6698 sayılı Kişisel Verilerin Korunması Kanunu'nun (KVKK) 11. maddesi de verilerinizin işlenip işlenmediğini öğrenme ve bilgi talep etme hakkı verir.
Dijital ayak izi nasıl azaltılır?
Ayak izini, bundan sonra daha az veri bırakarak ve geçmişte kalanlardan silebildiklerinizi silerek küçültürsünüz:
- Gizlilik ayarlarını sıkılaştırın. Sosyal medya profillerinizi gizli ya da yalnız arkadaşlara açık yapın, fotoğraflarda konum etiketini kapatın ve telefon numaranız ya da e-postanızla kimlerin sizi bulabileceğini sınırlayın.
- Kullanmadığınız hesapları silin. Eski alışveriş siteleri, forumlar ve uygulamalar, hesap durduğu sürece verilerinizi saklar ve veri sızıntılarının sık rastlanan kaynaklarıdır. Önce saklamak istediklerinizi indirin, sonra hesabı yalnız dondurmakla yetinmeyip silin.
- Paylaştıklarınızı temizleyin. İstediğinizden fazlasını anlatan eski gönderileri ve yorumları kaldırın ya da arşivleyin; başkalarının fotoğraflarındaki etiketlerinizi kaldırın.
- Sayfaları kaynağında kaldırtın. Sayfayı yayından kaldırmasını site sahibinden isteyin; sayfa kalkınca arama motorları da onu zamanla dizinden çıkarır. Yalnız arama sonuçlarından kaldırmak sayfanın kendisini silmez.
- Silme hakkınızı kullanın. AB'de GDPR'ın 17. maddesi, verileriniz artık gerekli değilse, rızanızı geri çektiyseniz ya da veriler hukuka aykırı işlendiyse bir şirketten bunları silmesini istemenize izin verir; şirket bir ay içinde cevap vermek zorundadır. Türkiye'de KVKK'nın 11. maddesi, 7. maddedeki şartlar oluştuğunda verilerin silinmesini veya yok edilmesini isteme hakkı tanır; 13. maddeye göre veri sorumlusu başvuruyu en geç otuz gün içinde ve ücretsiz olarak sonuçlandırır. Bu bir özettir, hukuki danışmanlık değildir.
- Yasanın izin verdiği yerde arama sonuçlarından kaldırma isteyin. "Unutulma hakkı", adınızla yapılan aramalarda belirli sonuçların kaldırılmasını bir arama motorundan istemenizi sağlar. Google'ın hukuki yardım sayfası, kamu yararını sizin haklarınızla tarttığını söylüyor ve AB dışında Türkiye'de ve Sırbistan'da da benzer hakların bulunduğunu belirtiyor.
- Tarayıcıda izlemeyi sınırlayın. Üçüncü taraf çerezlerini engelleyin, çerezleri düzenli olarak temizleyin ve eklentileri en aza indirin. Siteler bir tarayıcıyı ayarlarından ve donanımından da tanıyabilir; tarayıcı parmak izi denen bu yöntemi çerez ayarları durdurmaz.
- Bundan sonra daha az paylaşın. Alışveriş için ayrı bir e-posta adresi kullanın, zorunlu olmayan form alanlarını boş bırakın ve hangi uygulamaların konumunuzu okuyabildiğini gözden geçirin.
En yavaş ilerleyen kısım veri simsarlarıdır. Birçoğunun bir veri kaldırma (opt-out) sayfası vardır, AB'de onlara silme talebi de gönderebilirsiniz; ama her birine ayrı ayrı başvurmanız gerekir.
Dijital ayak izinin hangi kısmı silinemez?
Başka birinin çoktan kopyaladığı her şey sizin elinizin dışındadır. Bir ekran görüntüsü, yeniden paylaşılan bir gönderi, bir sayfanın arşivlenmiş kopyası ya da hakkınızda yazılmış bir haber, o kişi ya da site kaldırmadıkça yerinde durur.
Silme hakkının da sınırları vardır. GDPR'ın 17. maddesi, verinin saklanması ifade ve bilgi edinme özgürlüğü, bir yasal yükümlülük, halk sağlığı, arşivleme ya da araştırma veya hukuki talepler için gerekliyse uygulanmaz. Bir bankanın işlem kayıtlarınızı saklaması yasa gereği olabilir; bir mahkeme kaydı da talep üzerine silinmez. Yedeklerin yenilenmesi de zaman alır.
Gerçekçi hedef bu yüzden tertemiz bir sayfa değildir. Hedef, herkese açık kısmın yalnız göstermeyi seçtiklerinizden oluştuğu, gizli kısmın ise kullandığınız hizmetlerin izin verdiği kadar küçük olduğu bir ayak izidir.
Proxy ya da VPN dijital ayak izinizi gizler mi?
Proxy ya da VPN, IP adresinizi ziyaret ettiğiniz sitelerden gizler; ama giriş yaptığınız anda kim olduğunuzu gizlemez. Site sizin adresiniz yerine proxy'nin adresini görür, böylece ev bağlantınızın IP'si o sitenin kayıtlarına girmez.
Geri kalan her şey aynı kalır. Hesaplarınız, çerezleriniz, tarayıcı parmak iziniz ve paylaşımlarınız sizi tanıtmaya devam eder; sizi bir çerezle tanıyan reklam ağı da IP değiştiğinde sizi tanımayı sürdürür. Bazı kullanıcılar gezinmelerini bir Residential Proxy üzerinden yönlendirir; site, seçtikleri ülkedeki bir ev bağlantısına ait adresi görür. Bu, kendi IP'lerini kayıtların dışında tutar ama onları anonim yapmaz.
Dijital ayak izi bir şirket için ne anlama gelir?
Şirketlerin de ayak izi vardır: alan adları, çalışanların herkese açık profilleri, kullandığı yazılımları ele veren iş ilanları, unutulmuş sayfalar ve veri sızıntılarında açığa çıkmış giriş bilgileri. Saldırganlar hedefli bir oltalama girişiminden önce bunların hepsini okur; bu yüzden güvenlik ekipleri önce kendi kurumlarının ayak izini çıkarır ve kapatabildiklerini kapatır. Bu araştırma genellikle ayrı bir altyapıdan yürütülür, böylece ekibin kurumsal IP'si incelediği şüpheli sitelerin kayıtlarında görünmez; kurulumu veri güvenliği sayfamızda anlattık.
Dijital ayak iziyle nerede karşılaşırsınız?
Bir işe başvurduğunuzda ve işveren adınızı arattığında. Bir ev kiraladığınızda ya da bir tanışma uygulamasında biriyle buluştuğunuzda. Bir ürüne baktıktan sonra peşinizi bırakmayan reklamlarda. Bankanız alışılmadık bir yerden yapılan girişi şüpheli bulduğunda. Bir hesap kurtarma formu bir zamanlar paylaştığınız ayrıntıları sorduğunda. Ve işvereninizin adını bilen dolandırıcılık mesajında.
Sık yapılan hatalar
- Silmek yerine dondurmak. Dondurulmuş bir hesap genellikle tüm verilerini saklar ve geri açılabilir.
- Gizli sekmenin sizi gizlediğini sanmak. Gizli pencere geçmişi cihazınıza kaydetmez, ama siteler, ağınız ve internet sağlayıcınız ziyareti yine görür.
- Sonucu kaldırıp sayfayı bırakmak. Arama sonuçlarından kaldırılan bir sayfa hâlâ yerindedir ve başka aramalarla bulunabilir.
- Her yerde aynı kullanıcı adını kullanmak. Bu, herkesin hesaplarınızı birkaç aramayla birbirine bağlamasına yol açar.
- "Eğlenceli" testleri cevaplamak. İlk evcil hayvanınızı ya da ilk arabanızı soran sorular bilinen güvenlik sorularıdır.
Karar rehberi
| Hedefiniz | İlk yapmanız gereken |
|---|---|
| Yabancıların ne bulduğunu görmek | Gizli sekmede adınızı aratın |
| Telefonunuzu, adresinizi ya da e-postanızı Google'dan kaldırmak | "Sizinle ilgili sonuçlar" aracını kullanın |
| Bir şirketin elinde ne olduğunu görmek | Verilerinizi indirin ya da erişim talebi gönderin |
| Eski bir hesaptan kurtulmak | Gerekenleri indirin, sonra hesabı silin |
| Hakkınızdaki bir sayfayı kaldırmak | Site sahibine başvurun, sonra arama sonuçlarından kaldırma isteyin |
| Bir şirketin verilerinizi silmesi | Silme talebi gönderin (GDPR ya da KVKK) |
| Daha az kişiselleştirilmiş reklam | Reklam kişiselleştirmeyi kapatın, üçüncü taraf çerezlerini engelleyin |
| Ev IP'nizi site kayıtlarının dışında tutmak | Proxy ya da VPN kullanın; giriş yapılmış etkinliği gizlemez |
Sıkça sorulan sorular
Dijital ayak izi tamamen silinebilir mi?
Hayır. Hesapları, gönderileri ve birçok arama sonucunu silebilir, şirketlerden verilerinizi silmelerini isteyebilirsiniz; ama başkalarının aldığı kopyalar, kamu kayıtları, arşivler ve bir şirketin yasa gereği saklaması gereken veriler kalır. Yapabileceğiniz şey görünen kısmı küçük ve doğru tutmaktır.
Dijital ayak izimi ücretsiz nasıl kontrol ederim?
Gizli sekmede adınızı ve farklı yazımlarını aratın, Google'ın "Sizinle ilgili sonuçlar" aracını çalıştırın, Google Hesabınızdaki Etkinliğim sayfasını açın ve kullandığınız platformlardan verilerinizi indirin. Bunlar birlikte, yabancıların ve büyük hizmetlerin görebildiklerinin çoğunu gösterir.
Dijital ayak izi örnekleri nelerdir?
Aktif örnekler sosyal medya gönderileri, fotoğraflar, ürün yorumları, forum mesajları ve çevrimiçi üyeliklerdir. Pasif örnekler ise tarama geçmişi, çerezler, IP adresi kayıtları, konum geçmişi, uygulama kullanımı ve alışveriş kayıtlarıdır.
Gizli sekme dijital ayak izi bırakır mı?
Evet. Gizli sekme, pencereyi kapattığınızda kendi tarayıcınızın geçmişi ve çerezleri saklamasını engeller; ama ziyaret ettiğiniz siteler, ağınız ve internet sağlayıcınız ziyareti yine görür, giriş yapmışken yaptığınız her şey de o hizmet tarafından kaydedilir.
Dijital ayak izi ne kadar kalıcıdır?
Kopyaları durduğu sürece kalıcıdır. Silinen bir gönderi platformdan kalkar, ama yedekler, arşivler, ekran görüntüleri ve çoktan paylaşılmış veriler yıllarca kalabilir.
Dijital ayak izi iş başvurusunda neden önemlidir?
Çünkü birçok işveren adayların adını arar ve herkese açık profillerine bakar. Eski gönderiler ya da herkese açık bir fotoğraf ilk izlenimi etkileyebilir; başvurmadan önce adınızla yapılan bir aramanın ne getirdiğine bakın.
Özet
Dijital ayak izi internette bıraktığınız her izdir: bilerek paylaştığınız gönderiler ve profiller ile hizmetlerin sessizce topladığı IP adresleri, çerezler, konum ve etkinlik bilgileri. Kendi izinizi adınızı aratarak, Google'ın "Sizinle ilgili sonuçlar" aracını kullanarak ve hesap verilerinizi indirerek görebilirsiniz. Gizlilik ayarlarını sıkılaştırarak, kullanmadığınız hesapları silerek, sayfaları kaynağında kaldırtarak ve yasanın tanıdığı yerde silme hakkınızı kullanarak küçültebilirsiniz. Proxy IP'nizi sitelerin kayıtlarından uzak tutar, ama giriş yaptıktan sonra kimliğinizi gizlemez; çoğu insan için daha az paylaşmak ve daha çok silmek, herhangi bir araçtan çok daha fazlasını yapar.