Yeni uygulamanız sunucuda 127.0.0.1:3000 adresinde sorunsuz çalışıyor; Apache de şirket sitesi için zaten 80 ve 443 numaralı portlarda yanıt veriyor. app.example.com adresinin bu uygulamaya gitmesini ve Apache'nin yönettiği sertifikayı kullanmasını istiyorsunuz. Tek bir ProxyPass satırı ekliyor, sayfayı açıyor, "Giriş yap"a tıklıyorsunuz ve tarayıcı http://127.0.0.1:3000/login adresine atlıyor: yalnız sunucunun kendi içinde çalışan bir adres. Apache reverse proxy kurulumunda ilk denemenin en sık sonucu, bu yarım çalışan hâldir.
Bu rehber kurulumu sırasıyla anlatıyor: modüller, en küçük VirtualHost, yönlendirmeler ve sunucu adı, iletilen başlıklar, HTTPS, WebSocket, zaman aşımları, yük dengeleme, test ve karşınıza çıkacak hata mesajları. Direktifler Apache HTTP Server 2.4 belgelerinden alındı; arkadaki uygulamanın davranışını 127.0.0.1 üzerinde çalışan on satırlık bir Node uygulamasıyla test ettik.
Apache reverse proxy ne yapar?
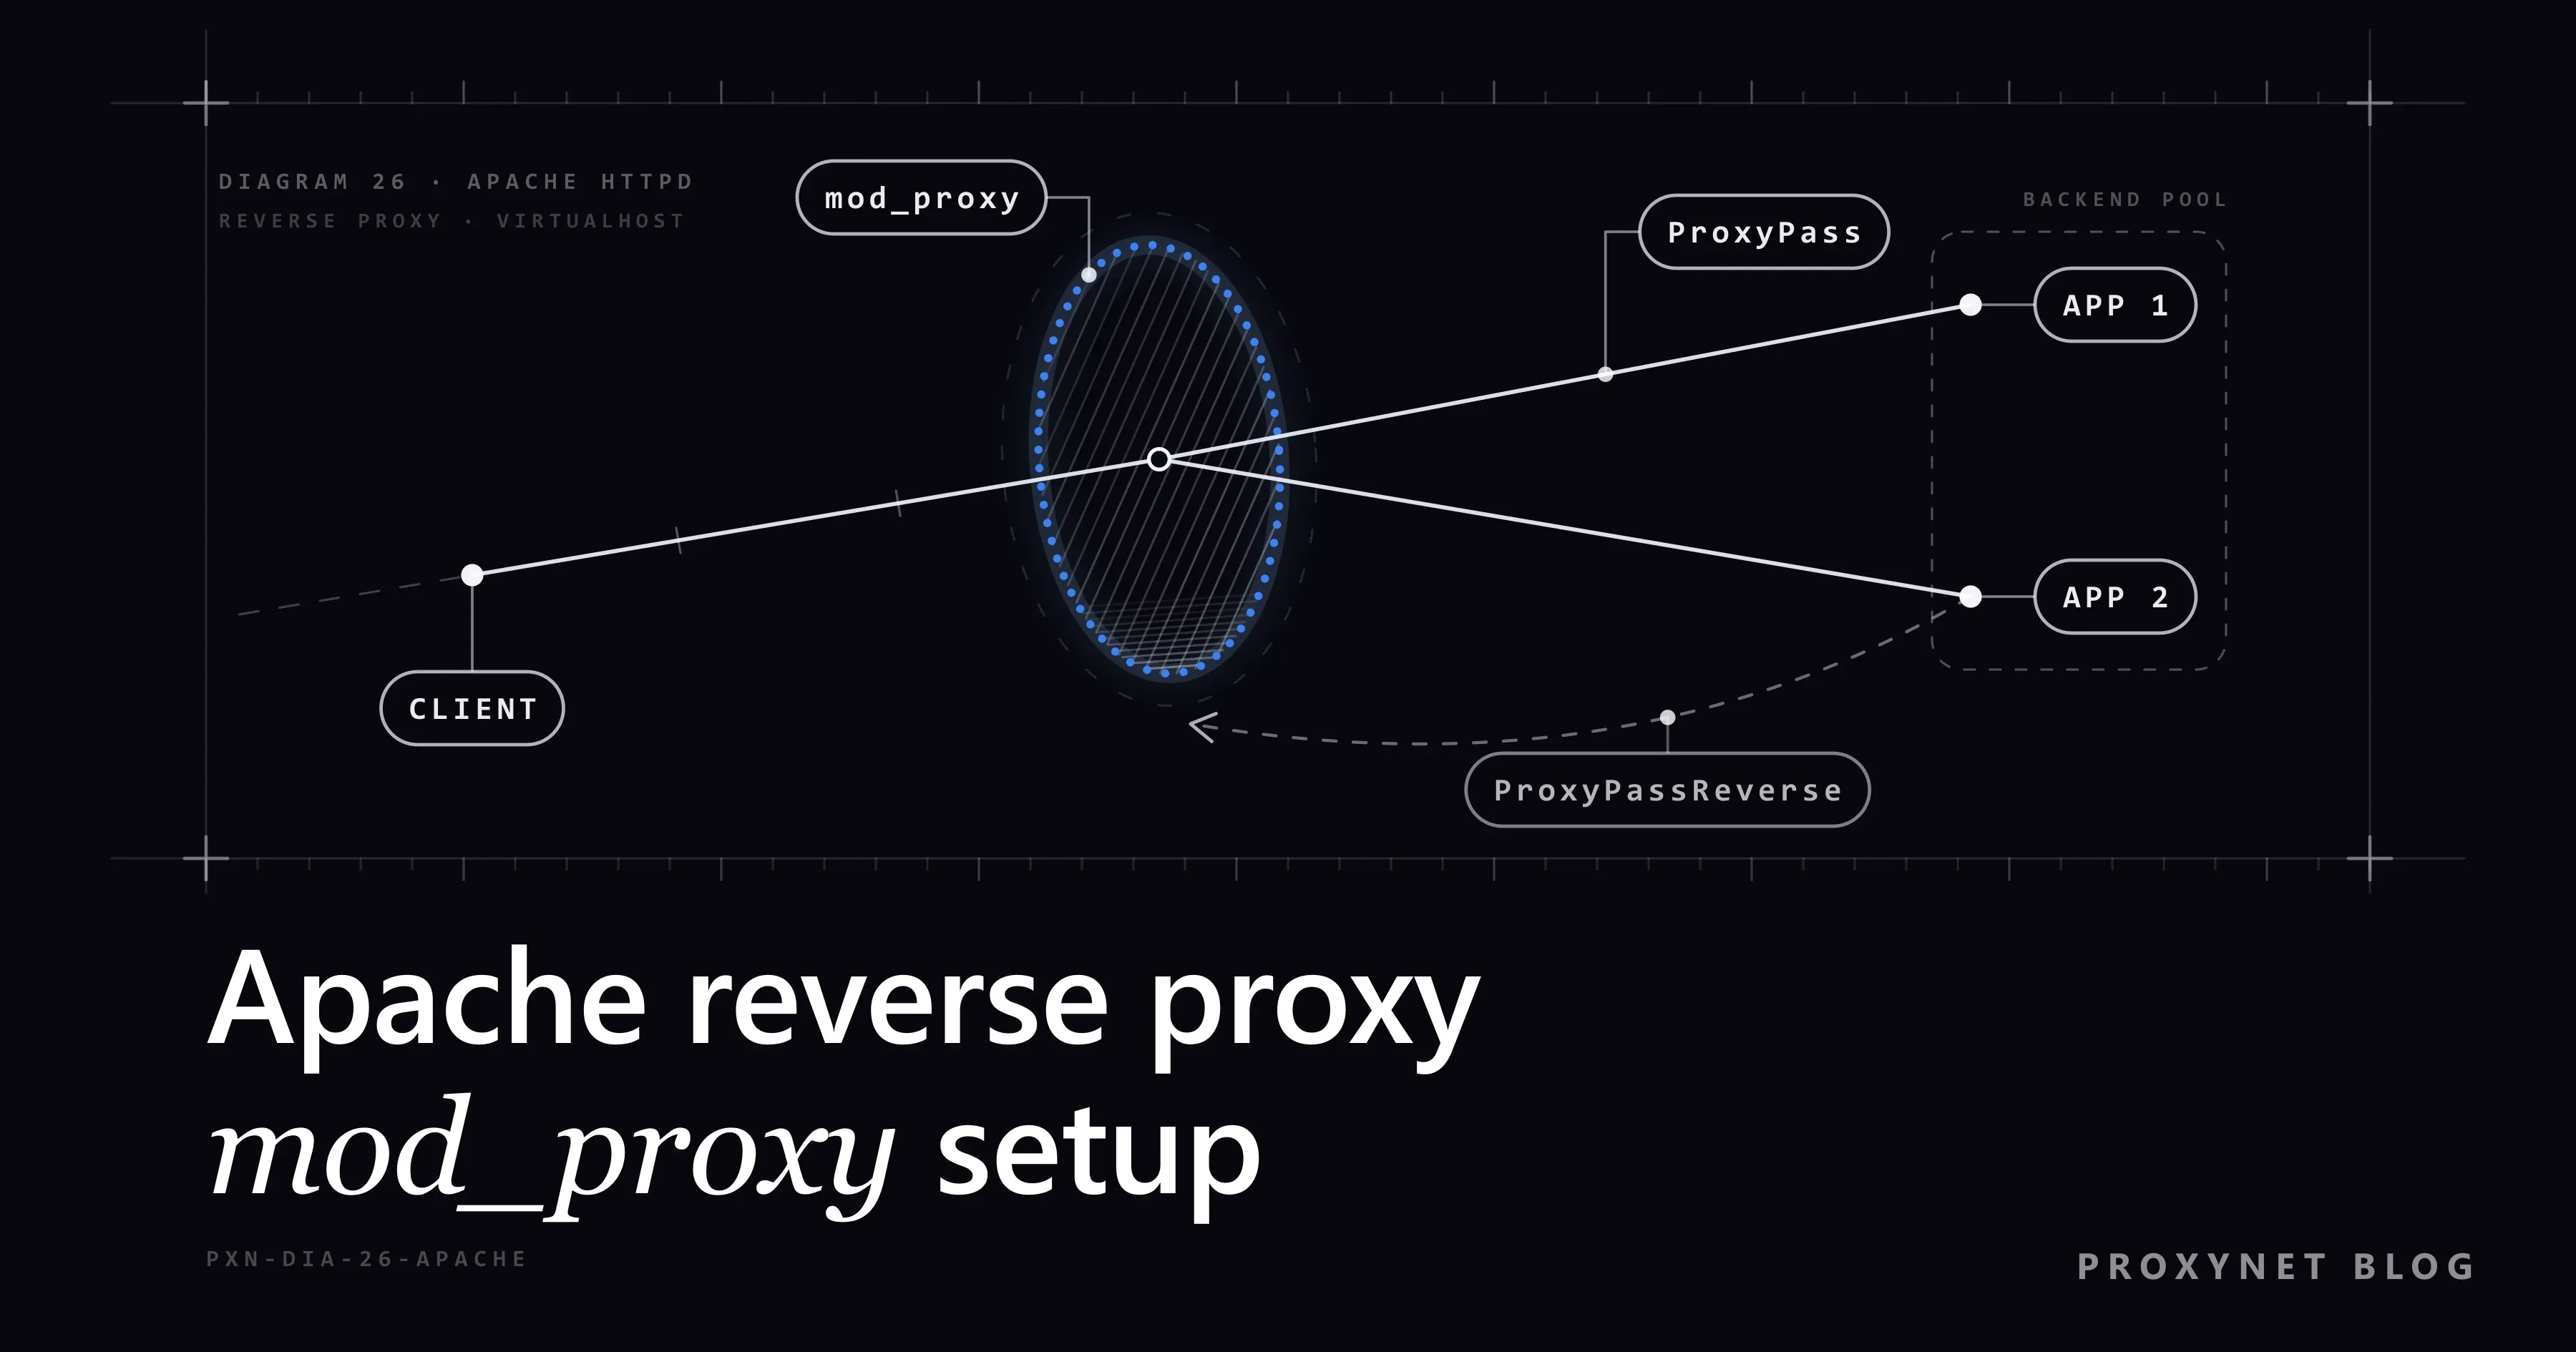
Apache reverse proxy, siteniz için gelen istekleri kabul eder, arkasındaki uygulama sunucusuna iletir ve o sunucunun yanıtını sanki kendisi üretmiş gibi geri döndürür. Ziyaretçi yalnız Apache ile konuşur; 127.0.0.1 ya da özel bir ağ üzerindeki uygulama dışarıya açılmaz. İstemcinin kendisi için ayarladığı proxy ile farkını Forward Proxy ve Reverse Proxy Arasındaki Fark yazısında anlattık.
Tek bir isteğin yolu şöyledir:
- Apache VirtualHost'u seçer:
ServerNamedeğeri tarayıcının gönderdiğiHostbaşlığıyla eşleşen blok kullanılır. ProxyPasskurallarını sırayla dener; yolu eşleşen ilk kural kazanır.mod_proxy_httparkadaki sunucuya (backend) bağlantı açar ve isteği,X-Forwarded-For,X-Forwarded-HostveX-Forwarded-Serverbaşlıklarını ekleyerek iletir.- Arkadaki sunucu yanıt verir. Yanıt bir yönlendirmeyse
ProxyPassReverse,Locationbaşlığındaki arka uç adresini herkese açık adrese çevirir. - Apache yanıtı ziyaretçiye gönderir; VirtualHost HTTPS çalışıyorsa kendi TLS sertifikasıyla.
Hangi Apache modülleri gerekir?
İki modül gerekir: proxy altyapısını sağlayan mod_proxy ve konuştuğunuz arka uç türüne uygun bir protokol modülü. mod_proxy belgesi bu modüllerin hepsini listeler; tipik bir kurulumda kullanılanlar aşağıdadır.
| Modül | Ne yapar | Ne zaman gerekir |
|---|---|---|
mod_proxy | Temel proxy özellikleri | Her kurulumda |
mod_proxy_http | Arka uçla HTTP konuşur | Node, Python, Java, Go uygulamaları |
mod_headers | RequestHeader direktifi | X-Forwarded-Proto |
mod_ssl | Site için TLS | HTTPS |
mod_proxy_balancer | Arka uç havuzları | Yük dengeleme |
mod_lbmethod_byrequests | Bir dengeleme yöntemi | Yük dengeleme |
mod_proxy_wstunnel | WebSocket tüneli | 2.4.47'den eski Apache |
mod_proxy_fcgi | FastCGI arka uçları | PHP-FPM |
Debian ve Ubuntu modülleri /etc/apache2/mods-available klasöründe tutar ve a2enmod ile açar; komut, mods-enabled klasöründe bağlantılar oluşturur. Ubuntu Server'ın Apache modülleri rehberi de aynı komutları kullanır:
sudo a2enmod proxy proxy_http headers ssl
sudo systemctl restart apache2
RHEL ailesindeki sistemler modülleri /etc/httpd/conf.modules.d/ klasöründeki LoadModule satırlarıyla yükler. CentOS Stream 9 paketinde 00-proxy.conf dosyası mod_proxy, mod_proxy_http, mod_proxy_balancer, dengeleme yöntemleri ve mod_proxy_wstunnel modüllerini zaten yükler; mod_ssl ise ayrı bir pakettir (sudo dnf install mod_ssl). Eksik bir modülün satırı şöyle görünür:
LoadModule proxy_module modules/mod_proxy.so
LoadModule proxy_http_module modules/mod_proxy_http.so
Yüklü modülleri apachectl -M | grep -i proxy ile kontrol edin. Windows'ta aynı LoadModule satırları conf\httpd.conf dosyasındadır.
En küçük ProxyPass yapılandırması nasıl yazılır?
Herkese açık adrese yanıt veren VirtualHost bloğunun içine bir ProxyPass ve ona karşılık gelen bir ProxyPassReverse satırı yazın. Girişteki uygulama için işe yarayan en küçük kurulum şudur:
<VirtualHost *:80>
    ServerName app.example.com

    ProxyRequests Off
    ProxyPreserveHost On

    # uygulama değil, Apache'nin kendisi sunar
    ProxyPass "/.well-known/acme-challenge/" "!"

    ProxyPass        "/" "http://127.0.0.1:3000/"
    ProxyPassReverse "/" "http://127.0.0.1:3000/"

    ErrorLog  ${APACHE_LOG_DIR}/app-error.log
    CustomLog ${APACHE_LOG_DIR}/app-access.log combined
</VirtualHost>
${APACHE_LOG_DIR} değişkeni Debian ve Ubuntu'da tanımlıdır; RHEL ailesinde onun yerine logs/app-error.log yazın. Dosyayı /etc/apache2/sites-available/app.conf olarak kaydedip sudo a2ensite app ile etkinleştirin ya da /etc/httpd/conf.d/app.conf olarak bırakın.
Satırların doğru çalışıp çalışmayacağını üç kural belirler:
- Eğik çizgiler eşleşmeli. İlk argüman
/ile bitiyorsa ikincisi de bitmeli, tersi de geçerli. Uyumsuzluk, arka uca eğik çizgisi eksik ya da çift giden adresler üretir; bu da çoğu zaman uygulamadan dönen bir 404 olarak görünür. - Sıra önemlidir. Apache
ProxyPasskurallarını yazıldıkları sırayla dener ve ilk eşleşeni kullanır; bu yüzden uzun yolları öne yazın:/kuralından önce/api/. - İstisnalar en başta durur.
!kuralı bir yolu proxy'nin dışında tutar (burada sertifika doğrulamasında kullanılan klasör) ve yalnız genel kuralın üstünde yazıldığında çalışır.
Uygulamayı bir alt yolda yayınlamak için ProxyPass "/app/" "http://127.0.0.1:3000/" yazarsanız /app/orders isteği arka uca /orders olarak gider; bu durumda uygulamanın /app/ ile başlayan linkler üretmesi gerekir, bu da genellikle bir "base path" ayarıyla yapılır.
ProxyPassReverse ve ProxyPreserveHost neyi değiştirir?
ProxyPassReverse yönlendirmeleri düzeltir, ProxyPreserveHost ise arka ucun hangi sunucu adını göreceğini belirler. İkisi de önemlidir, çünkü uygulamalar tam adresleri aldıkları isteğin Host başlığından üretir.
Test uygulamamız (127.0.0.1:3901) tam olarak bunu yaptı. Host başlığında kendi adresi varken /admin isteğine 302 ve Location: http://127.0.0.1:3901/login ile yanıt verdi; aynı istek Host: www.example.com ile gelince yanıt Location: http://www.example.com/login oldu. Apache varsayılan olarak ProxyPass hedefindeki sunucu adını gönderir; bu birinci durumdur ve yazının başındaki bozuk giriş linkini üretir.
ProxyPassReverse bunu, yönlendirme yanıtlarındaki Location, Content-Location ve URI başlıklarını yeniden yazarak onarır: arka uç adresiyle başlayan değer yeniden herkese açık adresinize döner. HTML ya da JavaScript içindeki linklere dokunmaz. Çerezler için ProxyPassReverseCookieDomain ve ProxyPassReverseCookiePath, Set-Cookie başlığındaki alan adını ve yolu yeniden yazar.
ProxyPreserveHost On, ziyaretçinin gönderdiği asıl Host başlığını arka uca iletir; böylece uygulama doğru adresleri en baştan üretir. Apache belgesi bu seçeneğin normalde kapalı kalmasını önerir, çünkü yalnız iç adını tanıyan bir arka uç herkese açık adı reddedebilir. Uygulama sunucu adını denetliyorsa, tam adresli linkler üretiyorsa ya da birden fazla alan adına hizmet veriyorsa açın.
Arka uç, ziyaretçinin IP adresini ve protokolünü nasıl öğrenir?
Apache'nin isteğe eklediği başlıklardan. Reverse proxy modunda mod_proxy_http bunlardan üçünü kendiliğinden ekler; bunu varsayılan olarak açık olan ProxyAddHeaders ayarı yönetir:
X-Forwarded-For: ziyaretçinin IP adresi.X-Forwarded-Host: ziyaretçinin gönderdiğiHostbaşlığı.X-Forwarded-Server: proxy'nin kendi sunucu adı.
Ziyaretçinin HTTPS kullanıp kullanmadığını uygulamaya söyleyen X-Forwarded-Proto ise kendiliğinden eklenmez. Onu HTTPS VirtualHost'unda mod_headers ile ekleyin: RequestHeader set X-Forwarded-Proto "https". set işlemi, istemcinin gönderdiği değeri siler ve yerine bunu yazar.
Bu başlıkları kanıt değil, ipucu sayın. İstek zaten bir X-Forwarded-For taşıyorsa Apache yeni değeri sonuna ekler ve arka uca virgülle ayrılmış bir liste ulaşır. Test uygulamamız 198.51.100.9, 203.0.113.7 listesini curl'e yazdığımız gibi aldı ve hangi kaydı bir proxy'nin eklediğini ayırt edemedi. Uygulamayı yalnız Apache'nin ulaşabileceği 127.0.0.1 adresine bağlayın ve kullandığınız çatıya (framework) iletilen başlıklara yalnız bu proxy'den geldiğinde güvenmesini söyleyin.
Apache reverse proxy'ye HTTPS nasıl eklenir?
TLS'i Apache'de sonlandırın: 443 numaralı porttaki VirtualHost sertifikayı tutar, isteğin şifresini çözer ve aynı makinedeki uygulamaya düz HTTP olarak iletir. 80 numaralı port ise yalnız yönlendirme yapar:
<VirtualHost *:80>
    ServerName app.example.com
    Redirect permanent "/" "https://app.example.com/"
</VirtualHost>

<VirtualHost *:443>
    ServerName app.example.com

    SSLEngine on
    SSLCertificateFile    /etc/ssl/app.example.com/fullchain.pem
    SSLCertificateKeyFile /etc/ssl/app.example.com/privkey.pem

    ProxyRequests Off
    ProxyPreserveHost On
    RequestHeader set X-Forwarded-Proto "https"

    ProxyPass        "/" "http://127.0.0.1:3000/"
    ProxyPassReverse "/" "http://127.0.0.1:3000/"
</VirtualHost>
Sertifika yolları örnektir; sertifika aracınızın yazdığı dosyaları kullanın. Apache 2.4.8'den beri SSLCertificateFile, sunucu sertifikasının ardından ara sertifikaları da taşıyabilir; eski SSLCertificateChainFile direktifine bu yüzden gerek kalmadı. Sertifika aracınız alan adını düz HTTP üzerinden doğruluyorsa, yönlendirmeyi ekledikten sonra hâlâ çalıştığını kontrol edin; araçların çoğu 80 numaralı port için kendi kuralını ekler.
Arka uç da HTTPS konuşuyorsa ProxyPass içine https:// yazın ve SSLProxyEngine on ekleyin. Apache bu durumda arka uç sertifikasındaki adı varsayılan olarak denetler (SSLProxyCheckPeerName) ve uyuşmazlık 502 ile biter. mod_proxy_http isteğin yolunu okumak zorunda olduğu için Apache isteğin şifresini her zaman çözer; ziyaretçinin şifreli akışını olduğu gibi geçirmez.
WebSocket bağlantıları nasıl proxy'lenir?
Apache 2.4.47 ve sonrasında, WebSocket yolunu sunan ProxyPass satırına upgrade=websocket ekleyin. mod_proxy_http bu durumda tarayıcının Upgrade isteğini iletir ve bağlantıyı yalnız arka uç 101 Switching Protocols yanıtı verirse tünele çevirir:
ProxyPass        "/socket/" "http://127.0.0.1:3000/socket/" upgrade=websocket
ProxyPassReverse "/socket/" "http://127.0.0.1:3000/socket/"
ProxyPass        "/" "http://127.0.0.1:3000/"
ProxyPassReverse "/" "http://127.0.0.1:3000/"
Sürümünüzü apachectl -v ile kontrol edin. 2.4.46 ve öncesinde mod_proxy_wstunnel modülünü yükleyin ve WebSocket yolunu bir ws:// adresine yönlendirin: ProxyPass "/socket/" "ws://127.0.0.1:3000/socket/". İki durumda da WebSocket kuralı genel / kuralının üstünde durur. TLS Apache'de bittiği için tarayıcı wss:// kullanırken Apache yerel uygulamayla düz ws konuşabilir; Apache'de "SSL üzerinden WebSocket" denince kastedilen budur.
Reverse proxy için zaman aşımı nasıl ayarlanır?
Apache, arka ucun veri göndermesini en fazla ProxyTimeout kadar bekler; ProxyTimeout ayarlanmamışsa sunucunun varsayılanı 60 saniye olan genel Timeout değeri geçerlidir. Arka ucu ilk baytı göndermeden önce iki dakika çalışan bir rapor sayfası, bu değerlerden birini yükseltmezseniz birinci dakikada hata verir:
ProxyTimeout 180

ProxyPass "/reports/" "http://127.0.0.1:3000/reports/" timeout=300 connectiontimeout=5
ProxyPass "/"         "http://127.0.0.1:3000/"
ProxyTimeout bütün VirtualHost için geçerlidir. timeout= parametresi onu tek bir hedef için geçersiz kılar; connectiontimeout= ise bağlantının kurulması için beklenecek süreyi sınırlar, böylece çalışmayan bir arka uç saniyeler içinde hata verir. retry=, hata veren bir arka ucun ne kadar süre devre dışı kalacağını belirler (varsayılanı 60 saniye). Bekleyen her istek bir Apache işçisini (worker) meşgul ettiği için zaman aşımlarını yalnız gereken yollarda yükseltin.
mod_proxy_balancer ile yük dengeleme nasıl yapılır?
Her arka uç için bir BalancerMember içeren bir balancer:// grubu tanımlayın ve ProxyPass satırını bu gruba yönlendirin. Bunun için mod_proxy ve mod_proxy_http dışında mod_proxy_balancer ile mod_lbmethod_byrequests gibi en az bir yöntem modülü gerekir:
<Proxy "balancer://appcluster">
    BalancerMember "http://10.0.0.11:3000" route=a
    BalancerMember "http://10.0.0.12:3000" route=b
    BalancerMember "http://10.0.0.13:3000" status=+H
    ProxySet lbmethod=byrequests stickysession=ROUTEID
</Proxy>

Header add Set-Cookie "ROUTEID=.%{BALANCER_WORKER_ROUTE}e; path=/" env=BALANCER_ROUTE_CHANGED

ProxyPass        "/" "balancer://appcluster/"
ProxyPassReverse "/" "balancer://appcluster/"
byrequests istekleri eşit paylaştırır, bytraffic aktarılan bayta göre dengeler, bybusyness ise en az meşgul üyeyi seçer. status=+H, üçüncü sunucuyu yalnız diğerleri devre dışı kaldığında trafik alan bir yedek (hot standby) yapar. route değerleri ve mod_headers ile yazılan ROUTEID çerezi her ziyaretçiyi aynı üyede tutar (sticky oturum); bu, oturumları bellekte tutan uygulamalarda önemlidir.
Apache'nin reverse proxy rehberi, mod_proxy_hcheck ile sağlık kontrollerini ve balancer-manager durum sayfasını da anlatır; bu sayfaya erişim, örneğin Require host localhost ile güvenilen adreslere sınırlanmalıdır.
Yöntemlerin karşılaştırmasını Yük Dengeleme (Load Balancing) Nedir? yazısında bulabilirsiniz.
ProxyRequests neden kapalı kalmalı?
Çünkü ProxyRequests On, Apache'yi isteyen herkes için her adresi getiren bir forward proxy'ye çevirir; ProxyPass ise bu ayar olmadan çalışır ve varsayılan değer zaten Off'tur. Herkese açık bir sunucudaki açık forward proxy kısa sürede bulunur ve yabancılar tarafından spam ile saldırılar için kullanılır. Bu istekler sunucunuzun IP adresinden çıkar; adres kara listelere girer, barındırma firmanıza da kötüye kullanım bildirimleri gider. Eski bir rehberden kopyalanan bir satırın ayarı fark edilmeden açmaması için ProxyRequests Off satırını açıkça yazın; kendi makineleriniz için bir forward proxy gerekiyorsa onu <Proxy "*"> bloğu ve Require ip ile sınırlayın.
Yapılandırma nasıl test edilir?
Üç adımda test edin: söz dizimi, arka ucun tek başına çalışması ve Apache üzerinden geçen yol. Şu komutları sunucuda çalıştırın:
sudo apachectl configtest          # söz dizimi denetimi; hata varsa dosyayı ve satırı söyler
sudo apachectl -S                  # hangi VirtualHost hangi ada ve porta cevap veriyor
curl -I http://127.0.0.1:3000/     # arka uç tek başına
sudo systemctl reload apache2      # RHEL ailesi: sudo systemctl reload httpd
curl -I https://app.example.com/   # Apache üzerinden tam yol
curl -I yalnız durum satırını ve başlıkları yazdırır. Arka uç doğrudan yanıt verip Apache üzerinden vermiyorsa sorun proxy satırlarındadır; ikisi de yanıt vermiyorsa önce uygulamayı başlatın. Bir yönlendirmede Location başlığı her zaman herkese açık adı göstermeli, asla 127.0.0.1 adresini göstermemelidir. Bir şey ters giderse hata kaydını okuyun: Debian ve Ubuntu'da /var/log/apache2/error.log, RHEL ailesinde /var/log/httpd/error_log ya da VirtualHost'un belirttiği dosya.
Bu, proxy hizmetlerinin sattığı proxy ile aynı mı?
Hayır. Reverse proxy sunucunuzun önünde durur ve onun adına konuşur; bir sağlayıcının sattığı proxy'ler ise istemcinin önünde durur. HTTPS Proxy bir forward proxy'dir: tarayıcınız, betiğiniz ya da sunucunuz giden isteklerini ona gönderir ve hedef site proxy'nin IP adresini görür.
İkisi aynı yapıda buluşabilir; örneğin Apache'nin arkasındaki uygulama, yalnız izin listesindeki tek bir adresten gelen istekleri kabul eden bir iş ortağı API'sini çağırıyorsa. Bir Datacenter Proxy, bu giden trafiğe özel ve sabit bir IPv4 adresi verir. IP başına satılan ürünlerde varsayılan olarak hedef site kısıtlaması vardır; iş ortağının sunucusuna planınızla erişilebildiğini kontrol edin.
Apache reverse proxy ile nerede karşılaşırsınız?
En bilinen örnek, doğrudan internete açılmaması gereken bir uygulama sunucusudur: yerel bir portta çalışan Node, Python ya da Go uygulaması veya 8080 numaralı portta Tomcat içinde çalışan bir Java uygulaması; sertifikaları ve kayıtları Apache yönetir. Başka siteler için zaten Apache çalıştıran sunucularda ikinci bir web sunucusu kurmak yerine bir ProxyPass satırı eklenir. Ekipler aynı yapıyı birkaç uygulamayı tek alan adı altında toplamak, PHP'yi mod_proxy_fcgi ile PHP-FPM üzerinden çalıştırmak ve eski bir uygulamayı güncel TLS ayarlarının arkasında yayında tutmak için de kullanır.
Sık görülen Apache reverse proxy hataları
Sorunların çoğu hata kaydında açık bir satır bırakır:
Invalid command 'ProxyPass', perhaps misspelled or defined by a module not included in the server configuration:mod_proxyyüklü değil. Modülü açın veconfigtestkomutunu yeniden çalıştırın.AH00957: … attempt to connect to 127.0.0.1:3000 … failedveAH01114: HTTP: failed to make connection to backendsatırlarıyla 503 Service Unavailable: arka uç adresini dinleyen bir şey yok. Uygulamayı başlatın ya da portu düzeltin. Apache bu arka ucuretry=süresi boyunca (varsayılan 60 saniye) devre dışı tutar veAH00940 … disabled connectionyazar; bu yüzden 503, düzeltmeden sonra bir dakikaya kadar sürebilir.- "Error reading from remote server" ile 502 Bad Gateway: arka uç bağlantıyı kabul etmiş ama kapatmış ya da zaman aşımı süresince sessiz kalmıştır. Önce uygulamanın kendi kaydına, sonra zaman aşımı ayarlarına bakın. Bu durum kodunun bütün nedenlerini 502 Bad Gateway Hatası Nedir, Nasıl Çözülür? yazısında topladık.
- Arka ucu
https://yaptıktan sonra 502:SSLProxyEngineeksik ya da arka uç sertifikası sunucunun adıyla uyuşmuyor. 127.0.0.1adresine ya da iç sunucu adına yönlendirme:ProxyPassReverseeksik ya da adresiProxyPasshedefinden farklı; uygulamaProxyPreserveHost Onda isteyebilir.- Tarayıcı sayfanın çok fazla yönlendirme yaptığını söylüyor: uygulama Apache'den düz HTTP geldiğini görüyor ve sürekli HTTPS'e yönlendiriyor.
X-Forwarded-Proto "https"gönderin ve çatıya bu başlığa güvenmesini söyleyin. - Uygulamadan beklenmedik 404'ler: iki
ProxyPassargümanı arasında eğik çizgi uyumsuzluğu ya da uygulamanın bilmediği bir alt yol. - WebSocket bağlantısı kurulamıyor ya da hemen kapanıyor:
upgrade=websocketeksik, WebSocket kuralı/kuralının altında kalmış ya da sunucumod_proxy_wstunnelolmadan 2.4.47'den eski bir sürüm çalıştırıyor.
Karar rehberi
| İhtiyaç | Öneri |
|---|---|
| Tek uygulamayı bir alan adında yayınlamak | VirtualHost içinde ProxyPass + ProxyPassReverse |
| Uygulama tam adresli link üretiyor | ProxyPreserveHost On |
| Uygulama HTTPS'i bilmeli | RequestHeader set X-Forwarded-Proto "https" |
| Ziyaretçiler için HTTPS | SSLEngine on ile 443 numaralı porttaki VirtualHost |
| Arka uç HTTPS konuşuyor | https:// hedef + SSLProxyEngine on |
| WebSocket, Apache 2.4.47+ | upgrade=websocket |
| WebSocket, eski Apache | mod_proxy_wstunnel + ws:// |
| Yavaş sayfalar zaman aşımına uğruyor | O yolda timeout= ya da ProxyTimeout |
| Birden fazla uygulama sunucusu | mod_proxy_balancer ile balancer:// |
| Bir yol Apache'de kalsın | Ana kuralın üstünde ProxyPass "/path/" "!" |
Sıkça sorulan sorular
ProxyPass ile ProxyPassReverse arasındaki fark nedir?
ProxyPass bir yola gelen istekleri arka uca gönderir; ProxyPassReverse dönüşte yönlendirme başlıklarındaki arka uç adresini yeniden yazar. İkisini aynı argümanlarla birlikte kullanın, yoksa uygulamanın yönlendirmeleri ziyaretçileri ulaşamayacakları bir adrese gönderir.
Reverse proxy için ProxyRequests On gerekir mi?
Hayır. ProxyRequests yalnız forward proxy davranışını yönetir ve ProxyPass bu ayar kapalıyken çalışır; varsayılan değer de zaten kapalıdır. Sıkı erişim kuralları olmadan açmak, herkesin kullanabileceği açık bir proxy oluşturur.
Apache ile birden fazla alan adı ya da uygulama nasıl proxy'lenir?
Her alan adına kendi ServerName ve ProxyPass satırlarını taşıyan ayrı bir VirtualHost verin ya da tek bir alan adını, uzun yollar önde olacak şekilde birkaç ProxyPass kuralıyla yollara bölün. Hangi VirtualHost'un hangi ada yanıt verdiğini apachectl -S gösterir.
Apache'de SSL üzerinden WebSocket nasıl proxy'lenir?
TLS'i her zamanki gibi 443 numaralı porttaki VirtualHost'ta sonlandırın ve WebSocket yolunun ProxyPass satırına upgrade=websocket ekleyin. Tarayıcı wss:// ile bağlanır, Apache yerel arka uçla düz WebSocket konuşur.
Apache reverse proxy zaman aşımı nasıl artırılır?
VirtualHost içinde ProxyTimeout ayarlayın ya da yalnız o yolu değiştirmek için tek bir ProxyPass satırına timeout= ekleyin. İkisi de saniye cinsindendir; ikisi de yoksa Apache sunucunun 60 saniyelik Timeout değerini kullanır.
Apache reverse proxy Windows'ta çalışır mı?
Evet. Direktifler aynıdır; mod_proxy ve mod_proxy_http modüllerini conf\httpd.conf dosyasındaki LoadModule satırlarının başındaki # işaretini silerek açarsınız. Apache projesi yalnız kaynak kodu yayımladığı için Windows sürümü üçüncü taraf bir dağıtımdan gelir.
Özet
Apache reverse proxy için mod_proxy ile mod_proxy_http ve birbiriyle eşleşen ProxyPass ve ProxyPassReverse satırlarını taşıyan bir VirtualHost gerekir; ProxyPreserveHost ve X-Forwarded-Proto uygulamanın doğru adresler üretmesini sağlar. HTTPS'i 443 numaralı portta sonlandırın, WebSocket için upgrade=websocket ekleyin, timeout= değerini yalnız yavaş sayfalarda yükseltin ve birden fazla arka uç için balancer:// kullanın. ProxyRequests Off kalsın, her yeniden yüklemeden önce apachectl configtest çalıştırın ve bir şeyi değiştirmeden önce hata kaydını okuyun.